香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在台湾服务器上把 /etc/security/limits.conf 的 nofile 改成 65535,重新登录后执行 ulimit -n,显示已经变大;但网站服务仍然报“Too many open files”。这不一定是配置被忽略了:终端里的 ulimit 只反映当前 shell 的限制,不能代表已经运行的服务进程。
反过来也可能出现服务已调高、SSH 终端仍显示 1024 的情况。判断配置是否生效,先要确定目标进程由谁启动、从哪里继承限制:SSH 登录会话通常走 PAM 会话配置;由 systemd 启动的系统服务主要看单元及系统管理器的限制。台湾是服务器的部署位置,不会改变 Linux 对这两类进程的继承规则。
ulimit 查的是哪个进程ulimit 是 shell 的内建命令。执行 ulimit -n 时,读到的是当前 shell 可打开文件描述符数量的软限制;软限制是进程日常使用的上限,硬限制则约束软限制能够提高到哪里。可以分别查看:
ulimit -Sn
ulimit -Hn
文件描述符不仅用于普通文件,也用于网络连接、管道等。因此,Web 服务连接数增长时,nofile 可能成为瓶颈。但“终端显示 65535”只能证明这个终端的限制是 65535:它不会反向修改早已启动的 Nginx、数据库或自建应用,也不会自动传给由另一套管理器启动的进程。
一个便于排错的划分是:
| 要检查的对象 | 常见启动路径 | 优先检查的位置 | 最终验收对象 |
|---|---|---|---|
| SSH 登录后的命令 | 登录会话及其子进程 | PAM 会话链、/etc/security/limits.conf、/etc/security/limits.d/ | 新登录 shell 的限制 |
| systemd 系统服务 | 系统管理器启动服务进程 | 服务单元、drop-in、LimitNOFILE= | 实际服务进程的 /proc/PID/limits |
| systemd 用户服务 | 用户管理器启动服务进程 | 用户服务单元、用户管理器自身的限制 | 实际用户服务进程的 /proc/PID/limits |
| 容器内应用 | 容器运行时启动进程 | 容器运行时或编排配置 | 容器内目标进程的限制 |
这张表的关键不是选一个“统一配置文件”,而是先找到启动路径。即使多个对象使用同一个 Linux 用户,它们的 nofile 也可以不同。
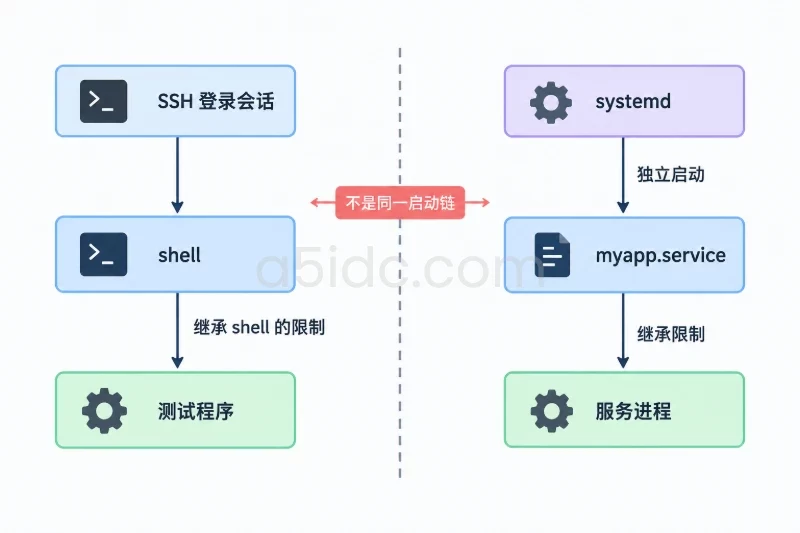
Linux 进程创建子进程时,资源限制通常随之继承;之后进程也可能在权限允许的范围内修改自己的限制。于是,启动链比登录用户名更重要。
例如,管理员通过 SSH 登录后在 shell 中执行 ulimit -Sn 65535,随后从这个 shell 启动测试程序,测试程序可以继承新的软限制。但 systemd 早已独立启动的 myapp.service 并不是该 shell 的子进程。修改 shell 不会影响它;修改服务单元后只执行 daemon-reload,也不会改变仍在运行的旧进程,必须让服务重新启动并验证新进程。
对 systemd 系统服务,LimitNOFILE= 可按“软限制:硬限制”设置,例如 65535:65535。而 /etc/security/limits.conf 及 limits.d 中的规则,需要对应登录入口实际调用 pam_limits.so 才能应用于该会话。它们不是 systemd 系统服务的通用配置来源。.bashrc 等 shell 启动文件同样不能当作服务限制配置:服务未必启动交互式 shell,即使读到了文件,也只影响那条启动链。
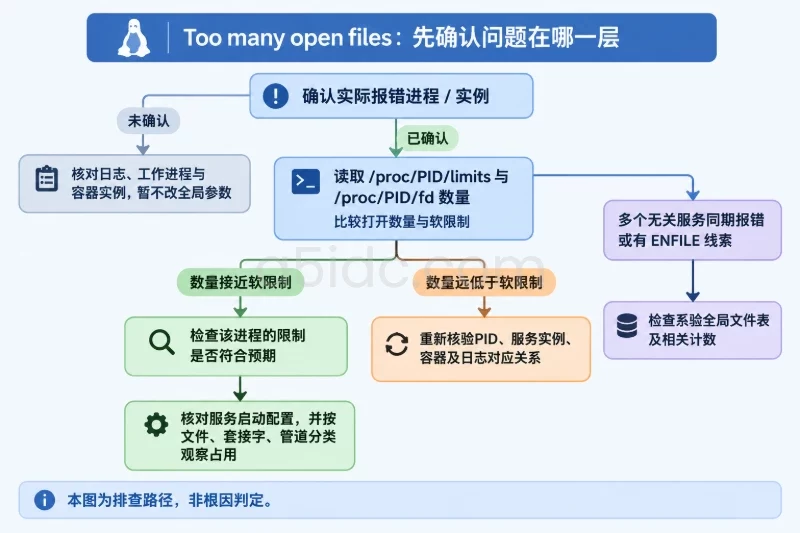
还有一个容易混淆的地方:nofile 是单个进程的文件描述符限制,不是整台服务器可打开文件总数。/proc/sys/fs/nr_open 约束单进程 nofile 硬限制能够设置的上界;/proc/sys/fs/file-max 涉及系统范围的文件句柄上限。排查单个服务报错时,先核对该进程的限制及使用情况,不要因为看到全局参数就直接调整内核配置。
第一类原因是改错了入口。最常见的是只改 PAM 配置,却用 systemd 服务检验;或者只在管理员终端执行 ulimit,随后查看另一个用户、另一个会话启动的服务。先确认服务如何启动,比重复提高数值更有效。
第二类原因是新配置尚未进入目标进程。PAM 会话规则通常要在新建登录会话时检查;原有 SSH shell 不会因文件变化而更新。systemd 单元的修改要经过配置重载及服务重启;仅重载配置、不重启服务,旧进程的限制仍可能保持原值。
第三类原因是存在后续覆盖或不同层级的限制。limits.conf 与 limits.d 中可能同时存在针对用户、用户组的规则,需要结合文件及 PAM 调用链检查;systemd 服务也可能有主单元、drop-in、模板实例等多处配置。应用自身或启动脚本还可能再次修改资源限制。因此,配置文件只能说明“准备设置什么”,不能替代进程级验收。
第四类原因是请求值与环境能力不匹配。当硬限制或运行环境不允许提高到目标值时,普通进程不能仅靠调高软限制完成设置。容器内应用尤其要核对容器启动时获得的限制;在容器内修改登录会话配置,不等于改变容器运行时赋予应用的限制。云服务器、虚拟机或容器的具体边界应以当前实例和进程显示的结果为准,不宜凭部署地区推断。
ulimit -n以下以 systemd 管理的 myapp.service 为例。将服务名替换为实际名称;检查命令通常不改变运行状态,调整配置和重启则应安排在允许服务短暂中断的时段。
在 SSH 终端执行:
printf 'shell soft: '; ulimit -Sn
printf 'shell hard: '; ulimit -Hn
grep 'Max open files' /proc/$$/limits
这里的 /proc/$$/limits 对应当前 shell。若三处读数一致,只能确认终端这一侧的结果,下一步仍须查看服务进程。
查看 systemd 当前识别的服务配置和主进程 PID:
systemctl show myapp.service \
  -p FragmentPath \
  -p DropInPaths \
  -p MainPID \
  -p LimitNOFILE \
  -p LimitNOFILESoft

systemctl cat myapp.service
systemctl cat 用于核对主单元和 drop-in 中实际写了什么。然后读取运行中主进程的限制:
pid=$(systemctl show -p MainPID --value myapp.service)
if [ "$pid" -gt 0 ]; then
  sudo grep 'Max open files' "/proc/$pid/limits"
else
  printf '%s\n' '服务当前没有可检查的主进程 PID'
fi
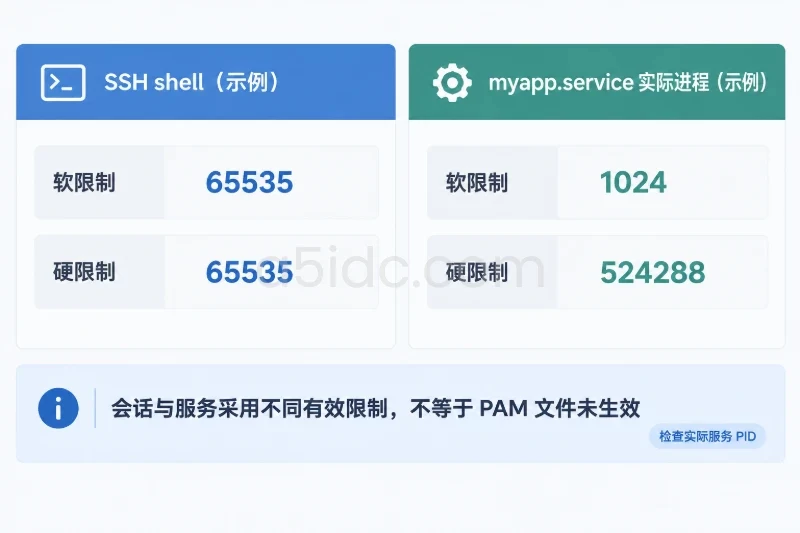
假设 SSH shell 的软、硬限制都是 65535,而服务进程显示软限制 1024、硬限制 524288,这说明登录会话与服务采用了不同的有效限制;不能据此认定 PAM 文件“未生效”。若 MainPID 为 0,先检查服务是否正在运行、是否为一次性任务,以及报错进程是否属于它启动的子进程。存在多个工作进程时,还应检查实际报错的那个 PID,不能只凭主进程读数下结论。
先查看规则文件和 SSH 登录入口,不要仅凭某个文件存在就认定它会被调用:
sudo grep -RnsE '(^|[[:space:]])[^#]*nofile' \
  /etc/security/limits.conf /etc/security/limits.d 2>/dev/null

sudo grep -Rns 'pam_limits\.so' /etc/pam.d 2>/dev/null
应结合当前系统的 /etc/pam.d/sshd 及其引用的会话配置,判断登录过程是否调用了 pam_limits.so;SSH 是否使用 PAM,也要以当前服务器的有效配置为准。不同发行版的 PAM 文件组织方式可能不同,不应照搬另一台机器的文件路径或修改位置。
如果确需为登录用户 myapp 设置限制,可以在确认没有冲突规则后,使用独立文件写入如下示例内容:
myapp soft nofile 65535
myapp hard nofile 65535
修改前保留原配置副本,并保持现有管理员会话在线。随后新建一个该用户的登录会话,重新执行 ulimit -Sn、ulimit -Hn 和 /proc/$$/limits 检查;不要用原会话的结果验收新规则。若新会话仍未变化,应回头核对 PAM 调用链、规则匹配对象和其他规则,而不是继续盲目增大数值。需要回滚时,恢复修改前的文件或撤销新增规则,再用新会话验证。
确认应用确实需要更高的文件描述符上限、且服务程序支持目标范围后,可为该服务设置单独的 drop-in,而不是为了一个应用直接提高整机默认值。先记录 systemctl cat 的输出,并备份即将编辑的现有 drop-in;若该服务已有 LimitNOFILE=,先查清它来自哪里,避免留下相互冲突的设置。
执行:
sudo systemctl edit myapp.service
在编辑器中加入:
[Service]
LimitNOFILE=65535:65535
保存后核对配置,再重启服务:
sudo systemctl daemon-reload
systemctl cat myapp.service
systemctl show myapp.service -p LimitNOFILE -p LimitNOFILESoft
sudo systemctl restart myapp.service
systemctl status myapp.service
restart 会中断并重新启动该服务;生产业务应先确认维护窗口、上游重试能力和服务自身的启动检查。重启成功后,重新获取 PID,并用 /proc/PID/limits 验收,不能沿用重启前的 PID:
pid=$(systemctl show -p MainPID --value myapp.service)
if [ "$pid" -gt 0 ]; then
  sudo grep 'Max open files' "/proc/$pid/limits"
fi
如果服务启动失败或业务表现异常,应将刚增加的 LimitNOFILE= 恢复为修改前的内容,再执行 daemon-reload 和服务重启;不要在未核对其他定制项时直接清除整个服务的 drop-in。若 systemd 显示的配置值正确而进程值不同,继续检查启动脚本、应用自身是否修改限制,以及所查 PID 是否为实际报错进程。较高的 nofile 也应与应用的文件描述符处理方式相容,不能把数值越大视为越安全。
判断“配置生效”要对应目标对象:登录会话看新建会话的 shell 限制;systemd 系统服务看重启后的实际服务进程;用户服务看用户管理器启动的目标进程;容器应用看容器内真正处理请求的进程。systemctl show 和配置文件负责解释来源,/proc/PID/limits 负责确认运行结果,应用日志与实际负载则用于判断原有报错是否消失。
如果进程的 Max open files 已达到预期,却仍有“Too many open files”,就不要继续只改 ulimit。应核对报错是否来自另一个进程、该进程是否接近自身上限,以及应用是否存在文件描述符持续增长等问题。把“会话值”“服务配置值”和“报错进程的实际值”分别记录下来,才能明确下一步该检查 PAM、systemd、容器启动参数,还是应用本身。
A5idc数据提供中国台湾及香港、美国、日本、韩国、新加坡、马来西亚等地区的物理服务器资源,覆盖网站、后台、数据库、接口服务与容器等 Linux 业务场景。不同地区可搭配相应的 CPU、内存、SSD 或 NVMe 存储及网络线路,为需要独立配置系统服务、承载多进程任务和持续运行应用的部署环境提供硬件基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7560.html