香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


如果服务器在修改规则后立即生效,但重启完成后执行 nft list ruleset 已经看不到原来的表、链或规则,通常不是 nftables 自动“记住后又清空”,而是规则只存在于当前内核运行状态,没有写入启动配置,或者启动时没有加载预期的配置文件。修复的核心是确认实际启动入口、把规则保存到正确路径、通过语法检查,再验证服务是否启用以及是否被其他防火墙管理程序覆盖。
在远程服务器上不要直接执行 flush ruleset 或盲目重启防火墙服务。先保存当前规则和配置文件,确认有云控制台、带外管理或第二条可用连接作为回滚通道,然后按照“只读检查 → 配置校验 → 手动加载 → 服务重启 → 重启主机”的顺序处理。不同发行版的配置路径可能不同,最终应以 nftables.service 的 ExecStart 参数为准。
面向需要在 Linux 主机上运行网站、业务后台或数据库的场景,A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地的物理服务器,涵盖不同 CPU、内存、SSD/NVMe 存储与网络线路配置,为业务部署和 nftables 持久化运行提供服务器资源基础。
本文中的命令以使用 systemd 的 Linux 主机为例,默认使用具有 root 权限的账号执行。先查看系统、nftables 版本、当前规则集和服务状态:
cat /etc/os-release
nft --version

sudo nft list ruleset
sudo systemctl is-active nftables
sudo systemctl is-enabled nftables
nft list ruleset 显示的是当前网络命名空间中的运行时规则。它没有输出内容,不一定代表整台服务器没有任何网络防护,也可能是规则由 firewalld、容器运行时或其他网络命名空间管理。
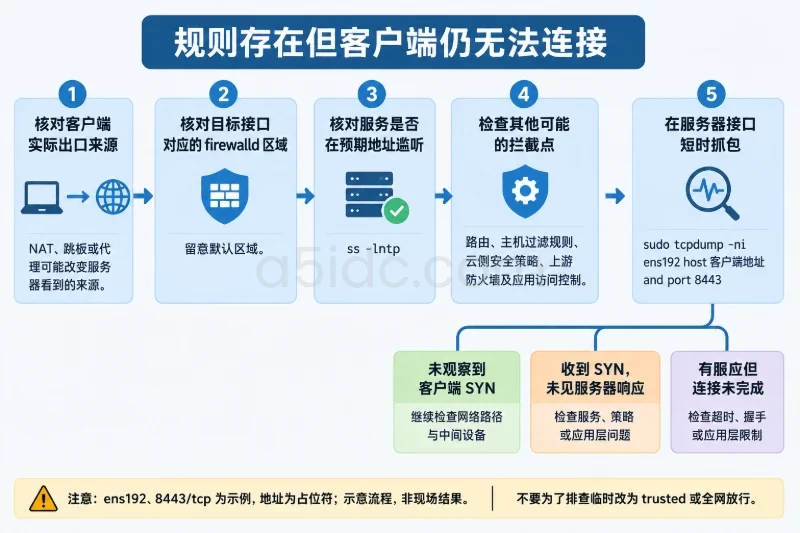
如果问题表现为“端口访问失败”,还要确认服务本身是否监听,以及访问失败是否来自云平台安全组、上游网络 ACL 或负载均衡配置:
sudo ss -lntup
sudo ip addr
可以按照下面的结果初步分流:
| 观察结果 | 更可能的原因 | 下一步 |
|---|---|---|
nft list ruleset 有规则,但端口仍无法访问 | 规则未匹配、链策略不正确、服务未监听或上游网络拦截 | 检查链、计数器、监听端口和外部网络策略 |
规则集为空,nftables 服务为 inactive 或 disabled | 服务未启用、软件包未安装或启动入口缺失 | 检查服务单元和软件包 |
服务显示 active,但规则集为空 | 服务加载了错误文件、配置为空、配置中执行了清理操作 | 检查 ExecStart 和实际配置路径 |
| 启动后有规则,容器或防火墙服务启动后规则发生变化 | 多个组件同时管理内核规则 | 确定唯一管理者并调整启动关系 |
| 主机上能看到规则,容器内看不到,或反过来 | 处于不同网络命名空间 | 在正确的命名空间中检查规则 |
在修改配置前,建议先保存当前运行状态。以下文件名只是示例,实际使用时可以增加主机名或变更编号:
sudo sh -c 'nft list ruleset > /root/nftables-runtime-before.nft'
sudo cp -a /etc/nftables.conf /root/nftables.conf.before 2>/dev/null || true
如果当前发行版使用的是 /etc/nftables/main.nft,应将备份路径替换为实际文件。保存运行时规则时不要加 -a,因为带有规则句柄的输出更适合定位问题,不一定适合作为恢复文件。
不要只根据发行版经验猜配置文件。直接查看服务单元和 systemd 展开的参数:
sudo systemctl status nftables --no-pager
sudo systemctl cat nftables
sudo systemctl show nftables \
  -p FragmentPath \
  -p DropInPaths \
  -p ExecStart \
  -p ActiveState \
  -p SubState
重点关注类似下面的启动参数:
ExecStart=/usr/sbin/nft -f /etc/nftables.conf
或者:
ExecStart=/usr/sbin/nft -f /etc/nftables/main.nft
这里的 -f 后面的文件,就是服务启动时尝试加载的入口。即使系统中同时存在多个 .nft 文件,只要没有被 include 引入,它们就不会自动生效。

常见路径大致如下,但只能作为查找线索:
| 系统家族 | 常见配置位置 | 核对重点 |
|---|---|---|
| Debian、Ubuntu | /etc/nftables.conf | 确认 nftables.service 是否指向该文件 |
| RHEL、Fedora 及其衍生系统 | /etc/nftables/main.nft | 不同软件包版本可能有差异 |
| 部分旧版本或定制环境 | /etc/sysconfig/nftables.conf 或自定义路径 | 以服务单元的 ExecStart 为准 |
可以进一步查看相关文件是否存在、是否为软链接,以及配置目录中是否有拆分规则:
sudo ls -ld /etc/nftables.conf /etc/nftables /etc/sysconfig 2>/dev/null
sudo find /etc/nftables /etc/sysconfig -maxdepth 2 -type f \
  \( -name '*.nft' -o -name '*nftables*' \) -print 2>/dev/null
如果 nftables.service 不存在,先确认命令和软件包状态:
command -v nft
dpkg-query -W nftables 2>/dev/null || true
rpm -q nftables 2>/dev/null || true
软件包确实没有安装时,再根据发行版安装。安装前要确认主机没有由其他工具统一管理防火墙:
# Debian、Ubuntu 示例
sudo apt-get update
sudo apt-get install nftables

# RHEL、Fedora 示例
sudo dnf install nftables
安装软件包不会自动解决配置冲突。对于生产主机,安装后仍要先检查配置和服务所有权,再决定是否启用。
假设服务单元显示的入口是 /etc/nftables.conf,可以先设置变量,后续命令均以该文件为准:
cfg=/etc/nftables.conf

sudo stat "$cfg"
sudo sed -n '1,240p' "$cfg"
sudo grep -nE 'include|flush|table|chain|define' "$cfg"
重点检查以下问题:
include 引用的文件或目录是否存在。flush ruleset,以及它是否会清理由其他管理程序创建的规则。如果服务使用目录中的主配置,例如 /etc/nftables/main.nft,则应将 cfg 改为该文件:
cfg=/etc/nftables/main.nft
不要通过修改一个没有被 ExecStart 引用的文件来“修复”持久化问题。
使用 -c 参数进行检查时,nftables 只解析配置,不会把规则应用到内核:
if sudo nft -c -f "$cfg"; then
    echo "nftables 配置检查通过"
else
    echo "nftables 配置检查失败,请根据行号修复"
fi
常见结果及其含义如下:
syntax error:规则语法错误,优先根据提示的文件、行号和列号修复。No such file or directory:配置文件或 include 文件路径错误。Could not process rule:规则语法可能正确,但引用了不存在的接口、集合、对象或内核不支持的特性。配置检查通过后,才考虑在维护窗口中手动应用:
sudo nft -f "$cfg"
sudo nft list ruleset
这一步可能立即改变防火墙行为。特别是配置中包含 flush ruleset 时,现有规则会先被清理。远程操作前应准备控制台或带外连接,并确认配置允许当前管理端口继续访问。
通过以下方式临时添加的规则只改变当前运行状态,通常不会自动写入配置文件:
sudo nft add rule inet filter input tcp dport 8080 accept
重启后,内核中的这条规则会消失,除非它已经被整理进服务启动时加载的配置。
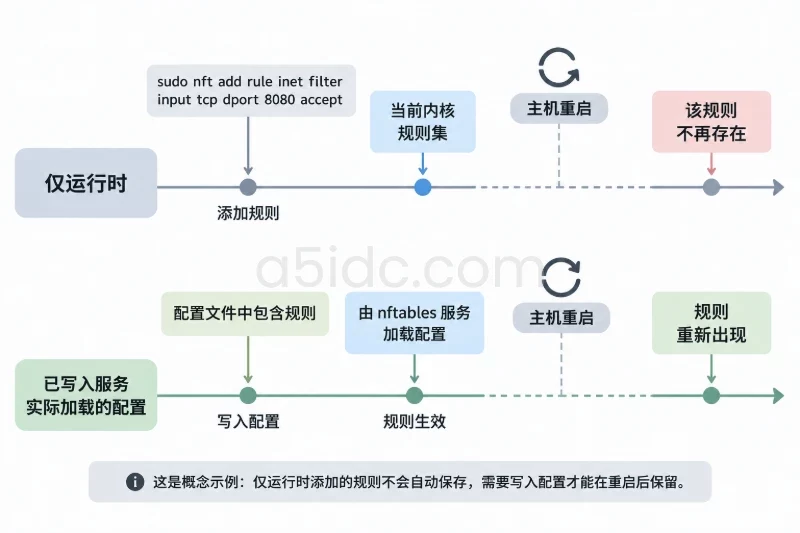
如果确认当前运行时规则就是希望重启后恢复的状态,可以先导出到临时文件,再检查并安装到实际配置路径。不要直接使用下面这种写法:
sudo nft list ruleset > /etc/nftables.conf
因为 > 的重定向由当前 shell 执行,可能先截断目标文件,随后才执行 nft,并且当前账号还可能没有写入 /etc 的权限。
相对稳妥的示例是:
set -o pipefail

tmp=$(mktemp)

if sudo nft list ruleset | tee "$tmp" >/dev/null &&
   sudo nft -c -f "$tmp"; then
    sudo install -o root -g root -m 0600 "$tmp" "$cfg"
    echo "运行时规则已写入 $cfg,请继续人工复核"
else
    echo "导出或检查失败,未覆盖原配置"
fi

rm -f "$tmp"
导出的运行时规则不能直接等同于长期配置,原因包括:
include 结构会被完整导出覆盖。因此,导出后应打开文件复核,必要时用 sudoedit "$cfg" 整理为稳定的静态配置。
一个适用于独立服务器的简化示例可以是:
#!/usr/sbin/nft -f

flush ruleset

table inet filter {
    chain input {
        type filter hook input priority 0;
        policy drop;

        iifname "lo" accept
        ct state established,related accept
        ct state invalid drop

        ip protocol icmp accept
        ip6 nexthdr icmpv6 accept

        tcp dport 22 accept
    }

    chain forward {
        type filter hook forward priority 0;
        policy drop;
    }

    chain output {
        type filter hook output priority 0;
        policy accept;
    }
}
这只是独立主机的说明性模板,不是可以直接覆盖生产环境的通用策略。22 端口应替换为实际的远程管理端口;如果主机依赖 DHCP、特定监控端口、集群通信、IPv6 邻居发现或容器转发,还需要补充相应规则。flush ruleset 会清理当前网络命名空间中的现有 nftables 规则,不应在 firewalld 或容器网络已经接管规则的主机上直接使用。
如果配置检查通过,且确认由独立 nftables 服务负责加载规则,可以启用并立即启动:
sudo systemctl enable --now nftables
sudo systemctl is-enabled nftables
sudo systemctl is-active nftables
这里的两个状态含义不同:
enabled 表示服务会按 systemd 的启用关系参与后续启动。active 表示当前这次启动动作已经成功完成。如果服务显示为 static,不一定代表故障,也可能由其他 target 或服务间接拉起。这时应继续查看 systemctl cat nftables 和依赖关系,而不是简单创建一个新的自定义启动脚本。
如果服务启动失败,立即查看本次启动日志:
sudo journalctl -b -u nftables --no-pager -n 100
修复配置后,重新执行:
sudo nft -c -f "$cfg"
sudo systemctl restart nftables
sudo systemctl status nftables --no-pager
sudo nft list ruleset
restart 可能先停止现有规则,再加载新配置,因此远程执行时要把它视为有影响的变更操作。
这种情况优先检查三项:
ExecStart 是否指向了另一个配置文件。可以重新查看服务日志和文件内容:
sudo systemctl show nftables -p ExecStart
sudo journalctl -b -u nftables --no-pager
sudo sed -n '1,240p' "$cfg"
sudo nft list ruleset
如果主机使用容器或网络命名空间,宿主机与容器内执行的 nft list ruleset 可能不是同一套规则。容器环境中可以在宿主机上检查初始网络命名空间:
sudo nsenter -t 1 -n nft list ruleset
该命令只适合确认命名空间差异,不要因为看不到预期规则就直接向容器内写入主机规则。
如果刚启动时规则存在,过一段时间或启动容器后消失,问题通常不是持久化文件,而是有多个组件在管理同一套内核规则。先查看相关服务和兼容工具:
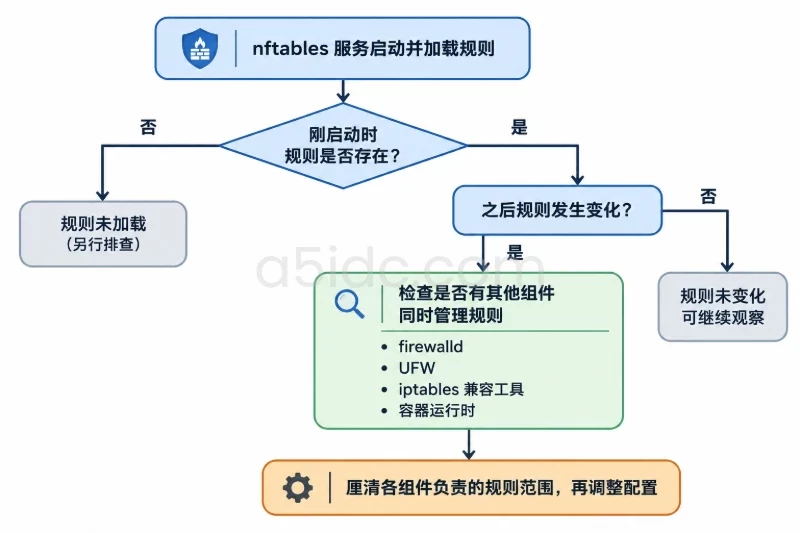
sudo systemctl is-active firewalld 2>/dev/null || true
sudo systemctl is-enabled firewalld 2>/dev/null || true
sudo firewall-cmd --state 2>/dev/null || true

sudo ufw status verbose 2>/dev/null || true
sudo iptables -V 2>/dev/null || true
sudo ip6tables -V 2>/dev/null || true

sudo journalctl -b --no-pager | \
  grep -Ei 'nft|firewalld|ufw|iptables|docker|podman|container'
常见管理方式及其持久化入口如下:
| 管理方式 | 通常使用的配置入口 | 处理原则 |
|---|---|---|
| 直接使用 nftables 服务 | nftables 服务单元引用的 .nft 文件 | 只让该服务作为主规则来源 |
| firewalld | firewalld 的永久配置和区域设置 | 使用 firewalld 管理,不要同时覆盖其生成规则 |
| UFW | UFW 自身配置和命令 | 不要把 UFW 与独立 nftables 配置混合作为两个主入口 |
| 容器运行时 | Docker、Podman 或编排组件的网络配置 | 将容器动态规则与主机静态策略区分开 |
不要为了让 nftables.service 看起来正常,就直接禁用 firewalld、UFW 或容器网络服务。停用其中任意组件都可能改变已开放的端口、转发策略和容器连通性。应先决定由哪个组件负责哪一层规则,再在维护窗口内迁移配置,并保留原有服务的回滚方案。
还要注意 iptables 兼容层。iptables -V 如果显示使用 nf_tables,它可能是在操作 nftables 后端;如果显示 legacy,则可能是另一套旧的内核规则路径。不要把 iptables-save 的输出和 nft list ruleset 的输出混在一起,直接写入同一个配置文件。
“规则丢失”和“规则存在但没有匹配”需要分开处理。查看完整规则、表族、链类型和句柄:
sudo nft -a list ruleset
重点检查:
ip、ip6 还是 inet 表中。policy 是 accept 还是 drop。ip addr 显示的一致。如果配置中使用了计数器,可以查看规则是否真正匹配:
sudo nft list chain inet filter input
计数器持续为零时,通常意味着流量没有到达该链、接口或协议条件不匹配,或者检查的表族不正确。即使计数器有增长,也还要确认最终 verdict 没有被其他基础链或上游设备影响。
对外部访问,还应从允许的客户端发起一次实际测试,并同时检查服务监听状态。只看端口探测结果,无法区分 nftables、应用服务、云安全组和上游 ACL 的影响。
确认配置文件无误后,可以按以下顺序应用。每一步都应观察退出状态和结果,不要把多条有风险的命令串成无法判断的单行命令:
sudo nft -c -f "$cfg"
sudo nft -f "$cfg"
sudo nft list ruleset
sudo systemctl enable nftables
sudo systemctl restart nftables
sudo systemctl is-enabled nftables
sudo systemctl is-active nftables
如果 nft -c 失败,后续的 nft -f 不应继续执行。如果 nft -f 后远程连接异常,应立即通过控制台或带外通道恢复备份。
配置文件回滚示例:
sudo install -o root -g root -m 0600 \
  /root/nftables.conf.before \
  "$cfg"

sudo nft -c -f "$cfg"
sudo nft -f "$cfg"
sudo systemctl restart nftables
如果需要恢复之前导出的运行时规则:
sudo nft -c -f /root/nftables-runtime-before.nft
sudo nft -f /root/nftables-runtime-before.nft
运行时备份可能包含容器或其他工具生成的临时内容,只适合在确认管理关系和网络影响后恢复。恢复前如果 firewalld 或容器运行时仍在运行,它们可能很快再次修改规则,甚至造成重复对象或策略冲突。
在真正重启主机之前,至少完成一次“服务重启模拟”,确认配置能在服务重新执行时正常加载:
sudo systemctl restart nftables
sudo systemctl status nftables --no-pager
sudo nft list ruleset
sudo journalctl -b -u nftables --no-pager
如果服务重启后规则已经恢复,且已经准备好控制台、维护窗口和回滚文件,再进行主机重启。远程生产服务器不要在没有带外通道的情况下直接验证。
重启后按以下顺序复查:
sudo systemctl is-enabled nftables
sudo systemctl is-active nftables
sudo systemctl status nftables --no-pager
sudo journalctl -b -u nftables --no-pager

sudo nft list ruleset
sudo ss -lntup
为了比较重启前后的规则,可以分别保存输出:
sudo sh -c 'nft list ruleset > /root/nftables-after-reboot.nft'
diff -u /root/nftables-runtime-before.nft /root/nftables-after-reboot.nft
规则导出结果可能因为计数器、动态对象或服务生成链发生变化,不应只根据文本完全一致来判断成功。更重要的是确认:
nftables.service 在本次启动中没有报错。后续每次修改 nftables 配置,都先执行 nft -c -f,再在维护窗口加载。不要把每次启动后看到的运行时规则无条件重新导出覆盖配置,否则会掩盖真正的覆盖来源。定期检查服务状态、启动日志和规则文件变更,尤其要关注系统升级、容器运行时调整以及防火墙管理方式变化,这样才能避免规则再次只存在于内核运行时而没有持久化。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9361.html