香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


台湾服务器上的 Linux ACL 与服务器所在地区无关,权限判断由 Linux 内核、文件系统和挂载方式决定。日常维护时,可以用 ACL 为指定用户或用户组补充文件访问权限,而不必改动文件所有者;设置后应同时检查 ACL 条目、权限掩码以及路径上每一级目录的执行权限,不能只凭 chmod 输出判断访问是否成功。
以下以已有的 Linux 服务器为例:应用继续以 appsvc 运行,运维人员 reviewer 需要读取 /srv/app/data 中的现有文件和后续新增文件,但不应获得写入权限。操作前先确认实际账号、目录范围和文件系统,再备份原权限;不建议直接对业务目录递归修改后再观察结果。
先确认账号存在、目录路径正确,并查看目标路径所在的文件系统:
id reviewer
id appsvc
ls -ld /srv/app/data
findmnt -T /srv/app/data
findmnt 可显示挂载点、文件系统类型和挂载选项。Linux 常见本地文件系统通常支持 POSIX ACL,但具体能力仍应以当前系统和文件系统为准。若目录位于网络文件系统、容器挂载目录或特殊存储上,还要核对对应挂载和服务端对 ACL 的支持;客户端看到的权限不一定完整反映服务端最终判定。
确认系统中有 getfacl 和 setfacl:
command -v getfacl
command -v setfacl
若命令不存在,先按发行版核对 ACL 工具包名称,再由具备权限的管理员安装。常见发行版可分别查询包管理器中的 acl 软件包;不要在尚未确认发行版时直接套用其他系统的安装命令。
ACL 可为用户或组增加独立权限,但不应把“能访问目录”与“能读取文件”混为一谈:
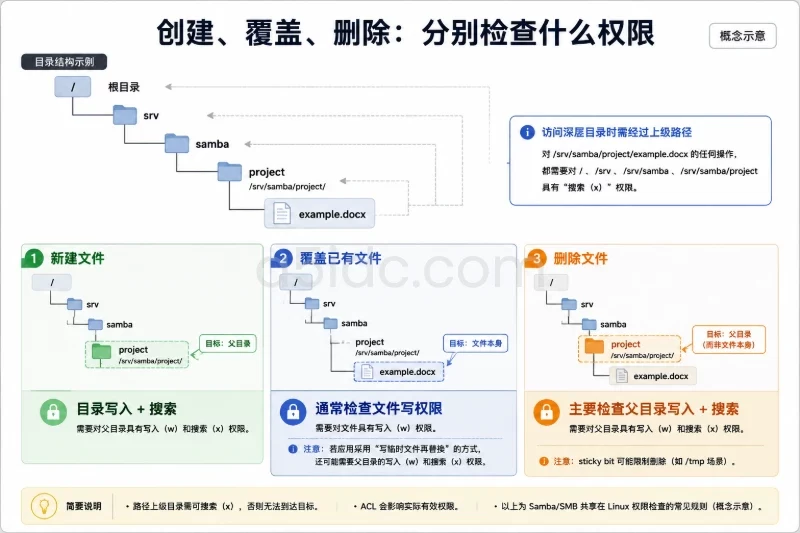
r 权限。r 权限;进入或穿过目录需要 x 权限。w 和 x 权限;仅有文件写权限不一定能在目录中创建、删除或重命名文件。x 权限。本例目标是只读:reviewer 能进入目录并读取文件,不获得写入权限。如果目标用户本来就属于具有写权限的组,或通过其他 ACL 条目获得写权限,新增一条只读 ACL 并不会自动撤销原有写入能力。授权前应检查该账号的组成员关系和现有 ACL。
将 ACL 备份文件放在目标目录之外,并限制备份文件的读取权限。ACL 文件可能包含目录结构和权限信息,不宜放在所有业务用户均可读的位置。
sudo getfacl -R -p /srv/app/data > /root/app-data.acl.before
sudo chmod 600 /root/app-data.acl.before
先查看根目录和代表性文件的现状:
getfacl -p /srv/app/data
getfacl -p /srv/app/data/example.csv
输出中,user:: 是文件所有者权限,group:: 是所属组权限;以账号名或组名标出的条目是命名用户或命名组 ACL。mask:: 是 ACL 中组类别权限的上限,会限制命名用户、命名组及组类别条目实际生效的权限。getfacl 若显示 effective:,应以有效权限为准,而不能只看条目本身。
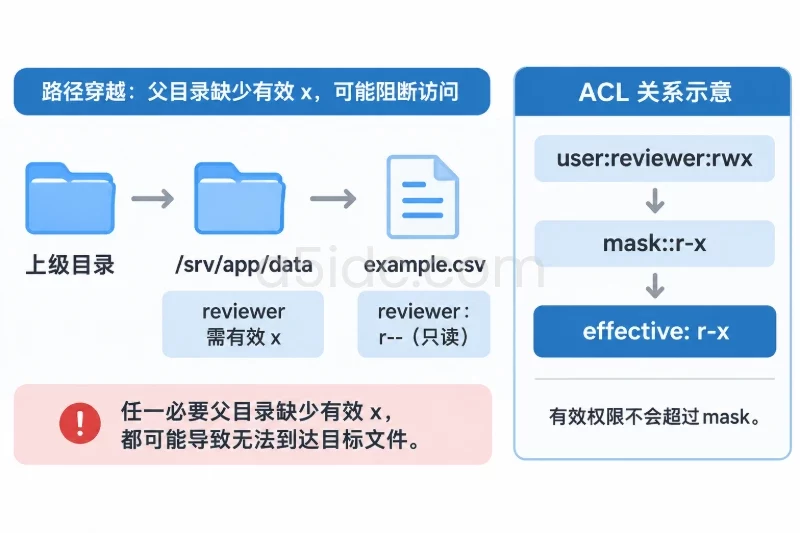
对目录和普通文件分别设置 ACL,避免给普通文件不必要的执行权限。以下命令会递归更改 /srv/app/data 现有目录和普通文件的 ACL;执行前应确认该路径下没有不应开放的子目录或文件。命令以 sudo 执行,并不会改变所有者,但会改变范围内对象的访问控制。
sudo find /srv/app/data -type d \
  -exec setfacl -m u:reviewer:rx {} +

sudo find /srv/app/data -type f \
  -exec setfacl -m u:reviewer:r-- {} +
目录上的 rx 允许进入并列出目录内容;文件上的 r-- 允许读取,不允许写入或执行。若目录树中包含符号链接、挂载点或特殊文件,上述 find 条件不会按同一方式处理所有对象,需先检查目录结构并按实际业务规则决定是否纳入授权范围。
普通 ACL 只作用于已设置的对象,不会自动传给以后新建的文件。要让新内容继承只读访问权限,应在需要覆盖的目录上设置默认 ACL。默认 ACL 不会追溯修改已经存在的文件。
如果 /srv/app/data 下已有多层子目录,并且以后可能在这些子目录中创建文件,需要为现有目录逐一设置默认 ACL:
sudo find /srv/app/data -type d \
  -exec setfacl -m d:u:reviewer:rx {} +
新建文件最终获得的权限还受创建程序请求的模式限制。例如,普通数据文件通常不会因为默认 ACL 就自动获得执行权限;但应用的创建方式、后续 chmod 或其他权限管理程序仍可能改变结果。若只需覆盖根目录下直接新建的内容,而不需要覆盖既有子目录,可只在根目录设置默认 ACL:
sudo setfacl -m d:u:reviewer:rx /srv/app/data
默认 ACL 会随着新目录创建继续继承。设置前应确认授权范围,尤其要留意应用是否会在该路径下创建包含敏感数据的子目录。
设置后检查根目录、至少一个现有文件,以及需要继承权限的子目录:
getfacl -p /srv/app/data
getfacl -p /srv/app/data/example.csv
getfacl -p /srv/app/data/reports
预期能看到命名用户条目,例如 user:reviewer:r-x 或 user:reviewer:r--,以及目录上的默认条目,例如 default:user:reviewer:r-x。实际输出还会包含 mask::。若命名用户条目写着 rwx,但掩码只有 r-x,有效权限仍不会超过掩码;若掩码缺少 r,用户可能无法读取,即使 ACL 条目表面上包含 r。
可用 namei 检查路径各级目录的权限:
namei -l /srv/app/data/example.csv
若中间某一级目录不允许 reviewer 穿过,目标文件 ACL 正确也无法保证访问成功。该命令显示的是传统权限位;存在 ACL 时,还应结合相应目录的 getfacl 输出判断。
在获得授权的维护窗口内,以目标账号验证目录穿越和文件读取:
sudo -u reviewer test -x /srv/app/data
sudo -u reviewer test -r /srv/app/data/example.csv
sudo -u reviewer test -w /srv/app/data/example.csv
命令成功时返回状态码为 0,失败时为非零。可逐条执行并查看结果:
sudo -u reviewer test -r /srv/app/data/example.csv
echo $?

sudo -u reviewer test -w /srv/app/data/example.csv
echo $?
在本例预期中,读取测试应成功,写入测试应失败。写入测试只是权限判定检查,不会实际改写文件;若要验证应用进程的访问,应在经过批准的测试文件或专用测试目录中进行,避免直接对生产数据做写入试验。还应使用 reviewer 身份检查目录列表和实际读取行为,因为仅有 test 结果不能覆盖应用自身的额外访问控制逻辑。
新建一个受控测试文件后,查看它是否继承默认 ACL:
sudo -u appsvc sh -c 'umask 077; : > /srv/app/data/acl-check.tmp'
getfacl -p /srv/app/data/acl-check.tmp
sudo -u reviewer test -r /srv/app/data/acl-check.tmp
测试结束后,确认文件无业务用途再删除。删除操作不可恢复时,应先核实文件路径和内容;不要将测试文件名替换成通配符或其他业务文件路径。
按以下顺序检查,避免反复扩大授权:
id reviewer 确认测试身份和组成员关系;切勿误用 root 测试,因为管理员权限会掩盖普通用户的限制。namei -l 和 getfacl 检查从路径起点到目标文件的每一级目录,确认需要的目录 x 权限都有效。getfacl 输出,确认 mask:: 没有削减所需权限。findmnt -T 确认实际挂载点;若是网络或特殊文件系统,核查其 ACL 支持、挂载状态及服务端权限。如发现 ACL 掩码意外限制权限,先确认所有命名用户和组条目的预期权限,再针对目标对象修正掩码。盲目把掩码改为 rwx 可能同时放大其他 ACL 条目的有效权限。
文件存在扩展 ACL 时,ls -l 权限位中的组权限通常反映 ACL 掩码,而不一定等同于 getfacl 中的 group:: 条目。因此,执行 chmod 后,ACL 的有效权限可能随掩码变化;仅凭权限位变化判断授权已被删除或保留都不可靠。变更后应重新查看 getfacl,并以目标账号重新测试。
还要留意脚本、应用部署流程或定时任务是否会在文件变更后执行 chmod、复制文件或替换目录。此类操作可能改变或丢失 ACL。若问题只发生在新文件上,优先检查对应父目录的默认 ACL,以及创建程序的权限模式。
Linux ACL 的实际使用离不开服务器的计算、存储与文件系统环境。A5idc数据提供中国台湾台北及香港、日本、美国等地区的物理服务器,配置涵盖多种 CPU、内存与 SSD、NVMe 存储方案,可承载网站、业务后台、数据库及文件服务等工作负载。面向数据容量较大的场景,也提供香港存储系列和日本部分大容量 HDD 方案,为企业文件存储与归档类业务提供硬件资源选择。
setfacl 或文件系统不支持若 getfacl、setfacl 命令不存在,先确认是否只是 ACL 工具未安装;若命令存在但操作提示不支持,再检查文件系统类型、挂载选项和存储端能力。不要仅为启用 ACL 就直接改写挂载配置或重挂载生产文件系统。涉及挂载调整时,应先评估业务影响、安排维护窗口,并备份配置;变更后重新确认挂载状态和读写服务,再进行 ACL 测试。
若需要撤销 reviewer 的授权,应分别处理现有 ACL 和默认 ACL。以下操作递归影响目标目录下的普通文件与目录,执行前先确认范围:
sudo find /srv/app/data -type d \
  -exec setfacl -x u:reviewer {} +

sudo find /srv/app/data -type f \
  -exec setfacl -x u:reviewer {} +

sudo find /srv/app/data -type d \
  -exec setfacl -x d:u:reviewer {} +
如果某些对象原本就没有该条目,命令可能报告找不到对应 ACL;应结合输出和 getfacl 检查,不要因此改用清除所有 ACL 的命令。撤销后,以 getfacl 确认命名用户条目和默认条目已消失,再用目标账号验证权限。撤销一条 ACL 也不代表该用户从其他组、ACL 条目或文件所有者身份获得的权限一并消失。
若设置错误且需要恢复变更前的 ACL,先确认备份文件对应的目录、备份时间以及当前是否已有其他团队新增的权限。以下恢复会覆盖备份中涉及对象的权限状态,应在变更范围明确时使用:
sudo setfacl --restore=/root/app-data.acl.before
恢复后抽查目录、文件及默认 ACL,并重新进行目标用户访问测试。备份之后产生的新文件不在原备份范围内,恢复命令不会替代对这些新对象的检查。不要用 setfacl -b -R 作为常规回滚:-b 会移除扩展 ACL,递归执行可能清除原有授权,影响范围远大于撤销单个用户条目。
getfacl 显示所需的用户条目和默认条目,mask:: 没有意外削减或扩大有效权限。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9130.html