香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在已有 Windows 服务器上接到外部排障、审计或厂商支持请求时,建议把“导出”和“脱敏”拆成两个动作:先用 wevtutil epl 将目标通道保存为原始 EVTX 副本,再从该副本筛选时间范围和字段,生成 JSONL、CSV 等派生文件。EVTX 副本、脱敏结果、哈希清单分开保存,外发包只放派生文件;不要在事件查看器里删字段,也不要清空或覆盖正在使用的日志。
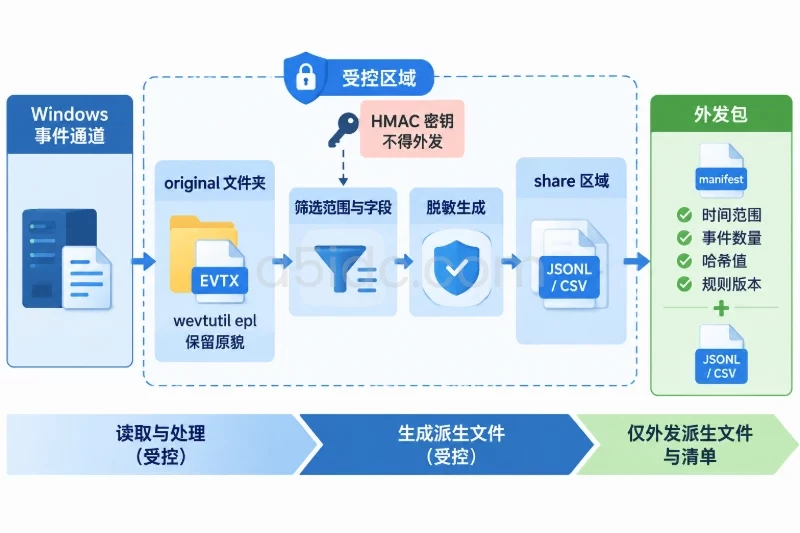
这样处理的核心是“原始记录只读保留,外发内容重新生成”。原始 EVTX 用于后续复核和失败回滚,脱敏文件用于对外沟通,哈希和批次清单用于审计。需要注意,EVTX 是二进制事件记录格式,不能安全地通过文本编辑、字符串替换或第三方编辑器直接修改其中的字段。若对方必须使用事件查看器打开 EVTX,应提供未脱敏文件给受控人员,或在源头配置只采集非敏感事件;不要把“修改后的 EVTX”当作常规脱敏方案。
围绕业务系统运行记录的留存与运维,A5idc数据提供香港、美国、日本等地的物理服务器租用,并覆盖常规建站与存储等资源需求。香港存储系列配置企业级机械硬盘,日本部分方案提供多块大容量HDD,可为保存日志副本、归档运维数据提供存储基础;各地还有不同的CPU、内存和存储组合,满足多样的业务部署需求。
日常维护中建议为每次导出建立独立批次目录,至少分成以下三类对象:
| 对象 | 典型格式 | 用途 | 是否可以外发 |
|---|---|---|---|
| 原始导出副本 | .evtx | 保存事件原貌、重新生成结果、故障复核 | 默认不外发 |
| 脱敏工作结果 | .jsonl、.csv、.txt | 供技术人员检查、重新扫描敏感内容 | 通过检查后外发 |
| 清单与校验文件 | .json、.txt | 记录时间范围、事件数量、哈希、规则版本 | 可随外发包提供,但不能包含密钥 |
原始副本不是对实时日志文件的直接修改,而是从事件通道读取后生成的独立文件。导出过程中 Windows 事件日志服务仍可能继续写入新事件,因此不要把实时日志文件的大小或最后修改时间作为唯一判断依据。应该记录导出时间、事件范围、导出文件哈希和导出后的事件数量。
建议采用类似目录结构:
D:\EventExchange\
└── 20250308-System-020000\
    ├── original\
    │   ├── System.evtx
    │   └── 20250308-System-020000.hmac.key
    ├── share\
    │   ├── 20250308-System-020000.events.jsonl
    │   └── manifest.json
    └── work\
original 目录只允许受控运维人员和系统账户访问,share 目录只放审核通过的脱敏结果。保存用于稳定伪名的 HMAC 密钥时,不要把密钥放进外发目录,也不要将密钥写入脚本、命令行历史或工单正文。
在开始导出前,先确认以下条件:
System、Application、Security 或业务应用自定义通道。对高敏感日志,建议先从字段白名单开始,只提供以下类型的字段:
RecordId;Message 和 Properties 往往包含命令行、文件路径、电子邮件地址、IP 地址、令牌片段或业务数据,不应默认全部发送。只有确认脱敏规则覆盖充分,并完成抽样检查后,才启用这两个字段。
在目标服务器上先进行只读检查:
$LogName = 'System'

Get-WinEvent -ListLog $LogName |
    Select-Object LogName, IsEnabled, RecordCount, MaximumSizeInBytes, LogFilePath

wevtutil.exe gl $LogName

Get-WinEvent -LogName $LogName -MaxEvents 3 |
    Select-Object TimeCreated, Id, ProviderName, LevelDisplayName, RecordId
如果读取的是 Security 日志,当前 PowerShell 会话通常需要管理员权限,或者由已经获得事件日志读取权限的受控服务账户执行。权限不足时,应先修正执行账户和目录权限,不要通过关闭安全控制或修改全局日志权限来“临时解决”。
同时检查目标盘空间:
Get-PSDrive -Name D |
    Select-Object Name, Used, Free
原始 EVTX、脱敏结果和临时文件可能同时存在。建议根据之前批次的实际大小预留空间,并在生成外发包后再决定是否按保留策略清理工作目录。不要在空间不足时直接使用覆盖参数重跑,否则容易把原本可复核的批次状态弄乱。
下面示例导出 System 通道。目录和批次名称仅为示例,实际操作时应使用变更单或工单编号。
$ErrorActionPreference = 'Stop'

$caseId = '20250308-System-020000'
$root = 'D:\EventExchange'
$caseRoot = Join-Path $root $caseId
$originalDir = Join-Path $caseRoot 'original'
$shareDir = Join-Path $caseRoot 'share'
$workDir = Join-Path $caseRoot 'work'
$rawPath = Join-Path $originalDir 'System.evtx'

if (Test-Path -LiteralPath $caseRoot) {
    throw "批次目录已存在,为避免覆盖原始文件而停止:$caseRoot"
}

New-Item -ItemType Directory -Path $originalDir, $shareDir, $workDir -Force |
    Out-Null

$wevtutil = Join-Path $env:SystemRoot 'System32\wevtutil.exe'

& $wevtutil epl 'System' $rawPath

if ($LASTEXITCODE -ne 0 -or -not (Test-Path -LiteralPath $rawPath)) {
    throw "事件日志导出失败,退出码:$LASTEXITCODE"
}

Get-Item -LiteralPath $rawPath |
    Select-Object FullName, Length, LastWriteTime
这里没有使用 /ow:true,原因是批次目录已经存在时应当停止,而不是覆盖已有结果。wevtutil epl 只负责导出,不负责脱敏;它不会自动删除用户名、地址或消息正文中的敏感信息。
如果日志很大,可以使用 XPath 在导出阶段缩小范围。时间条件应使用 UTC,且应先在非关键批次中验证查询结果:
$xpath = "*[System[TimeCreated[@SystemTime >= '2025-03-07T00:00:00.000Z' and @SystemTime <= '2025-03-08T00:00:00.000Z']]]"

& $wevtutil epl 'System' $rawPath "/q:$xpath"

if ($LASTEXITCODE -ne 0) {
    throw "带查询条件的事件日志导出失败,退出码:$LASTEXITCODE"
}
使用 /q 后,必须检查导出的第一条和最后一条事件时间,确认时间边界符合要求。若查询语法、时区或通道类型不确定,优先完整导出到受控目录,再在副本上筛选,通常比直接对生产日志反复试错更容易复核。
导出后立即计算原始副本哈希:
$rawHash = Get-FileHash -LiteralPath $rawPath -Algorithm SHA256

$rawHash | Format-List
哈希用于证明后续处理基于哪一个导出文件,不代表实时日志在导出后不会继续产生新事件。对实时通道,应同时记录导出开始时间、结束时间和筛选条件。
推荐从原始 EVTX 读取事件,再生成 JSONL。JSONL 的特点是每行一个事件,便于流式处理、抽样检查和失败重跑。下面脚本具备这些行为:
将脚本保存为受控目录中的 Export-RedactedEventLog.ps1,并纳入版本管理。示例脚本如下:
[CmdletBinding()]
param(
    [Parameter(Mandatory = $true)]
    [string]$LogName,

    [datetime]$Since,

    [datetime]$Until,

    [ValidateRange(1, 720)]
    [int]$HoursBack = 0,

    [string]$CaseId,

    [string]$Root = 'D:\EventExchange',

    [switch]$IncludeMessage,

    [switch]$IncludeProperties
)

Set-StrictMode -Version Latest
$ErrorActionPreference = 'Stop'

if ($HoursBack -gt 0) {
    $Until = Get-Date
    $Since = $Until.AddHours(-$HoursBack)
}

if (-not $PSBoundParameters.ContainsKey('Since') -or
    -not $PSBoundParameters.ContainsKey('Until')) {
    throw '请提供 -Since 和 -Until,或提供 -HoursBack。'
}

if ($Until -le $Since) {
    throw '结束时间必须晚于开始时间。'
}

$sinceUtc = $Since.ToUniversalTime()
$untilUtc = $Until.ToUniversalTime()

if ([string]::IsNullOrWhiteSpace($CaseId)) {
    $CaseId = '{0}-{1}' -f $LogName, (Get-Date -Format 'yyyyMMdd-HHmmss')
}

if ($CaseId -notmatch '^[A-Za-z0-9._-]+$') {
    throw 'CaseId 只能包含字母、数字、点、下划线和短横线。'
}

$caseRoot = Join-Path $Root $CaseId
$originalDir = Join-Path $caseRoot 'original'
$shareDir = Join-Path $caseRoot 'share'
$workDir = Join-Path $caseRoot 'work'

if (Test-Path -LiteralPath $caseRoot) {
    throw "批次目录已存在,为避免覆盖原始结果而停止:$caseRoot"
}

New-Item -ItemType Directory -Path $originalDir, $shareDir, $workDir -Force |
    Out-Null

$rawPath = Join-Path $originalDir "$LogName.evtx"
$jsonlPath = Join-Path $shareDir "$CaseId.events.jsonl"
$manifestPath = Join-Path $shareDir 'manifest.json'
$keyPath = Join-Path $originalDir "$CaseId.hmac.key"

$wevtutil = Join-Path $env:SystemRoot 'System32\wevtutil.exe'

& $wevtutil epl $LogName $rawPath

if ($LASTEXITCODE -ne 0 -or -not (Test-Path -LiteralPath $rawPath)) {
    throw "事件日志导出失败,退出码:$LASTEXITCODE"
}

if (-not (Test-Path -LiteralPath $keyPath)) {
    $rng = [System.Security.Cryptography.RandomNumberGenerator]::Create()
    try {
        $newKey = New-Object byte[] 32
        $rng.GetBytes($newKey)
        [System.IO.File]::WriteAllBytes($keyPath, $newKey)
    }
    finally {
        $rng.Dispose()
    }
}

$script:HmacKey = [System.IO.File]::ReadAllBytes($keyPath)

if ($script:HmacKey.Length -lt 32) {
    throw 'HMAC 密钥长度不足,停止生成脱敏结果。'
}

function New-HmacToken {
    param(
        [string]$Type,
        [string]$Value
    )

    if ([string]::IsNullOrWhiteSpace($Value)) {
        return $null
    }

    $hmac = New-Object System.Security.Cryptography.HMACSHA256
    $hmac.Key = $script:HmacKey

    try {
        $bytes = [System.Text.Encoding]::UTF8.GetBytes($Value)
        $digest = $hmac.ComputeHash($bytes)
        $hex = ([System.BitConverter]::ToString($digest) -replace '-', '').ToLowerInvariant()

        return '<{0}-{1}>' -f $Type, $hex.Substring(0, 16)
    }
    finally {
        $hmac.Dispose()
    }
}

function Redact-Text {
    param(
        [AllowNull()]
        [string]$Text
    )

    if ($null -eq $Text -or [string]::IsNullOrWhiteSpace($Text)) {
        return $Text
    }

    $s = $Text

    $secretPattern = '(?i)\b(password|passwd|secret|token|api[-_]?key)\s*([=:])\s*("[^"]*"|''[^'']*''|\S+)'
    $secretEvaluator = [System.Text.RegularExpressions.MatchEvaluator]{
        param($m)

        return '{0}{1}<secret-redacted>' -f `
            $m.Groups[1].Value, $m.Groups[2].Value
    }

    $s = [regex]::Replace($s, $secretPattern, $secretEvaluator)

    $rules = @(
        @{
            Pattern = '(?i)\b[A-Z0-9._%+\-]+@[A-Z0-9.\-]+\.[A-Z]{2,}\b'
            Type = 'email'
        },
        @{
            Pattern = '(?<![\w.])(?:25[0-5]|2[0-4]\d|1\d\d|[1-9]?\d)(?:\.(?:25[0-5]|2[0-4]\d|1\d\d|[1-9]?\d)){3}(?![\w.])'
            Type = 'ipv4'
        },
        @{
            Pattern = '\bS-\d-\d+(?:-\d+){1,14}\b'
            Type = 'sid'
        },
        @{
            Pattern = '(?i)(?<=\\Users\\)[^\\\s/]+'
            Type = 'user'
        },
        @{
            Pattern = '(?i)\b[A-Z0-9._-]+\\[A-Z0-9._$-]+\b'
            Type = 'account'
        },
        @{
            Pattern = '(?i)(?<![\w.-])(?:[a-z0-9-]+\.)+[a-z]{2,}(?![\w.-])'
            Type = 'host'
        }
    )

    foreach ($rule in $rules) {
        $evaluator = [System.Text.RegularExpressions.MatchEvaluator]{
            param($m)

            return New-HmacToken $rule.Type $m.Value
        }

        $s = [regex]::Replace($s, $rule.Pattern, $evaluator)
    }

    return $s
}

function ConvertTo-SafeEvent {
    param(
        [Parameter(Mandatory = $true)]
        $Event
    )

    $timeUtc = $null
    if ($null -ne $Event.TimeCreated) {
        $timeUtc = $Event.TimeCreated.ToUniversalTime().ToString('o')
    }

    $message = $null
    try {
        $message = [string]$Event.Message
    }
    catch {
        $message = $null
    }

    $safeProperties = @()
    if ($IncludeProperties) {
        $safeProperties = @(
            foreach ($property in @($Event.Properties)) {
                Redact-Text ([string]$property.Value)
            }
        )
    }

    $safeMessage = $null
    if ($IncludeMessage) {
        $safeMessage = Redact-Text $message
    }

    return [ordered]@{
        LogName        = $Event.LogName
        TimeCreatedUtc = $timeUtc
        RecordId       = $Event.RecordId
        Id             = $Event.Id
        Version        = $Event.Version
        Level          = $Event.LevelDisplayName
        Task           = $Event.TaskDisplayName
        Opcode         = $Event.OpcodeDisplayName
        Provider       = $Event.ProviderName
        Machine        = New-HmacToken 'host' ([string]$Event.MachineName)
        User           = Redact-Text ([string]$Event.UserId)
        Message        = $safeMessage
        Properties     = $safeProperties
    }
}

$utf8NoBom = New-Object System.Text.UTF8Encoding($false)
$writer = New-Object System.IO.StreamWriter(
    $jsonlPath,
    $false,
    $utf8NoBom
)

$script:EventCount = 0

try {
    Get-WinEvent -Path $rawPath -Oldest |
        Where-Object {
            $null -ne $_.TimeCreated -and
            $_.TimeCreated.ToUniversalTime() -ge $sinceUtc -and
            $_.TimeCreated.ToUniversalTime() -le $untilUtc
        } |
        ForEach-Object {
            $safeEvent = ConvertTo-SafeEvent $_
            $writer.WriteLine(
                ($safeEvent | ConvertTo-Json -Depth 6 -Compress)
            )
            $script:EventCount++
        }
}
finally {
    $writer.Dispose()
}

$rawHash = (Get-FileHash -LiteralPath $rawPath -Algorithm SHA256).Hash
$jsonlHash = (Get-FileHash -LiteralPath $jsonlPath -Algorithm SHA256).Hash

$manifest = [ordered]@{
    CaseId             = $CaseId
    LogName            = $LogName
    SinceUtc           = $sinceUtc.ToString('o')
    UntilUtc           = $untilUtc.ToString('o')
    EventCount         = $script:EventCount
    OriginalFile       = (Split-Path -Leaf $rawPath)
    OriginalSha256     = $rawHash
    SanitizedFile      = (Split-Path -Leaf $jsonlPath)
    SanitizedSha256    = $jsonlHash
    RedactionRuleSet   = 'baseline-1'
    HmacKeyIncluded    = $false
    GeneratedUtc       = (Get-Date).ToUniversalTime().ToString('o')
}

$manifest |
    ConvertTo-Json -Depth 5 |
    Set-Content -LiteralPath $manifestPath -Encoding UTF8

Write-Host "原始副本:$rawPath"
Write-Host "脱敏结果:$jsonlPath"
Write-Host "事件数量:$script:EventCount"
Write-Host "清单文件:$manifestPath"
脚本中的规则只是通用起点,不代表已经覆盖所有组织数据。实际环境中还应根据日志样本增加以下规则:
如果无法证明某一类字段已经被可靠识别,优先不输出该字段。对高敏感日志,可以不传 -IncludeMessage 和 -IncludeProperties:
& 'C:\Ops\Export-RedactedEventLog.ps1' `
    -LogName 'Security' `
    -HoursBack 24 `
    -CaseId '20250308-Security-020000' `
    -Root 'D:\EventExchange'
只有在抽样确认后,才按需启用消息正文:
& 'C:\Ops\Export-RedactedEventLog.ps1' `
    -LogName 'System' `
    -HoursBack 24 `
    -CaseId '20250308-System-020000' `
    -Root 'D:\EventExchange' `
    -IncludeMessage
需要跨多个批次保持同一主机或用户的伪名时,应在受控位置复用同一个 HMAC 密钥;如果希望不同批次之间完全隔离,则每个批次使用新密钥。HMAC 密钥不能发给外部人员,因为外部人员一旦获得密钥,就可以自行计算候选值并尝试关联原始标识。
不要把时间范围、日志通道、脱敏开关和输出路径散落在多个人工命令中。可以把非敏感配置放入 PowerShell 数据文件:
@{
    LogName          = 'System'
    HoursBack        = 24
    Root             = 'D:\EventExchange'
    IncludeMessage   = $false
    IncludeProperties = $false
    RuleSet          = 'baseline-1'
}
脚本、配置和规则变更应经过版本管理。每次修改脱敏规则时,至少记录:
如果需要定时生成内部审计副本,可以使用计划任务。下面示例以本机 SYSTEM 账户执行,实际环境也可以改用只拥有必要权限的服务账户:
$scriptPath = 'C:\Ops\Export-RedactedEventLog.ps1'

$action = New-ScheduledTaskAction `
    -Execute "$env:SystemRoot\System32\WindowsPowerShell\v1.0\powershell.exe" `
    -Argument "-NoLogo -NoProfile -NonInteractive -File `"$scriptPath`" -LogName `"System`" -HoursBack 24 -Root `"D:\EventExchange`""

$trigger = New-ScheduledTaskTrigger `
    -Daily `
    -At 2:30am

$principal = New-ScheduledTaskPrincipal `
    -UserId 'SYSTEM' `
    -LogonType ServiceAccount `
    -RunLevel Highest

Register-ScheduledTask `
    -TaskName 'Export-Redacted-System-Events' `
    -Action $action `
    -Trigger $trigger `
    -Principal $principal `
    -Description '导出 System 事件并生成受控脱敏副本'
计划任务的账户需要具备:
如果使用服务账户,不要把密码写入脚本或计划任务参数。计划任务定义本身也应纳入配置审计,并限制能够读取任务配置和原始目录的人员范围。
导出结束后,先验证 EVTX 副本可以被 Windows 正常读取:
$rawPath = 'D:\EventExchange\20250308-System-020000\original\System.evtx'

Get-WinEvent -Path $rawPath -MaxEvents 3 |
    Select-Object TimeCreated, Id, ProviderName, RecordId
检查以下结果:
TimeCreated 在预期范围内;ProviderName 和事件 ID 没有异常丢失;RecordId 能够用于后续对照;如果 Get-WinEvent -Path 无法读取,先停止后续脱敏,不要直接删除或覆盖文件。可能原因包括导出未完成、文件损坏、磁盘写入异常或权限变化。
JSONL 文件可以逐行解析:
$jsonlPath = 'D:\EventExchange\20250308-System-020000\share\20250308-System-020000.events.jsonl'

$parsedCount = 0

Get-Content -LiteralPath $jsonlPath |
    ForEach-Object {
        if (-not [string]::IsNullOrWhiteSpace($_)) {
            $_ | ConvertFrom-Json | Out-Null
            $parsedCount++
        }
    }

$parsedCount
解析失败通常意味着某一行 JSON 不完整、脚本中途终止或文件被人工编辑。不要直接删除失败行后继续发送,因为这样会破坏事件数量与清单之间的对应关系。应从原始副本重新生成。
可以检查清单中的事件数量和解析数量是否一致:
$manifestPath = 'D:\EventExchange\20250308-System-020000\share\manifest.json'
$manifest = Get-Content -LiteralPath $manifestPath -Raw | ConvertFrom-Json

if ($manifest.EventCount -ne $parsedCount) {
    throw "事件数量不一致:清单=$($manifest.EventCount),实际=$parsedCount"
}
同时检查脱敏文件哈希:
Get-FileHash -LiteralPath $jsonlPath -Algorithm SHA256
发送前重新计算一次哈希,确认文件在检查期间没有被修改。
自动规则只能降低风险,不能替代人工抽样。可以先对外发文件做基础扫描:
$patterns = @(
    '(?i)\b[A-Z0-9._%+\-]+@[A-Z0-9.\-]+\.[A-Z]{2,}\b',
    '(?<![\w.])(?:25[0-5]|2[0-4]\d|1\d\d|[1-9]?\d)(?:\.(?:25[0-5]|2[0-4]\d|1\d\d|[1-9]?\d)){3}(?![\w.])',
    '(?i)\\Users\\',
    '(?i)\b(password|passwd|secret|token|api[-_]?key)\s*[:=]',
    '(?i)\bS-\d-\d+(?:-\d+){1,14}\b'
)

foreach ($pattern in $patterns) {
    $matches = Select-String `
        -Path $jsonlPath `
        -Pattern $pattern `
        -AllMatches `
        -ErrorAction SilentlyContinue

    if ($matches) {
        Write-Warning "发现可能的残留模式:$pattern"
        $matches | Select-Object -First 5
    }
}
扫描没有结果,只能说明没有匹配到这些模式,不能证明文件绝对不含敏感信息。还应随机抽取若干行,重点检查:
Properties。如果外部人员只需要判断故障时间和事件类型,应删除 Message 和 Properties,而不是继续堆叠正则表达式。
导出流程不应调用以下命令:
wevtutil.exe cl System
Clear-EventLog -LogName System
这类命令会清空实时日志,影响范围是整个指定通道,而不是某一个导出批次。除非经过专门的变更审批、备份和恢复验证,否则不应在脱敏流程中使用。
对实时日志,可以在导出前后记录最新事件的时间和记录号:
Get-WinEvent -LogName System -MaxEvents 1 |
    Select-Object TimeCreated, RecordId, Id, ProviderName
前后记录号发生变化通常表示日志在持续写入,不表示导出修改了日志。不要因为实时日志文件的大小变化就判定导出失败。
| 现象 | 常见原因 | 处理方式 |
|---|---|---|
wevtutil epl 返回非零退出码 | 通道名称错误、权限不足、目标盘不可写 | 用 wevtutil gl 核对通道,用 Get-Acl 检查目录权限,确认磁盘空间 |
Access is denied | 当前账户无权读取日志或写入目标目录 | 使用受控管理员会话或正确配置的服务账户,不要降低全局安全策略 |
| 原始 EVTX 生成但无法读取 | 导出中断、磁盘异常、文件未完整写入 | 保留失败文件和错误记录,检查磁盘与系统事件后重新导出 |
| 消息字段为空 | 目标机器缺少事件提供程序的消息资源 | 保留事件 ID、提供程序和属性索引;不要为临时解析而安装未经审核的程序包 |
| 脱敏后仍有主机名或路径 | 规则只覆盖了常见格式,未覆盖自定义字段 | 增加组织专用规则,从原始副本重新生成,不要手工拼接外发文件 |
| 事件数量与预期不符 | 时间区间、时区、日志轮换或 XPath 条件不一致 | 对照原始副本的首尾时间和记录号,明确是否采用了 UTC |
| 计划任务运行但无输出 | 工作目录权限、脚本路径、执行策略或账户环境不一致 | 查看任务历史和任务运行账户,用相同账户手动执行一次 |
| JSONL 无法解析 | 任务中断、编码异常或文件被编辑 | 删除不完整的派生结果,从原始副本重新生成 |
事件查看器显示消息,依赖事件提供程序注册的消息资源。将 EVTX 从一台服务器复制到另一台机器后,可能出现“找不到事件描述”或消息为空。这不一定表示记录丢失。
处理顺序应当是:
不要为了显示消息而在生产服务器上随意安装未知程序包,也不要把外部工具直接写入原始 EVTX。
如果抽样时发现 IP、路径、账户或业务编号仍然存在,应立即停止发送。推荐流程是:
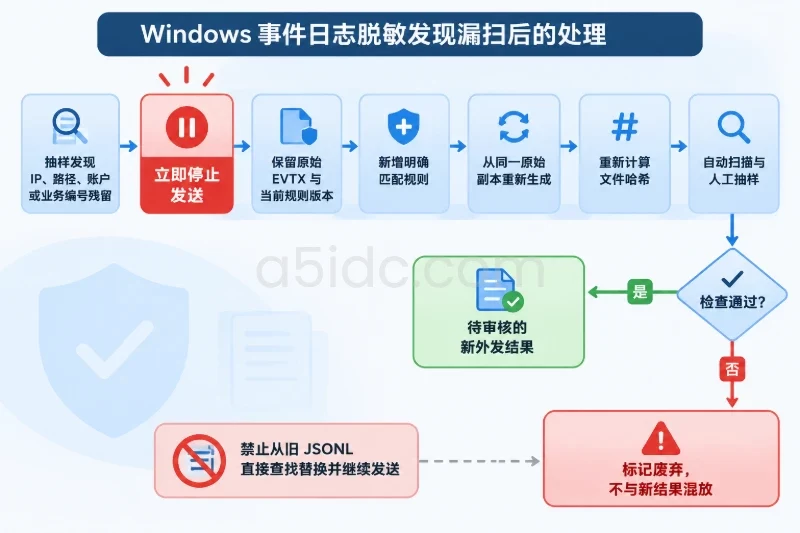
不要直接在 JSONL 中查找替换。手工修改容易造成 JSON 结构损坏,也无法证明每个事件都经过同一套规则处理。
当通道包含大量事件时,优先按时间或事件 ID 分成多个批次,每个批次单独生成:
分批后,接收方可以只处理相关时间段,运维方也可以快速定位某一批次的规则问题。不要为了减少文件数量,把不同日志通道和不同安全等级的数据混在一个外发文件中。
脚本中途失败时,先把该批次标记为“未完成”,不要将 share 目录直接发送。确认失败原因后,可以保留原始副本并使用新的批次编号重新生成;这样可以避免覆盖失败现场。
如果只是脱敏过程失败,而原始 EVTX 已经通过读取检查,可以从原始副本重新处理,不必再次读取生产日志:
Get-WinEvent -Path 'D:\EventExchange\20250308-System-020000\original\System.evtx' `
    -MaxEvents 1 |
    Select-Object TimeCreated, Id, RecordId
如果原始副本也不完整,应从实时日志或批准的日志集中器重新导出。不要用不完整的派生文件反向拼接原始记录。
如果定时任务生成了错误结果,应先停用任务,避免继续产生更多外发文件:
Disable-ScheduledTask -TaskName 'Export-Redacted-System-Events'
停用的影响范围是该任务后续的自动导出,不会清除实时事件日志。修正脚本或规则、完成手动验证后,再恢复任务:
Enable-ScheduledTask -TaskName 'Export-Redacted-System-Events'
如果任务定义或目录权限曾被修改,变更前应保存 ACL 和任务配置。恢复时只恢复本次变更涉及的对象,不要覆盖其他运维任务的权限。
如果误执行了清空日志、删除日志文件或覆盖实时日志文件,脱敏流程无法把原始事件“还原”出来。应立即停止后续清理动作,并按照现有恢复流程检查:
不要直接把一个 EVTX 文件复制回实时日志目录,也不要在未评估影响的情况下停止 Windows Event Log 服务。实时日志恢复通常涉及服务状态、文件权限、日志路径和系统启动行为,应由具备恢复权限的人员按批准方案执行。
如果外发后才发现脱敏遗漏,不能依靠重新生成文件来撤回接收方已经取得的副本。应按照组织的数据事件流程处理:
新的外发文件应使用新的文件名和哈希,避免接收方误用旧版本。
Get-WinEvent -Path 读取。Message 和 Properties 字段。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9531.html