香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多人看到 getcap 显示某个文件带有能力,就会认为“运行这个文件的用户立刻获得了对应权限”;也有人看到普通用户可以执行带 capability 的程序,就把它理解成“这个文件等同于 setuid”。这两种理解都不完整:文件能力只在成功执行文件时参与权限计算,最终是否能使用,还要看进程的 capability 集合、挂载参数、用户命名空间和内核安全策略。
判断一个文件能力是否真正生效,不能只看文件属性。应当依次确认文件实际路径、security.capability 扩展属性、进程执行后的 CapEff 与 CapPrm,再结合目标系统调用验证功能。文件上有 cap_net_bind_service,只能说明它可能获得绑定低端口的能力,并不代表一定能绑定端口,更不代表拥有完整的 root 权限。
Linux 文件能力通常保存在文件的 security.capability 扩展属性中。它属于文件,而不是目录中所有文件的通用属性,也不会因为用户“打开”或“读取”文件就自动进入进程。
文件能力主要在以下动作中发挥作用:
execve() 之后的新集合;因此,给一个已经运行的程序文件添加 capability,不会自动改变该程序当前进程的权限。通常需要重新执行它,服务则需要重新启动或重新加载对应的执行文件。
文件能力与传统文件权限的关系如下:
| 对象 | 作用范围 | 典型查看方式 | 是否在执行时重新计算 |
|---|---|---|---|
文件模式位,如 0755 | 控制读、写、执行等基础 DAC 权限 | stat、ls -l | 否,访问时直接检查 |
| ACL | 对特定用户或组补充文件访问控制 | getfacl | 否,访问时直接检查 |
| 文件 capability | 为执行该文件产生的进程提供特定内核能力 | getcap | 是 |
| 进程 capability | 控制当前线程可执行哪些特权操作 | /proc/PID/status | 在 execve() 时可能被重算 |
文件 capability 不是文件模式位的替代品。文件仍然需要能够被正确执行,路径权限、文件系统挂载选项和解释器行为也会影响最终结果。
Linux capability 在内核中通常按线程维护。日常语境会把它称为“进程能力”,但同一进程内不同线程的状态并不一定始终相同。
| 集合 | 含义 | 主要作用 |
|---|---|---|
| Permitted,允许集 | 线程可以拥有的能力上限之一 | 允许将其中的能力放入 Effective |
| Effective,有效集 | 当前内核权限检查实际使用的集合 | 大多数 capability 检查首先看这里 |
| Inheritable,可继承集 | 允许在执行新文件时参与继承的集合 | 要与文件的继承掩码匹配 |
| Ambient,环境集 | 执行普通非特权文件时可继续携带的集合 | 适用于需要跨多个普通 exec 保留能力的场景 |
| Bounding,边界集 | 文件执行获得能力时的整体上限之一 | 可限制后续通过文件能力获得的能力 |
查看当前 Shell 的能力集合,可以使用:
capsh --print
也可以直接查看当前线程的状态:
grep -E '^(Name|Uid|Gid|CapInh|CapPrm|CapEff|CapBnd|CapAmb|NoNewPrivs):' /proc/$$/status
/proc/PID/status 中的 Cap* 值通常是十六进制位图。每一位对应一个 capability 名称,不能把十六进制数字直接当成十进制能力编号。
例如,CapEff 中包含 0x400,通常对应能力编号 10,即 CAP_NET_BIND_SERVICE。可以用 capsh 解码:
eff=$(awk '$1 == "CapEff:" {print "0x"$2}' /proc/$$/status)
capsh --decode="$eff"
CapPrm 与 CapEff 也不能混为一谈。某项能力可能已经进入 Permitted,但尚未进入 Effective;此时进程理论上保留了使用它的资格,但当前系统调用通常仍不会按“有效能力”处理。
getcap 输出中的 p 和 e常见的文件能力输出类似这样:
/usr/bin/example cap_net_bind_service=ep
其中:
p 表示该能力进入文件执行后的 Permitted 集合;e 表示该文件的能力在执行后同时进入 Effective 集合;i 表示文件的 Inheritable 掩码。例如:
/usr/local/bin/helper cap_net_raw=p
它表示文件执行后可能获得 CAP_NET_RAW 的 Permitted 能力,但并不自动进入 Effective。程序还需要根据自身逻辑和当前限制决定是否启用它。
文件能力的底层形式比 getcap 的短格式更复杂,通常包括 permitted、inheritable 和 effective 标志。实际运维中一般不建议手工解析 security.capability 的二进制内容,使用 getcap 查看更直观。
对不涉及特殊 root 规则的普通 ELF 执行,可以用下面的简化公式理解:
新进程 Permitted
= 当前 Inheritable 与文件 Inheritable 的交集
  加上文件 Permitted 与当前 Bounding 的交集
  加上新的 Ambient

新进程 Effective
= 如果文件设置了 effective 标志,则等于新的 Permitted
  否则通常只保留新的 Ambient
执行前后还存在几个重要条件:
no_new_privs 设置为 1 时,执行文件不能通过 setuid 或文件 capability 获得新的特权;nosuid 挂载通常会使 setuid 和文件 capability 的提权效果失效;因此,下面这个推理并不可靠:
文件显示cap_net_raw=ep,所以所有执行它的环境都一定拥有可用的CAP_NET_RAW。
更准确的判断是:
在满足执行文件、挂载、no_new_privs、Bounding、用户命名空间和安全策略等条件时,该文件可能让新线程获得CAP_NET_RAW,最终还要检查新线程的CapEff和目标系统调用。
文件能力属于“执行入口”,不是用户属性。用户执行带有能力的程序后,能力只存在于由该执行过程产生的线程中;用户随后再启动另一个普通程序,新的程序不一定继续保留该能力。
例如,一个带 cap_net_bind_service=ep 的辅助程序启动后执行 /bin/sh,Shell 是否继续拥有该能力,取决于 Ambient、程序自身的 capability 操作和执行链路,不能仅凭辅助程序的文件属性判断。把 capability 直接赋予脚本路径也不是可靠的授予方式。Linux 执行脚本时通常会转交给解释器,脚本文件本身的特权属性不能简单等同于解释器进程的最终能力。
首先要确认执行的到底是哪一个文件。命令可能来自别名、符号链接、多个目录中的同名程序,服务管理器也可能配置了另一条绝对路径。
可以先检查路径:
command -v example
readlink -f "$(command -v example)"
再查看该文件所在挂载点:
findmnt -T "$(readlink -f "$(command -v example)")" \
  -o TARGET,FSTYPE,OPTIONS
如果挂载选项中包含 nosuid,文件 capability 和 setuid 属性通常不会带来预期的特权效果。容器中的文件系统还可能来自 overlay、只读镜像或特殊挂载,文件在容器内看到的扩展属性不一定等于宿主机上的状态。
文件能力也可能在以下操作中丢失:
所以,配置文件中记录过 capability,并不等于当前磁盘上的文件仍然保留它。
Linux capability 是相对于用户命名空间解释的。容器内看到某个进程具有 CAP_NET_RAW 或 CAP_SYS_ADMIN,不等于它在宿主机用户命名空间中拥有同等范围的能力。
实际影响还取决于:
因此,排查容器中的文件能力时,必须在实际运行该进程的容器或命名空间内检查,而不是只在宿主机路径上执行一次 getcap。
no_new_privs、Bounding 和环境继承服务启动器、沙箱工具和容器运行环境可能设置 NoNewPrivs: 1。可以查看目标进程:
grep -E '^(NoNewPrivs|CapInh|CapPrm|CapEff|CapBnd|CapAmb):' \
  /proc/PID/status
如果 NoNewPrivs 为 1,即使文件上存在 cap_net_bind_service=ep,新执行过程也可能无法获得这项能力。
Bounding 集合则像一道能力上限。它可以通过进程启动参数或 prctl() 被缩减,缩减后通常不能在同一命名空间内恢复。文件的 Permitted 掩码即使包含某项能力,只要当前 Bounding 中没有这项能力,执行后的新 Permitted 也不会得到它。
能力只解决权限检查中的一个条件。例如:
CAP_DAC_OVERRIDE 可绕过部分传统文件 DAC 检查,但不能自动绕过所有 LSM 策略;CAP_NET_BIND_SERVICE 通常用于绑定低于 1024 的端口,但系统参数可能改变低端口的定义;CAP_NET_RAW 常与原始套接字相关,但具体程序也可能使用普通 ping socket;CAP_SYS_ADMIN 涉及范围很广,但仍不等于拥有所有 root 行为;CapEff 中存在相关能力。检查低端口规则时,可以查看:
cat /proc/sys/net/ipv4/ip_unprivileged_port_start
如果结果为 0,普通用户可能已经可以绑定通常被称为“低端口”的端口,此时一次绑定成功不能证明文件 capability 生效。
以某个实际程序为例:
bin="$(command -v example)"
real_bin="$(readlink -f "$bin")"

printf 'path: %s\n' "$real_bin"
stat -c 'mode=%A uid=%u gid=%g path=%n' "$real_bin"
getcap -n -v "$real_bin"
getfattr -n security.capability -m - "$real_bin"
结果可以这样理解:
getcap 有输出:文件存在可识别的 capability;getcap 无输出:通常表示文件没有 capability,但不说明进程一定没有其他来源的能力;getfattr 报告没有该属性:文件通常没有 security.capability;getfattr 报“不支持该操作”:可能是文件系统不支持或没有启用扩展属性;某些系统的 getcap 支持 -n,可以显示与用户命名空间相关的数值 root ID。不同发行版的 libcap 工具版本可能存在参数差异,遇到不识别选项时,应先查看:
getcap --help
setcap --help
仅看文件属性不够,还要让目标程序运行起来,再查看它的 /proc 状态。
/path/to/example &
pid=$!

grep -E '^(Name|Uid|Gid|CapInh|CapPrm|CapEff|CapBnd|CapAmb|NoNewPrivs):' \
  "/proc/$pid/status"

wait "$pid"
对于运行时间很短的程序,可以让目标程序进入等待状态,或在服务启动后立即读取其 PID。示例输出可能类似:
Name:   example
Uid:    1000    1000    1000    1000
CapInh: 0000000000000000
CapPrm: 0000000000000400
CapEff: 0000000000000400
CapBnd: 000001ffffffffff
CapAmb: 0000000000000000
NoNewPrivs: 0
这是说明能力已经进入进程状态的证据,其中 0x400 仅作为示例,具体位图会随能力和内核环境变化。
重点核对:
CapPrm 是否包含目标能力;CapEff 是否包含目标能力;CapBnd 是否允许该能力;CapAmb 是否因执行特权文件而被清零;NoNewPrivs 是否为 1;如果只在 CapPrm 看到能力,而 CapEff 没有,不能直接断定目标操作一定可用。多数内核权限检查关注的是 Effective 集合,但程序可能在运行时通过 capset() 调整自己的有效能力。
如果系统上已经存在带 capability 的程序,优先直接检查它。需要构造可控测试时,可以复制一个普通 ELF 到临时目录,再给临时副本赋予一项低风险示例能力。setcap 会修改文件扩展属性,需要具备相应权限;不要直接修改生产服务的原始二进制。
下面的示例只修改临时文件:
test_bin="$(mktemp /var/tmp/cap-sleep.XXXXXX)"
cp "$(command -v sleep)" "$test_bin"

# 需要具备设置文件 capability 的权限
setcap cap_net_bind_service=ep "$test_bin"
getcap -n -v "$test_bin"

"$test_bin" 30 &
pid=$!

grep -E '^(Name|Uid|CapInh|CapPrm|CapEff|CapBnd|CapAmb|NoNewPrivs):' \
  "/proc/$pid/status"

kill "$pid" 2>/dev/null || true

# 回滚临时文件上的 capability,再删除临时文件
setcap -r "$test_bin"
rm -f -- "$test_bin"
输出中如果出现类似以下内容,说明文件能力已经在本次执行中进入了进程:
/var/tmp/cap-sleep.xxxxxx cap_net_bind_service=ep
CapPrm: 0000000000000400
CapEff: 0000000000000400
如果测试目录所在文件系统使用了 nosuid、不支持扩展属性,或者当前 Shell 设置了 NoNewPrivs: 1,结果可能仍然是 CapEff: 0。这并不一定说明 setcap 语法错误,而可能是执行环境主动阻止了特权增长。
测试中断后要检查临时文件是否残留。如果实际修改的是生产二进制,应先保存原始结果:
getcap -n -v /path/to/production-binary
回滚时不能盲目使用 setcap -r,因为它会移除目标文件的全部 capability;如果原文件此前已有配置,应按记录恢复原始值。对临时副本使用 setcap -r 再删除,影响范围相对可控。
读取 CapEff 只能证明进程拥有某项有效能力,不能证明所有业务操作都成功。最终验证应围绕具体系统调用进行:
ip_unprivileged_port_start;getcap;RLIMIT、服务启动器限制和 CAP_SYS_RESOURCE;可以把验证结果分成三层:
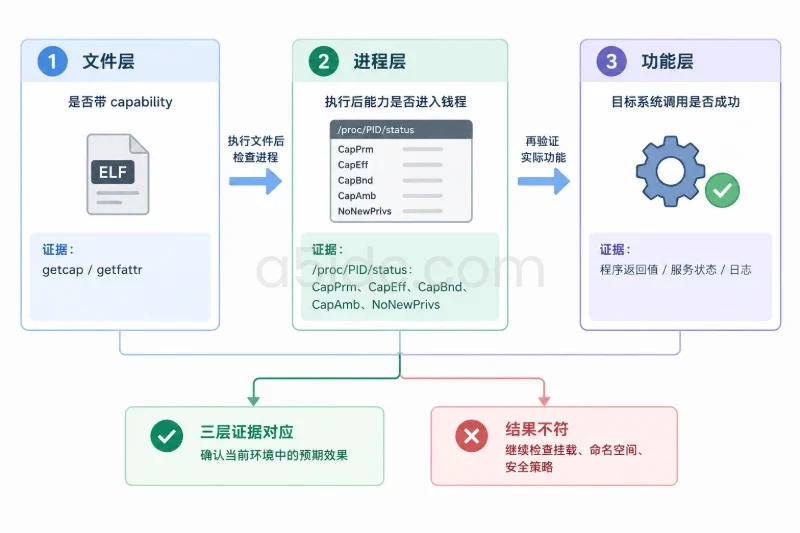
| 验证层 | 主要问题 | 证据 |
|---|---|---|
| 文件层 | 文件是否带 capability | getcap、getfattr |
| 进程层 | 执行后能力是否进入线程 | /proc/PID/status、getpcaps |
| 功能层 | 目标系统调用是否成功 | 程序返回值、服务状态、内核或审计日志 |
只有三层结果能够对应起来,才能判断“文件能力在当前环境中真正产生了预期效果”。
对于需要在独立 Linux 环境中运行网络服务、数据库、容器或专用辅助程序的业务,A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,覆盖 Xeon、AMD EPYC、NVMe 存储及多IP、大带宽等方案,可为不同访问区域、程序负载和权限隔离需求提供相应的硬件与网络基础。
文件 capability 适合为一个受控 ELF 程序授予有限的内核能力,例如让网络服务绑定特定端口,或让专用辅助程序执行某一类受限操作。它不适合被当作“给普通用户一个完整 root 环境”的通用办法。
实际评估时,可以按以下边界判断:
getcap 有结果,只能说明文件属性存在;CapPrm 有结果,说明进程可能保留该能力,但不一定正在使用;CapEff 有结果,说明该线程具备进行相关能力检查的条件;因此,最可靠的判断方法是:先用 getcap 确认文件,再用 /proc/PID/status 确认执行后的 CapPrm、CapEff 和 NoNewPrivs,接着检查挂载与命名空间,最后用目标程序实际触发对应系统调用。任何只停留在文件属性层面的结论,都不应直接扩大为“该用户拥有某项系统权限”。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6593.html