香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


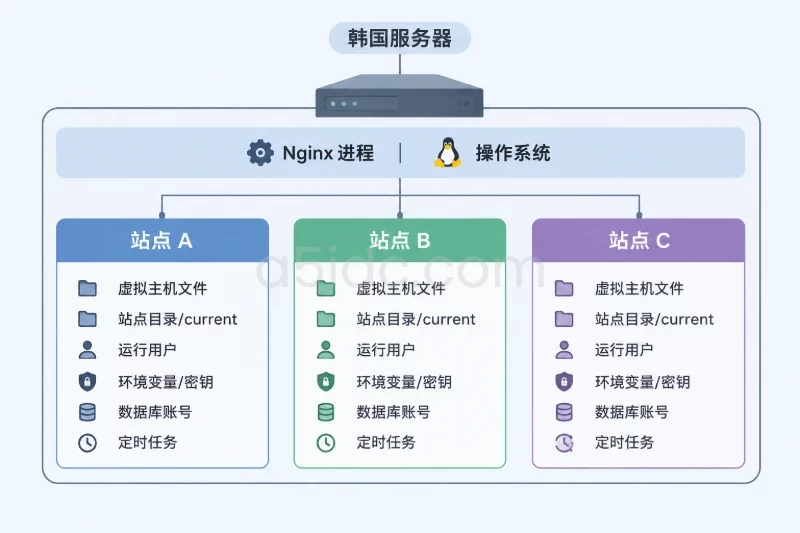
批量部署香港服务器上的多个网站,重点不是把同一条命令执行很多遍,而是让每台服务器、每个站点都从受控模板生成配置,并按可验证的小批次发布。已有环境可采用“清单管理主机与站点、版本化保存配置、分批更新、检查后切换、保留旧版本”的流程;这样能减少手工复制造成的域名、目录、权限和 Nginx 配置偏差,也便于定位失败主机并恢复。
下文以已有 Ubuntu/Debian 服务器、Nginx 和 Ansible 为例。站点代码已能构建为静态文件,或已有可同步的发布目录;域名解析、防火墙、安全组以及 HTTPS 证书等基础条件已由现有环境负责。示例中的域名、路径和主机地址仅用于说明,执行前应替换为实际值。
A5idc数据提供中国香港及美国、日本、新加坡等地区的物理服务器资源,适合承载多站点、业务后台和接口服务等部署场景。香港产品覆盖入门建站、Xeon Gold与AMD EPYC系列,并提供SSD或NVMe存储及不同带宽线路,为按主机组统一配置、分批发布和版本化管理提供稳定的硬件与网络资源基础。
批量部署适合有重复结构、但内容或域名不同的站点。例如多个企业官网都由 Nginx 提供静态文件,目录布局一致,只有域名、构建产物和少量差异。若各站点依赖的运行时、系统版本、目录权限或 Nginx 模块不同,就不应强行套用同一份模板;应先按环境拆分主机组或站点变量,再分别验证。
先盘点现有环境,至少记录:
| 核对对象 | 应确认的内容 | 用途 |
|---|---|---|
| 服务器 | SSH 用户、地址、系统版本、时区、所属环境 | 确定自动化连接范围,避免误操作生产与测试主机 |
| 站点 | 域名、应用类型、发布目录、健康检查地址 | 确定配置变量及上线后的验证方式 |
| Web 服务 | Nginx 服务名、配置目录、主配置是否包含站点文件 | 确认模板落点和配置校验命令 |
| 发布源 | 构建产物位置、版本标识、文件所有者 | 保证各主机接收的是同一批构建结果 |
| 回退条件 | 上一版目录、配置备份、回退审批人 | 确保发布失败时能恢复,不依赖临时找文件 |
在 Ansible 控制端和目标主机上先做只读检查。以下命令适用于常见 Ubuntu/Debian 环境;若服务名或配置目录不同,应按主机实际情况调整。
ansible --version
ansible -i inventory.ini site_nodes -m ping
ansible -i inventory.ini site_nodes -b -m command -a "nginx -v"
ansible -i inventory.ini site_nodes -b -m command -a "nginx -t"
ping 模块验证的是 Ansible 连通性,不是网站是否可访问。nginx -t 用于检查现有 Nginx 配置能否解析;若此时已经失败,应先处理既有配置问题,不要把新模板与旧故障混在一次变更里。
建立单独的运维目录,并将清单、变量、模板和任务文件纳入版本管理。不要把 SSH 私钥、数据库密码、API 密钥等直接写入仓库;需要秘密变量时使用受控的密钥管理方式,并限制访问权限。
site-deploy/
├── inventory.ini
├── group_vars/
│   └── site_nodes.yml
├── host_vars/
│   ├── hk-web-01.yml
│   └── hk-web-02.yml
├── templates/
│   └── site.conf.j2
└── deploy.yml
清单只描述主机归属,站点特有信息放到主机变量中。下面用保留地址和示例域名展示格式:
[site_nodes]
hk-web-01 ansible_host=192.0.2.21
hk-web-02 ansible_host=192.0.2.22
在 group_vars/site_nodes.yml 中设置所有主机共用的路径和服务信息:
nginx_service: nginx
nginx_site_dir: /etc/nginx/sites-available
nginx_enabled_dir: /etc/nginx/sites-enabled
web_owner: www-data
web_group: www-data
每台主机的 host_vars 中列出实际承载的站点。发布源目录应指向已完成构建的产物,不要把源码目录误当成可直接上线的文件。
sites:
  - name: shop
    domain: shop.example.com
    artifact_path: /srv/builds/shop/dist/
    health_path: /
  - name: docs
    domain: docs.example.com
    artifact_path: /srv/builds/docs/dist/
    health_path: /
如果不同服务器承载不同站点,分别维护各自的 sites 列表;如果是同一应用的多实例,则应明确各实例是否使用相同版本。清单、变量和发布产物的版本应能对应起来,否则发生问题时难以确认某台主机究竟部署了什么。
每次变更前确认主机组、站点清单和发布版本。Ansible 的 --list-hosts 可以显示目标主机;--check --diff 可预览大部分文件变更,但它不是完整的生产模拟,不能替代真实配置校验,也不一定能准确模拟文件同步和服务切换。
ansible-playbook -i inventory.ini deploy.yml --list-hosts
ansible-playbook -i inventory.ini deploy.yml --check --diff --limit hk-web-01
先用一台低风险主机验证,再扩大范围。--limit 可限制目标,但要确认主机名与清单一致;误写限制条件可能导致未命中任何主机,或操作范围与预期不同。
Nginx 模板只将站点差异留给变量。以下示例面向静态站点,使用独立发布目录和 current 符号链接。HTTPS 站点可按现有证书路径和安全策略加入对应的 TLS 配置,不应为了复用模板而覆盖已有的证书或全局参数。
templates/site.conf.j2:
server {
    listen 80;
    server_name {{ item.domain }};

    root /var/www/{{ item.name }}/current;
    index index.html;

    access_log /var/log/nginx/{{ item.name }}.access.log;
    error_log  /var/log/nginx/{{ item.name }}.error.log;

    location / {
        try_files $uri $uri/ =404;
    }
}
模板能减少复制粘贴,但不能自动保证变量正确。例如 domain 写错,生成的配置仍可能通过语法检查,却把请求导向错误站点。因此发布前既要检查模板变更,也要核对渲染出的域名、目录和日志路径。
下面的 Playbook 将每个站点同步到带版本标识的目录,生成 Nginx 配置并建立启用链接。release_id 由运行者传入,建议使用构建编号或 Git 提交短哈希,避免不同发布覆盖同一目录。示例省略了按应用类型定制的构建步骤,要求 artifact_path 已存在且内容完整。
---
- name: Deploy websites in controlled batches
  hosts: site_nodes
  become: true
  serial: 1
  vars:
    release_id: "{{ lookup('env', 'RELEASE_ID') }}"
    web_root: /var/www

  tasks:
    - name: Require a release identifier
      ansible.builtin.assert:
        that:
          - release_id is defined
          - release_id | length > 0
          - release_id is match('^[A-Za-z0-9._-]+$')
        fail_msg: "Set RELEASE_ID to a non-empty, filesystem-safe build identifier."

    - name: Confirm Nginx configuration is initially valid
      ansible.builtin.command: nginx -t
      changed_when: false

    - name: Create site release directory
      ansible.builtin.file:
        path: "{{ web_root }}/{{ item.name }}/releases/{{ release_id }}"
        state: directory
        owner: "{{ web_owner }}"
        group: "{{ web_group }}"
        mode: "0755"
      loop: "{{ sites }}"

    - name: Sync built files to the release directory
      ansible.posix.synchronize:
        src: "{{ item.artifact_path }}"
        dest: "{{ web_root }}/{{ item.name }}/releases/{{ release_id }}/"
        archive: true
        delete: false
      loop: "{{ sites }}"

    - name: Set ownership of published files
      ansible.builtin.file:
        path: "{{ web_root }}/{{ item.name }}/releases/{{ release_id }}"
        state: directory
        owner: "{{ web_owner }}"
        group: "{{ web_group }}"
        recurse: true
      loop: "{{ sites }}"

    - name: Render site configuration
      ansible.builtin.template:
        src: site.conf.j2
        dest: "{{ nginx_site_dir }}/{{ item.name }}.conf"
        owner: root
        group: root
        mode: "0644"
      loop: "{{ sites }}"
      notify: Validate and reload Nginx

    - name: Enable site configuration
      ansible.builtin.file:
        src: "{{ nginx_site_dir }}/{{ item.name }}.conf"
        dest: "{{ nginx_enabled_dir }}/{{ item.name }}.conf"
        state: link
      loop: "{{ sites }}"
      notify: Validate and reload Nginx

    - name: Point current symlink to this release
      ansible.builtin.file:
        src: "{{ web_root }}/{{ item.name }}/releases/{{ release_id }}"
        dest: "{{ web_root }}/{{ item.name }}/current"
        state: link
        force: true
      loop: "{{ sites }}"

    - name: Check rendered Nginx configuration
      ansible.builtin.command: nginx -t
      changed_when: false

    - name: Apply pending Nginx reload before leaving the host
      ansible.builtin.meta: flush_handlers

  handlers:
    - name: Validate and reload Nginx
      ansible.builtin.command: nginx -t
      changed_when: false
      notify: Reload Nginx

    - name: Reload Nginx
      ansible.builtin.service:
        name: "{{ nginx_service }}"
        state: reloaded
该示例使用 ansible.posix.synchronize,控制端需安装对应的 Ansible collection,并且同步两端需要可用的 rsync。可先在控制端检查:
ansible-galaxy collection list ansible.posix
rsync --version
正式执行时,通过环境变量传入发布标识,并保留 Ansible 输出:
export RELEASE_ID=20250308-a1b2c3d
ansible-playbook -i inventory.ini deploy.yml --limit hk-web-01 \
  | tee "deploy-${RELEASE_ID}-hk-web-01.log"
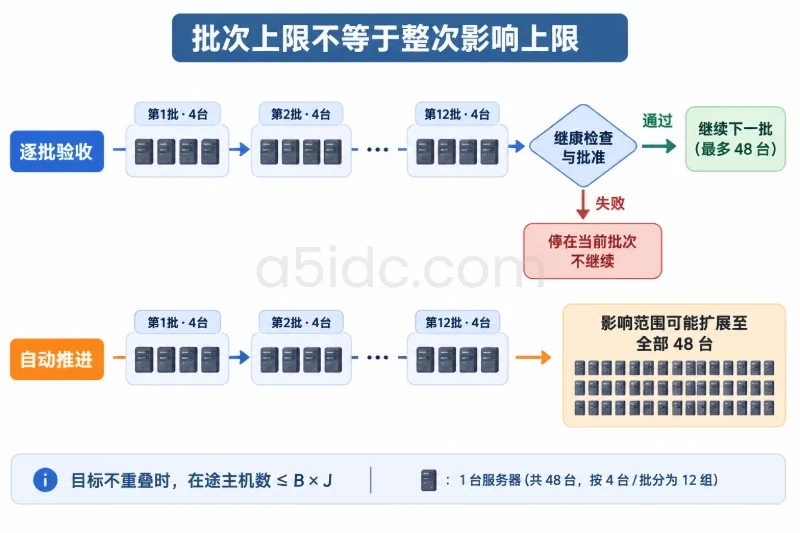
示例中 serial: 1 表示逐台处理。首台通过检查后,再对小批次执行;例如每批两台可将其改为 serial: 2,但批量大小应与主机数量、流量分布和故障影响范围相匹配。多台主机若共同承载同一站点,先确认负载均衡或流量切换机制,避免一次更新导致可用实例不足。
需要注意,Playbook 的步骤次序决定了短暂风险窗口:上述示例先更新站点配置、再切换 current 链接。对于要求严格原子切换的环境,应在测试环境验证完整流程,确保新文件已完整同步、配置检查通过后再切换链接,并明确 Nginx reload 的执行时点。不要把 delete: true 作为默认选项;它会删除目标目录中源端没有的文件,误指向目录时可能扩大删除范围。
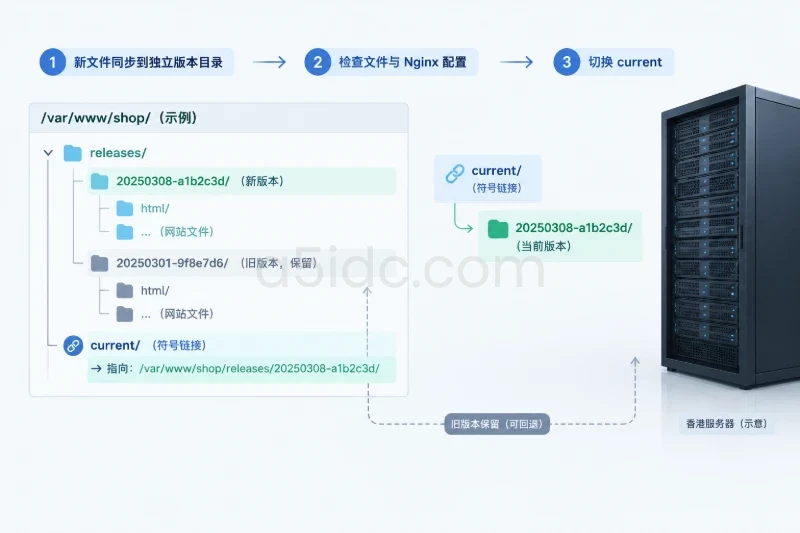
定时任务适合用于站点健康检查、磁盘空间巡检或部署结果核对,不宜未经评估就定时重复执行生产发布。以下脚本对一组站点发起 HTTP 检查,将时间、地址和 HTTP 状态码写入日志。它不改变站点文件,也不代替外部监控。
#!/usr/bin/env bash
set -u

log_file="/var/log/site-healthcheck.log"
urls=(
  "https://shop.example.com/"
  "https://docs.example.com/"
)

for url in "${urls[@]}"; do
  result=$(curl --silent --show-error --output /dev/null \
    --write-out '%{http_code}' --max-time 10 "$url" 2>&1)
  rc=$?
  printf '%s url=%s curl_rc=%s result=%s\n' \
    "$(date --iso-8601=seconds)" "$url" "$rc" "$result" >> "$log_file"
done
脚本放到受控路径并设置可执行权限后,可用 crontab -e 添加每天一次的检查,例如:
15 7 * * * /usr/local/sbin/site-healthcheck.sh
实际部署前应验证脚本的运行用户、日志目录权限、系统时区和告警接收方式。香港服务器的系统时区可能并非业务所需时区;定时执行时间应以 timedatectl 核实,并明确告警时间采用的时区。若使用 Ansible 管理 cron,任务也应进入版本控制,避免主机上手工修改后与仓库状态不一致。
自动化任务显示成功,只能说明任务执行到预期步骤;上线验收还要从配置、文件和访问结果三个层面确认。每批次至少执行以下检查:
ansible -i inventory.ini site_nodes -b -m command -a "nginx -t"
ansible -i inventory.ini site_nodes -b -m command -a "systemctl is-active nginx"
在目标服务器检查每个站点的链接是否指向本次发布目录,且目录下有预期入口文件:
readlink -f /var/www/shop/current
test -s /var/www/shop/current/index.html && echo "index present"
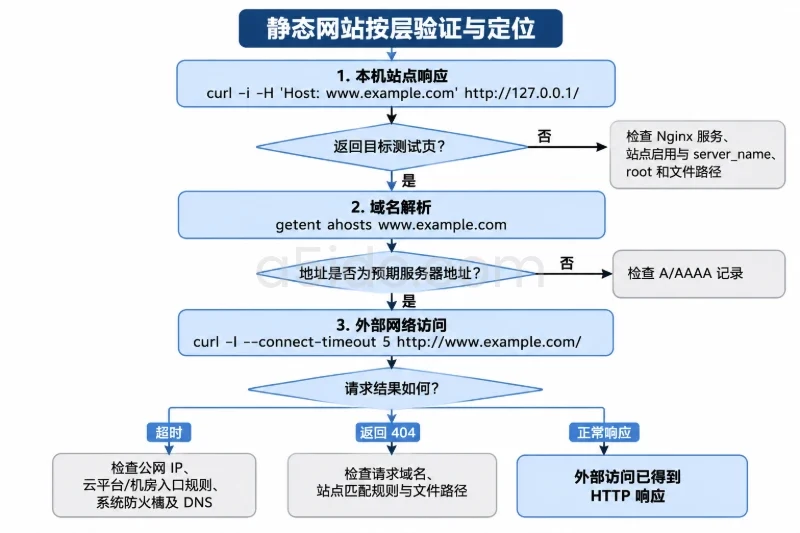
从可访问目标站点的网络位置检查 HTTP 响应。若站点必须通过域名访问,可使用域名发起请求;若 DNS 变更尚未生效,则可在受控条件下用 curl --resolve 指定地址进行验证。只有确认目标 IP 和端口属于本次测试范围时才使用,避免把请求送往其他环境。
curl --silent --show-error --output /dev/null \
  --write-out 'http=%{http_code} time=%{time_total}s\n' \
  https://shop.example.com/
通常应根据站点约定判断状态码、响应内容和跳转行为。返回 200 并不必然代表业务正常:首页可能可访问,但静态资源路径、应用接口或登录流程仍可能失败。对动态站点,应增加适合其业务的健康检查地址,并避免把需要认证的页面误当作公开探测目标。
上线记录建议至少包含:
nginx -t 结果、HTTP 检查结果。日志中不要记录密码、访问令牌、完整密钥或不必要的个人信息。保留期限和访问权限应与组织的运维审计要求一致。
先区分 SSH 连接失败与提权失败。使用 ansible -m ping 检查连通性;若 SSH 能连接但任务需要管理员权限,再核实 become 权限和授权方式。不要为排障临时开放任意来源的 SSH,也不要把私钥复制到不受控的服务器或脚本中。
若只有一台主机失败,先将其从本次批次中排除并保留任务日志,确认其余主机是否可安全继续;若失败集中出现在同一主机组,暂停扩大范围,检查清单地址、SSH 用户和系统差异。
检查发布源目录是否存在、同步端是否安装 rsync、磁盘空间是否充足,以及目标目录权限是否允许写入。可用以下命令只读查看磁盘与目录状态:
df -h /var/www
ls -ld /var/www /var/www/shop /var/www/shop/releases
不要仅凭目录存在就判定发布完成,应检查入口文件、关键静态资源或构建清单。若同步中断,先确认 current 仍指向旧版本;不要清理旧发布目录,也不要对生产目录执行递归删除来“重新开始”。
若 nginx -t 报错,先查看报错文件和行号,并确认本次模板生成的配置与其他站点配置是否冲突。此时不要 reload;Nginx 配置未通过校验时强行重载可能导致服务无法加载预期配置。修复模板或变量后,重新运行检查,并先在单台主机验证。
若模板配置通过但域名返回错误内容,重点核对 server_name 是否重复、请求是否落到预期主机、root 是否指向正确的 current 目录,以及文件权限是否允许 Nginx 读取。配置语法正确与站点路由正确是两项不同检查。
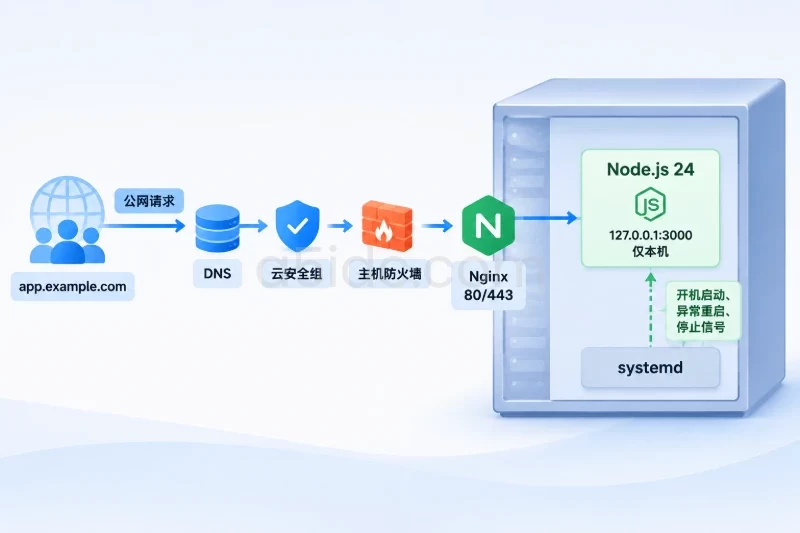
403:检查目录逐级读取权限、站点访问规则和 Nginx 错误日志。不要直接对整个网站目录执行 chmod -R 777;这会扩大写入权限并带来安全风险。404:检查请求路径、try_files 规则、入口文件和前端路由处理方式。静态站点与单页应用的回退规则可能不同,不能无条件套用同一配置。5xx:静态站点通常需查看 Nginx 错误日志;动态站点还需核对应用进程、上游地址和应用日志。不要在未确认影响范围时重启所有主机上的相关服务。针对单台服务器的问题,应先停止该主机后续发布,保留日志和现场状态;确认其他主机服务正常且批次设计允许时,再决定是否继续。若错误涉及共用模板或同一构建产物,应暂停整批发布,避免相同问题扩散。
使用版本化目录的前提是旧版本仍保留且已确认可用。回退前记录当前指向和目标版本,确认站点目录、权限以及对应配置没有被新版本破坏。以下操作会改变站点当前版本,仅应在目标主机和目标站点确认无误后执行;不要对多个站点使用未核对的通配路径。
readlink -f /var/www/shop/current
ls -ld /var/www/shop/releases
确认旧版本目录后,将链接切回旧版本。先创建临时链接,再原子替换 current,以减少链接处于不存在状态的时间:
ln -s /var/www/shop/releases/20250301-9f8e7d6 \
  /var/www/shop/current.rollback
mv -Tf /var/www/shop/current.rollback /var/www/shop/current
mv -T 在常见 GNU/Linux 环境中可将临时链接替换为目标链接;执行前先确认目标路径确为符号链接,且回退目录真实存在。随后检查文件与站点响应:
readlink -f /var/www/shop/current
curl --silent --show-error --output /dev/null \
  --write-out 'http=%{http_code}\n' https://shop.example.com/
若这次变更还改了 Nginx 配置,应将配置恢复到经过备份或版本控制确认的上一版,再运行 nginx -t。只有校验通过后才 reload。生产配置恢复属于有影响的变更;保留当前配置副本和变更记录,避免回退时覆盖仍需调查的现场。
cp -a /etc/nginx/sites-available/shop.conf \
  "/etc/nginx/sites-available/shop.conf.failed.$(date +%Y%m%d%H%M%S)"
上面的命令只创建一份失败配置副本,不会自动恢复旧配置。恢复动作应从版本管理或已核实的备份中取回目标文件,不能把未知来源的旧文件直接覆盖生产配置。若配置回退后 nginx -t 仍失败,停止 reload,继续检查依赖配置和错误信息。
nginx -t 通过后才扩大批次。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6324.html