香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


已有韩国服务器正在承载多个网站时,批量部署的重点不是把同一份目录复制多次,而是把可复用的部署流程与每个站点自己的配置分开管理。代码版本可以统一批次发布;域名、站点目录、运行用户、环境变量、数据库连接、日志和定时任务则应按站点分别维护。
可在现有环境中用 Ansible 等工具读取站点清单,逐站生成配置、部署新版本并检查结果。发布前保存当前配置和版本,发布后先验证 Nginx 配置,再检查各站点响应;某个站点失败时,只回退该站点的变更。以下以已安装 Nginx、使用 systemd 的 Linux 服务器为例,重点是日常批量维护,不涉及从零安装服务器。
开始调整前,先确认服务器上的发行版、Nginx 配置入口、站点目录和服务状态。Debian、Ubuntu 常见配置入口包括 sites-enabled,部分发行版则使用 conf.d;不要在未检查主配置的情况下直接假设路径。
cat /etc/os-release
nginx -V 2>&1
nginx -T
systemctl status nginx --no-pager
timedatectl
nginx -T 会展开主配置和被包含的站点配置,可能包含敏感信息。只在受控终端查看,不要把完整输出粘贴到公开工单、聊天记录或普通部署日志中。
配置独立不等于进程或资源完全隔离。多个站点可以共用 Nginx 进程和操作系统,但应避免把站点的可变信息写进一份难以追踪的公共配置。若站点之间存在不同的权限或风险要求,还需要单独的系统用户、运行时池、数据库账号和凭据;仅拆分虚拟主机文件不能形成安全隔离。
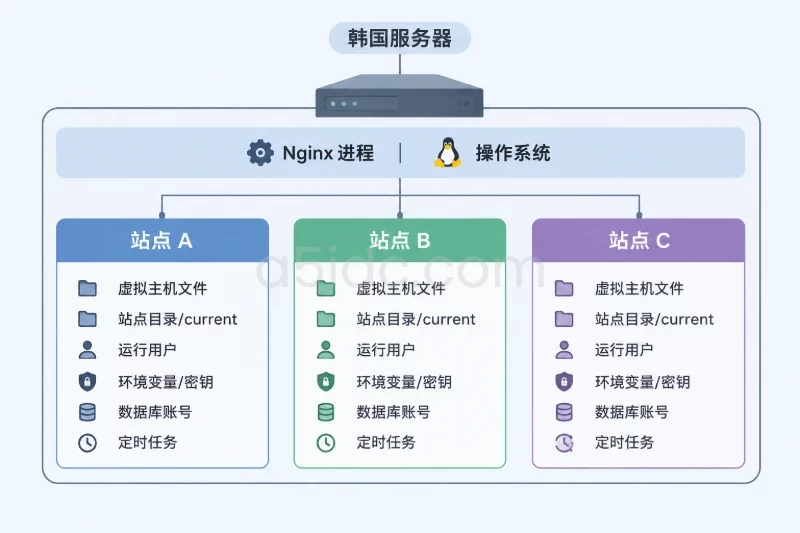
| 项目 | 建议的站点级边界 | 核对方式 |
|---|---|---|
| 文件 | 各自的发布版本、当前版本链接和持久化目录 | readlink -f 检查当前版本路径 |
| Web 配置 | 每站点单独的虚拟主机文件 | nginx -T 检查域名、根目录和日志路径 |
| 权限 | 每站点独立运行用户;至少避免其他站点可写 | 检查目录属主、属组和权限位 |
| 应用配置 | 每站点单独的环境变量和密钥文件 | 确认密钥不进入代码仓库和发布包 |
| 数据库 | 按站点分开账号和授权范围 | 用对应账号验证连接,不以管理员账号代替 |
| 定时任务 | 各站点独立命令、运行用户和日志 | 检查计划任务、锁文件和执行记录 |
韩国服务器的具体时区、网络出口和资源配额,应以当前主机配置和业务要求为准。不要仅因服务器位于韩国就直接修改整台主机的时区或防火墙规则;这类调整可能影响所有站点和既有任务。
A5idc数据提供韩国首尔及香港、日本、新加坡等地区的物理服务器资源,覆盖不同CPU、内存、磁盘和网络线路组合,可为批量建站场景提供相对独立的主机资源基础。针对多站点并行维护,可结合SSD或NVMe存储承载站点文件、版本目录与日志,并依据访问地区和业务负载匹配相应线路,便于将各站点的配置、内容和运行任务分开规划。
将站点的固定属性集中在清单中,将部署版本、变更编号等每次发布才变化的内容作为单独变量传入。清单应进入版本管理,但密钥、数据库密码和私钥应从受控的密钥管理方式读取,不要明文提交。
下面是一个仅用于说明字段关系的 YAML 示例:
sites:
  - id: shop-a
    domain: shop-a.example.kr
    root: /srv/www/shop-a
    runtime_user: shop-a
    app_type: static
    timezone: Asia/Seoul
    cron_enabled: true

  - id: docs-b
    domain: docs-b.example.kr
    root: /srv/www/docs-b
    runtime_user: docs-b
    app_type: static
    timezone: Asia/Seoul
    cron_enabled: false
每个 id 应唯一,字符范围要适合目录名、配置文件名和日志文件名;域名、站点根目录和运行用户也应分别核实。应用类型不同的站点不能机械套用相同的运行配置,例如静态站点和 PHP 应用的 Nginx 请求处理方式并不相同。
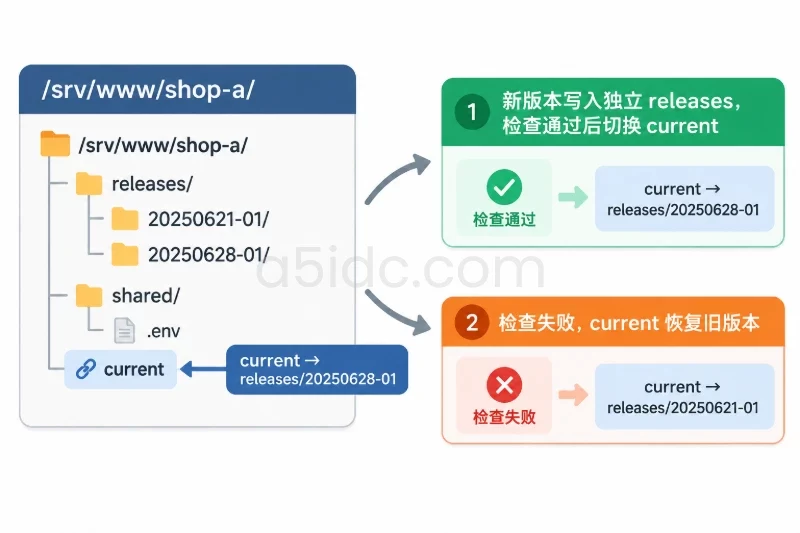
发布目录可以采用如下布局:
/srv/www/shop-a/
├── releases/
│   ├── 20250621-01/
│   └── 20250628-01/
├── shared/
│   └── .env
└── current -> releases/20250628-01
新版本先写入独立的 releases 目录,检查通过后再切换 current。上传新包时不要覆盖正在服务的目录;这样即使新版本检查失败,旧目录仍然保留。shared 只存放确实需要跨版本保留的数据,并按站点分别授权。
如果现有 Nginx 已包含 /etc/nginx/conf.d/*.conf,可以为每个站点生成独立文件。下面的模板适用于静态站点;它不包含 TLS 配置,也不应直接作为 PHP 应用的完整配置。
server {
    listen 80;
    server_name {{ site.domain }};

    root {{ site.root }}/current/public;
    index index.html;

    access_log /var/log/nginx/{{ site.id }}.access.log;
    error_log  /var/log/nginx/{{ site.id }}.error.log warn;

    location / {
        try_files $uri $uri/ =404;
    }
}
模板路径、server_name 和日志文件名都从当前站点数据生成。上线前确认每个域名只落入预期的站点配置,根目录真实存在,Nginx 运行用户能够读取站点文件,但不能无必要地写入代码目录。生产站点还应按现有证书管理方式配置 HTTPS,并逐站确认域名与证书匹配。
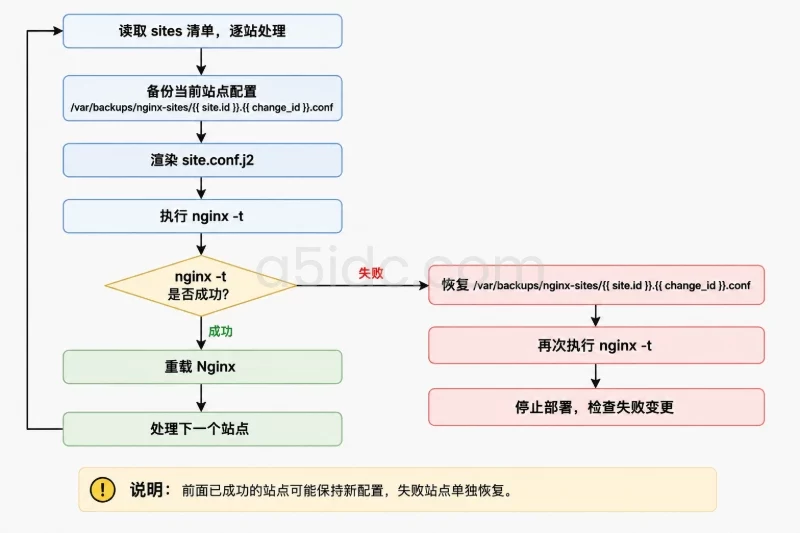
对现有虚拟主机进行维护时,可用 Ansible 循环处理站点清单,并在每站点变更前保存当前配置。下面示例假设当前站点配置文件已存在,Nginx 主配置包含 /etc/nginx/conf.d/*.conf,模板文件名为 templates/site.conf.j2。
主任务文件 deploy-sites.yml:
- name: Update website configurations
  hosts: korea_web
  become: true
  vars_files:
    - vars/sites.yml

  tasks:
    - name: Check site identifiers are unique
      ansible.builtin.assert:
        that:
          - sites | length > 0
          - (sites | map(attribute='id') | list | unique | length) == (sites | length)
        fail_msg: "Site list is empty or contains duplicate identifiers."

    - name: Apply each site's configuration
      ansible.builtin.include_tasks: tasks/apply-site.yml
      loop: "{{ sites }}"
      loop_control:
        loop_var: site
tasks/apply-site.yml:
- name: Check the site identifier format
  ansible.builtin.assert:
    that:
      - site.id is match('^[a-z0-9][a-z0-9-]{0,31}$')
      - site.domain is defined
      - site.root is defined

- name: Create the backup directory
  ansible.builtin.file:
    path: /var/backups/nginx-sites
    state: directory
    owner: root
    group: root
    mode: "0700"

- name: Save the current site configuration
  ansible.builtin.copy:
    src: "/etc/nginx/conf.d/{{ site.id }}.conf"
    dest: "/var/backups/nginx-sites/{{ site.id }}.{{ change_id }}.conf"
    remote_src: true
    owner: root
    group: root
    mode: "0600"

- name: Update and validate the site configuration
  block:
    - name: Render the site configuration
      ansible.builtin.template:
        src: templates/site.conf.j2
        dest: "/etc/nginx/conf.d/{{ site.id }}.conf"
        owner: root
        group: root
        mode: "0644"

    - name: Test all Nginx configuration files
      ansible.builtin.command:
        argv:
          - nginx
          - -t
      changed_when: false

    - name: Reload Nginx after successful validation
      ansible.builtin.service:
        name: nginx
        state: reloaded

  rescue:
    - name: Restore the saved site configuration
      ansible.builtin.copy:
        src: "/var/backups/nginx-sites/{{ site.id }}.{{ change_id }}.conf"
        dest: "/etc/nginx/conf.d/{{ site.id }}.conf"
        remote_src: true
        owner: root
        group: root
        mode: "0644"

    - name: Confirm the restored configuration is valid
      ansible.builtin.command:
        argv:
          - nginx
          - -t
      changed_when: false

    - name: Stop the deployment after restoring the configuration
      ansible.builtin.fail:
        msg: "Site {{ site.id }} was restored; review the failed change before retrying."
change_id 应为每次变更唯一的标识,例如发布单号或时间戳。运行前先用只读检查和 Ansible check mode 查看计划:
ansible-playbook -i inventory deploy-sites.yml \
  --limit korea_web \
  --check \
  --diff \
  -e change_id=20250628-01
check mode 不能替代真实的 nginx -t,也不一定能完整模拟所有命令和模块的实际效果。确认差异后再执行实际变更:
ansible-playbook -i inventory deploy-sites.yml \
  --limit korea_web \
  -e change_id=20250628-01
示例按站点逐个更新并验证,因此批次中途失败时,前面已成功的站点可能保持新配置,失败站点则恢复原配置。执行结果需要按站点记录,不要仅依据整次任务的最终状态判断所有站点都已完成。若要一次性切换整批配置,应另行设计整批候选配置的验证和统一提交步骤。
应用包应先解压到该站点的新版本目录,并检查目录结构、配置文件和应用自身的预检命令。确认新版本准备好后,更新站点的 current 链接,而不是删除旧版本再覆盖。
在同一文件系统内,将临时链接改名为 current 可缩短切换窗口。操作前记录当前链接指向,并确保发布脚本只处理指定站点的目录;不要用通配符跨站点删除目录。切换后立即访问站点健康检查地址或关键页面。如果检查失败,将 current 恢复到记录的旧版本,再重新检查站点响应。
版本回退只恢复代码和站点配置,不会自动撤销数据库结构变更。数据库迁移应优先采用新旧版本兼容的步骤;需要执行不可逆迁移时,先备份受影响的数据,并单独制定恢复方案。
每个站点的任务应有明确的运行用户、绝对路径、输出日志和防重入机制。以 /etc/cron.d 中的一条任务为例:
SHELL=/bin/bash
PATH=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin

17 * * * * shop-a /usr/bin/flock -n /srv/www/shop-a/shared/task.lock /usr/bin/php /srv/www/shop-a/current/bin/console app:task >> /var/log/shop-a/cron.log 2>&1
该格式包含运行用户,适用于 /etc/cron.d;如果使用用户自己的 crontab,格式不同,不要直接复制这行。执行前确认 shop-a 用户能够访问程序、锁文件目录和日志目录,且服务器安装了所需的 flock 与 PHP 命令。
先检查主机时区,再核对任务所要求的业务时间。若任务按韩国当地时间执行,应明确服务器调度时区和应用自身时区的关系;不要为单个站点随意修改全机时区,因为这会影响同机其他任务。对运行时间较长的任务,使用锁避免重叠执行,并分别查看任务退出码和站点日志。
每次变更后,按站点清单检查,不要只验证其中一个域名:
nginx -t 返回成功;逐站确认域名、根目录、证书路径和日志路径指向正确配置。curl --resolve 在指定地址测试某个虚拟主机,避免只测到默认站点。current 指向的版本与本次发布记录一致。如果站点使用不同的健康检查路径,应把路径与预期状态分别记录在站点清单或验收表中。首页返回成功不一定代表后台任务、数据库连接和业务关键功能均正常。
遇到问题时,先确定是单站点配置、应用版本、共享服务还是主机资源问题。不要一开始就重启整台服务器或批量回退所有站点。
nginx -t 失败:检查错误信息指向的文件和行号。常见原因包括配置语法错误、重复监听或文件路径不存在。恢复该站点变更前的配置,再重新运行 nginx -t;配置检查成功后再重载服务。current 是否指向正确版本、站点目录权限是否符合预期。若异常始于本次发布,优先回退该站点版本和配置。回退前确认备份对应的站点和变更编号,确认操作范围只覆盖目标配置或版本。权限调整、防火墙变更、数据库写入和文件删除都应先说明影响对象,并保留可验证的恢复步骤。
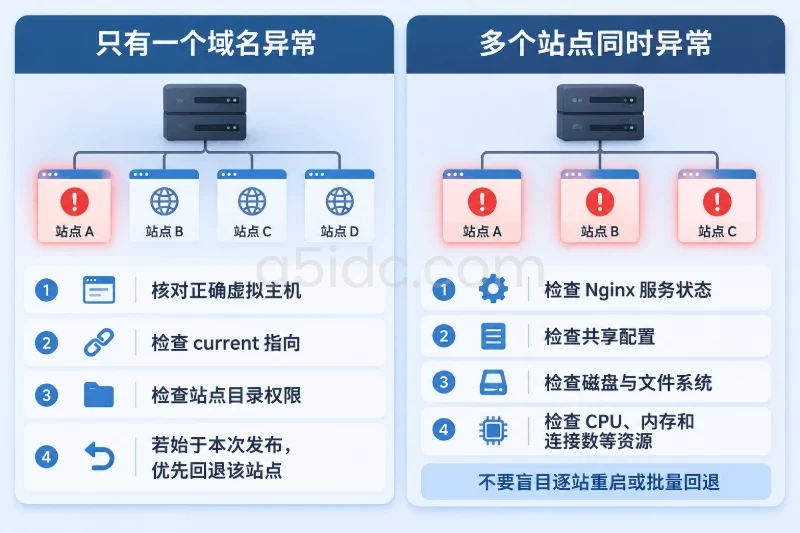
每次批量操作至少记录变更编号、执行人、目标主机、站点清单、代码版本、配置版本、备份位置、检查结果和回退结果。使用版本管理保存模板和非敏感清单;密钥备份应加密并限制访问。不要把 nginx -T、完整环境变量或包含凭据的差异内容直接写入公共审计日志。
恢复时按影响范围选择粒度:
nginx -t,再重载 Nginx。nginx -t 成功后才重载服务。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9524.html