香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


看到定时任务“没有执行”时,先不要急着修改脚本或重启服务。运维排查通常要先回答两个问题:cron 守护进程有没有在预定时间尝试启动任务,以及任务启动后是不是因为环境变量、路径、权限或脚本错误立即退出。前者要看系统日志,后者要看任务自己的标准输出和错误输出。
Linux 中通过交互式终端手动执行成功,并不代表通过 crontab 执行也一定成功。定时任务通常不会加载交互式 Shell 的完整初始化文件,PATH、HOME、当前工作目录、用户身份、语言环境都可能不同。因此,检查环境变量与执行日志,应当从主机时间和任务归属开始,逐步缩小到具体命令。
普通用户通过 crontab -e 保存的任务,只属于当前用户;通过 sudo crontab -e 编辑的则是 root 的任务。两者不是同一份配置。
先以任务实际运行的用户执行:
id
crontab -l
如果任务应该由 alice 执行,管理员可以查看:
sudo crontab -u alice -l
crontab -l 显示的内容应当与预期一致。若返回类似“no crontab for alice”,说明该用户没有用户级任务,不应继续从脚本内部查原因。
还要确认任务所在位置:
crontab -e 编辑,格式中没有用户名字段。/etc/crontab:每行通常包含用户名字段。/etc/cron.d/:每行通常也包含用户名字段,例如 alice。/etc/cron.daily/、/etc/cron.hourly/ 等目录:由系统脚本机制调用,执行规则可能由发行版配置决定。用户级任务示例:
17 2 * * * /usr/bin/python3 /home/alice/jobs/report.py
/etc/cron.d/report 中的等价写法通常是:
17 2 * * * alice /usr/bin/python3 /home/alice/jobs/report.py
如果把第二种格式错误地放进用户级 crontab,alice 会被当成命令的一部分;反过来,如果在 /etc/cron.d/ 中漏掉用户名字段,也会导致任务无法按预期解析。
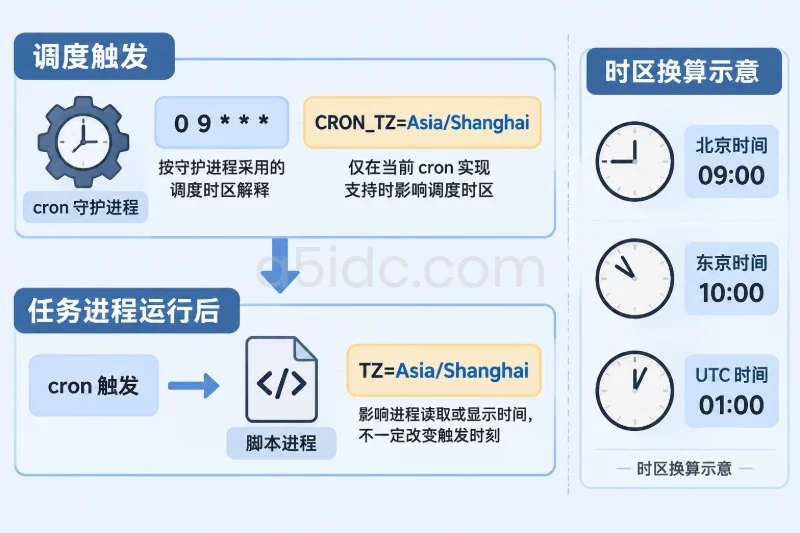
crontab 的时间通常按服务器本地时间判断,不一定是运维人员电脑或业务人员所在时区的时间。执行:
date '+%F %T %Z %z'
使用 systemd 的发行版还可以查看:
timedatectl
重点核对以下内容:
例如:
0 2 * * * /opt/app/bin/backup.sh
表示服务器本地时间每天 02:00 左右触发,并不自动表示北京时间 02:00。若服务器使用 UTC,而业务要求按东八区执行,应先明确时区策略,再调整调度时间或采用经过验证的系统级调度方案,不要仅凭管理端显示时间判断。
Debian、Ubuntu 等系统常见服务名是 cron:
systemctl is-active cron
systemctl status cron --no-pager
RHEL、Rocky Linux、AlmaLinux 等系统常见服务名是 crond:
systemctl is-active crond
systemctl status crond --no-pager
返回 active 只表示服务进程处于运行状态,不代表某一条任务配置正确。若返回 inactive、failed 或找不到服务,应先确认服务名和系统初始化方式,再处理服务本身。不要在尚未保存任务配置或未确认影响范围时直接重启生产服务。
在使用 systemd 日志的系统中,可以按服务查询最近记录:
sudo journalctl -u cron --since "30 minutes ago" --no-pager
或:
sudo journalctl -u crond --since "30 minutes ago" --no-pager
不同发行版也可能将 cron 记录写入传统日志文件:
sudo grep -E 'CRON|CROND' /var/log/syslog
sudo grep -E 'CRON|CROND' /var/log/cron
文件不存在不一定是故障,可能表示该系统只使用 journald,或日志配置已经调整。
日志中常见的判断方式如下:
CRON[12345]: (alice) CMD (/home/alice/jobs/report.sh)
这类记录通常表示 cron 已经识别到任务并尝试启动命令。此后如果业务没有结果,应转向检查命令本身、环境变量、权限和应用日志。
如果在预期时间完全看不到对应用户和命令的触发记录,优先检查:
对于依赖 Linux 定时任务执行的网站后台、数据库、接口服务和批处理业务,A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器资源,覆盖 Xeon、AMD EPYC、NVMe 存储及多种带宽线路,可结合访问区域、程序负载和数据规模,为持续运行的计划任务提供相应的计算、存储与网络基础。
crontab;cron 或 crond 是否正在运行;/etc/cron.d/,并满足该目录对文件名、权限和格式的要求;登录终端后,Shell 可能加载以下文件:
/etc/profile~/.profile~/.bash_profile~/.bashrc而 cron 通常不会按照交互式登录流程完整加载这些文件。以下变量尤其容易造成差异:
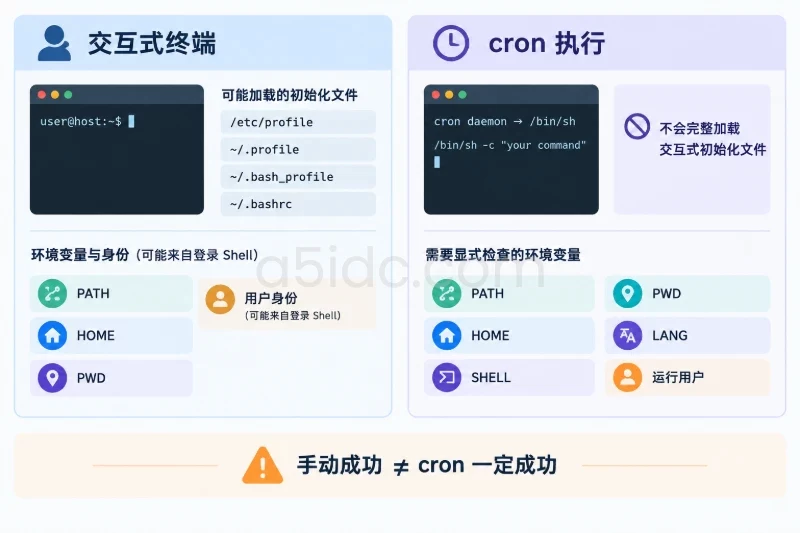
PATH:找不到 python3、php、node、java 等命令;HOME:配置文件、缓存目录或相对路径解析位置改变;SHELL:任务实际使用的 Shell 可能是 /bin/sh;LANG、LC_ALL:日期、排序、字符编码行为发生变化;可以为诊断单独准备一个只读脚本。下面示例不执行业务动作,只记录运行身份、目录和关键变量:
#!/bin/sh

{
    echo "===== $(/bin/date '+%F %T %z') ====="
    /usr/bin/id
    printf 'HOME=%s\n' "${HOME-}"
    printf 'USER=%s\n' "${USER-}"
    printf 'LOGNAME=%s\n' "${LOGNAME-}"
    printf 'SHELL=%s\n' "${SHELL-}"
    printf 'PATH=%s\n' "${PATH-}"
    printf 'PWD=%s\n' "${PWD-}"
    printf 'python3='
    command -v python3 || true
    printf 'php='
    command -v php || true
    printf 'node='
    command -v node || true
} >> /home/alice/cron-env-check.log 2>&1
将脚本保存为 /home/alice/cron-env-check.sh 后,可以在 alice 的任务中临时加入:
* * * * * /bin/sh /home/alice/cron-env-check.sh
这里通过 /bin/sh 显式调用脚本,因此脚本本身不要求具备可执行权限,但 alice 必须能够读取脚本,并且能够在 /home/alice 中创建或追加日志文件。若一分钟后没有生成日志,先不要判断环境变量内容,继续回到 cron 触发日志和文件权限检查。
诊断日志可能包含路径、用户名或其他敏感信息。确认问题后应删除临时任务,并按照实际权限清理日志;不要把包含密钥、令牌或完整环境变量的调试文件长期放在公共目录。
为了判断问题是否由环境差异造成,可以使用目标用户和精简环境运行一个无副作用的诊断脚本:
sudo -u alice -- env -i \
  HOME=/home/alice \
  PATH=/usr/local/bin:/usr/bin:/bin \
  SHELL=/bin/sh \
  /bin/sh /home/alice/cron-env-check.sh
这个命令会清空继承的环境,只保留明确指定的变量。如果它与交互式执行结果不同,通常说明原任务依赖了未显式声明的变量或初始化文件。
对会修改数据库、上传文件、发送邮件或覆盖数据的正式任务,不要直接用这种方式反复执行。应先使用脚本提供的 dry-run 模式,或改用上面的诊断脚本验证环境。
不建议在正式任务中依赖交互式 Shell 的 PATH。可以先在交互终端确认程序位置:
command -v python3
command -v php
command -v flock
然后将结果写入任务。例如:
17 2 * * * cd /opt/report && /usr/bin/python3 /opt/report/bin/generate.py >> /home/alice/report.log 2>&1
这里的 cd /opt/report && 有两个作用:
如果应用使用虚拟环境,应直接调用虚拟环境中的解释器,例如:
17 2 * * * cd /opt/report && /opt/report/.venv/bin/python /opt/report/bin/generate.py >> /home/alice/report.log 2>&1
日志重定向顺序也很重要。>>file 2>&1 表示标准输出和标准错误都追加到同一文件;如果写成 2>&1 >>file,标准错误可能仍然流向原来的输出位置,排查时容易误以为程序没有报错。
如果 cron 日志显示已经执行,但业务日志没有内容,可以检查脚本、解释器和路径权限:
ls -l /home/alice/jobs/report.sh
namei -l /home/alice/jobs/report.sh
file /home/alice/jobs/report.sh
sed -n 'l' /home/alice/jobs/report.sh
重点观察:
CRLF 换行;如果任务写入 /var/log、项目目录或共享挂载点,还要单独检查目标目录的写权限。不要为了快速验证而对目录执行大范围的 chmod 777,这会扩大其他用户的读写范围,也会掩盖真实的属主配置问题。应先确认运行用户、目录属主和应用的最小权限需求;若必须调整权限,应记录调整前的属主和模式,变更后再按原记录恢复。
cron 通常使用 /bin/sh -c 执行命令。若脚本依赖 Bash 语法,建议显式调用:
17 2 * * * /bin/bash /home/alice/jobs/report.sh >> /home/alice/report.log 2>&1
也可以在脚本中使用兼容的 shebang,但不要假设 SHELL=/bin/bash 会自动加载 Bash 的所有初始化文件。
crontab 对百分号有特殊处理:命令部分中未转义的 % 会被转换为换行,后续内容可能作为标准输入传给命令。因此,下面的日期命令需要转义百分号:
* * * * * /bin/date '+\%F \%T \%z cron-ok' >> /home/alice/cron-test.log 2>&1
常见错误包括:
date +%F 直接写进 crontab;/bin/sh;~、$HOME 或 .bashrc 中才存在的变量;可以用下面的分支快速判断下一步:
| 观察结果 | 更可能的原因 | 下一步 |
|---|---|---|
| cron 服务正常,但预定时间没有触发记录 | 用户、时间、时区或配置位置错误 | 核对 crontab -l、用户身份、服务器时间和文件位置 |
有 CMD 触发记录,但没有业务日志 | 命令路径、重定向路径、权限或解释器问题 | 手动检查绝对路径、目录权限和日志文件 |
日志显示 command not found | PATH 不完整,或程序不在预期位置 | 使用绝对路径,并在任务中显式设置 PATH |
| 手动执行成功,cron 执行失败 | 环境变量、当前目录、用户身份或 Shell 不同 | 使用 env -i 和目标用户复现 |
日志显示 Permission denied | 脚本、父目录、输出目录或安全策略限制 | 检查 namei -l、属主权限及安全审计日志 |
| 触发时间与预期相差固定小时数 | 服务器时区与业务时区不一致 | 对照 date 和 timedatectl 重新计算调度时间 |
| 同一任务出现多次执行记录 | 配置重复或任务执行时间超过调度间隔 | 搜索不同用户和 /etc/cron*,必要时增加锁机制 |
如果权限看起来正常,但仍然被拒绝,可以在启用 SELinux 的系统中查看状态和审计记录:
getenforce
sudo ausearch -m avc -ts recent
这些命令只用于读取状态和日志。不要通过关闭 SELinux 或放宽整个目录权限来绕过问题,应根据审计记录定位具体文件和访问动作。使用 AppArmor 的系统则应查看内核日志或对应的安全策略日志。
修改用户级任务前,可以保存一份权限较紧的备份:
umask 077
crontab -l > "$HOME/crontab.backup.$(/bin/date +%Y%m%d%H%M%S)"
备份文件可能包含内部路径、账号信息甚至明文参数,应限制读取权限。使用 crontab -e 修改,比直接覆盖整个 crontab 更不容易误删其他任务。
如果确实需要回滚,先检查备份内容,再执行:
crontab "$HOME/crontab.backup.20250101020000"
该操作会用备份文件替换当前用户的整份任务配置,必须确认文件路径和内容正确。系统级 /etc/cron.d/ 文件则应由有权限的管理员单独备份和恢复,不要把用户级任务格式直接复制过去。
可以在用户级 crontab 顶部设置任务实际需要的变量:
SHELL=/bin/sh
PATH=/usr/local/bin:/usr/bin:/bin
HOME=/home/alice
LANG=C
如果任务确实依赖 Bash,应在命令中显式调用 /bin/bash,不要仅依赖交互式配置文件。涉及敏感凭据时,不建议把密钥直接写进 crontab,因为能读取该用户任务配置的人员也可能看到这些内容。应使用权限明确的配置文件或应用自身的安全凭据机制,并验证 cron 用户确实有读取权限。
修改正式任务前,可以保留一条低成本的临时测试任务:
* * * * * /bin/date '+\%F \%T \%z cron-ok' >> /home/alice/cron-test.log 2>&1
保存后等待一到两分钟,然后分别查看:
tail -n 20 /home/alice/cron-test.log
以及:
sudo journalctl -u cron --since "5 minutes ago" --no-pager
如果 cron 日志有 CMD,测试文件也有时间戳,说明触发链路、用户身份和基本重定向已经正常。此时再把同样的绝对路径、工作目录和日志方式应用到正式任务。
如果 cron 日志有 CMD,但测试文件仍无法写入,重点检查 /home/alice 的属主、目录权限、挂载状态和安全策略。如果测试任务成功,而正式任务失败,问题范围已经缩小到正式脚本、解释器、业务目录或应用自身。
验证完成后,使用 crontab -e 删除临时测试行,保留正式任务。不要通过清空整份 crontab 的方式“重新开始”,否则可能影响同一用户已有的备份、清理或监控任务。
正式任务恢复后,至少观察一次完整调度周期,并同时确认三类信息:
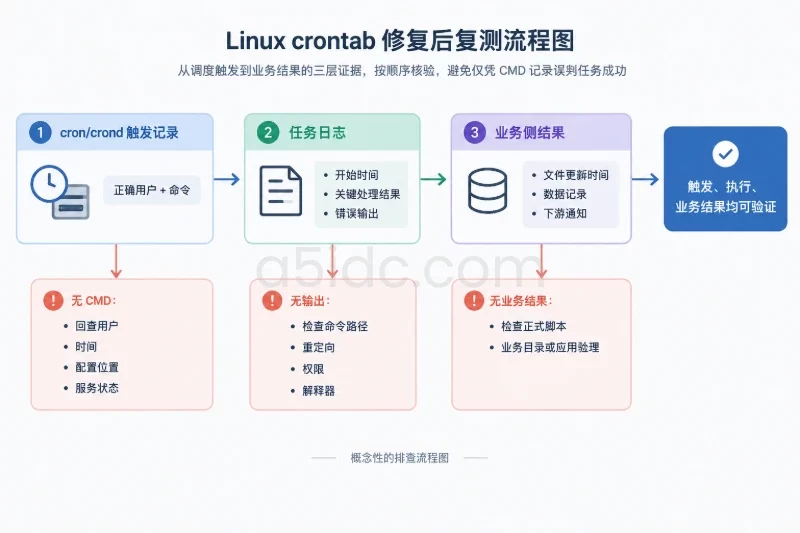
如果任务执行时间可能超过调度间隔,还要观察是否出现重叠运行。可以在应用允许的前提下使用系统提供的锁工具,例如先确认:
command -v flock
再由任务用户创建可写的锁文件路径,避免同一任务并发修改同一批数据。锁文件位置、退出行为和超时策略应结合业务确认,不能直接套用。
最后,确认日志不会无限增长,并为正式任务保留可检索的时间戳、退出状态和错误输出。这样下一次出现“没有执行”时,可以先判断是没有触发、启动失败,还是已经运行但业务处理失败,而不必重新从头猜测。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5730.html