香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


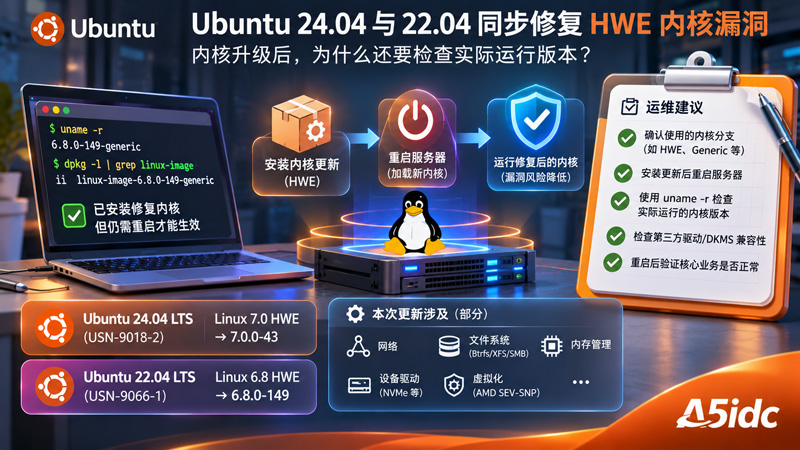
Linux服务器完成安全更新后,管理员通常会查看软件包管理器是否提示升级成功。如果APT显示所有更新已经安装,很多人便会认为服务器已经运行在最新的安全环境中。
但对于Linux内核,这种判断可能并不准确。
2026年11月12日,Canonical连续发布两份Ubuntu HWE内核安全公告,分别为Ubuntu 24.04 LTS和22.04 LTS提供修复。其中,Ubuntu 24.04 LTS对应USN-9018-2,涉及Linux 7.0 HWE内核;Ubuntu 22.04 LTS对应USN-9066-1,涉及Linux 6.8 HWE内核。
此次更新覆盖网络、文件系统、内存管理、设备驱动和多个处理器架构相关的问题。部分漏洞可能造成拒绝服务、内存安全问题或其他系统安全影响。
Canonical已经公布相应的修复版本,并明确提醒用户:安装内核更新之后,需要重新启动系统才能使必要的修复生效。
这里最值得关注的,并不是某一个CVE的风险评分,而是Linux服务器安全维护中的一个实际问题:已经安装的内核版本,与正在运行的内核版本,可能并不是同一个版本。
对于长期运行网站、数据库、Docker容器和虚拟化业务的服务器,这种差异可能持续存在数天甚至数周。
A5数据认为,内核安全更新不能只看软件包是否安装成功,还应检查服务器是否真正启动到了包含安全修复的新内核。否则,补丁虽然已经保存在磁盘上,部分漏洞风险却可能仍然存在于正在运行的系统中。
根据Canonical公布的安全公告,Ubuntu 24.04 LTS和22.04 LTS此次更新对应不同的HWE内核分支。
项目 | Ubuntu 24.04 LTS | Ubuntu 22.04 LTS |
|---|---|---|
安全公告 | USN-9018-2 | USN-9066-1 |
发布日期 | 2026年11月12日 | 2026年11月12日 |
内核分支 | Linux 7.0 HWE | Linux 6.8 HWE |
修复后的Generic内核 | 7.0.0-43 | 6.8.0-149 |
对应软件包版本 | 7.0.0-43.43~24.04.1 | 6.8.0-149.149~22.04.1 |
是否要求重启 | 是 | 是 |
需要注意,这两份公告针对的是相应HWE内核软件包,并不意味着所有Ubuntu 24.04服务器都必然运行Linux 7.0,也不意味着所有Ubuntu 22.04服务器都必须使用Linux 6.8。
Ubuntu不同安装方式可能采用不同内核分支,例如Generic、HWE、Virtual、OEM以及其他专用内核。
因此,管理员应该先确认实际运行的内核类型,再根据对应安全公告和软件包分支判断修复状态。
此次USN-9018-2涉及的Linux 7.0 HWE内核,修复范围覆盖网络文件系统、NVMe、Btrfs、SMB、XFS、BPF、io_uring、Netfilter及大量硬件驱动等组件。
USN-9066-1涉及的Linux 6.8 HWE内核,则包含内存管理、网络、虚拟化设备、存储驱动及其他内核子系统的安全修复。
两份公告覆盖范围都比较广,但不能据此认为每一台Ubuntu服务器都会受到全部漏洞影响。
具体风险仍然取决于CPU架构、内核配置、已启用功能及实际设备环境。
HWE是Hardware Enablement的缩写,通常称为硬件支持内核。
Ubuntu长期支持版本需要在多年维护周期内兼容不断推出的新硬件。
例如,新一代服务器可能采用更新的处理器、网络适配器、NVMe控制器或者其他设备。
如果长期只使用系统首次发布时的内核,部分新硬件可能无法获得完整支持。
HWE机制允许Ubuntu LTS版本使用较新的内核系列,从而改善硬件兼容性,并获得相应内核分支的维护更新。
但这种机制也使Ubuntu的内核版本管理变得更加复杂。
例如,两台服务器都安装Ubuntu 24.04 LTS,一台可能仍然使用原有Generic内核分支,另一台则通过HWE机制运行Linux 7.0。
从操作系统版本看,两台服务器都属于24.04 LTS,但实际内核代码和驱动环境可能明显不同。
对于IDC服务商,这种情况并不少见。
部分服务器在首次安装系统时使用默认内核,后续为了支持新硬件或解决兼容问题,才切换到HWE分支。
还有一些云服务器使用经过优化的虚拟化内核软件包。
因此,管理员不能只根据/etc/os-release显示的Ubuntu版本,推断当前系统使用哪个内核。
更准确的检查方法是直接查看正在运行的内核版本:
uname -r例如,如果Ubuntu 24.04服务器返回:
7.0.0-43-generic说明系统当前运行的是对应的Linux 7.0 Generic内核。
而如果返回的仍然是较早的内核版本,则需要进一步检查系统是否已经安装新内核,以及当前应该使用哪个受支持的内核分支。
这里还要避免一个常见误区:内核版本号越大,并不自动代表所有安全问题都已经修复。
Ubuntu和其他Linux发行版经常通过补丁回移植维护旧内核分支。
因此,判断是否安全,应以发行版提供的修复版本和实际运行状态为依据,而不是单纯比较Linux主版本数字。
Linux内核与普通用户空间程序的更新方式不同。
例如,某个PHP组件通过APT升级后,管理员通常可以重新启动PHP-FPM,使相关进程加载新的程序文件。
但Linux内核是整个操作系统的核心。
它负责进程调度、内存管理、系统调用和硬件设备控制,并在系统启动时加载。
当管理员通过APT安装新内核时,系统通常会将新的内核镜像、模块和相关文件写入磁盘,并更新启动配置。
但当前正在运行的内核,不会因为新软件包安装完成就自动被完整替换。
这意味着,服务器中可能同时存在两个不同状态。
一个是磁盘上已经安装的修复内核。
另一个是内存中仍在运行的旧内核。
例如,Ubuntu 22.04服务器已经安装6.8.0-149-generic,但管理员为了避免网站中断,暂时没有安排重启。
此时执行APT查询,可能会发现新内核软件包已经安装。
但执行:
uname -r仍然显示旧版本,例如:
6.8.0-148-generic这就说明服务器尚未启动到新内核。
如果某项安全问题需要通过此次内核更新修复,而当前运行内核没有其他有效的对应保护,那么仅仅安装新软件包并不能确认漏洞已经消除。
Canonical此次两份公告均明确要求,在执行正常系统更新后重新启动计算机,才能使必要的修复生效。
这也是为什么内核安全更新完成后的检查,必须包含实际运行版本。
对于Ubuntu管理员,建议将软件包状态与实际运行状态分开检查。
首先,可以查看当前运行内核:
uname -r随后查看已经安装的内核镜像软件包:
dpkg -l 'linux-image-*' | grep '^ii'该命令可以列出系统中已安装的内核镜像包。
如果想进一步查看某个HWE元软件包的安装及候选版本,也可以使用:
apt-cache policy linux-image-generic-hwe-24.04Ubuntu 22.04 HWE用户则可以检查:
apt-cache policy linux-image-generic-hwe-22.04需要注意,以上元软件包名称适用于对应的常见Generic HWE配置。对于云专用、OEM或其他内核类型,应检查实际安装的对应元软件包。
然后,可以查看是否存在系统重启提示:
test -f /var/run/reboot-required && echo "系统提示需要重启"Ubuntu安装部分需要重启才能完全生效的软件包时,可能生成/var/run/reboot-required标记。
不过,这个标记只是辅助判断依据。
它并不能精确证明某个CVE是否已经得到修复,也不能代替内核版本核查。
对于此次两份公告,管理员应该重点检查当前运行内核是否达到对应分支的修复要求。
如果系统已经安装新内核,但uname -r仍然显示旧版本,就应检查启动配置,并根据业务情况安排重启。
此外,系统安装了多个内核版本属于正常情况。
Ubuntu通常会保留部分旧内核,以便出现兼容问题时进行恢复。
因此,不能因为系统中仍然存在旧内核软件包,就认定当前服务器一定处于未修复状态。
真正重要的是实际启动并运行的版本。
在USN-9066-1中,Canonical明确提到了CVE-2023-20585。
该漏洞涉及部分AMD处理器在特定IOMMU访问情况下,对Reverse Map Table(RMP)的检查不够严格。
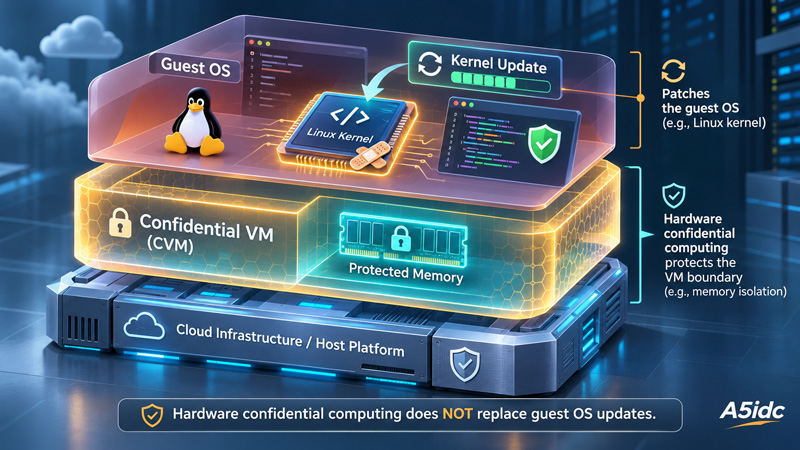
RMP是AMD SEV-SNP机密计算机制中的重要组成部分,用于辅助保护虚拟机内存的完整性。
SEV-SNP主要用于加强虚拟机与底层虚拟化环境之间的安全隔离。
对于普通云服务器,虚拟机通常需要信任一定范围内的宿主机和虚拟化管理组件。
而机密计算技术希望进一步减少对部分底层管理环境的信任要求。
此次漏洞可能使具有Hypervisor访问能力的本地攻击者,在特定条件下触发越界访问,并影响SEV-SNP客户机内存的完整性。
但需要明确,漏洞利用条件并不是普通互联网用户只要能够访问Ubuntu服务器,就可以直接读取其他虚拟机内存。
它涉及特定AMD硬件、IOMMU及机密虚拟化环境。
因此,对普通网站服务器而言,实际风险与运行SEV-SNP机密虚拟机的宿主机并不相同。
不过,对于提供高安全等级云主机和机密计算服务的IDC企业,这类问题具有直接参考价值。
因为客户购买机密计算服务,往往正是为了提高虚拟机内存与底层管理环境之间的隔离能力。
如果相关硬件或内核存在安全问题,就需要结合CPU厂商公告、发行版补丁和平台固件状态共同评估。
此次Ubuntu 22.04 HWE内核更新包含对应修复,但不能因此认为所有AMD服务器都存在相同漏洞,也不能将其描述为11月12日新发现的CPU安全缺陷。
USN-9066-1还包含CVE-2025-10263。
该问题涉及部分Arm处理器在执行广播式TLB失效操作时,可能过早报告失效操作完成。
TLB是Translation Lookaside Buffer的缩写,用于缓存虚拟地址与物理地址之间的转换信息。
操作系统在修改内存访问权限时,需要确保处理器不会继续使用已经失效的旧地址转换结果。
如果相关同步机制存在问题,就可能发生内存访问权限已经被撤销,但某些内存写入仍然继续执行的情况。
Canonical指出,本地攻击者可能利用该问题,在权限被撤销之后继续写入内存,从而绕过内存保护,或者在特定条件下提升权限。
但这类漏洞与具体处理器架构和硬件行为有关。
对于运行x86处理器的普通Ubuntu服务器,不能仅因为相同HWE公告包含这项CVE,就认定存在完全相同的硬件风险。
反过来,对于Arm服务器,也不能因为应用本身没有安全漏洞,就忽略处理器内存访问机制和内核之间的安全关系。
A5数据认为,此次Ubuntu同步修复多种硬件架构问题,说明Linux内核维护早已不只是处理通用软件代码中的缺陷。
随着云平台同时使用AMD、Intel和Arm服务器,操作系统还需要持续处理不同CPU架构特有的安全问题。
对于跨架构部署业务的企业,更需要根据实际服务器硬件判断漏洞影响,而不能简单套用同一份风险结论。
此次两份Ubuntu公告均包含一项重要提醒:由于无法避免的内核ABI变化,新内核采用了新的版本编号,部分第三方内核模块可能需要重新编译和安装。
ABI是Application Binary Interface的缩写,通常称为应用二进制接口。
对于内核模块来说,它关系到模块与内核之间的二进制兼容性。
例如,服务器可能安装了第三方网卡驱动、特殊存储驱动或者其他需要直接加载到内核中的模块。
如果内核升级改变了相关接口或符号版本,原来针对旧内核编译的模块就可能无法直接加载到新内核中。
对于使用DKMS管理的模块,系统通常可以在安装新内核时自动尝试重新构建。
但这并不代表所有第三方模块都一定能够成功编译。
如果模块源代码尚未兼容新内核,就可能出现构建失败或加载异常。
这对IDC和云服务器运维具有实际影响。
例如,某台服务器依赖特殊网卡驱动接入网络。
如果管理员没有提前确认新内核兼容性,更新并重启之后,可能出现网络接口无法正常加载的问题。
同样,使用专用存储设备或其他内核扩展的系统,也可能受到影响。
对于采用NVIDIA GPU驱动、特殊虚拟化模块和其他第三方组件的服务器,建议在维护前检查对应驱动版本及DKMS构建状态。
但这里也不能简单认为所有内核更新都会导致驱动故障。
Ubuntu官方说明,正常安装了相应内核元软件包的系统,标准升级通常会自动处理相关模块更新。
真正需要额外注意的,是手动安装、手动编译或缺少新内核兼容支持的第三方模块。
Docker容器与传统虚拟机之间存在一个重要区别。
Linux容器通常共享宿主机内核,而不是为每个容器独立运行一套完整Linux内核。
这意味着,如果Docker宿主机使用存在漏洞的Linux内核,那么容器内部即使已经更新了应用软件包,也不能替代宿主机内核安全修复。
例如,某项漏洞涉及内核网络栈、命名空间或者cgroup机制。
如果对应代码运行在宿主机内核中,那么修复通常需要通过宿主机的内核维护完成。
但对于传统KVM虚拟机,宿主机和客户机分别运行各自的内核。
如果漏洞影响宿主机内核,管理员需要维护宿主机;如果影响虚拟机内部的Linux内核,则还需要在客户机系统中进行相应更新。
因此,不能因为Hypervisor已经完成安全升级,就认为全部Ubuntu虚拟机内部也已经更新。
同样,不能只更新客户机系统而忽略宿主机的安全公告。
对于大规模虚拟化平台,这种区分尤其重要。
如果宿主机需要重启,正在运行的虚拟机可能受到影响。
具备实时迁移能力的集群,可以根据架构和业务条件安排虚拟机迁移,减少维护窗口中的服务中断。
但并非所有虚拟机都支持无条件迁移。
例如,某些虚拟机可能使用PCI设备直通、本地存储或其他特殊硬件资源。
对于这类实例,维护前需要确认具体迁移和恢复方案。
A5数据认为,内核更新与普通应用补丁最大的区别之一,就是它可能影响同一物理服务器上的全部业务工作负载。
因此,IDC服务商需要将内核补丁管理与宿主机维护、虚拟机迁移及业务高可用规划结合起来。
部分企业已经使用Canonical Livepatch,希望在不重启服务器的情况下修复Linux内核漏洞。
Livepatch确实能够针对部分受支持的内核安全问题,在运行时应用修复。
但这并不代表所有内核漏洞都可以通过Livepatch处理。
尤其当安全更新涉及大量驱动修改、内核ABI变化或者不适合运行时修复的代码路径时,仍然可能需要传统内核升级。
此外,Livepatch对操作系统版本、内核类型和具体补丁都有支持条件。
不能因为服务器安装了Livepatch客户端,就认定USN-9018-2和USN-9066-1所涉及的全部漏洞都已经得到热补丁保护。
此次Canonical安全公告明确要求,完成标准系统更新后进行重启,以使必要的修复生效。
因此,除非管理员已经通过Canonical相应工具和安全公告确认,当前运行内核获得了适用于具体漏洞的Livepatch保护,否则仍然应按照官方要求安排内核更新和重启。
对于长期运行的生产服务器,更合理的策略是将热补丁作为减少部分重启需求的手段,而不是永久取消内核维护窗口。
对于普通测试服务器,安装内核后直接重启通常比较简单。
但对于承载大量业务的网站服务器、数据库或虚拟化节点,需要更加谨慎地安排维护。
例如,使用负载均衡的Web集群,可以先将其中一台服务器从业务流量中移除,再执行更新和重启。
确认应用运行正常后,再恢复该节点并维护下一台。
对于具有主从复制或高可用机制的数据库,可以结合复制状态和故障切换能力,分阶段更新不同节点。
但需要注意,数据库高可用架构是否能够无中断维护,取决于具体软件、复制模式和应用连接方式。
不能因为部署了两个数据库节点,就认为任何重启都不会造成业务影响。
对于虚拟化宿主机,还需要检查虚拟机迁移、共享存储、网络和CPU兼容条件。
如果系统不具备实时迁移能力,则可能需要提前通知相关业务用户。
从运维角度看,我们更建议把此次内核更新分成三个阶段。
更新前: 确认系统实际使用的内核分支、可用补丁、第三方模块以及业务恢复条件。
更新中: 按照业务重要程度执行软件包升级,并在维护窗口内完成必要重启。
更新后: 检查实际运行内核、模块加载、网络、存储和核心应用服务。
其中,第三阶段尤其重要。
因为服务器能够重新连接SSH,并不代表全部业务都已经正常恢复。
例如,某个网络接口可能已经工作,但存储挂载或专用应用模块仍然存在问题。
只有完成必要的服务验证,才能认为这次内核安全维护真正结束。
对于Ubuntu 22.04和24.04服务器,完成此次安全更新后,可以先执行:
uname -r确认实际运行内核版本。
随后检查内核软件包是否正确安装:
dpkg -l 'linux-image-*' | grep '^ii'如果系统使用DKMS,还可以查看相关模块状态:
dkms status对于发现异常的服务器,可以检查本次启动的内核日志:
journalctl -k -b -p warning但需要注意,内核日志中出现Warning并不一定代表本次升级失败。
管理员应结合日志时间、设备状态和实际业务表现进行判断。
此外,还可以确认关键服务是否正常启动:
systemctl --failed如果系统存在失败的服务单元,需要进一步判断是否与此次内核更新有关。
对于数据库、容器平台和虚拟化宿主机,还应执行对应的业务健康检查。
例如,确认Docker容器是否正常运行,数据库是否能够完成读写,以及网络服务是否存在异常延迟。
最后,还需要检查系统是否意外启动到旧内核。
如果更新后的内核已经正确安装,但系统重启后仍然运行旧版本,就可能涉及启动项选择、GRUB配置或者新内核启动失败等问题。
这时,不应该直接删除全部旧内核,而应该先确认启动过程和相关错误。
旧内核在部分情况下仍然可以作为系统恢复的备用选择。
2026年11月12日,Canonical为Ubuntu 24.04 LTS和22.04 LTS分别发布USN-9018-2与USN-9066-1,修复Linux 7.0和6.8 HWE内核中的多项安全问题。
此次更新覆盖网络、存储、内存管理、设备驱动和不同CPU架构。
其中,Ubuntu 22.04 HWE更新涉及AMD SEV-SNP虚拟化内存完整性问题,以及部分Arm处理器的内存访问权限问题。
对于普通服务器,这些修复不意味着每台机器都同时存在全部漏洞,也不能将所有内核安全问题统一描述为无需认证的远程攻击风险。
但对于使用相关HWE内核的设备,Canonical已经明确给出修复版本,并要求在安装更新后重新启动系统。
A5数据认为,这次安全更新最值得服务器管理员关注的,是软件包更新状态与实际运行状态之间的区别。
很多Linux服务器的维护流程停留在执行APT命令、查看升级成功提示,然后结束操作。
对于普通用户空间软件,这种方式有时还可以通过服务自动重启完成后续处理。
但对于内核,安装新版本只是完成了升级流程的一部分。
如果服务器没有重新启动到包含修复的内核,或者因启动配置问题继续使用旧版本,那么相关安全维护就可能尚未真正生效。
对于IDC服务商和企业运维人员,更成熟的做法应当是将实际运行版本、驱动兼容性和业务恢复状态纳入每次内核更新的验收过程。
尤其是Docker宿主机、数据库服务器和虚拟化平台,内核更新不仅影响安全,也可能影响大量依赖同一系统环境运行的业务。
随着Linux发行版持续维护不同内核分支,管理员需要关注的已经不只是系统有没有更新,而是当前业务究竟运行在什么内核上,以及这套内核是否真正包含所需的安全修复。
只有把补丁安装、系统重启和运行状态验证联系起来,才能避免出现服务器显示已经完成更新,实际却仍然运行旧内核的情况。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9285.html