香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Linux服务器发现安全漏洞后,最理想的情况当然是立即获得修复补丁。但在实际运维中,漏洞修复速度与系统稳定性之间始终存在矛盾。
补丁发布得越快,管理员暴露在已知漏洞风险中的时间就可能越短;但如果补丁没有经过充分测试,也可能引发程序崩溃、依赖冲突或者生产服务中断。
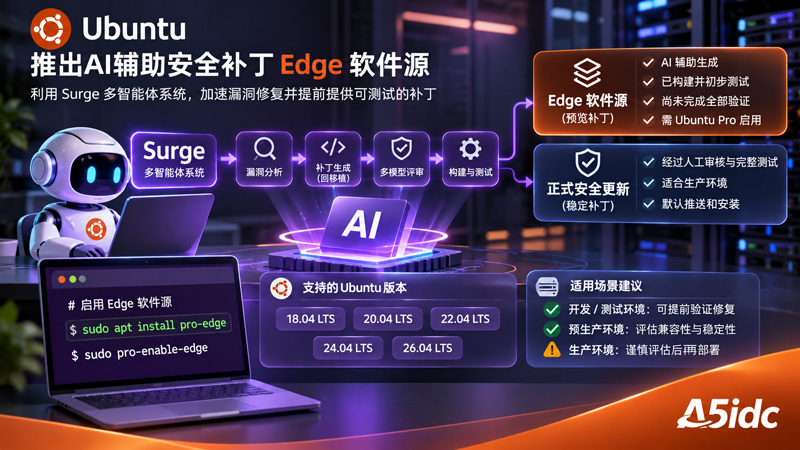
2026年11月12日,Ubuntu开发商Canonical正式推出一项新的安全更新机制:通过AI多智能体系统Surge生成漏洞修复补丁,并将尚未完成全部稳定性验证的更新提前提供给Ubuntu Pro用户。
这套机制通过全新的Edge软件源实现。管理员可以自愿启用Edge,获取正在开发和验证中的安全修复,在自己的测试环境中提前评估,必要时再决定是否部署到生产服务器。
与普通Ubuntu安全更新不同,Edge中的部分补丁已经完成自动化构建和基础测试,但尚未经过正式稳定更新渠道要求的全部人工验证和扩展测试。
Canonical特别强调,Edge并不会取代现有的Ubuntu安全更新机制,也不会将AI生成的补丁自动推送给所有服务器。
此次变化值得关注的地方,不是Ubuntu开始用AI代替安全工程师,而是操作系统厂商正在尝试重新安排安全补丁的交付流程:让能够承担测试责任的用户提前获得修复,同时继续为普通用户保留经过完整验证的稳定更新。
A5数据认为,这可能是Linux安全维护方式的一次重要探索。但对于IDC服务商、网站服务器和企业生产环境来说,能否提前获得补丁,与是否应该立即安装补丁,仍然是两个需要分别判断的问题。
根据Canonical于11月12日发布的公告,Ubuntu安全团队正面临持续增长的漏洞修复需求。
官方表示,其安全团队今年已经交付了约为上一年两倍数量的安全修复。
与此同时,AI辅助代码分析和自动化漏洞挖掘工具的发展,使研究人员与攻击者都能够以更高效率发现潜在安全问题。
对于操作系统维护者而言,发现漏洞只是整个修复过程的开始。
真正向用户发布补丁之前,还需要确认漏洞影响范围、分析上游修复代码、检查不同Ubuntu版本中的软件差异,并测试更新是否引入新的兼容问题。
例如,某个开源组件的最新版本可能已经修复安全问题,但Ubuntu 22.04 LTS和26.04 LTS使用的软件版本并不相同。
如果直接把上游最新代码复制到旧版本中,可能因为接口、依赖和其他内部实现差异导致构建失败,甚至影响原本正常运行的应用。
因此,Ubuntu长期采用补丁回移植(Backporting)方式,将必要的安全修复应用到较旧的软件版本中,同时尽量保持系统原有行为。
这种方法有利于长期支持版本的稳定性,却也需要投入大量工程和测试资源。
当需要处理的CVE持续增长时,安全团队可能面临越来越大的维护压力。
Canonical此次推出Edge,正是希望利用AI自动化处理部分漏洞分析、补丁回移植和验证工作,使修复能够更早进入可供用户评估的状态。
不过,Canonical并没有因此取消稳定版的人工审核流程。
新机制改变的是补丁开发完成后,用户能够在什么阶段提前取得它,而不是降低所有Ubuntu正式安全更新的验证要求。
此次Edge软件源背后的核心技术,是Canonical开发的Surge多智能体漏洞修复框架。
Surge并不是简单地将漏洞描述提交给一个大语言模型,然后直接使用模型生成的代码。
根据Canonical披露的架构,它将漏洞修复拆分成多个相对独立的工作阶段,并使用不同的AI模型和专门的任务代理协同处理。
整个流程主要包括以下环节:
首先是漏洞识别与影响判断。
系统获取CVE及相关漏洞资料,判断受影响的软件包是否存在于Ubuntu维护的软件范围内。
如果漏洞对应的组件并没有出现在相关Ubuntu软件包中,流程可以提前停止,避免产生无意义的补丁。
其次是上游代码分析。
Surge会获取上游源代码和已有修复补丁,分析漏洞发生的上下文,以及不同代码版本之间的差异。
这一阶段直接关系到后续补丁是否能够正确回移植。
随后由多个模型生成候选修复。
不同AI工作单元可以分别分析目标代码,并生成适用于特定Ubuntu软件包版本的补丁方案。
采用多个模型的目的,是减少单个模型判断错误造成的影响。
接下来进行独立评审。
Surge使用由多个评审模型组成的机制比较候选补丁,判断修复是否符合目标要求,以及不同方案之间是否存在明显分歧。
如果评审结果缺乏足够一致性,或者系统对修复结果的信心不足,就会将问题交给Ubuntu安全工程师进一步处理。
最后进入构建和测试。
候选补丁需要完成软件包构建,并运行确定性的自动化测试,以检查基本功能和修复结果。
但需要特别注意,完成这些自动化步骤不等于补丁已经通过正式Ubuntu稳定更新所要求的全部测试。
这也是Edge与正式安全更新渠道的关键区别。
A5数据认为,Surge的价值并不只是提高生成代码的速度,而是尝试将安全工程师原本需要反复执行的漏洞分析、回移植和初步验证任务自动化。
然而,多模型评审仍然不能完全取代真实运行环境中的兼容性测试。
即使多个AI模型一致认为补丁正确,也不能据此保证它不会在某个特殊业务配置下引发问题。
Ubuntu原本就拥有多种软件包更新渠道。
例如,普通用户通过正式安全更新渠道获取漏洞修复,使用Ubuntu Pro的企业还可以通过Expanded Security Maintenance(ESM)获得扩展维护范围内的软件包安全更新。
此次新增的Edge并不是普通意义上的Ubuntu最新软件版本仓库。
它主要用于提前发布由Surge生成、正在继续验证的安全修复。
不同渠道之间存在明显区别。
项目 | 正式安全更新 | Edge软件源 |
|---|---|---|
主要用途 | 向用户提供经过正式验证的安全修复 | 提前提供开发验证中的安全修复 |
补丁来源 | Ubuntu安全维护流程 | Surge AI辅助漏洞修复流程 |
人工验证 | 完成传统正式审核要求 | 部分补丁尚未完成全部审核 |
测试状态 | 通过正式发布要求 | 已经过初步构建和测试,仍需扩展验证 |
使用条件 | 按Ubuntu版本和支持范围提供 | 需要Ubuntu Pro及相应ESM服务 |
默认安装 | 按系统正常更新策略处理 | 默认不会自动安装Edge补丁 |
适合环境 | 普通生产服务器 | 测试、预验证及经过评估的特殊生产场景 |
最重要的变化,是用户可以在Canonical完成全部资格验证之前,提前获取部分安全补丁。
例如,某个漏洞已经有可用的上游修复,但Ubuntu对应长期支持版本仍需要完成回移植和测试。
如果Surge已经生成能够构建并通过基础测试的补丁,管理员就可能通过Edge提前测试。
但这并不意味着Edge中的所有更新都一定比正式软件源更新,或者全部安装之后就能获得更高的安全等级。
如果软件包已经通过正式渠道获得修复,使用正式更新通常更符合普通生产环境的维护要求。
另外,Edge软件源中的补丁仍然属于开发验证过程的一部分,相关软件包内容和可用状态可能随着后续审核而变化。
因此,不能简单把Edge理解为必须优先安装的高级安全补丁仓库。
根据Canonical官方配置说明,Edge目前面向Ubuntu 18.04 LTS至Ubuntu 26.04 LTS范围内的受支持长期支持版本。
例如:
Ubuntu 18.04 LTS
Ubuntu 20.04 LTS
Ubuntu 22.04 LTS
Ubuntu 24.04 LTS
Ubuntu 26.04 LTS
Ubuntu 26.10等非LTS版本暂不在支持范围内。
此外,使用Edge还需要满足Ubuntu Pro的相关条件。
管理员必须已经启用Ubuntu Pro,并且至少启用了ESM Infra或ESM Apps中的一项服务。
对于个人用户,Ubuntu Pro目前提供最多5台设备的免费个人使用额度。
但企业如果计划批量部署,需要根据实际使用条件确认订阅和授权范围,不能简单将个人免费额度理解为所有商业服务器均可无限使用。
对于IDC服务商来说,这意味着Edge并不是直接添加一个普通APT地址,就能够在全部Ubuntu服务器中启用的更新源。
它与Ubuntu Pro账户认证及扩展安全维护机制存在关联。
Canonical此次对Edge采取了相对谨慎的默认设置。
官方提供pro-edge工具,用于帮助Ubuntu Pro用户配置经过认证的软件源。
在满足前述条件后,管理员可以按照官方文档安装并启用相关组件。
例如,官方提供的启用方式为:
sudo apt install pro-edge
sudo pro-enable-edge
完成配置后,Edge会作为APT软件源参与软件包查询。
但默认情况下,它的优先级低于Ubuntu正式软件源和ESM软件源。
因此,普通的软件包自动更新流程不会因为配置了Edge,就直接安装其中全部预览补丁。
管理员需要手动选择需要测试的具体更新版本。
例如,可以先更新软件包索引:
sudo apt update然后查看来自Edge的软件包更新候选:
apt list --upgradable '?origin(^Ubuntu.*Edge$)'如果确认某个软件包存在适用的Edge修复,可以在完成兼容性评估后,指定版本进行安装。
需要强调,以上操作属于官方公布的配置方式,并不是建议所有生产服务器立即执行的统一升级方案。
Canonical同时提供了允许自动获取Edge更新的可选模式。
但这种模式需要管理员主动启用,并不属于默认行为。
对于生产服务器,我们不建议在缺少测试和回滚安排的情况下,开启所有Edge补丁的自动安装。
因为AI辅助生成的补丁虽然已经经过部分测试,但其正式稳定性验证仍可能尚未完成。
对于Linux服务器,修复漏洞与保持系统稳定同样重要。
例如,一台运行数据库、Web服务和业务程序的服务器,可能依赖多个系统库和第三方软件包。
如果某个基础组件更新后改变了原有行为,即使安全漏洞已经修复,也可能引发应用兼容问题。
这种风险并不是AI生成补丁独有的。
传统人工开发的安全更新同样可能出现回归问题,只是正式发布渠道通常会通过更完整的审核和测试降低风险。
Edge的特殊之处,是允许管理员在这些扩展验证完成之前,就取得部分补丁。
例如,某项安全修复已经能够成功构建,并通过相关自动化单元测试。
但这些测试不一定覆盖企业实际使用的所有程序组合。
一个补丁可能在标准Ubuntu环境中表现正常,却与特定版本的数据库驱动、扩展模块或旧版运行库产生兼容问题。
对于普通开发服务器,这类问题可能只需要重新配置软件包。
但对于承载订单系统、数据库或者客户业务的生产服务器,潜在影响可能更大。
因此,提前安装Edge补丁之前,管理员至少需要确认具体漏洞是否影响当前系统、补丁解决什么问题,以及是否具备恢复原有软件包和业务状态的能力。
A5数据认为,安全维护不应该简单追求安装速度。
真正需要优化的是从漏洞披露到风险得到有效控制之间的时间,同时尽可能减少修复过程引入的业务中断。
不同服务器面临的安全风险和稳定性要求并不相同。
例如,一台仅用于内部开发的测试服务器,即使更新导致某个程序短暂异常,通常也可以通过重新部署恢复。
而一台运行重要数据库的生产服务器,如果因为安全补丁引发兼容问题,就可能造成业务中断。
因此,Edge更适合采用分级使用策略。
对于开发和测试环境,可以根据业务需要提前启用Edge,观察新补丁的安装及运行结果。
对于处于预生产阶段的服务器,可以选择与正式生产环境相同的软件版本和配置,验证补丁是否影响关键功能。
对于已经投入使用的生产服务器,则应该更加谨慎。
如果某个漏洞已经被公开利用,而且当前系统确实满足攻击条件,企业可能需要评估提前安装Edge修复与继续等待正式补丁之间的风险差异。
但如果漏洞利用条件较苛刻,或者生产服务器已经通过其他方式有效限制相关攻击入口,就未必需要立即采用尚未完成正式验证的补丁。
这类判断应该基于具体CVE、软件包和业务环境,而不是因为Edge提供了新版本就全部升级。
对于管理大量Linux服务器的IDC企业,还可以采用少量节点先行测试的方式。
例如,先选择非关键业务节点验证补丁,再根据运行结果决定是否扩大部署范围。
不过,批量维护需要特别注意不同服务器之间的软件差异。
即使都运行Ubuntu 24.04 LTS,也可能因为PHP、数据库、中间件或其他扩展版本不同,而出现不同的兼容表现。
因此,测试通过的范围,应与实际验证过的系统配置保持一致。
此次Canonical公告中,还有一个容易被忽略的重要限制:Surge目前主要处理Ubuntu用户空间软件包的漏洞修复。
Linux内核CVE并不属于Surge当前的修复范围。
这意味着,不能认为启用Edge后,所有Ubuntu内核漏洞都能够通过AI自动生成补丁并提前部署。
对于Linux内核,Canonical仍然采用独立的安全维护和回移植流程。
官方介绍,Ubuntu近期已经调整内核稳定更新节奏,采用相互重叠的两周Stable Release Update(SRU)周期。
在这个流程中,候选内核首先经过基础测试,然后进入-proposed软件源,供需要提前验证的用户使用。
随后,还会在大量经过Ubuntu认证的物理硬件上运行更完整的兼容性和压力测试。
通过测试之后,相关内核才能进入正式更新渠道。
这与Surge的AI辅助用户空间补丁机制并不是同一套流程。
对于虚拟化宿主机、GPU服务器和其他依赖内核驱动的系统,这一区别尤其重要。
例如,运行KVM、专用网卡驱动或者NVIDIA GPU驱动的服务器,其内核升级可能同时涉及驱动兼容、模块加载及系统重启。
此类风险并不能简单依靠用户空间软件包的自动化补丁流程解决。
因此,企业需要分别管理用户空间组件漏洞和内核安全更新,而不能把Edge视为覆盖全部Linux安全维护工作的统一解决方案。
此次新机制还涉及一个值得讨论的问题:让AI参与安全补丁生成,是否可能给Linux软件供应链增加新的风险?
从技术原理来看,这种担忧具有一定合理性。
因为安全补丁本质上仍然是代码修改。
如果自动化系统对漏洞原因理解错误,可能生成没有完全修复问题的补丁。
如果回移植时遗漏了旧版本中的特殊处理逻辑,也可能产生新的功能缺陷。
更复杂的是,自动化系统还需要读取外部漏洞资料、上游代码和其他相关信息。
这些输入的真实性和完整性同样需要受到保护。
Canonical此次采用多个专门代理、不同模型交叉评审、受限执行环境及确定性测试,就是为了降低部分风险。
对于判断不一致或者缺乏足够信心的修复结果,系统还会升级交由人工处理。
但这些机制只能降低风险,并不能证明AI生成的所有补丁已经具备与正式稳定版完全相同的可靠性。
因此,Canonical没有直接将Surge生成的补丁自动上传到正式稳定软件源。
Edge实际上提供了一个隔离于普通正式更新流程之外的提前验证渠道。
这让能够承担测试工作的用户提前获得修复,同时避免未经完整验证的补丁直接影响所有Ubuntu服务器。
从A5数据的角度来看,这种设计比直接将AI生成结果自动推送给生产系统更加合理。
因为AI可以提高漏洞处理效率,但补丁最终是否安全可靠,仍然需要通过代码审查、实际运行测试和后续反馈不断验证。
对于管理少量Ubuntu服务器的企业,Edge最直接的价值,是增加了一种提前获取安全修复的选择。
但对于同时管理数百台甚至数千台Linux服务器的IDC服务商,这项机制可能带来更深层的变化。
传统批量安全维护通常按照固定周期执行。
例如,管理员定期检查Ubuntu安全公告,评估补丁影响,再在维护窗口内进行升级。
但当漏洞披露和修复速度不断提高时,所有漏洞都采用相同的维护节奏,可能不再适合不同风险等级的业务。
Edge使企业有机会把安全补丁管理进一步分成两个层次。
普通安全更新继续使用Ubuntu正式渠道,维持既有稳定性要求。
对于风险较高、正式补丁尚未完成发布的特定漏洞,则可以根据实际需求,通过Edge提前验证可用修复。
不过,实施这种分级维护策略需要相应的技术能力。
例如,企业需要掌握服务器当前软件包版本,确认哪些设备受到某个CVE影响,并建立合适的测试和回滚流程。
如果没有这些基础工作,即使提前获得安全补丁,也未必能够真正缩短风险暴露时间。
此外,自动化维护系统还需要避免把Edge预览更新与普通安全更新混在一起。
对于运行主机面板、Web应用和数据库的Ubuntu服务器,尤其应该区分稳定更新与预览补丁。
不建议为了统一管理方便,直接让所有生产节点自动安装Edge中出现的全部软件包。
Canonical此次推出Edge软件源,并不意味着Ubuntu将完全改变现有安全维护政策。
相反,官方明确保留传统安全更新渠道的人工验证要求,同时让Ubuntu Pro用户自愿获取AI辅助生成、已经通过初步测试的补丁。
这相当于在漏洞修复流程中新增了一个可供提前评估的阶段。
对于漏洞风险较高、具备充分测试能力的企业,这项机制可能帮助缩短等待正式修复的时间。
但对于需要长期稳定运行的网站服务器、数据库和虚拟化基础设施,正式安全更新仍然是更适合日常使用的主要渠道。
A5数据认为,Surge和Edge真正反映出的行业变化,是操作系统安全维护正在尝试利用AI应对越来越高的漏洞处理需求。
过去,安全团队需要花费大量时间分析上游漏洞、回移植补丁并逐项验证。
未来,部分重复性工作可能由AI系统承担,使工程师能够将更多精力投入复杂漏洞、兼容性测试和最终质量判断。
但安全补丁交付速度提高之后,生产环境并不会因此自动变得更加安全。
如果企业没有明确的软件版本管理、补丁测试和恢复机制,过快更新同样可能造成业务故障。
因此,评价Edge的价值,不应该只看它能比正式软件源提前多少天提供补丁,更应该关注提前发布的修复能否经过有效验证,以及企业是否能够在必要时安全地使用这些补丁。
对于普通Ubuntu服务器用户,当前没有必要因为Edge正式推出就立即改变全部更新策略。
保持正式安全更新正常运行、确认系统处于受支持状态,并针对确实存在较高风险的漏洞进行专项评估,仍然是更稳妥的做法。
AI正在改变Linux漏洞修复的速度,但决定补丁能否安全进入生产系统的,仍然是明确的风险评估、充分的兼容性验证,以及能够真正执行的运维流程。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9281.html