香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在新加坡 Linux 服务器上部署 Samba,可让 Windows、Linux 等客户端通过 SMB 访问指定目录,并用操作系统账户与 Samba 账户共同控制读写权限。下面以 Ubuntu 22.04/24.04、单个受控共享目录为例,完成首次安装、配置、客户端访问验证和回滚;其他发行版的服务名称、包管理命令或防火墙配置可能不同,操作前应先核对系统环境。
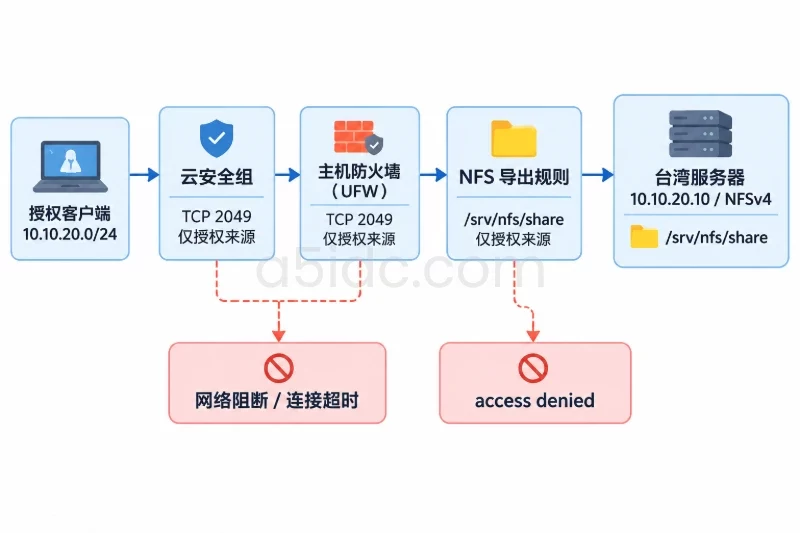
Samba 配置本身不依赖服务器位于新加坡还是其他地区,但访问速度和连通性会受到客户端到服务器的网络路径、带宽和防火墙规则影响。SMB 通常使用 TCP 445,不建议将该端口对所有公网地址开放。准备一个固定的客户端公网 IP,或确保客户端与服务器之间已有受控的私有网络,并在服务器防火墙和云平台安全组中采用一致的来源限制。
开始前确认以下事项:
apt,防火墙示例使用 UFW。alice,以及需要允许连接的客户端 IP。示例中的 203.0.113.10 是文档示例地址,执行时必须替换为实际地址。/srv/samba/team,请按实际磁盘规划调整。先检查系统与防火墙状态:
cat /etc/os-release
sudo ufw status verbose
如果系统不是 Ubuntu,或防火墙并非由 UFW 管理,不要直接照搬后续防火墙命令。云平台控制台中的安全组、网络 ACL 等规则也需要单独检查;仅在服务器上放行端口,不代表云端网络规则已经允许连接。
Samba 文件共享可用于团队资料协作、业务文件集中存放与内部数据交换。A5idc数据在新加坡提供物理服务器,并覆盖香港、日本、韩国、中国台湾、美国等地区,可为不同地域的业务部署提供服务器资源。结合各地区不同的CPU、内存、存储和网络配置,这些资源也适用于承载共享服务及相关业务后台;存储型方案则可为大容量文件存放提供硬件基础。
更新软件包索引后安装 Samba 和客户端验证工具:
sudo apt update
sudo apt install samba smbclient
安装后查看服务状态,并确认 Samba 版本:
smbd --version
systemctl status smbd --no-pager
若状态显示服务尚未启动,先检查安装输出和系统日志,再继续配置。首次安装时,备份默认配置文件:
sudo cp -a /etc/samba/smb.conf /etc/samba/smb.conf.before-team-share
预期结果是备份文件存在,且原文件未被覆盖:
ls -l /etc/samba/smb.conf /etc/samba/smb.conf.before-team-share
如果服务器原先已有共享配置,不要用默认文件覆盖现有设置。可继续备份原文件,并在原有配置末尾增加本次共享段落。
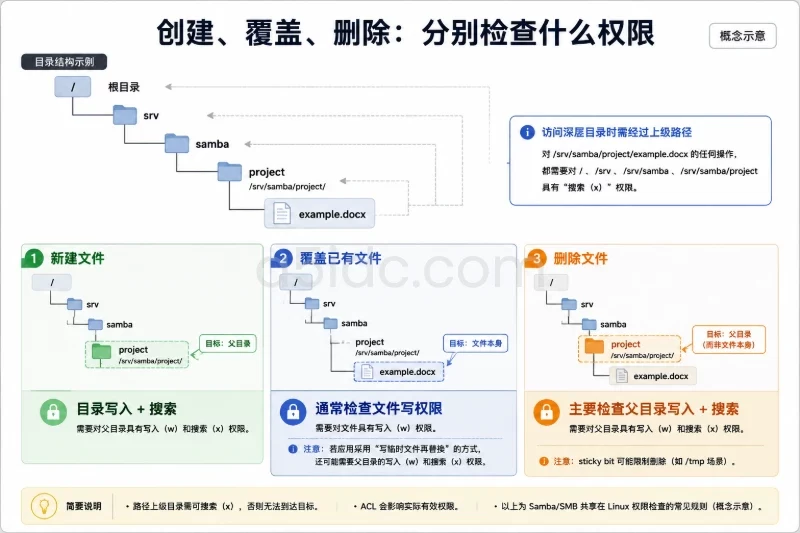
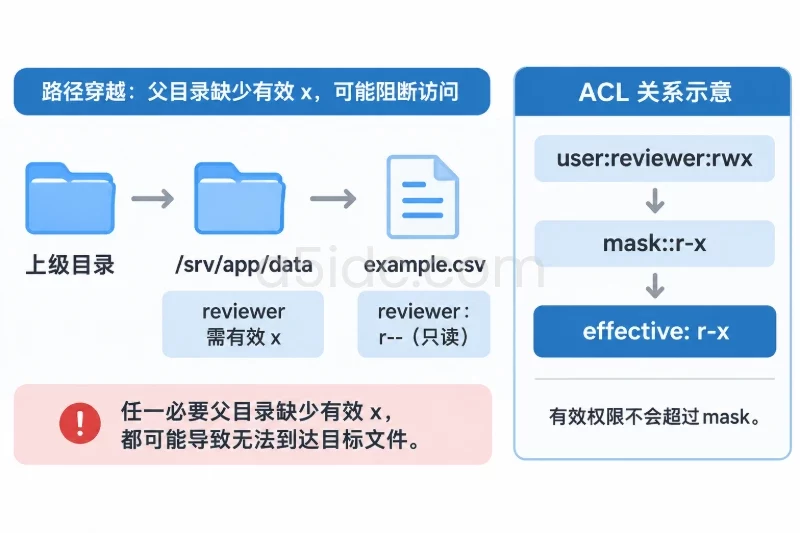
Samba 文件访问需要同时通过两层检查:Samba 认证确认连接用户,Linux 文件权限确认该用户能否读写目录和文件。只在 Samba 配置中允许用户、但未授予目录权限,仍无法正常写入。
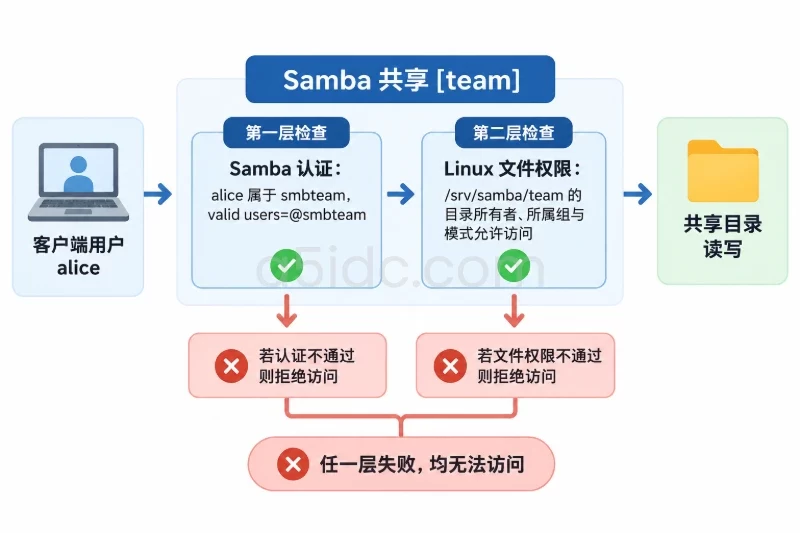
创建共享组和无交互登录的系统账户:
sudo groupadd --system smbteam
sudo useradd --no-create-home --shell /usr/sbin/nologin --groups smbteam alice
若提示组或用户已经存在,先核实其用途和所属组,不要为了消除提示直接删除或重建账户。创建目录并设置组权限:
sudo install -d -o root -g smbteam -m 2770 /srv/samba/team
目录权限中的 2 是 setgid 位:在该目录下新建的内容通常会继承目录所属组 smbteam。770 允许目录所有者和组成员访问,其他本机用户没有访问权限。检查结果:
stat -c '%A %U:%G %n' /srv/samba/team
id alice
目录应显示为 root:smbteam,权限包含组读、写、执行以及 setgid 标记;id alice 的组列表应包含 smbteam。如果目录已经存有业务文件,不要直接递归修改所有权或权限,应先确认这些文件的现有用途及影响范围。
为 Samba 用户设置独立密码:
sudo smbpasswd -a alice
按提示输入并确认密码。该密码用于 SMB 登录,不会自动成为 Linux 系统登录密码。确认账户已加入 Samba 用户库:
sudo pdbedit -L
输出中应能看到 alice。Samba 账户通常需要对应的本机 Linux 用户,因此仅执行 smbpasswd -a 而没有创建系统账户并不完整。
编辑配置文件:
sudo nano /etc/samba/smb.conf
在文件末尾添加以下内容;如果共享路径不同,需同步修改 path:
[team]
    path = /srv/samba/team
    browseable = yes
    read only = no
    guest ok = no
    valid users = @smbteam
    force group = smbteam
    create mask = 0660
    directory mask = 2770
这里的 valid users = @smbteam 仅允许 smbteam 组成员通过 Samba 访问;guest ok = no 禁止匿名访问;文件和目录掩码限制新建内容的权限。它们不会自动修复目录本身不正确的 Linux 权限,因此仍需同时检查文件系统权限。
保存后先检查配置语法,不要急于重启服务:
sudo testparm -s
预期结果中不应有配置解析错误,并应能看到 [team] 段及其路径、用户限制等设置。若有错误,按提示修正文件后重新运行 testparm。配置检查通过后,启动并设置服务开机启动:
sudo systemctl enable --now smbd
sudo systemctl restart smbd
systemctl status smbd --no-pager
状态应显示 active (running)。检查服务器是否监听 TCP 445:
sudo ss -lntp | grep ':445'
如未看到监听结果,检查服务日志和配置:
sudo journalctl -u smbd -n 50 --no-pager
sudo testparm -s
先确认服务器当前使用的防火墙管理方式。若 UFW 已启用,可仅允许指定客户端 IP 连接 TCP 445:
sudo ufw allow from 203.0.113.10 to any port 445 proto tcp
sudo ufw status numbered
将示例 IP 换成客户端实际公网 IP。不要改成对任意来源开放的规则。随后在云平台安全组中添加相同的来源限制,仅放行 TCP 445。若客户端 IP 会变化,应先规划受控的私有连通方式或其他网络访问方案,不要以向全网开放端口代替规划。
从服务器本机检查共享是否可列出:
smbclient -L localhost -U alice
输入 Samba 密码后,输出应包含 team 共享。此检查主要验证服务和账户认证,不等同于已验证远程网络连通性。再用该账户访问共享目录:
smbclient //localhost/team -U alice
连接成功后,在 smb: 提示符下执行:
smb: \> ls
smb: \> mkdir permission-check
smb: \> rmdir permission-check
smb: \> quit
若目录列表正常,且创建、删除测试目录成功,说明该账户具备预期的读写权限。该测试会在共享目录中短暂创建一个目录,执行前应确认不会与其他业务操作冲突。
远程客户端应从允许的网络位置进行测试。Windows 文件资源管理器地址栏可输入:
\\服务器公网IP\team
按提示输入用户名 alice 和 Samba 密码。Linux 客户端可使用:
smbclient //服务器公网IP/team -U alice
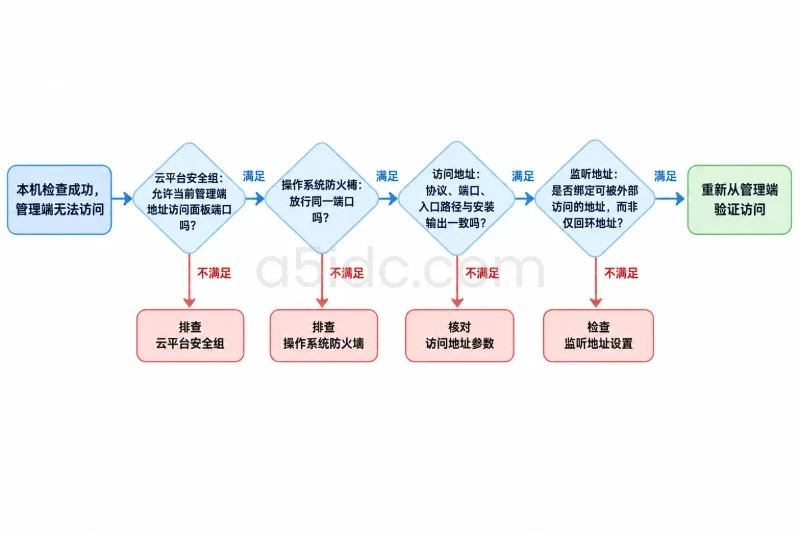
登录后尝试列目录及创建临时目录。测试结束后删除临时内容。如果连接超时,优先检查客户端到服务器的网络路径、云平台安全组和服务器防火墙;若能连接但提示认证失败,检查 Samba 用户名与密码;若能列目录但无法写入,则检查共享配置和目录权限。
可在服务器端检查目录和用户信息:
getent group smbteam
id alice
stat -c '%A %U:%G %n' /srv/samba/team
再用未加入 smbteam 的测试账户尝试连接,预期应被拒绝。测试账户必须是实际存在的本机用户;不要为了验证而修改已有业务账户的组成员关系。也可在新建的测试环境中创建独立测试账户,完成验证后按管理流程清理。
共享访问是否成功,取决于网络可达、Samba 认证和 Linux 文件权限三部分。常见结果可按下表判断:
| 现象 | 优先检查项 | 处理方向 |
|---|---|---|
| 连接超时或无法建立连接 | 客户端网络、TCP 445、UFW、云安全组 | 确认客户端来源 IP 与两层防火墙规则一致 |
| 提示用户名或密码错误 | Samba 用户是否存在、输入的密码 | 使用 sudo pdbedit -L 核对账户,并按需重设 Samba 密码 |
| 能登录但看不到共享 | browseable、共享名称、配置是否加载 | 执行 testparm -s,确认 [team] 段存在并重启服务 |
| 能列目录但无法创建文件 | 目录所有者、组、模式和账户组成员 | 检查 id alice、stat 输出及 read only 配置 |
| 可以访问但其他账户也能进入 | valid users、访客配置、目录权限 | 核对 guest ok = no、组限制及本机目录权限 |
如果用户刚加入共享组但访问仍失败,可让其重新建立 SMB 连接,并再次检查 id alice 与 Samba 配置。不要用 chmod 777 作为排障办法:它会扩大本机访问范围,也无法解决错误的防火墙或身份认证配置。
验收时逐项确认:
testparm -s 无配置错误,且 [team] 段指向预期目录。smbd 状态为运行中,服务器监听 TCP 445。smbteam。若部署失败或需要撤销,可先停止服务并恢复配置备份。恢复操作会替换当前 Samba 配置,因此仅适用于确认本次变更没有被其他配置继续使用的情形;执行前应另存当前文件:
sudo cp -a /etc/samba/smb.conf /etc/samba/smb.conf.before-rollback
sudo cp -a /etc/samba/smb.conf.before-team-share /etc/samba/smb.conf
sudo testparm -s
sudo systemctl restart smbd
如果只需撤销本次共享、但服务器已有其他 Samba 配置,应只删除 [team] 段,再运行 testparm -s 并重启服务,不要恢复整份旧文件。
撤销 UFW 放行规则时,使用与创建时一致的规则内容:
sudo ufw delete allow from 203.0.113.10 to any port 445 proto tcp
sudo ufw status numbered
同时删除云平台安全组中对应的 TCP 445 规则。回滚后从客户端确认共享不再可达,并检查其他服务的防火墙规则没有受到影响。
回滚默认不删除 /srv/samba/team 中的数据,也不自动删除 Linux 用户、组或 Samba 账户,避免误删业务文件或影响其他共享。只有在确认没有其他服务依赖这些对象、并已完成数据备份后,才按内部账号和存储管理流程单独清理。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9051.html