香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在新加坡部署 K3s 集群时,首次安装的重点是先打通服务器之间的私有网络,再按固定顺序完成控制面、工作节点和测试工作负载的验证。下面以 1 台 K3s Server 加 2 台 Agent 为例,适合测试环境、内部服务或轻量业务的首次运行。
示例环境使用 Ubuntu 22.04/24.04 LTS、amd64 架构和同一新加坡地域的私有网络。Server 使用 10.10.0.10,两个工作节点分别使用 10.10.0.11、10.10.0.12。命令中的 IP、域名、网段和资源规格都应替换为实际环境值。该拓扑只有一个控制面,Server 故障会影响集群管理面;如果需要控制面高可用,应采用多 Server 架构,不能直接把本示例当作高可用方案。
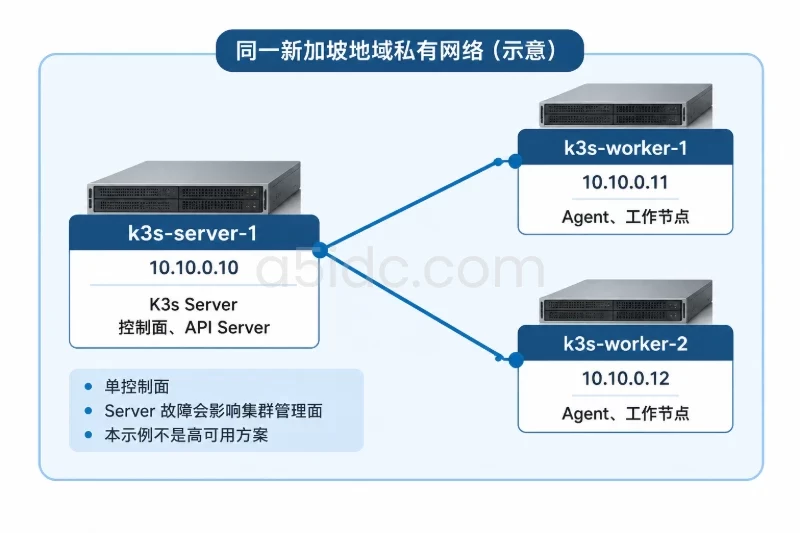
围绕新加坡地域的 K3s 部署,A5idc数据提供多种配置的物理服务器,涵盖不同 CPU、存储及优化或国际线路方案,可为 Server 和 Agent 节点提供计算与部署资源基础。针对容器工作负载和数据存放需求,品牌在多个地区的服务器产品也能衔接不同业务的基础设施布局。
| 节点 | 示例主机名 | 私有 IP | 角色 | 建议起步规格 |
|---|---|---|---|---|
| Server | k3s-server-1 | 10.10.0.10 | K3s 控制面、API Server | 2 vCPU、4 GB 内存 |
| Agent 1 | k3s-worker-1 | 10.10.0.11 | 工作节点 | 2 vCPU、2 GB 内存 |
| Agent 2 | k3s-worker-2 | 10.10.0.12 | 工作节点 | 2 vCPU、2 GB 内存 |
以上是轻量测试和基础服务的参考值,不包含大型数据库、日志系统或高并发业务所需的额外资源。
开始前确认以下条件:
sudo。6443/TCP 只对管理端和私有网络开放,不直接对所有公网地址开放。K3s 单 Server 场景默认可以使用 SQLite 数据存储,因此本示例不需要开放 2379/TCP 和 2380/TCP。这两个端口通常只在采用嵌入式 etcd 的多 Server 架构时使用。
如果云平台已经提供私有 DNS,可以直接使用私有 DNS。没有私有 DNS 时,可以在三台服务器的 /etc/hosts 中维护相同的解析内容。
先在每台服务器上设置唯一主机名。例如在 Server 上执行:
sudo hostnamectl set-hostname k3s-server-1
在两个 Agent 上分别执行:
sudo hostnamectl set-hostname k3s-worker-1
sudo hostnamectl set-hostname k3s-worker-2
如果使用 /etc/hosts,三台服务器都写入以下内容。已有相同记录时不要重复追加。
sudo tee -a /etc/hosts >/dev/null <<'EOF'
10.10.0.10 k3s-server-1
10.10.0.11 k3s-worker-1
10.10.0.12 k3s-worker-2
EOF
验证主机名和解析:
hostname
getent hosts k3s-server-1 k3s-worker-1 k3s-worker-2
timedatectl status
预期可以看到当前节点的正确主机名,并且三个主机名都解析到对应的私有 IP。若解析失败,先修复 DNS 或 /etc/hosts,不要继续安装。
在三台服务器上执行:
sudo apt-get update
sudo apt-get install -y curl ca-certificates
Kubernetes 节点通常建议关闭交换分区。如果系统正在使用 swap,先确认内存余量足够,再执行关闭操作。修改 /etc/fstab 前先备份:
swapon --show
free -h

sudo cp -a /etc/fstab "/etc/fstab.k3s.bak.$(date +%Y%m%d%H%M%S)"
sudo swapoff -a
sudo sed -ri '/^[^#].*\sswap\s/s/^/#/' /etc/fstab
如果系统有特殊的内存策略,不应直接关闭 swap,应先根据业务要求评估。swapoff -a 会把已使用的交换数据迁回内存,内存不足时可能导致进程被系统终止。
加载网络模块并设置转发参数:
sudo modprobe br_netfilter

sudo tee /etc/sysctl.d/99-k3s.conf >/dev/null <<'EOF'
net.ipv4.ip_forward=1
net.bridge.bridge-nf-call-iptables=1
net.bridge.bridge-nf-call-ip6tables=1
EOF

sudo sysctl --system
验证关键参数:
lsmod | grep br_netfilter
sysctl net.ipv4.ip_forward
sysctl net.bridge.bridge-nf-call-iptables
预期 net.ipv4.ip_forward 和 net.bridge.bridge-nf-call-iptables 的值为 1。
优先在云平台的安全组或私有网络防火墙中设置规则。以下是本示例的最小通信范围:
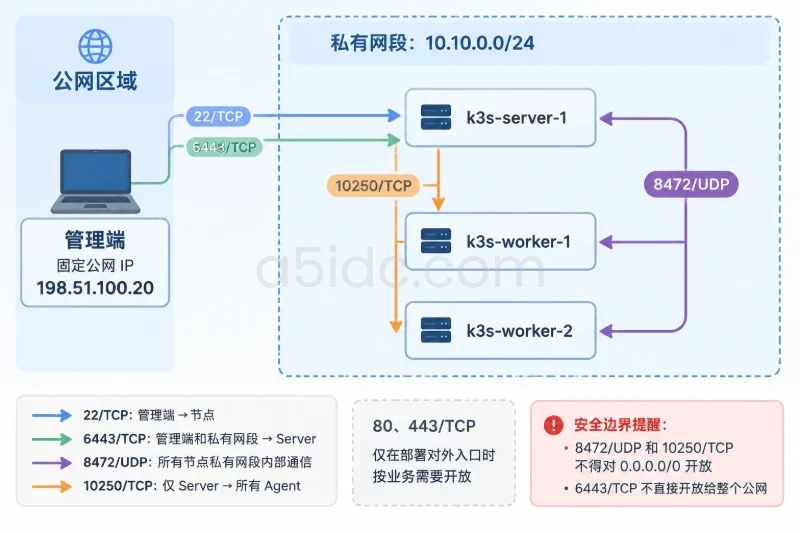
| 端口 | 协议 | 来源 | 用途 |
|---|---|---|---|
| 22 | TCP | 管理端固定公网 IP | SSH 管理 |
| 6443 | TCP | 管理端和私有网段 | Kubernetes API Server |
| 8472 | UDP | 所有节点私有网段 | Flannel VXLAN 节点通信 |
| 10250 | TCP | Server 到所有 Agent 的私有 IP | Kubelet API、日志和执行操作 |
| 80、443 | TCP | 按业务需要开放 | 仅在部署对外入口时使用 |
8472/UDP 和 10250/TCP 不应对 0.0.0.0/0 开放。6443/TCP 也不建议直接开放给整个公网,只允许管理端地址和集群私有网段访问。
如果使用 Ubuntu UFW,应先查看现有规则并备份配置。以下命令仅作为示例,执行前将变量替换成实际网段和管理端地址:
ADMIN_IP="198.51.100.20"
PRIVATE_CIDR="10.10.0.0/24"

sudo cp -a /etc/ufw "/etc/ufw.backup.$(date +%Y%m%d%H%M%S)"
sudo ufw status verbose

sudo ufw allow from "${ADMIN_IP}/32" to any port 22 proto tcp
sudo ufw allow from "${PRIVATE_CIDR}" to any port 6443 proto tcp
sudo ufw allow from "${PRIVATE_CIDR}" to any port 8472 proto udp
sudo ufw allow from "${PRIVATE_CIDR}" to any port 10250 proto tcp

sudo ufw status numbered
不要在只有 SSH 远程连接、没有云控制台或带外管理的情况下直接执行 ufw enable,否则规则错误可能导致自己被锁在服务器之外。防火墙规则变更前应确认已有 SSH 放行规则,并保留回滚入口。
在 Agent 上验证到 Server 的 API 端口:
curl -kfsS https://10.10.0.10:6443/cacerts >/dev/null
echo $?
返回 0 表示 TCP 和 TLS 服务可以建立连接。此时还没有验证节点认证,只能说明网络路径和 API 端口基本可达。
如果安装后节点之间出现网络异常,还需要检查 VXLAN 使用的网卡和 MTU。多网卡服务器上可以查看到私有地址的路由:
ip route get 10.10.0.11
ip -br addr
ip link
如果默认路由指向公网网卡,而私有网卡没有被正确选中,应根据实际网卡名称配置 K3s 的 --flannel-iface。不要直接照抄网卡名,因为不同新加坡服务器实例的网卡名称可能是 eth0、ens3 或其他名称。
在 Server 上下载安装脚本:
curl -fL https://get.k3s.io -o /tmp/install-k3s.sh
chmod 700 /tmp/install-k3s.sh
K3s Server 使用私有 IP 作为节点地址。API_NAME 应填写管理端实际访问 API Server 时使用的域名;如果没有域名,可以填写 Server 的公网 IP,但必须同时在安全组中限制访问来源。
SERVER_PRIVATE_IP="10.10.0.10"
API_NAME="k3s-api.example.com"

K3S_VERSION=""
INSTALL_ARGS="server --node-ip ${SERVER_PRIVATE_IP} --advertise-address ${SERVER_PRIVATE_IP} --tls-san ${SERVER_PRIVATE_IP} --tls-san ${API_NAME}"
K3S_VERSION 留空时,安装脚本会使用 stable 通道。正式部署建议在测试环境确认一个具体版本,并将相同版本用于 Server 和 Agent。例如先安装 Server,再通过 sudo k3s --version 记录实际版本,后续在 Agent 上填写该版本。
if [ -n "${K3S_VERSION}" ]; then
  sudo env \
    INSTALL_K3S_VERSION="${K3S_VERSION}" \
    INSTALL_K3S_EXEC="${INSTALL_ARGS}" \
    sh /tmp/install-k3s.sh
else
  sudo env \
    INSTALL_K3S_CHANNEL=stable \
    INSTALL_K3S_EXEC="${INSTALL_ARGS}" \
    sh /tmp/install-k3s.sh
fi
安装脚本会创建 k3s 系统服务,并生成管理员 kubeconfig。安装完成后查看服务状态:
sudo systemctl enable --now k3s
sudo systemctl is-enabled k3s
sudo systemctl is-active k3s
sudo k3s --version
预期 is-active 返回:
active
查看 Server 日志:
sudo journalctl -u k3s -n 50 --no-pager
如果服务没有启动,不要立刻重复安装。先查看日志中的端口占用、参数错误、证书错误和网络错误。
K3s 自带 k3s kubectl,可以直接查看节点:
sudo k3s kubectl get nodes -o wide
Server 初始状态可能需要几十秒才能从 NotReady 变为 Ready。示例结果如下,版本号和时间仅用于说明格式:
NAME           STATUS   ROLES                  AGE   VERSION        INTERNAL-IP
k3s-server-1   Ready    control-plane,master   2m    v1.x.y+k3s1   10.10.0.10
继续检查系统 Pod:
sudo k3s kubectl get pods -A -o wide
初始阶段常见的系统组件包括 CoreDNS、网络组件、DNS 自动扩缩容组件和本地存储组件。所有长期运行的系统 Pod 应逐步进入 Running,短期任务可能显示为 Completed。
保存节点加入集群所需的 Token:
sudo install -m 600 /var/lib/rancher/k3s/server/node-token /root/k3s-node-token
sudo stat -c '%A %U %G %n' /root/k3s-node-token
这个 Token 等同于节点加入凭据,应通过安全渠道传递到 Agent,不要写入公开脚本、工单、代码仓库或聊天记录。
在每个 Agent 上执行:
curl -fL https://get.k3s.io -o /tmp/install-k3s.sh
chmod 700 /tmp/install-k3s.sh
如果 Server 使用了固定版本,应在 Agent 上将 K3S_VERSION 设置为 Server 上 sudo k3s --version 输出的实际版本。示例中留空表示使用 stable,但不建议在相隔较长时间后让不同节点分别获取未知版本。
以 k3s-worker-1 为例,在该 Agent 上执行以下命令,然后粘贴从 Server 安全取得的 Token。输入内容不会回显:
read -r -s K3S_TOKEN
printf '\n'
printf '%s' "${K3S_TOKEN}" | sudo tee /root/k3s-node-token >/dev/null
sudo chmod 600 /root/k3s-node-token
unset K3S_TOKEN
在 k3s-worker-2 上重复相同操作。确认文件权限:
sudo stat -c '%A %U %G %n' /root/k3s-node-token
预期权限至少应限制为 root 可读,例如:
-rw------- root root /root/k3s-node-token
在 k3s-worker-1 上执行:
SERVER_PRIVATE_IP="10.10.0.10"
NODE_IP="10.10.0.11"
NODE_NAME="k3s-worker-1"
K3S_VERSION=""

INSTALL_ARGS="agent --node-ip ${NODE_IP} --node-name ${NODE_NAME}"

if [ -n "${K3S_VERSION}" ]; then
  sudo env \
    K3S_URL="https://${SERVER_PRIVATE_IP}:6443" \
    K3S_TOKEN="$(sudo cat /root/k3s-node-token)" \
    INSTALL_K3S_VERSION="${K3S_VERSION}" \
    INSTALL_K3S_EXEC="${INSTALL_ARGS}" \
    sh /tmp/install-k3s.sh
else
  sudo env \
    K3S_URL="https://${SERVER_PRIVATE_IP}:6443" \
    K3S_TOKEN="$(sudo cat /root/k3s-node-token)" \
    INSTALL_K3S_CHANNEL=stable \
    INSTALL_K3S_EXEC="${INSTALL_ARGS}" \
    sh /tmp/install-k3s.sh
fi
验证 Agent 服务:
sudo systemctl enable --now k3s-agent
sudo systemctl is-active k3s-agent
sudo journalctl -u k3s-agent -n 50 --no-pager
如果返回 active,说明本机 Agent 服务已经运行,但是否成功加入集群还需要回到 Server 查询。
在 k3s-worker-2 上执行相同流程,只修改节点 IP 和节点名:
SERVER_PRIVATE_IP="10.10.0.10"
NODE_IP="10.10.0.12"
NODE_NAME="k3s-worker-2"
K3S_VERSION=""

INSTALL_ARGS="agent --node-ip ${NODE_IP} --node-name ${NODE_NAME}"

if [ -n "${K3S_VERSION}" ]; then
  sudo env \
    K3S_URL="https://${SERVER_PRIVATE_IP}:6443" \
    K3S_TOKEN="$(sudo cat /root/k3s-node-token)" \
    INSTALL_K3S_VERSION="${K3S_VERSION}" \
    INSTALL_K3S_EXEC="${INSTALL_ARGS}" \
    sh /tmp/install-k3s.sh
else
  sudo env \
    K3S_URL="https://${SERVER_PRIVATE_IP}:6443" \
    K3S_TOKEN="$(sudo cat /root/k3s-node-token)" \
    INSTALL_K3S_CHANNEL=stable \
    INSTALL_K3S_EXEC="${INSTALL_ARGS}" \
    sh /tmp/install-k3s.sh
fi
回到 Server 查看全部节点:
sudo k3s kubectl get nodes -o wide
预期有 3 个节点,并且状态均为 Ready:
NAME           STATUS   ROLES                  AGE   VERSION        INTERNAL-IP
k3s-server-1   Ready    control-plane,master   8m    v1.x.y+k3s1   10.10.0.10
k3s-worker-1   Ready    <none>                 3m    v1.x.y+k3s1   10.10.0.11
k3s-worker-2   Ready    <none>                 2m    v1.x.y+k3s1   10.10.0.12
节点状态为 Ready 只表示节点通过了基础健康检查,还不能证明业务 Pod、Service 和网络访问都正常。接下来需要单独验证工作负载。
在 Server 上可以直接使用:
sudo k3s kubectl get nodes
sudo k3s kubectl get pods -A
这种方式不需要复制 kubeconfig,适合首次部署和故障检查。
如果需要从本地管理端执行 kubectl,先在 Server 上复制 kubeconfig,再通过安全渠道传给管理端。kubeconfig 中包含高权限客户端证书,不应上传到代码仓库或通过不安全方式传递。
在管理端执行:
mkdir -p "${HOME}/.kube"
chmod 700 "${HOME}/.kube"
将 kubeconfig 保存为 ${HOME}/.kube/config 后,修改其中的 API 地址。下面的替换命令假设原地址是 127.0.0.1:
API_NAME="k3s-api.example.com"

sed -i "s#127.0.0.1#${API_NAME}#g" "${HOME}/.kube/config"
chmod 600 "${HOME}/.kube/config"
验证远程访问:
kubectl get nodes -o wide
kubectl get --raw='/readyz?verbose'
如果使用域名访问,域名必须解析到可访问的地址,并且该域名已经写入 Server 的 --tls-san 参数。如果使用公网 IP 访问,则该公网 IP 也必须出现在 TLS SAN 中。
以下示例创建一个 demo 命名空间、2 个 Nginx 副本和一个集群内部的 ClusterIP Service。它只用于验证调度、镜像拉取、Pod 就绪和 Service 端点,不会直接把业务端口暴露到公网。
kubectl apply -f - <<'EOF'
apiVersion: v1
kind: Namespace
meta
  name: demo
---
apiVersion: apps/v1
kind: Deployment
meta
  name: web
  namespace: demo
  labels:
    app: web
spec:
  replicas: 2
  selector:
    matchLabels:
      app: web
  template:
    meta
      labels:
        app: web
    spec:
      containers:
        - name: nginx
          image: nginx:1.27-alpine
          ports:
            - name: http
              containerPort: 80
          resources:
            requests:
              cpu: 50m
              memory: 64Mi
            limits:
              cpu: 200m
              memory: 128Mi
          readinessProbe:
            httpGet:
              path: /
              port: http
            initialDelaySeconds: 2
            periodSeconds: 5
---
apiVersion: v1
kind: Service
meta
  name: web
  namespace: demo
spec:
  selector:
    app: web
  ports:
    - name: http
      port: 80
      targetPort: http
  type: ClusterIP
EOF
等待 Deployment 完成滚动发布:
kubectl -n demo rollout status deployment/web --timeout=120s
预期结果类似:
deployment "web" successfully rolled out
kubectl get nodes -o wide
kubectl -n demo get deployment,replicaset,pod,service -o wide
kubectl -n demo get pods -o custom-columns=NAME:.metadata.name,NODE:.spec.nodeName,PHASE:.status.phase,READY:.status.containerStatuses[*].ready
重点观察:
Ready。READY 和 AVAILABLE 是否为 2。Running。1/1。两个副本不一定会自动分布到两个不同节点。如果需要强制跨节点分布,还应增加拓扑分布约束或反亲和规则;对于首次验证,先确认能够正常调度和就绪即可。
检查 Service 的 EndpointSlice:
kubectl -n demo get endpointslice -l kubernetes.io/service-name=web -o wide
预期至少能看到两个后端地址。如果 Service 存在但没有后端地址,通常是 Service 选择器与 Pod 标签不匹配,或者 Pod 尚未通过 readinessProbe。
可以使用端口转发在管理端验证 Service,而不改变云防火墙和公网暴露范围:
kubectl -n demo port-forward service/web 18080:80 >/tmp/k3s-web-portforward.log 2>&1 &
PF_PID=$!

sleep 2
curl -fsS http://127.0.0.1:18080 | head

kill "${PF_PID}"
wait "${PF_PID}" 2>/dev/null || true
如果返回 Nginx HTML 内容,说明以下路径已经基本打通:
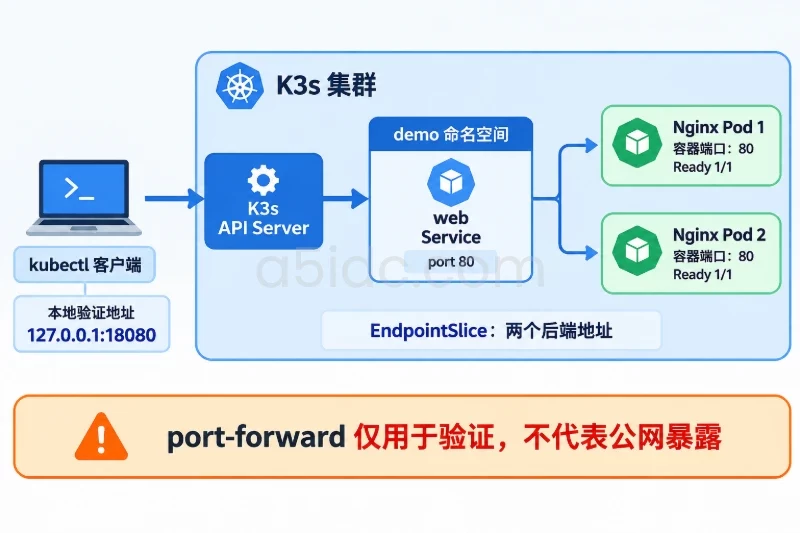
kubectl 客户端 → API Server → Service → Pod → 容器端口
端口转发只适合验证,不代表 Service 已经对公网提供访问。需要正式发布 Web 服务时,应另外规划 Ingress、负载均衡和域名访问策略。
kubectl get pods -A -o wide
kubectl get events -A --sort-by=.metadata.creationTimestamp | tail -n 30
可以快速筛选非正常状态的 Pod:
kubectl get pods -A | grep -Ev 'Running|Completed|NAME'
如果没有输出,通常表示没有明显处于异常状态的 Pod。对于短暂启动中的 Pod,不要只根据一次查询下结论,应结合 kubectl describe 和事件时间判断。
先在 Agent 上确认 API Server 端口:
curl -kfsS https://10.10.0.10:6443/cacerts >/dev/null
echo $?
如果连接失败,优先按以下顺序检查:
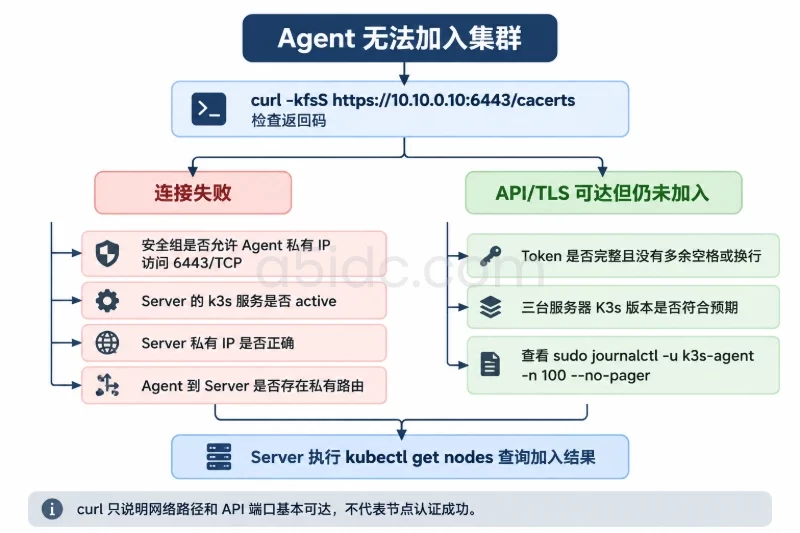
6443/TCP。k3s 服务是否为 active。查看 Agent 日志:
sudo journalctl -u k3s-agent -n 100 --no-pager
如果日志显示认证失败,重新从 Server 读取 /var/lib/rancher/k3s/server/node-token,通过安全渠道传递,不要自行修改 Token 内容。
在 Server 上查看节点详情:
kubectl describe node k3s-worker-1
同时在对应 Agent 上查看服务日志:
sudo systemctl is-active k3s-agent
sudo journalctl -u k3s-agent -n 100 --no-pager
重点检查:
8472/UDP 是否只在私有网段内放行。查看磁盘和内存:
df -h
free -h
swapon --show
如果日志指向网络隧道或 MTU 问题,应比较三台服务器私有网卡的 MTU,并检查云平台私网是否跨可用区、跨子网或经过额外网络设备。
先查看调度事件:
kubectl -n demo describe pod -l app=web
kubectl get events -A --sort-by=.metadata.creationTimestamp | tail -n 50
常见原因包括:
NotReady。查看节点资源分配:
kubectl describe nodes
如果是资源请求过大,可以在确认业务实际需求后调整 Deployment 配置。不要直接删除资源限制来掩盖节点容量不足,否则可能引发节点内存压力。
查看具体错误:
kubectl -n demo describe pod -l app=web
重点判断是 DNS 失败、外网 HTTPS 不通、镜像仓库限流,还是镜像名称或标签错误。可以在发生问题的节点上检查:
getent hosts registry-1.docker.io
curl -I https://registry-1.docker.io
如果新加坡服务器的出口策略限制访问公共镜像仓库,应改用企业批准的镜像仓库或预先同步镜像,不要通过放宽所有出站权限来绕过问题。
先看容器日志和上一次实例日志:
kubectl -n demo logs deployment/web --all-containers=true
kubectl -n demo logs -l app=web --previous
kubectl -n demo describe pod -l app=web
检查启动命令、环境变量、挂载路径、端口和探针配置。CrashLoopBackOff 通常表示容器启动后退出,或者健康检查连续失败;它不是单纯的节点网络问题。
执行:
kubectl -n demo get service web -o yaml
kubectl -n demo get pods --show-labels
kubectl -n demo get endpointslice -l kubernetes.io/service-name=web
确认 Service 的 selector 与 Pod 的标签完全一致,例如 Service 选择 app: web,Pod 也必须具有 app: web。如果标签正确但仍无端点,继续检查 readinessProbe 和 Pod 是否处于 Ready。
常见错误包括证书名称不匹配或无法验证服务器名称。检查 kubeconfig 的访问地址:
kubectl config view --minify -o jsonpath='{.clusters[0].cluster.server}'; echo
该地址的主机名或 IP 必须出现在 Server 安装时设置的 --tls-san 中。若安装时遗漏了域名,不能简单地用 -k 或关闭证书校验作为长期方案,应按照维护窗口重新配置 K3s 的 TLS SAN,并重启相关服务。临时排障可以先在 Server 上使用 sudo k3s kubectl,避免扩大公网暴露范围。
首次部署完成后,建议逐项记录以下结果:
k3s 和 k3s-agent 服务均为 active。kubectl get nodes -o wide 显示 1 个 Server 和 2 个 Agent。Ready。kubectl get pods -A 中系统 Pod 没有持续性的 CrashLoopBackOff、ImagePullBackOff 或 Pending。2/2 可用副本。port-forward 能够访问示例服务。6443/TCP 仅对必要来源开放。8472/UDP 和 10250/TCP 未暴露到公网。如果只需要删除本文创建的测试资源,可以限制在 demo 命名空间内:
kubectl delete namespace demo
该命令会删除命名空间中的 Deployment、Pod、Service 和其他资源。执行前确认 demo 中没有需要保留的数据或业务对象。
下线工作节点前,先迁移其上的可驱逐工作负载:
kubectl drain k3s-worker-1 \
  --ignore-daemonsets \
  --delete-emptydir-data
--delete-emptydir-data 会删除该节点上的临时 emptyDir 数据,只能在确认数据不需要保留时使用。带有本地数据、状态服务或特殊 PDB 的工作负载,应先备份并单独处理。
确认节点已不再承载需要保留的 Pod 后:
kubectl delete node k3s-worker-1
再在对应 Agent 上执行 K3s 卸载脚本:
sudo /usr/local/bin/k3s-agent-uninstall.sh
卸载会移除该节点上的 K3s Agent、相关服务和本地配置,执行前应确认节点上没有其他需要保留的 K3s 本地数据。
完整卸载会影响整个集群的控制面和所有工作负载。执行前先导出资源配置:
mkdir -p "${HOME}/k3s-backup"

kubectl get nodes -o yaml > "${HOME}/k3s-backup/nodes.yaml"
kubectl get pods -A -o yaml > "${HOME}/k3s-backup/pods.yaml"
kubectl get deployments,services,configmaps,secrets -A -o yaml \
  > "${HOME}/k3s-backup/workloads.yaml"
如果还需要保留 Server 的配置和本地状态,应在维护窗口内停止服务后备份:
sudo systemctl stop k3s
sudo tar -C /etc/rancher -czf "${HOME}/k3s-backup/rancher-config.tgz" k3s
sudo tar -C /var/lib/rancher -czf "${HOME}/k3s-backup/rancher-data.tgz" k3s
sudo systemctl start k3s
该操作会短暂中断 API Server,备份期间不要进行资源变更。
完成 Agent 下线后,最后在 Server 上执行:
sudo /usr/local/bin/k3s-uninstall.sh
Server 卸载会删除本机的 K3s 控制面、集群状态和相关配置,所有 Agent 也会失去原控制面,不能把它当作普通服务重启使用。若只是调整参数或更换 API 域名,应优先备份配置并采用受控的配置变更,不要直接执行整集群卸载。
如果回滚过防火墙规则,应从云平台安全组或 UFW 的规则编号恢复,且始终保留 SSH 管理入口。恢复 swap、删除主机名解析和撤销私有网络规则,都应放在 K3s 卸载完成并确认不再需要节点通信之后。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9059.html