香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Redis 8 能否在美国服务器上稳定运行,通常不取决于服务器所在国家,而取决于操作系统发行版、CPU 架构、C 运行库、TLS 库、客户端、框架适配器以及现有数据和模块是否处在同一兼容范围内。美国服务器的地域主要影响网络延迟、时区、IPv4/IPv6 和云平台安全策略,不会自动改变 Redis 8 的协议和二进制兼容规则。
需要区分“Redis 8 能启动”和“现有业务能正常使用”。一个服务器可能可以启动 redis-server,但应用仍可能因为客户端版本过旧、框架使用了不支持的命令、旧模块无法加载、集群模式下依赖逻辑数据库,或者 TLS/ACL 参数不匹配而无法上线。部署前应同时检查系统 ABI、运行时、应用依赖、数据格式和业务操作路径。
围绕 Redis 8 等缓存与数据库服务的部署,A5idc数据提供美国物理服务器,涵盖常规 Xeon、AMD EPYC 等平台,并有搭配 DDR5 内存与 NVMe 存储的配置,可为美国用户访问的业务、数据库及多任务运行提供不同的硬件资源基础。美国产品还提供 CN2 GIA 等线路方案,便于企业结合业务部署地区与网络需求安排服务器资源。
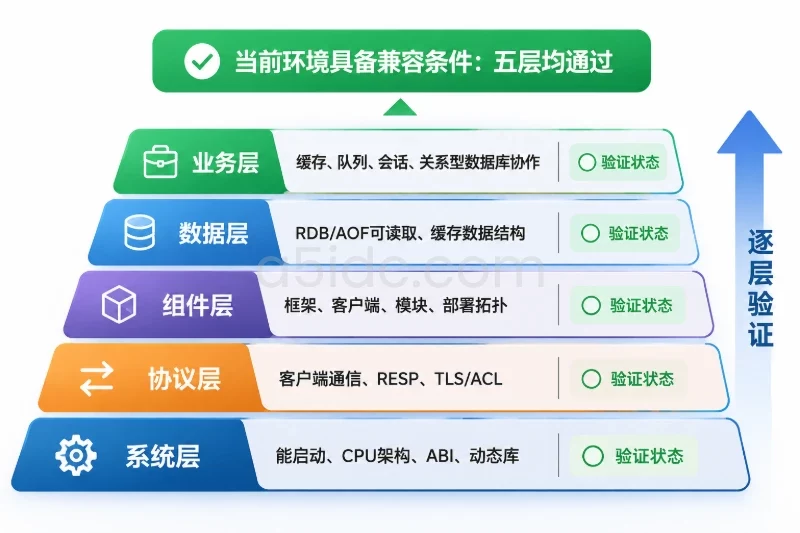
Redis 8 的兼容性至少分为五层,不能只看 redis-server --version 的输出。
| 兼容层 | 主要检查对象 | 不兼容时的典型表现 |
|---|---|---|
| 操作系统与二进制 | CPU 架构、内核、glibc、动态库、发行版 | 二进制无法启动、缺少共享库、运行时崩溃 |
| Redis 服务端 | 配置项、命令、RESP 协议、持久化方式 | 配置拒绝加载、命令不存在、返回值结构变化 |
| 客户端与框架 | Python、Java、Node.js 等客户端,以及框架适配器 | 连接失败、连接池异常、序列化错误、超时 |
| 扩展与安全能力 | 模块、TLS、ACL、集群、哨兵 | 模块加载失败、认证失败、节点无法加入 |
| 业务数据与依赖 | RDB/AOF、缓存键格式、数据库连接、双写逻辑 | 数据无法恢复、缓存击穿、事务顺序错误 |
这里的“数据库”既包括 Redis 自身的数据,也包括业务依赖的 MySQL、PostgreSQL 等关系型数据库。关系型数据库的版本通常不会直接决定 Redis 8 是否能启动,但应用的缓存结构、序列化方式、失效策略和双写逻辑可能同时依赖两者,因此需要做端到端验证。
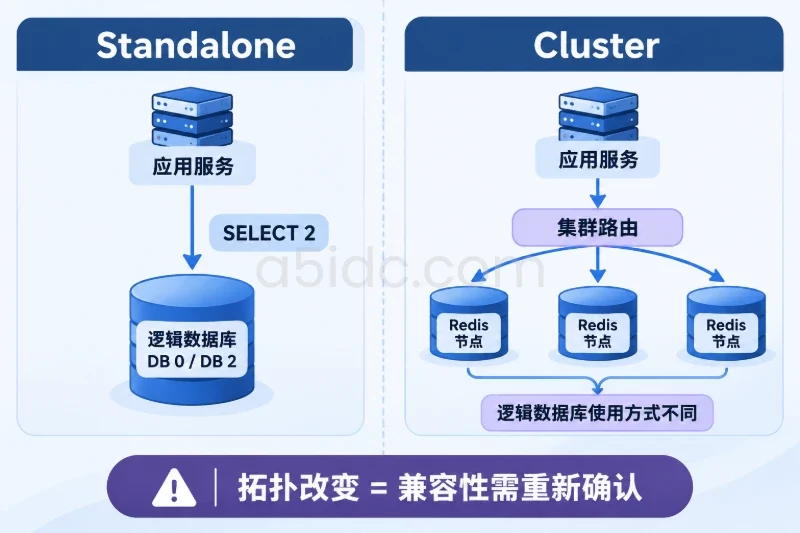
例如,旧业务使用 Redis Standalone,并通过 SELECT 2 访问逻辑数据库;如果新环境改为 Redis Cluster,业务就不能简单认为“地址换了、版本升级了”。Redis Cluster 的逻辑数据库使用方式与 Standalone 不同,依赖非默认数据库编号的应用需要先调整或确认架构方案。
Redis 客户端通过 RESP 协议与服务端通信。很多旧客户端可以继续执行常用的 GET、SET、HGET、EXPIRE 等命令,但这不代表它们支持 Redis 8 的新增命令、返回类型、RESP3、客户端缓存、集群路由或新的认证流程。
应分别确认以下关系:
对于只使用基础键值操作的老业务,服务端升级后可能无需立即升级客户端。但如果应用依赖新命令,不能仅凭“Redis 协议向后兼容”作出判断。应从应用代码、依赖包或运行日志中整理实际使用的命令,再在隔离环境中逐项验证。
Redis 8 的预编译包或自行构建的二进制,最终要依赖服务器上的 CPU 架构、C 运行库和共享库。美国服务器常见的系统镜像可能包括 Ubuntu、Debian、Rocky Linux、AlmaLinux 等,不同镜像的包管理器、glibc 版本和 OpenSSL 包名并不相同。
需要重点查看:
x86_64 还是 aarch64;libssl、libcrypto、libc 是否存在;如果使用发行版仓库提供的 Redis 包,编译器通常不是运行时依赖,但包版本可能滞后于 Redis 8。反过来,使用源码编译可以获得目标版本,却需要自行核对编译工具链和 TLS 开发库。两种方式的检查重点不同,不能把“系统能安装 Redis 包”直接等同于“系统适合运行 Redis 8”。
启用 TLS 时,至少有三层版本关系:
例如,服务器上的 Redis 8 可以正常启动,但旧版 Java 或 Python 客户端仍可能因为 TLS 协议、证书签名算法、SNI 或双向证书配置失败。此时问题不一定在 Redis 本身,而可能出在客户端运行时或系统证书存储。
检查时不要只执行 openssl version,还要查看 Redis 二进制的动态链接关系,并用与生产环境相同的客户端做一次握手和认证测试。
RDB 和 AOF 都是 Redis 的数据持久化机制,但升级时不能把旧数据目录直接视为“可随意切换版本的普通文件”。
需要确认:
模块通常比普通命令更容易出现 ABI 或版本问题。搜索、JSON、时序、布隆过滤器等功能如果由模块提供,应单独确认模块发行包或源码是否支持 Redis 8,并在测试实例执行 MODULE LIST 验证。不能因为服务端版本相同,就推断不同发行包中的模块二进制也能直接复用。
先确认实例是 x86_64 还是 ARM64。源码编译时,编译器会针对当前架构生成二进制;从其他服务器复制过来的二进制、模块或容器镜像则可能存在架构不匹配。
美国服务器还可能使用云平台定制镜像或较精简的 VPS 镜像。这类环境常见的问题包括:
这些问题有些属于部署环境,不属于 Redis 版本兼容,但都会影响“上线后能否正常运行”的判断。
现有业务可能运行 Redis 6、Redis 7 或更早版本。升级到 Redis 8 时,建议先检查旧配置中是否存在已弃用、改名或行为变化的参数。尤其要关注:
maxmemory 和淘汰策略;appendonly、AOF 重写及混合持久化;requirepass、ACL 用户和 TLS 配置;replicaof、哨兵和集群相关参数;notify-keyspace-events;Standalone、Replication、Sentinel 和 Cluster 不是同一种兼容环境。旧业务如果依赖单节点逻辑数据库、手工故障切换或固定端口,迁移到集群后需要重新核对客户端路由和故障处理能力。
很多框架并不直接操作 Redis,而是通过中间适配器调用客户端。例如,应用表面上使用的是缓存框架,实际还受到底层 Redis 客户端、连接池、序列化器和会话组件的约束。
应分别检查:
新业务环境常见的问题是框架版本较新,但 Redis 客户端仍被项目锁在旧版本。旧业务则可能相反:客户端可以连接 Redis 8,但框架封装层会把新返回类型当成旧格式处理。因此,必须检查应用实际使用的依赖树,而不是只看服务器端版本。
Redis 通常承担缓存、会话、队列、计数器或临时状态角色。MySQL、PostgreSQL 等数据库版本变化,可能通过以下方式间接影响 Redis:
因此,数据库兼容性应放在业务测试中验证,而不是只检查 Redis 的端口是否可连接。缓存键前缀、版本号和序列化格式最好能够区分新旧业务,避免升级过程中旧程序误读新数据。
先在目标美国服务器上采集基础信息,不要直接修改系统包或生产配置。以下命令适合用于初步检查:
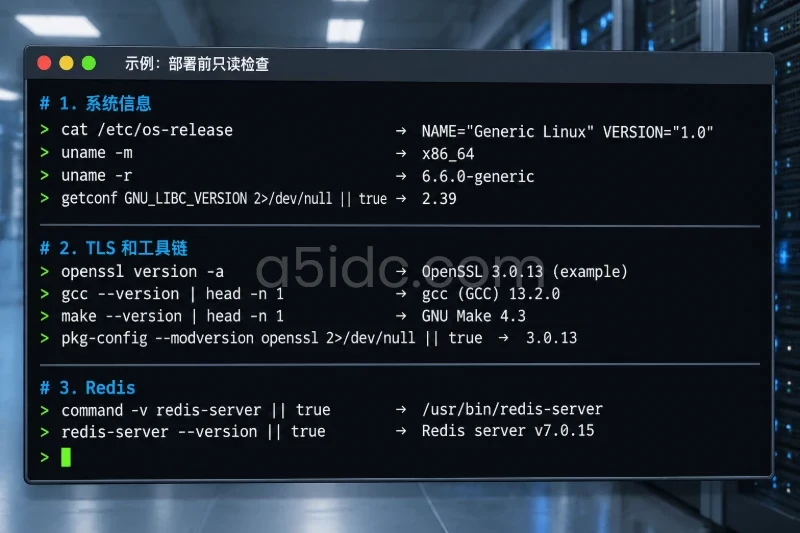
cat /etc/os-release
uname -m
uname -r
getconf GNU_LIBC_VERSION 2>/dev/null || true
openssl version -a
gcc --version | head -n 1
make --version | head -n 1
pkg-config --modversion openssl 2>/dev/null || true
command -v redis-server || true
redis-server --version || true
systemctl --version | head -n 1
如果是 Debian 或 Ubuntu,可以进一步查看相关包:
dpkg -l | grep -E 'libc6|libssl|libssl-dev|gcc|make|pkg-config'
如果是 Rocky Linux、AlmaLinux 或其他 RPM 系统,可以使用:
rpm -q glibc openssl openssl-devel gcc make pkgconf-pkg-config
命令显示“未安装”并不一定意味着 Redis 不能运行。已经安装的预编译二进制可能只需要运行时库;只有源码编译、启用 TLS 或构建模块时,才需要对应的开发包。最终应以目标 Redis 8 构建方式的依赖清单为准。
如果服务器已有 Redis 二进制,应查看它的来源和实际链接库:
command -v redis-server
redis-server --version
ldd "$(command -v redis-server)" | grep -E 'libc|libssl|libcrypto|libpthread|not found'
如果输出中出现 not found,说明运行时动态库不完整,不能继续以“版本号正确”为依据部署。若 redis-server 尚未安装,则不能通过该命令判断 Redis 8 兼容性,应先确定是采用发行版包、源码构建还是容器镜像,再按对应方式检查。
部分 Redis 构建提供系统检查选项,可以先确认帮助信息:
redis-server --help 2>&1 | grep -E -- '--check-system|test-memory'
只有帮助信息明确列出对应选项时,才执行该检查。不同发行包可能裁剪或调整可用参数,不应盲目复制其他系统上的命令。
对现有实例执行只读查询,建议使用专门的低权限测试账号,并避免把密码直接写入命令行或 shell 历史:
redis-cli -h 127.0.0.1 -p 6379 INFO server
redis-cli -h 127.0.0.1 -p 6379 INFO replication
redis-cli -h 127.0.0.1 -p 6379 MODULE LIST
redis-cli -h 127.0.0.1 -p 6379 COMMAND INFO GET SET HGET EXPIRE EVAL XADD
重点记录:
redis_version;os、arch_bits 和运行模式;不要为了测试直接执行 FLUSHALL、FLUSHDB、CONFIG SET 或修改复制关系。这些操作可能删除业务数据、改变生产行为或造成节点脱离集群。如果必须验证配置变化,应使用独立实例和测试数据。
不同语言应从项目锁定文件和实际运行环境同时确认。下面是示例检查方式,具体包名需按项目实际情况调整:
python -m pip show redis
python --version
npm ls redis --depth=0
node --version
mvn dependency:tree -Dincludes=redis.clients:jedis
java -version
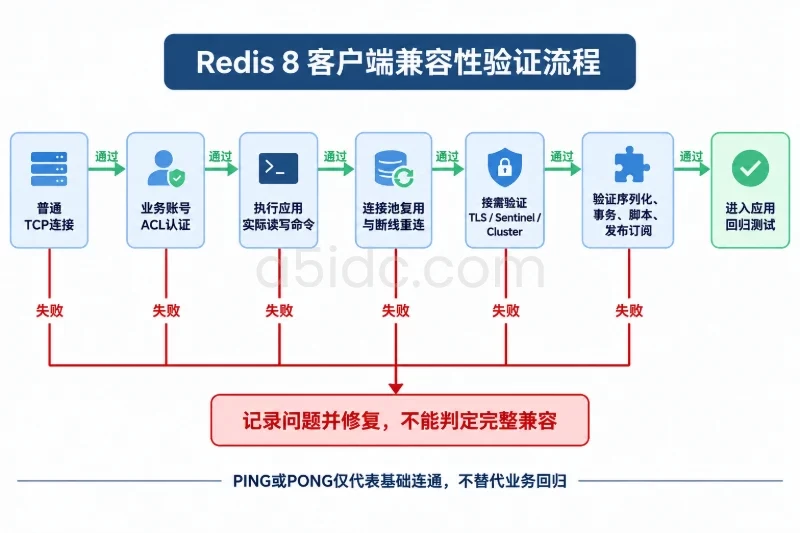
除版本号外,还应查看客户端发行说明和框架适配器的支持范围。至少完成以下测试:
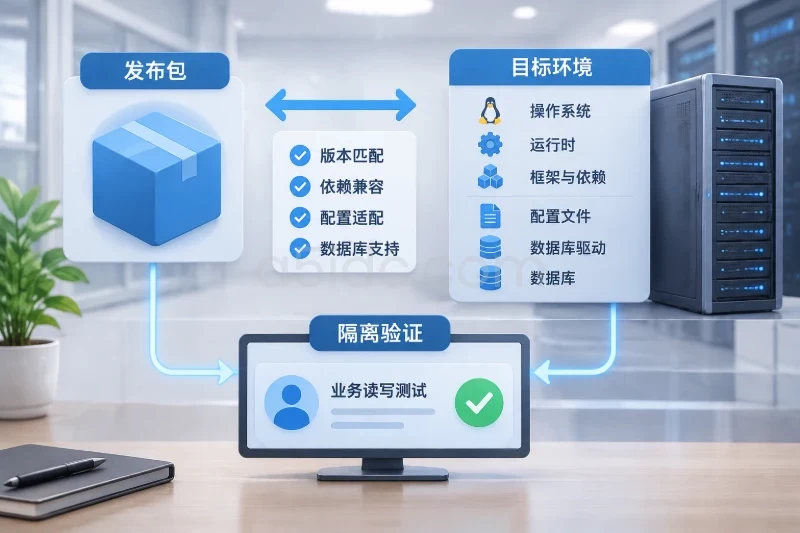
可以在隔离的 Redis 8 测试实例上执行基础协议检查:
redis-cli -h 127.0.0.1 -p 6380 PING
redis-cli -h 127.0.0.1 -p 6380 HELLO 2
redis-cli -h 127.0.0.1 -p 6380 COMMAND INFO GET SET HGET EXPIRE
如果应用依赖 RESP3,应把 HELLO 3 和真实客户端请求一起测试。基础命令返回 PONG 只能说明网络和最基本的协议可用,不能替代应用回归测试。
推荐建立单独的测试目录、端口和数据目录,不要让 Redis 8 直接接管现有生产数据目录。一个只用于协议测试的最小配置示例如下:
bind 127.0.0.1
port 6380
protected-mode yes
daemonize no
save ""
appendonly no
loglevel notice
在测试实例中验证成功后,还需要分别处理持久化和模块:
MODULE LIST;如果需要检查工具是否存在,可以先查看:
command -v redis-check-rdb || true
command -v redis-check-aof || true
redis-check-rdb --help 2>/dev/null || true
redis-check-aof --help 2>/dev/null || true
数据文件验证必须使用备份副本。不要在没有备份、没有回滚路径的情况下,把生产 AOF 或 RDB 直接交给新版本进程处理。
可以把验证结果整理成一张矩阵,避免“某项通过后就认为全部兼容”:
| 项目 | 示例结果 | 判断 |
|---|---|---|
| 架构 | x86_64,目标二进制为 x86_64 | 通过 |
| glibc 与动态库 | glibc 可用,ldd 无 not found | 通过 |
| TLS | Redis 8 和客户端均支持当前 TLS 配置 | 通过 |
| 旧客户端 | 基础命令通过,新命令未覆盖 | 仅基础功能通过 |
| 框架 | 适配器能连接,但集群模式未测试 | 不足以上线 |
| 模块 | 某模块仅声明支持旧服务端 | 暂不兼容 |
| 数据文件 | RDB 副本可读取,AOF 尚未检查 | 持久化结论不完整 |
| 业务数据库 | 缓存键和序列化结构已回归 | 通过 |
| 网络 | 内网端口、IPv4/IPv6 路径已验证 | 通过 |
可将结论分为三类:
版本检查适合回答“能否配合运行”,不等于完成性能评估、容量规划或正式迁移。即使 Redis 8 在美国服务器上能够启动,也不能据此推断内存容量、网络吞吐、持久化延迟和故障恢复时间已经满足业务要求。
旧业务环境不一定需要一次性升级所有组件。若应用只使用已验证的基础命令,可以先保持客户端和框架不变,再通过测试逐步确认 TLS、ACL、持久化和故障切换能力。但涉及新命令、集群、模块、RESP3 或缓存结构变化时,应把对应客户端和框架纳入同一轮兼容测试。
新业务环境则不应只依据框架文档中的“支持 Redis”字样判断。应锁定具体运行时、客户端包、适配器版本和序列化方式,并在与美国服务器相同的操作系统、CPU 架构、TLS 配置和网络路径下进行验证。
最终判断可以遵循一条边界:系统层确认 Redis 8 能启动,协议层确认客户端能通信,组件层确认框架和模块能工作,数据层确认 RDB/AOF 可读取,业务层确认缓存、队列、会话和数据库协作正常。五层均通过,才可以认为当前环境具备部署 Redis 8 的兼容条件。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8554.html