香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


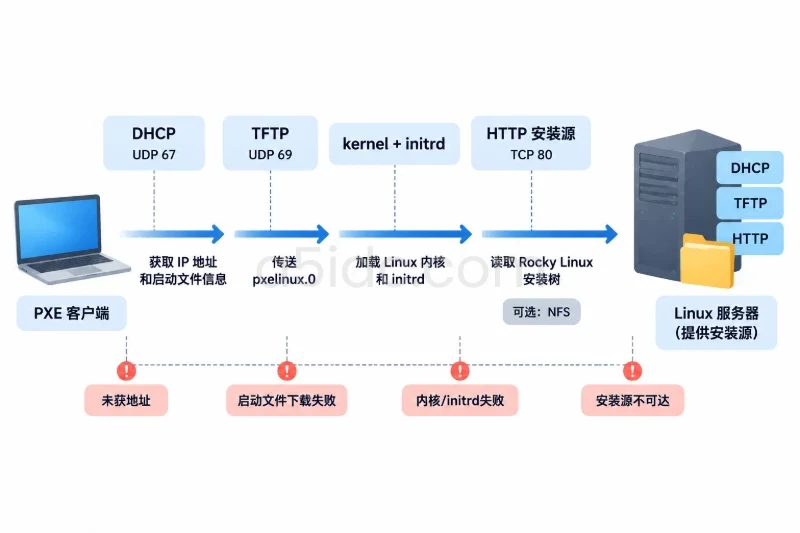
进行 Linux PXE 网络安装前,DHCP 服务至少要能够在目标网络中正确分配地址、提供网关等基础参数,并返回与客户端启动模式匹配的启动文件名和启动文件服务器地址。启动文件服务则必须在客户端可达的地址上监听,允许客户端读取对应架构的 EFI、PXELINUX、内核和初始化文件。
首次部署建议先在独立 VLAN 或确认没有其他 DHCP 服务的测试网段中完成。下面以 Debian/Ubuntu 系服务器、x86_64 客户端、独立 DHCP 与 TFTP 服务为例,使用 dnsmasq 提供 DHCP,使用 tftpd-hpa 提供 TFTP。不同 Linux 发行版的包名和服务名可能不同,但检查方法基本一致。
PXE 部署中的 DHCP、TFTP 与安装源服务可以运行在独立的物理服务器上。A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的服务器租用,涵盖 Xeon 与 AMD EPYC 等平台,并提供 SSD、NVMe 等存储方案,可为系统安装服务及后续业务部署提供不同地区和配置的硬件资源。
准备一台固定地址的 PXE 服务器。示例环境如下,实际部署时应替换为现场地址:
| 项目 | 示例值 | 说明 |
|---|---|---|
| PXE 服务器 | 192.168.50.10/24 | 同时提供 DHCP 和 TFTP |
| 测试网段 | 192.168.50.0/24 | 建议使用独立 VLAN |
| 地址池 | 192.168.50.100-192.168.50.180 | 不能与静态地址或现有 DHCP 地址池重叠 |
| 网关 | 192.168.50.1 | 安装源位于其他网段时通常需要 |
| TFTP 根目录 | /srv/tftp | 只放置启动相关文件 |
| DHCP 服务 | UDP 67 | 客户端使用 UDP 68 |
| TFTP 服务 | UDP 69 起始请求 | 后续数据传输可能使用动态 UDP 端口 |
PXE 服务器的网卡应已经配置静态地址,并且该地址不能通过 DHCP 动态获取。先检查网卡名称、地址和路由:
ip -br addr
ip route
预期可以看到类似结果:
eno1             UP             192.168.50.10/24
default via 192.168.50.1 dev eno1
192.168.50.0/24 dev eno1 proto kernel scope link src 192.168.50.10
如果 PXE 客户端和服务器不在同一个二层广播域,DHCP 广播不能直接穿过三层路由。此时需要在客户端所在 VLAN 的网关上配置 DHCP Relay,将请求转发到 192.168.50.10。DHCP Relay 只解决 DHCP 请求转发,不会自动转发 TFTP 数据;客户端仍必须能够根据 DHCP 返回的服务器地址访问 TFTP 服务器。
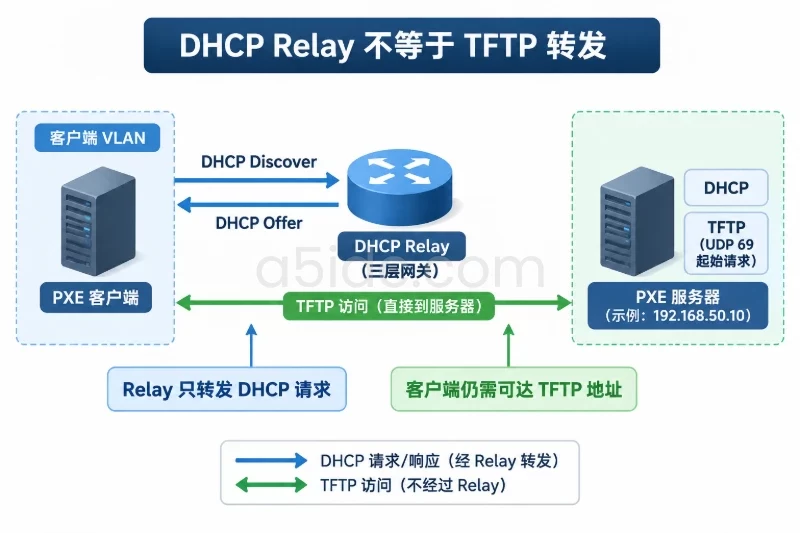
部署前需要确认以下事项:
不能在办公网或生产网中直接启动一个未经确认的 DHCP 服务。错误的 DHCP 响应可能使普通服务器、工作站和网络设备获得错误地址或错误网关。
PXE 启动文件不是所有客户端通用。至少需要区分以下情况:
| 客户端类型 | 常见启动文件 | 需要注意的事项 |
|---|---|---|
| UEFI x86_64 | grubx64.efi 或 shimx64.efi | Secure Boot 开启时应使用受信任的签名启动链 |
| 传统 BIOS | pxelinux.0 | 通常还需要 pxelinux.cfg、ldlinux.c32 等配套文件 |
| UEFI ARM64 | grubaa64.efi 或发行版对应文件 | 不能直接使用 x86_64 EFI 文件 |
| 其他架构 | 发行版对应的 EFI 或固件文件 | 需要单独配置 DHCP 架构匹配规则 |
如果目标服务器使用 UEFI,不能只把 BIOS 的 pxelinux.0 返回给客户端。反过来,传统 BIOS 客户端也不能直接加载 x86_64 EFI 文件。
启动文件通常来自 Linux 发行版提供的 netboot 文件集,而不是直接从 ISO 文件中随意改名复制。应确认文件来自与安装版本匹配的发行版和架构,并尽量保留原始目录结构。
一个完整的启动文件集通常包括:
TFTP 使用明文传输,通常没有身份认证和加密机制。服务器应限制在安装 VLAN 或管理网络中监听,不能将 DHCP、TFTP 端口暴露到公网。
以下命令适用于 Debian/Ubuntu 系统。执行前先确认系统使用的是 apt,不要在正在承担生产 DHCP 任务的服务器上直接套用。
sudo apt update
sudo apt install -y dnsmasq tftpd-hpa tftp-hpa tcpdump
安装完成后,先确认网卡名称和服务状态:
ip -br addr
systemctl status dnsmasq --no-pager
systemctl status tftpd-hpa --no-pager
安装包可能会自动启动服务。若当前服务器不应立即对网络提供 DHCP,应先停止 dnsmasq,待配置和网络隔离确认后再启动:
sudo systemctl stop dnsmasq
备份将要修改的配置文件。备份文件名包含时间,便于后续回滚:
sudo cp -a /etc/dnsmasq.conf "/etc/dnsmasq.conf.bak.$(date +%F-%H%M%S)"
sudo cp -a /etc/default/tftpd-hpa "/etc/default/tftpd-hpa.bak.$(date +%F-%H%M%S)"
sudo install -d -m 0755 /srv/tftp
检查目录是否创建成功:
stat -c '%A %U:%G %n' /srv/tftp
预期目录至少存在,并具有可遍历权限:
drwxr-xr-x root:root /srv/tftp
将与目标发行版和架构匹配的 netboot 文件准备到临时目录,例如:
/data/netboot/amd64/
先查看文件结构,不要盲目覆盖 TFTP 根目录:
find /data/netboot/amd64 -maxdepth 3 -type f -printf '%P\n' | sort
一个可能的文件列表如下,具体名称和目录以发行版提供的文件集为准:
grubx64.efi
grub/grub.cfg
linux
initrd.gz
pxelinux.0
pxelinux.cfg/default
ldlinux.c32
将完整的 netboot 目录复制到 TFTP 根目录,保留原始相对路径:
sudo cp -a /data/netboot/amd64/. /srv/tftp/
如果供应商文件集将 UEFI 文件放在其他目录中,应让 DHCP 返回实际路径。例如实际文件为:
/srv/tftp/debian-installer/amd64/grubx64.efi
那么 DHCP 中的启动文件名就应写成:
debian-installer/amd64/grubx64.efi
不要只复制一个 EFI 文件而忽略它引用的配置、内核和 initrd。EFI 文件能被读取,只代表第一阶段成功,不能说明后续安装一定能启动。
为 TFTP 服务设置只读权限。下面的命令会修改 TFTP 根目录下文件的所有者和权限,操作范围仅限 /srv/tftp:
sudo chown -R tftp:tftp /srv/tftp
sudo find /srv/tftp -type d -exec chmod 0755 {} \;
sudo find /srv/tftp -type f -exec chmod 0644 {} \;
检查关键文件:
sudo -u tftp test -r /srv/tftp/grubx64.efi
sudo -u tftp test -r /srv/tftp/linux
sudo -u tftp test -r /srv/tftp/initrd.gz
printf 'exit code: %s\n' "$?"
如果文件位于子目录,应将命令中的路径替换为实际路径。再查看大小和校验值:
stat -c '%s %n' /srv/tftp/grubx64.efi /srv/tftp/linux /srv/tftp/initrd.gz
sha256sum /srv/tftp/grubx64.efi /srv/tftp/linux /srv/tftp/initrd.gz
文件大小不应为 0。源目录与 TFTP 目录中的文件应使用校验值进行对照,避免复制过程中截断或误用其他版本。
编辑 /etc/default/tftpd-hpa:
sudoedit /etc/default/tftpd-hpa
以固定地址绑定为例,配置可以写成:
TFTP_USERNAME="tftp"
TFTP_DIRECTORY="/srv/tftp"
TFTP_ADDRESS="192.168.50.10:69"
TFTP_OPTIONS="--secure"
如果服务器地址或网卡规划不同,应替换 192.168.50.10。--secure 会将 TFTP 服务限制在指定根目录内,客户端只能按相对路径读取文件,不能通过路径跳出目录。
重启服务并检查状态:
sudo systemctl restart tftpd-hpa
sudo systemctl enable tftpd-hpa
systemctl status tftpd-hpa --no-pager
检查 UDP 69 是否监听:
sudo ss -lunp | grep -E '(:69\b|tftpd)'
预期能看到 UDP 69 的监听信息。若没有监听,查看服务日志:
sudo journalctl -u tftpd-hpa -n 50 --no-pager
在另一台位于同一安装网络的 Linux 主机上读取一个启动文件,验证网络连通性和文件权限:
tftp 192.168.50.10 -c get grubx64.efi /tmp/grubx64.efi
sha256sum /tmp/grubx64.efi
如果启动文件不在 TFTP 根目录,使用实际相对路径:
tftp 192.168.50.10 -c get debian-installer/amd64/grubx64.efi /tmp/grubx64.efi
取回文件的校验值应与服务器上的同名文件一致。此项验证只说明 TFTP 文件可读,还不能说明 DHCP 已经把正确文件名发送给客户端。
先备份并编辑一个独立的 dnsmasq 配置片段:
sudoedit /etc/dnsmasq.d/pxe.conf
下面是适用于示例网络的配置:
# 仅在指定网卡提供 DHCP,避免误服务其他网段
interface=eno1
bind-interfaces
except-interface=lo

# dnsmasq 只用于 DHCP,不提供 DNS
port=0

# 地址池、掩码和租期
dhcp-range=192.168.50.100,192.168.50.180,255.255.255.0,12h

# 根据现场网络填写;如果安装源位于本地二层网络,可按需省略
dhcp-option=option:router,192.168.50.1
dhcp-option=option:dns-server,192.168.50.1

# 记录 DHCP 调试信息
log-dhcp

# UEFI x86_64,7 和 9 是常见的 EFI x86_64 客户端架构值
dhcp-match=set:efi64,option:client-arch,7
dhcp-match=set:efi64,option:client-arch,9

# 传统 BIOS
dhcp-match=set:bios,option:client-arch,0

# 启动文件和 TFTP 服务器地址
dhcp-boot=tag:efi64,grubx64.efi,,192.168.50.10
dhcp-boot=tag:bios,pxelinux.0,,192.168.50.10
配置中的 eno1、地址池、网关和文件名都必须与现场环境一致。对于 Secure Boot 开启的 UEFI 客户端,通常应将 grubx64.efi 替换为发行版提供的签名 shimx64.efi,并确保其后续加载的 GRUB 配置和模块也属于同一启动文件集。
如果网络中已经确认没有其他 DHCP 服务,可以额外加入:
dhcp-authoritative
该选项会让 dnsmasq 更积极地声明自己是当前网段的权威 DHCP 服务。在尚未确认网络环境时,不要提前添加。
检查配置语法:
sudo dnsmasq --test
预期结果类似:
dnsmasq: syntax check OK.
如果出现端口占用或配置解析错误,不要继续启动服务。先检查是否已有其他 DHCP 或 DNS 服务:
sudo ss -lunp | grep -E '(:67\b|:53\b)'
sudo journalctl -u dnsmasq -n 50 --no-pager
确认配置无误后启动 DHCP:
sudo systemctl restart dnsmasq
sudo systemctl enable dnsmasq
systemctl status dnsmasq --no-pager
检查 UDP 67 是否监听:
sudo ss -lunp | grep ':67'
如果只绑定 eno1,还应确认 DHCP 服务没有意外监听其他生产接口。不同版本的 dnsmasq 输出格式可能不同,但进程名和监听地址应能对应上。
PXE 部署失败时,不能只检查服务器本机端口。还需要确认网络设备和主机防火墙允许以下访问:
TFTP 的初始请求使用 UDP 69,但文件传输不一定始终停留在 UDP 69。若中间有三层防火墙或 ACL,应使用支持 TFTP 状态跟踪的规则,或者按照实际 TFTP 服务配置放行受控的动态端口。不要为了临时排障而对整个网络开放所有 UDP 端口。
修改防火墙前先保存当前规则或导出配置,并记录新增规则的接口、源网段和目的端口。规则应限制为安装 VLAN,例如只允许 192.168.50.0/24 访问 PXE 服务器,不要直接对公网放行 DHCP 或 TFTP。验证完成后,如果不再需要 PXE,应删除对应规则或关闭服务。
如果使用 DHCP Relay,应确认:
192.168.50.10;192.168.50.10 的 TFTP 路由可用。首次验证建议只接入一台测试服务器,并明确它使用 UEFI 还是传统 BIOS。客户端固件中需要启用网络启动,并确认网卡支持 PXE。若使用 UEFI,还要明确 Secure Boot 当前是开启还是关闭。
启动客户端前,在 PXE 服务器上抓取 DHCP 和 TFTP 流量:
sudo tcpdump -ni eno1 -vv \
  'udp port 67 or udp port 68 or udp port 69'
随后从客户端执行网络启动。正常情况下,抓包中应看到:
同时查看服务日志:
sudo journalctl -u dnsmasq -f
sudo journalctl -u tftpd-hpa -f
正常结果应包括客户端获取到的地址、客户端架构匹配情况,以及 TFTP 文件请求。日志中出现请求文件不存在、权限拒绝或反复超时,都说明还不能进入安装阶段。
客户端侧的预期表现通常是:
如果只需要确认 DHCP 和启动文件服务,可以在看到启动菜单或安装程序后停止测试,不必立即执行磁盘安装。
优先检查:
sudo tcpdump -ni eno1 'udp port 67 or udp port 68'
dnsmasq 是否运行、是否绑定了正确接口、地址池是否有效;不要先修改启动文件。没有正常 DHCP 租约时,TFTP 配置通常不是首要问题。
检查 DHCP 返回的文件名与实际文件路径:
find /srv/tftp -type f -printf '%P\n' | sort
sudo grep -R 'dhcp-boot\|dhcp-match' /etc/dnsmasq.conf /etc/dnsmasq.d/
常见原因包括:
pxelinux.0;检查服务器是否监听 UDP 69:
sudo ss -lunp | grep ':69'
再抓取 TFTP 流量:
sudo tcpdump -ni eno1 -vv 'udp port 69 or udp portrange 30000-65000'
如果能看到请求进入服务器,但没有响应,重点检查文件权限和 tftpd-hpa 日志。如果能看到服务器响应,但客户端继续超时,重点检查中间防火墙是否允许 TFTP 后续数据端口。
这通常表示第一阶段已经成功,问题转移到 EFI 文件引用的配置、内核或 initrd。检查:
不要只替换一个 grubx64.efi 反复测试,启动链中的文件需要成套匹配。
Secure Boot 开启时,普通未签名 EFI 文件可能无法执行。处理方式有两种:
shimx64.efi 及配套文件;如果生产环境要求 Secure Boot,不应通过关闭安全功能来掩盖启动文件来源或签名问题。
这说明 DHCP 和 TFTP 基本已经完成工作,继续检查安装源的可达性:
PXE 的 TFTP 启动文件与操作系统安装源是两个不同环节。能加载内核,不代表安装源已经准备完成。
首次部署完成后,至少确认以下项目:
tftp 用户读取;如果测试需要停止 PXE 服务,先停止新部署的 DHCP,再处理 TFTP:
sudo systemctl disable --now dnsmasq
sudo systemctl disable --now tftpd-hpa
恢复 DHCP 配置前,先确认网络中原有 DHCP 服务已经正常运行,避免停止新服务后客户端无法续租。恢复配置时使用部署前生成的备份文件:
ls -l /etc/dnsmasq.conf.bak.*
ls -l /etc/default/tftpd-hpa.bak.*
不要直接删除整个 /srv/tftp,以免误删原有启动文件。若需要保留本次文件,可将目录改名归档:
sudo mv /srv/tftp "/srv/tftp.rollback.$(date +%F-%H%M%S)"
sudo install -d -m 0755 /srv/tftp
恢复 TFTP 配置后再启动原有服务。若调整过防火墙,应按记录删除本次新增的精确规则,不要通过清空全部防火墙规则回滚。客户端侧只需恢复原有启动顺序;如果尚未执行磁盘安装,通常不需要对客户端操作系统进行回滚。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8537.html