香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


PXE(Preboot eXecution Environment)网络安装依赖客户端启动阶段的 DHCP、TFTP 和安装源服务:DHCP 分配地址并告知启动文件,TFTP 传送网络启动程序,随后由启动程序加载内核和 initrd,再通过 HTTP、NFS 等方式读取安装文件。某一环节不可达,客户端就可能停在获取地址、下载启动文件或进入安装程序之前。
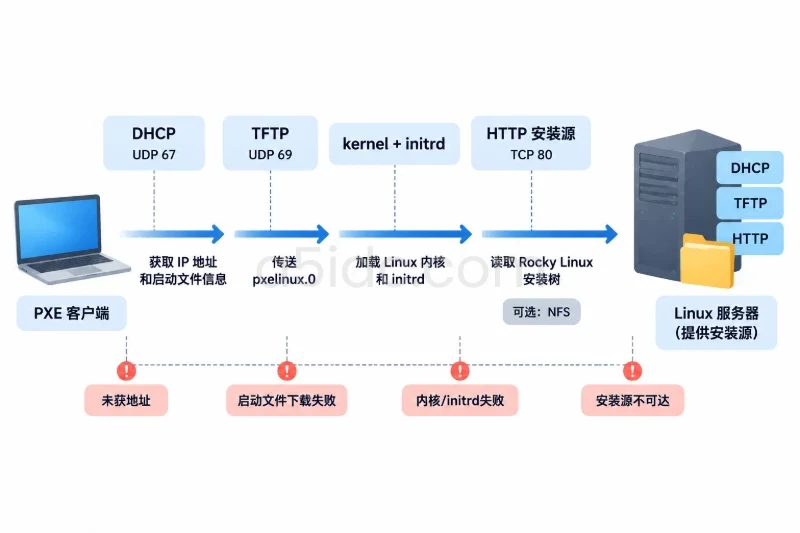
下面以一台 Ubuntu Server 作为 PXE 服务端、Rocky Linux 9 安装介质作为安装源,给出 BIOS 客户端的首次部署示例。适用网络为受控的独立二层网段;服务端地址设为 192.168.50.10/24,客户端地址池为 192.168.50.100–192.168.50.180。如果客户端使用 UEFI,需提供对应的 EFI 启动文件,不能直接使用示例中的 pxelinux.0。
| 阶段 | 服务或组件 | 作用 | 常见检查点 |
|---|---|---|---|
| 客户端获取地址 | DHCP | 分配 IP、网关等信息,并告知启动文件及其位置 | 是否有 DHCP 响应,是否有其他 DHCP 服务器抢答 |
| 获取初始启动程序 | TFTP | 按 DHCP 提供的文件名传输启动程序 | 文件是否存在、路径是否正确、UDP 69 是否可达 |
| 加载安装内核和 initrd | TFTP 或 HTTP | 提供 Linux 内核与初始内存盘 | 启动配置中的路径与服务端目录是否一致 |
| 读取安装介质 | HTTP、NFS 等 | 向安装程序提供完整的软件包和元数据 | 安装源 URL 是否可访问、目录结构是否完整 |
示例中用 dnsmasq 同时提供 DHCP 和 TFTP,用 Nginx 提供 HTTP 安装源。DNS 不是 PXE 启动的必需服务;如果安装环境需要域名解析,再按网络情况配置 DNS。DHCP 服务则必须只有一个明确的管理边界:不要在已有生产 DHCP 网段内擅自启动第二个 DHCP 服务。
PXE网络安装将DHCP、TFTP与HTTP安装源连接成完整的启动链路,服务端的计算、存储和网络资源也会影响安装环境的部署方式。A5idc数据提供香港、美国、日本等地区的物理服务器,涵盖Xeon与AMD EPYC平台、SSD或NVMe存储及不同线路方案,可为Linux安装源、业务后台和多任务运行提供服务器资源基础;不同地区与系列可结合业务部署位置选择。
先检查服务端接口名称、地址和路由:
ip -br address
ip route
后续示例假设服务端接口是 enp1s0,且该接口连接到 PXE 专用网段。接口名称、地址池和安装源地址应替换成实际环境值。开始配置前,还应确认:
在 Ubuntu Server 上安装软件包:
sudo apt update
sudo apt install -y dnsmasq
为降低误影响范围,示例将 DHCP 和 TFTP 限定在指定接口,并关闭 dnsmasq 的 DNS 功能。先备份主配置文件,再新建独立配置文件:
sudo cp -a /etc/dnsmasq.conf /etc/dnsmasq.conf.bak
sudo install -d -m 0755 /etc/dnsmasq.d
sudo nano /etc/dnsmasq.d/pxe.conf
写入配置:
# 仅监听 PXE 网段接口
interface=enp1s0
bind-interfaces

# 本例不由 dnsmasq 提供 DNS
port=0

# 仅为本地 PXE 网段分配地址
dhcp-range=192.168.50.100,192.168.50.180,255.255.255.0,12h
dhcp-option=option:router,192.168.50.1

# 提供 TFTP 启动文件
enable-tftp
tftp-root=/srv/tftp

# 本示例只处理传统 BIOS 客户端
dhcp-boot=pxelinux.0
如果该网段没有默认网关,或只进行同网段安装,可删除 dhcp-option=option:router,避免向客户端下发无效网关。配置中的 dhcp-range 是动态地址池,不应与网络中已有的静态地址或其他 DHCP 地址池重叠。
先检查配置,再启动服务:
sudo dnsmasq --test
sudo systemctl restart dnsmasq
sudo systemctl enable dnsmasq
sudo systemctl --no-pager --full status dnsmasq
预期结果是配置测试通过,服务状态显示 active (running)。如果启动失败,先查看日志,不要通过扩大监听接口范围来掩盖配置错误:
sudo journalctl -u dnsmasq -n 80 --no-pager
创建 TFTP 根目录,并从已安装的软件包中定位 PXELINUX 文件:
sudo install -d -m 0755 /srv/tftp
dpkg -L pxelinux 2>/dev/null | grep '/pxelinux\.0$'
若没有结果,安装包含启动文件的软件包后再检查:
sudo apt install -y pxelinux syslinux-common
dpkg -L pxelinux syslinux-common | grep -E '/(pxelinux\.0|ldlinux\.c32)$'
不同 Ubuntu 软件包版本的文件路径可能不同。以下命令以常见路径为例,执行前应使用上一步输出确认源文件确实存在:
sudo cp /usr/lib/PXELINUX/pxelinux.0 /srv/tftp/
sudo cp /usr/lib/syslinux/modules/bios/ldlinux.c32 /srv/tftp/
sudo chmod 0644 /srv/tftp/pxelinux.0 /srv/tftp/ldlinux.c32
如果文件位于其他目录,应将命令中的源路径替换为实际结果。验证 TFTP 根目录内容:
ls -l /srv/tftp
至少应能看到 pxelinux.0。ldlinux.c32 与 PXELINUX 版本匹配,可为后续增加菜单模块预留依赖;如果本地软件包未提供该文件,不要从不匹配的其他版本目录随意复制。
从可信渠道取得与计划安装版本相符的 Rocky Linux 9 ISO,并确认文件路径。以下示例假设 ISO 位于 /root/Rocky-9.iso。将 ISO 只读挂载后复制到 HTTP 目录:
sudo install -d -m 0755 /mnt/rocky-iso
sudo mount -o loop,ro /root/Rocky-9.iso /mnt/rocky-iso

sudo install -d -m 0755 /var/www/html/rocky9
sudo cp -a /mnt/rocky-iso/. /var/www/html/rocky9/
先检查安装源中存在安装程序所需的关键文件,再启用 HTTP 服务:
test -f /var/www/html/rocky9/images/pxeboot/vmlinuz
test -f /var/www/html/rocky9/images/pxeboot/initrd.img
sudo apt install -y nginx
sudo systemctl enable --now nginx
test 命令无输出且返回码为 0,表示文件存在;可用以下命令查看返回码:
echo $?
确认 HTTP 服务端能读取安装文件:
curl -I http://127.0.0.1/rocky9/images/pxeboot/vmlinuz
curl -I http://127.0.0.1/rocky9/images/pxeboot/initrd.img
正常情况下会返回 HTTP 200。如果目录结构与示例不同,应按 ISO 实际结构调整后续路径,不能只创建同名空目录。
为 PXELINUX 创建配置目录:
sudo install -d -m 0755 /srv/tftp/pxelinux.cfg
sudo nano /srv/tftp/pxelinux.cfg/default
写入以下配置:
DEFAULT rocky9
PROMPT 1
TIMEOUT 50

LABEL rocky9
  MENU LABEL Install Rocky Linux 9
  KERNEL http://192.168.50.10/rocky9/images/pxeboot/vmlinuz
  INITRD http://192.168.50.10/rocky9/images/pxeboot/initrd.img
  APPEND ip=dhcp inst.repo=http://192.168.50.10/rocky9/
其中 KERNEL、INITRD 指向 HTTP 安装源中的内核和 initrd;inst.repo 指向完整安装树,而不是 ISO 文件名。启动配置文件必须位于 PXELINUX 能读取的位置,文件名 default 为小写。
检查目录和文件:
find /srv/tftp -maxdepth 3 -type f -printf '%p\n' | sort
应能看到 pxelinux.0、pxelinux.cfg/default 等文件。也可再次检查安装源的 HTTP 响应:
curl -I http://192.168.50.10/rocky9/
curl -I http://192.168.50.10/rocky9/images/pxeboot/vmlinuz
如果服务端本机访问正常、客户端无法访问,优先检查防火墙、网段路由和地址是否使用正确。
检查 DHCP、TFTP、HTTP 服务状态:
sudo systemctl --no-pager status dnsmasq nginx
sudo ss -lunp | grep -E ':(67|69)\b'
sudo ss -ltnp | grep ':80\b'
DHCP 使用 UDP 67,TFTP 初始请求通常发往 UDP 69,HTTP 示例使用 TCP 80。TFTP 数据传输还会使用后续 UDP 通信端口;跨网段或经过严格防火墙时,应确认防火墙和网络设备允许 TFTP 相关回包,而不只是开放 UDP 69。
使用 UFW 的环境,可将规则限制在 PXE 子网,而不是向所有来源开放:
sudo ufw allow from 192.168.50.0/24 to any port 67 proto udp
sudo ufw allow from 192.168.50.0/24 to any port 69 proto udp
sudo ufw allow from 192.168.50.0/24 to any port 80 proto tcp
sudo ufw status numbered
应用规则前确认 UFW 不是远程管理的唯一通道,并保留现有 SSH 管理规则。若新增规则造成网络访问异常,可按编号删除本次添加的规则:
sudo ufw delete <规则编号>
若使用其他防火墙,按相同端口和来源网段配置;不要同时套用不适用于当前防火墙的命令。
在测试客户端固件中选择网卡网络启动,并确认启动方式为传统 BIOS。通过逐段观察屏幕提示,可以判断故障落在哪个环节:
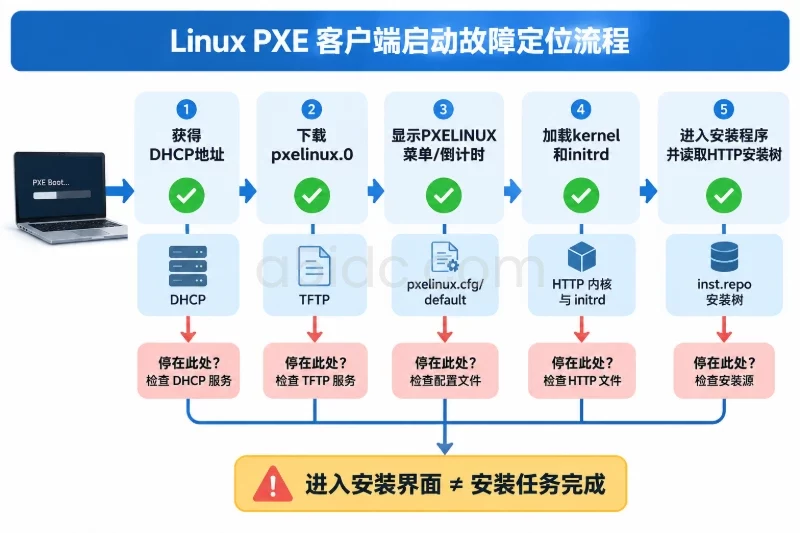
pxelinux.0,说明 DHCP 已告知启动文件,且客户端开始访问 TFTP。这些屏幕提示是诊断线索,不代表整个网络安装已经验收完成。实际安装前应确认目标磁盘、分区和数据备份策略;本例只配置网络启动链路,不包含自动分区或无人值守安装。
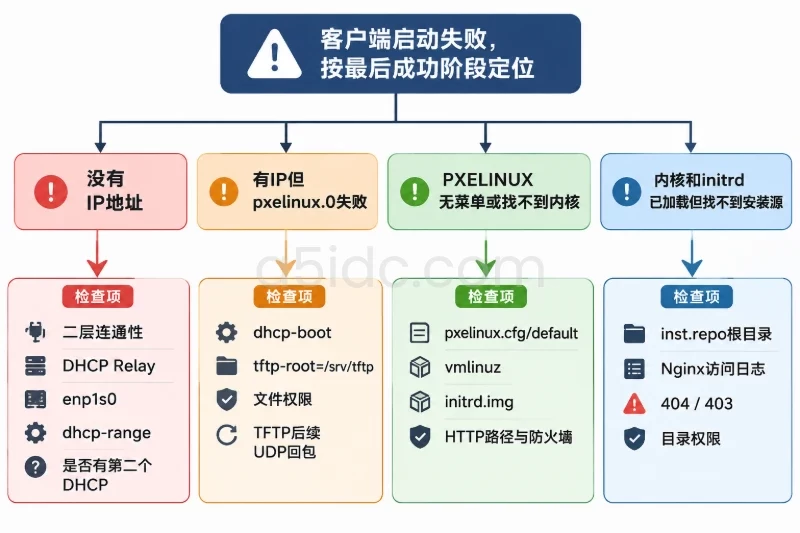
先确认客户端与服务端处于同一网段,或 DHCP Relay 已配置;随后检查服务端接口是否为配置中的 enp1s0,地址池是否与子网匹配,以及是否已有其他 DHCP 服务抢答。查看 dnsmasq 日志:
sudo journalctl -u dnsmasq -f
再重启一次测试客户端网络启动。如果日志没有对应客户端请求,问题通常在客户端网卡启动、二层连通性、接口绑定或 DHCP 中继方向;如果日志显示请求但没有地址,检查 dhcp-range、接口地址、地址池耗尽情况及配置语法。不要为了让测试客户端拿到地址而在共享网段内随意扩大地址池或启用第二个 DHCP 服务。
客户端若报告 pxelinux.0 不存在或 TFTP 超时,先核对 DHCP 下发的文件名、TFTP 根目录和权限:
sudo grep -nE 'interface|dhcp-range|dhcp-boot|enable-tftp|tftp-root' /etc/dnsmasq.d/pxe.conf
sudo ls -l /srv/tftp/pxelinux.0
sudo journalctl -u dnsmasq -n 100 --no-pager
确认配置中的 tftp-root=/srv/tftp 与文件实际位置一致,文件名大小写相符。客户端收到地址但下载超时,还可能是防火墙阻断 TFTP 后续 UDP 流量、客户端与服务端不在可直通的网络,或网络设备没有正确处理相关回包。
如果已经进入 PXELINUX,DHCP 与初始 TFTP 下载通常已完成。接着检查 pxelinux.cfg/default 的路径、拼写和权限,并从客户端所在网段验证 HTTP 文件是否可读。可先在服务端确认路径:
sudo ls -l /srv/tftp/pxelinux.cfg/default
curl -I http://192.168.50.10/rocky9/images/pxeboot/vmlinuz
curl -I http://192.168.50.10/rocky9/images/pxeboot/initrd.img
若返回 404,核对配置 URL 和安装源目录;若服务端本机返回 200,但客户端无法读取,检查 HTTP 防火墙规则、网段路由和服务端地址。启动配置中的地址必须是客户端实际可达的地址,不能使用仅服务端本机可访问的 127.0.0.1。
检查 inst.repo 是否指向安装树根目录,以及目录中的元数据和软件包是否完整。可以查看 Nginx 日志,确认客户端是否请求到该路径:
sudo tail -n 80 /var/log/nginx/access.log
sudo tail -n 80 /var/log/nginx/error.log
若日志中没有客户端请求,先检查客户端获得的网络参数、路由和 HTTP 连通性;若有请求但出现 404,核对安装介质复制路径;若出现 403,检查文件和目录权限。服务端以只读方式发布安装文件即可,不需要为排障把整个网站目录改为可写。
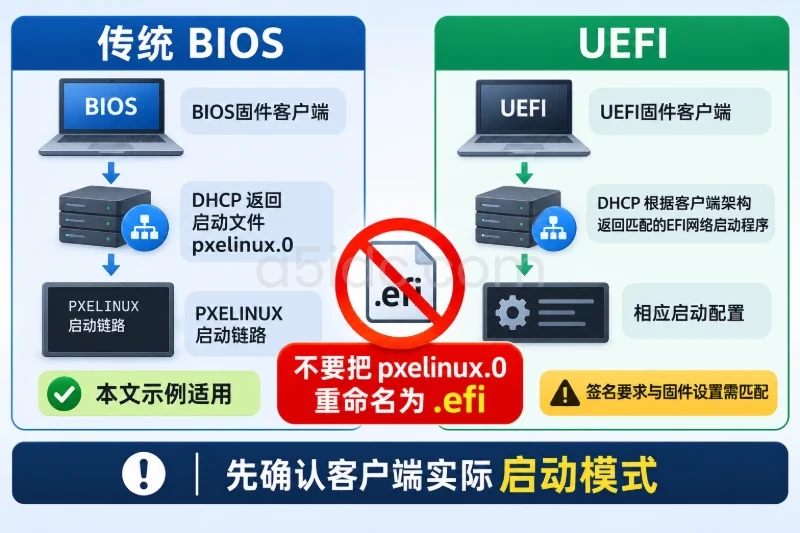
本文配置的是 BIOS 启动文件 pxelinux.0,不能用于 UEFI 启动。UEFI 客户端需要与架构匹配的 EFI 网络启动程序及相应启动配置,并由 DHCP 按客户端架构提供不同的启动文件;还需确认 EFI 启动程序、签名要求和客户端固件设置相符。排查时先确认客户端实际以 UEFI 还是 BIOS 模式启动,再核对 DHCP 返回的启动文件名。不要将 BIOS 文件重命名为 .efi 代替 UEFI 启动文件。
部署验收至少确认以下事项:
pxelinux.0,并读取 pxelinux.cfg/default。回滚时先停止本次新增服务,避免继续向客户端提供 DHCP 响应;确认不会影响其他业务后,再删除新增配置和文件:
sudo systemctl disable --now dnsmasq
sudo systemctl disable --now nginx
sudo rm -f /etc/dnsmasq.d/pxe.conf
sudo rm -rf /srv/tftp/pxelinux.cfg
sudo rm -f /srv/tftp/pxelinux.0 /srv/tftp/ldlinux.c32
删除 /var/www/html/rocky9 会移除安装源文件,操作前确认该目录仅用于本次 PXE 部署且不再被其他服务使用;如需保留介质,可跳过该删除操作。若恢复 dnsmasq 主配置文件,先确认期间没有其他管理员修改:
sudo cp -a /etc/dnsmasq.conf.bak /etc/dnsmasq.conf
sudo systemctl restart dnsmasq
sudo systemctl --no-pager status dnsmasq
最后删除本次新增的防火墙规则,并确认 DHCP 不再由本机响应。验收重点是启动链路各阶段都能被验证;回滚重点是停止 DHCP、清除新增配置,并避免误删已有安装文件或影响共享网络。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9165.html