香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


新加坡服务器所在地域不会决定 Nginx 是否允许大请求体。出现“已经调高 client_max_body_size,仍提示请求体过大”,通常说明实际处理请求的那一层没有加载这项配置,或者请求被更外层的 CDN、WAF、负载均衡器拦截,也可能是 Nginx 放行后由应用服务返回了同样的 413 错误。
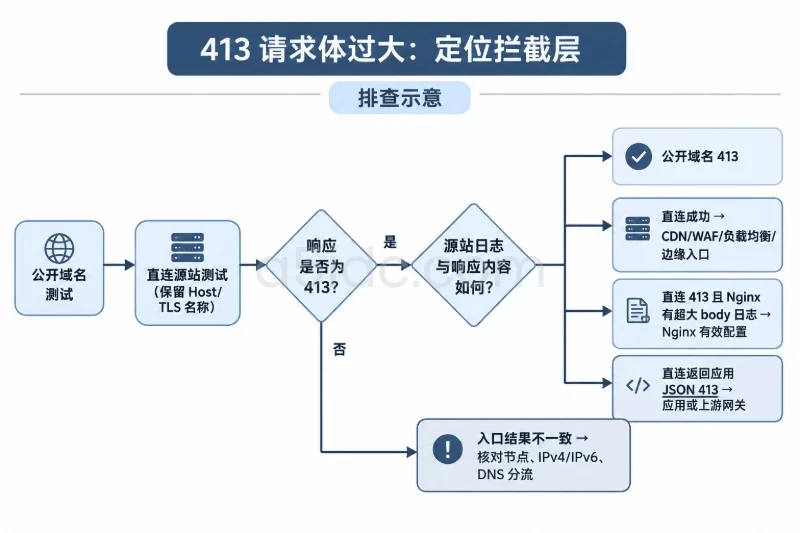
排查时不能只看配置文件中是否出现了 client_max_body_size 128m;,而要确认三件事:返回 413 的组件是谁、当前 Nginx 实际加载了哪份配置、请求最终匹配了哪个 server 和 location。下面按由外到内、由低风险到高风险的顺序处理。
浏览器开发者工具的 Network 面板中,先确认上传请求的 HTTP 状态码。常见情况如下:
| 现象 | 优先判断方向 |
|---|---|
| 状态码为 413,响应内容是简单的 HTML 错误页 | 可能由 Nginx、CDN、WAF 或网关拦截 |
| 状态码为 413,响应内容是应用自己的 JSON 格式 | 更可能由应用服务或 API 网关返回 |
请求尚未到达应用,Nginx 错误日志出现 too large body | Nginx 的有效请求体限制生效 |
| 只有经过域名访问时失败,直接访问源站时成功 | CDN、WAF、负载均衡或 DNS 分流存在限制 |
| 上传大文件时返回 413,小文件正常 | 限制值确实在某一层生效,不一定是 Nginx |
| 返回 408、499、504,而不是 413 | 更偏向上传超时、客户端中断、上游处理慢或网络链路问题 |
在测试账号和测试文件允许的情况下,可以使用 curl 查看响应头。下面的命令不会修改 Nginx 配置,但会向上传接口提交文件,应使用已获授权的测试接口:
curl -sS -D - -o /dev/null \
  -F "file=@/path/to/approved-test.bin" \
  https://upload.example.com/upload
重点观察 HTTP/1.1 413 或 HTTP/2 413、Server、Via、X-Cache 等响应头。需要注意,响应头中的 Server: nginx 不能单独证明请求一定由新加坡源站的 Nginx 拒绝,CDN 或网关也可能使用 Nginx。
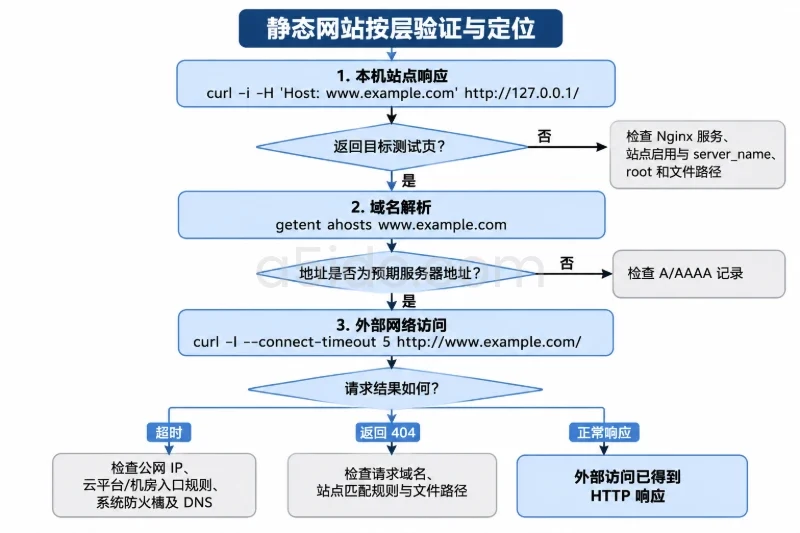
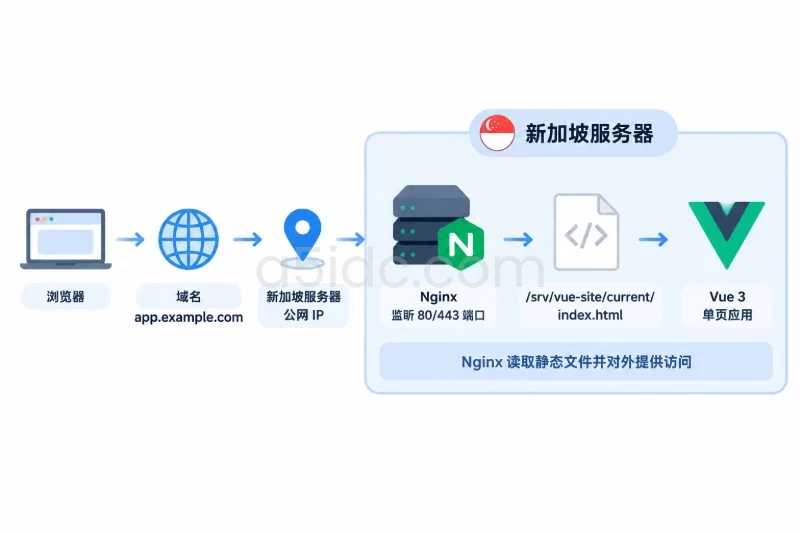
如果域名经过 CDN 或负载均衡,客户端实际访问的可能是边缘节点,而不是新加坡源站。可以先检查解析结果:
dig +short A upload.example.com
dig +short AAAA upload.example.com
如果 A、AAAA 记录指向不同地址,或者不同网络环境解析到不同地址,还要分别使用 IPv4 和 IPv6 测试:
curl -4 -sS -D - -o /dev/null \
  -F "file=@/path/to/approved-test.bin" \
  https://upload.example.com/upload

curl -6 -sS -D - -o /dev/null \
  -F "file=@/path/to/approved-test.bin" \
  https://upload.example.com/upload
一个地址返回 413、另一个地址正常,通常不是单台服务器配置简单失效,而是 DNS 分流、IPv6 入口、不同负载均衡节点或不同边缘策略不一致。
先查看当前 Nginx 使用的日志路径,不要直接假定一定是 /var/log/nginx/error.log。Debian、Ubuntu、Rocky Linux、AlmaLinux 或容器部署的路径可能不同:
sudo nginx -T 2>&1 | grep -nE 'access_log|error_log'
然后在对应的错误日志中查找与测试时间相近的记录:
sudo tail -n 50 /var/log/nginx/error.log
典型的 Nginx 拒绝日志可能类似下面这样。该内容只是判断格式的示例,不代表已经在当前环境执行过:
client intended to send too large body: 157286400 bytes, client: 192.0.2.10, server: upload.example.com, request: "POST /upload HTTP/1.1", host: "upload.example.com"
其中 157286400 bytes 约为 150 MiB。如果日志中明确出现 client intended to send too large body,说明请求已经到达这一台 Nginx,并且是 Nginx 在转发到上游服务之前拒绝了请求。
如果源站没有对应错误日志,需要分情况处理:
$upstream_status:不能仅凭状态码判断 Nginx 还是上游返回,需要结合响应内容和错误日志。如果系统使用 systemd,可进一步查看服务日志:
sudo journalctl -u nginx --since "10 minutes ago" --no-pager
容器部署则应在实际运行 Nginx 的容器内执行检查,或者查看容器运行时日志。宿主机上修改了配置文件,不代表容器内的 Nginx 已经读取了这份文件。
当上传域名经过 CDN、云负载均衡、API 网关或 WAF 时,请求体可能在到达新加坡源站之前就被限制。即使源站配置了 client_max_body_size 128m;,外层入口仍可能只允许更小的请求。
最直接的判断方式,是在确认具备源站访问权限的前提下,使用域名的 Host 和 TLS 名称,但将解析临时指向源站地址:
curl -sS --resolve upload.example.com:443:ORIGIN_IP \
  -D - -o /dev/null \
  -F "file=@/path/to/approved-test.bin" \
  https://upload.example.com/upload
将 ORIGIN_IP 替换为实际源站 IP。--resolve 会保留 upload.example.com 作为 Host 和 TLS SNI,只改变本次连接的目标地址,因此比直接使用 IP 更接近正式请求。
这项测试有几个前提:
结果可以按下面的方式解释:
针对文件上传、业务后台和接口服务等场景,A5idc数据提供新加坡物理服务器,并覆盖香港、美国、日本等地区的服务器资源。不同产品可配合差异化的CPU、内存、NVMe或大容量存储及网络线路,为源站部署、文件处理和数据库运行提供相应的硬件与地域选择。
nginx -T 查看真正加载的配置仅打开 /etc/nginx/nginx.conf 查看是不够的。Nginx 通常会通过 include 加载 /etc/nginx/conf.d/<em>.conf、sites-enabled/</em> 或其他目录中的文件,实际生效配置要以 nginx -T 输出为准。
先检查语法:
sudo nginx -t
预期结果应包含类似以下内容:
syntax is ok
test is successful
如果这里已经报错,不要执行 reload。语法错误通常意味着配置文件尚未被加载,或者某次修改已经阻止 Nginx 接受新配置。
然后查看所有已加载的 client_max_body_size:
sudo nginx -T 2>&1 | grep -n -C 4 'client_max_body_size'
如果没有任何匹配结果,说明当前加载的配置中没有显式设置该指令,Nginx 默认请求体上限通常是 1m。如果出现多处配置,不要只看数字大小,还要看它所在的上下文。
client_max_body_size 可以出现在 http、server 和 location 上下文中。配置继承规则可以简单理解为:
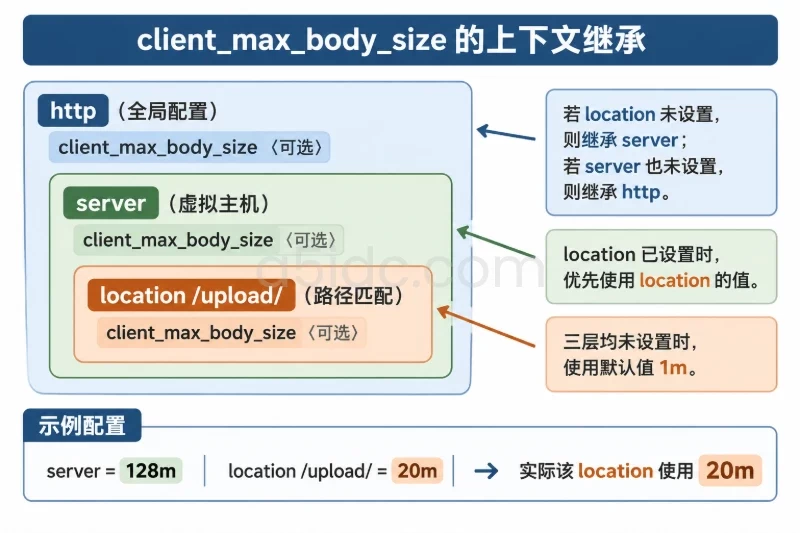
location 已设置时,优先使用 location 的值;location 未设置时,继承所属 server 的值;server 未设置时,继承 http 的值;例如,下面的配置中,上传请求会使用 20m,而不是 server 中的 128m:
server {
    listen 443 ssl;
    server_name upload.example.com;

    client_max_body_size 128m;

    location /upload/ {
        client_max_body_size 20m;
        proxy_pass http://127.0.0.1:8080;
    }
}
这正是“已经调高了限制但仍然报错”的常见原因。管理员可能修改了 server 或 http 层,却忽略了实际处理上传请求的 location。
还要核对以下位置是否一致:
server;server_name;default_server;/upload、/upload/、/api/upload 是否由不同的 location 处理;location 是否接管了原本以为会匹配的路径;sites-available 中未启用的文件,还是实际被 include 的文件;如果要确认监听进程和端口归属,可以查看:
sudo ss -ltnp | grep -E ':(80|443)\s'
输出的进程 PID、服务路径和容器环境,有助于排除“修改的是 A 实例,处理请求的是 B 实例”的情况。
确认文件内容正确后,先备份实际修改的配置文件。下面的路径只是示例,应替换为 nginx -T 中确认过的真实文件:
sudo cp -a /etc/nginx/conf.d/upload.conf \
  /etc/nginx/conf.d/upload.conf.bak.$(date +%Y%m%d%H%M%S)
建议使用 sudoedit 修改,避免直接用脚本覆盖未知文件:
sudoedit /etc/nginx/conf.d/upload.conf
对于只允许上传接口接收大请求的场景,可以将限制放在对应的 location,减少对同一台服务器其他站点的影响:
server {
    listen 443 ssl;
    server_name upload.example.com;

    location /upload/ {
        client_max_body_size 128m;
        proxy_pass http://127.0.0.1:8080;
    }
}
修改后先测试,再 reload:
sudo nginx -t && sudo systemctl reload nginx
这个命令只有在 nginx -t 成功时才会执行 reload。如果语法检查失败,旧配置通常仍在运行,不应为了“让配置生效”而强行重启服务。
systemd 不可用时,才考虑使用 Nginx 自身的信号方式:
sudo nginx -s reload
如果 reload 返回失败,应立即检查:
sudo systemctl status nginx --no-pager
sudo journalctl -u nginx -n 50 --no-pager
回滚时恢复刚才生成的、带时间戳的备份文件,不要使用通配符覆盖整个配置目录。恢复后仍需执行 nginx -t,确认通过后再 reload。这样可以避免一次错误回滚影响同机上的其他虚拟主机。
如果 nginx -T 显示的有效配置仍是 1m、20m 等旧值,处理重点不是继续刷新浏览器,而是找到实际生效的配置来源。
常见修复方式包括:
location;location 中较小的重复设置;include 的文件;server,而不是只修改 HTTP 配置;nginx -t 和 reload,并再次用 nginx -T 验证。不要为了快速消除 413 而直接设置:
client_max_body_size 0;
0 表示不限制请求体大小,会增加磁盘占用、连接长时间占用、上游处理压力以及恶意大请求风险。更合理的做法是根据业务文件上限设置明确值,并在 CDN、Nginx、应用服务之间保持一致。
如果 Nginx 错误日志没有 too large body,而访问日志显示请求已经转发,上游应用可能有自己的限制。常见配置包括:
upload_max_filesize 和 post_max_size;应用限制需要分别核对“单文件大小”和“整个请求体大小”。例如,一个 100 MB 的文件通过 multipart/form-data 上传时,请求体还包括字段名、边界和其他表单字段,不能把 Nginx 的 100 MB 直接等同于文件一定能上传到 100 MB。
可按下面的关系规划限制:
整个请求体上限,应不小于所有文件大小之和、表单字段、multipart 开销和必要的安全余量。
如果业务规定单文件不超过 100 MB,可以让 Nginx、外层网关和应用的请求体上限略高于 100 MB,但应用自身仍应保留单文件校验。具体余量要结合是否支持多文件、是否携带大量字段以及应用框架的计量方式决定。
413 消失并不代表大文件链路已经稳定。Nginx 接受更大的请求后,可能暴露出新的资源问题:
可以先查看磁盘和 inode:
df -h
df -i
如果只出现 413,优先处理请求体限制;如果开始出现 500、502、504 或连接中断,则要继续检查 Nginx 临时目录、上游日志、超时配置和并发容量。不要为了绕过错误盲目调高 proxy_read_timeout、缓冲区或并发数,这些参数需要结合实际资源和业务上传时长调整。
验证时不能只上传一个很小的文件。应至少准备两个经过授权的测试文件:一个低于目标上限,一个接近或略高于目标上限。测试应在业务低峰或测试环境完成,避免影响真实用户。
例如目标配置为:
client_max_body_size 128m;
可以用接近该限制的文件验证“能够放行”,再用超过限制的文件验证“是否按预期拒绝”。注意 Nginx 配置中的 m 通常按二进制单位解析,128m 约为 128 MiB;而操作系统文件管理器、业务后台可能使用十进制 MB。除此之外,multipart 请求还会增加少量请求体开销,因此边界测试不能只看文件名显示的整数大小。
测试命令可以保持一致:
curl -sS -o /dev/null \
  -w 'HTTP=%{http_code} time=%{time_total}s\n' \
  -F "file=@/path/to/approved-test.bin" \
  https://upload.example.com/upload
“放行”的判断不一定是固定的 200。某些接口成功后返回 201、202,或者因为测试账号缺少业务参数返回 400,但只要不再出现请求体过大的 413,就说明请求已经通过这一层。反过来,返回 401、403 说明鉴权问题,不能用来判断上传大小配置。
复测期间同时观察 Nginx 错误日志和应用日志:
client intended to send too large body:仍是 Nginx 层限制;如果需要长期区分 Nginx 自身状态和上游状态,可以检查现有访问日志格式是否记录了 $status、$upstream_status、$request_length。不要在没有评估日志量和隐私影响的情况下长期开启过于详细的请求日志。
修复完成后,至少观察一段覆盖正常上传和大文件上传的时间窗口,确认没有出现新的 5xx、超时、临时目录暴涨或应用进程资源异常。若问题只在某些地区、某些运营商或 IPv6 访问中复现,应继续核对 DNS、CDN 节点和负载均衡后端,而不是反复修改新加坡源站的 Nginx 参数。
最终应保留一次可复现的验证记录:测试入口、请求路径、文件大小、返回状态码、源站日志结果,以及 nginx -T 中实际生效的限制值。这样后续再次出现 413 时,可以迅速判断是配置回退、节点不一致、外层策略变化,还是应用自身限制,而不必重新从单个配置文件开始猜测。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8532.html