香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


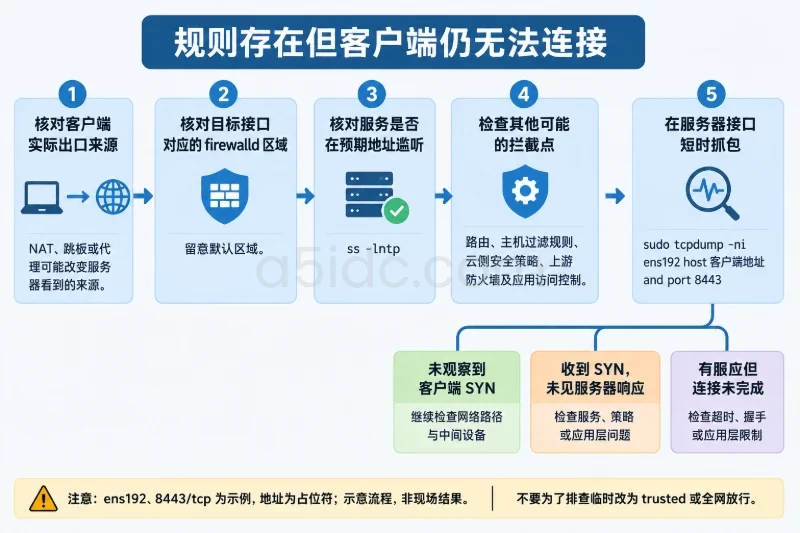
端口转发规则配置后仍无法访问,优先检查三个位置:客户端流量实际进入的 firewalld 区域、规则中的外部目标端口是否写对,以及主机转发和回程路由是否成立。规则加在未承载网卡或来源地址的区域里,或者把转发后的端口误当成外部端口,都会造成“规则存在但连接不通”。
下面以把服务器的 TCP 8080 端口转发到内网主机 10.20.0.20 的 TCP 80 端口为例。示例地址和接口名需替换为现场值;操作前应确认当前会话不会因防火墙调整中断,并准备好控制台或带外管理入口。
firewalld 根据网卡、来源地址等匹配区域。转发规则通常需要配置在接收外部连接的区域,而不一定是管理员习惯使用的 public 区域。先查看服务状态、版本和当前活动区域:
sudo firewall-cmd --state
sudo firewall-cmd --version
sudo firewall-cmd --get-active-zones
示例输出可能如下:
public
  interfaces: ens3
这表示 ens3 当前归属 public 区域。若结果列出的是其他区域,应以实际区域名为准。继续查看目标区域的完整配置:
sudo firewall-cmd --zone=public --list-all
sudo firewall-cmd --zone=public --list-forward-ports
如果接口没有出现在活动区域列表中,或客户端流量是通过来源地址规则匹配区域,可以进一步核对:
sudo firewall-cmd --get-zone-of-interface=ens3
sudo firewall-cmd --get-zone-of-source=客户端来源网段
--get-zone-of-source 的参数应替换为实际来源地址或网段;如果没有来源区域配置,命令可能不会给出匹配区域。最终应结合活动区域、接口和来源规则,确认进入的流量会命中哪个区域。
还要确认规则是临时配置还是持久配置。firewall-cmd 默认操作运行时配置;系统重启或 firewalld 重载后,未写入永久配置的规则可能消失。检查运行时与永久配置时,使用相同的区域分别查看:
sudo firewall-cmd --zone=public --list-forward-ports
sudo firewall-cmd --permanent --zone=public --list-forward-ports
端口转发中的 port 是客户端连接的服务器端口,toport 是目标主机接收的端口,toaddr 是目标主机地址。以下规则表示外部 TCP 8080 转发到 10.20.0.20:80,并非开放外部 80 端口:
sudo firewall-cmd --zone=public \
  --add-forward-port=port=8080:proto=tcp:toport=80:toaddr=10.20.0.20
先不要直接将未经验证的变更写成永久配置。可以先添加运行时规则,再检查规则是否出现:
sudo firewall-cmd --zone=public \
  --query-forward-port=port=8080:proto=tcp:toport=80:toaddr=10.20.0.20

sudo firewall-cmd --zone=public --list-forward-ports
查询结果为 yes,只能说明运行时配置中存在这条规则,不能证明数据包已经成功转发。还应核对协议、端口、地址是否与实际目标一致。例如,目标服务监听的是 TCP 8080,而规则写成 toport=80,规则本身仍能添加,但连接不会到达预期服务。
规则验证通过后,再写入永久配置。先备份 firewalld 配置目录,便于恢复:
sudo cp -a /etc/firewalld "/root/firewalld.backup.$(date +%Y%m%d-%H%M%S)"
将规则写入永久配置并重载:
sudo firewall-cmd --permanent --zone=public \
  --add-forward-port=port=8080:proto=tcp:toport=80:toaddr=10.20.0.20

sudo firewall-cmd --reload
重载会重新应用永久配置,并可能丢弃此前仅存在于运行时的其他变更。因此,如果运行时还包含尚未保存的防火墙调整,不要只为添加一条规则就贸然重载;先核对永久配置与运行时配置的差异,并确认其他变更已妥善保存。
转发到另一台主机时,还要检查本机是否允许 IPv4 转发:
sysctl net.ipv4.ip_forward
输出应为 1。若目标是本机上的服务端口映射,而非将数据包路由到另一台主机,通常不需要为此启用主机间的 IPv4 转发。修改转发开关会影响整台主机的路由行为,不应在不了解用途时直接开启;若确认主机需要承担路由转发职责,应按系统现有网络配置方式持久化设置,并记录原值以便恢复。
在 firewalld 上检查永久规则是否已经保存:
sudo firewall-cmd --permanent --zone=public --list-forward-ports
sudo firewall-cmd --zone=public --list-forward-ports
两条命令都应显示对应的转发规则。若永久配置有规则、运行时没有,可能是添加后尚未重载,或重载失败;若运行时有而永久配置没有,规则重启后不会保留。
接着从 firewalld 所在主机测试目标服务。目标主机应允许该端口访问,并且服务应监听正确地址:
nc -vz 10.20.0.20 80
如果目标服务只绑定在 127.0.0.1,外部主机无法通过目标主机的内网地址访问它。应在目标主机检查监听状态和服务配置,例如:
sudo ss -lntp
然后从另一台客户端测试服务器的外部地址和外部端口:
nc -vz 服务器外部地址 8080
注意这里测试的是 8080,不是目标端口 80。若客户端不在服务器所在网络,应同时检查云平台安全组、上游路由器或机房边界防火墙是否允许外部 TCP 8080 入站。firewalld 规则不会自动修改这些外部设备的策略。
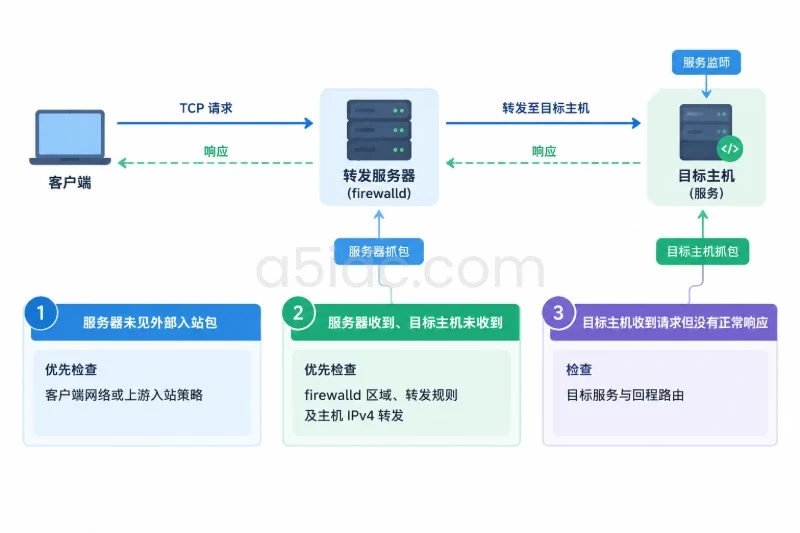
如果使用 tcpdump 辅助观察,应在服务器和目标主机上分别检查流量是否到达。没有外部入站包,问题通常在客户端网络或上游策略;服务器收到外部包、目标主机收不到,优先检查区域、转发规则及主机转发;目标主机收到请求但没有正常响应,则检查目标服务和回程路由。
对于需要通过端口转发承载网站、业务后台、数据库或接口服务的场景,A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器资源,覆盖CN2、国际及区域线路,并提供NVMe存储、多IP和不同带宽方案,便于结合访问来源、服务负载与网络架构搭建相应部署环境。
规则查不到。 先确认查询时使用的区域、协议和完整规则参数与添加时一致,再分别查看运行时和永久配置。添加命令执行成功不代表规则加在了正确区域;如果外部接口实际属于 external,而规则加在 public,应先定位生效区域,再在正确区域配置。
规则存在,但外部端口连不上。 确认客户端访问的是服务器外部地址的 8080,而不是目标地址的 80;核对协议是否为 TCP,并检查上游防火墙或云平台入站策略。还需确认服务器确实收到连接请求,避免把外部网络拦截误判为 firewalld 转发故障。
服务器收到请求,目标主机没有收到。 核对 toaddr 是否为目标主机当前可达的内网地址、toport 是否与服务监听端口一致,并检查 net.ipv4.ip_forward。如果目标主机不经过这台服务器返回客户端,返回路径不对称也可能导致连接失败。
对于转发到另一台主机的流量,部分环境需要在承载入站流量的区域启用 masquerade,以处理目标主机的回程流量。是否需要取决于网络路由和 firewalld 配置:如果目标主机有正确路由,能经由转发服务器将响应送回客户端,通常不应为了排错而盲目开启。masquerade 作用范围可能覆盖该区域的其他出站流量,并会改变目标主机看到的源地址;启用前应评估影响并记录原配置。
目标主机收到请求,但客户端仍超时。 检查目标主机的服务是否监听内网地址、目标主机自身防火墙是否允许访问,以及响应是否能沿正确路径返回。若目标主机只允许特定来源地址,经过源地址转换后它看到的来源地址可能与客户端实际地址不同,应依据抓包结果和目标主机防火墙规则判断,避免随意放宽访问范围。
重载后规则消失或行为变化。 重新对照 --permanent 与运行时的区域配置,并检查重载前是否存在未保存的其他改动。firewalld 的后端和版本可能影响规则呈现及调试方式,可用 firewall-cmd --version 确认版本;不要在没有核对系统环境时直接套用依赖特定后端的底层规则命令。
如果确认规则加错,只删除对应规则,不要清空整个区域配置。先在运行时删除并确认:
sudo firewall-cmd --zone=public \
  --remove-forward-port=port=8080:proto=tcp:toport=80:toaddr=10.20.0.20

sudo firewall-cmd --zone=public --list-forward-ports
确认删除的是目标规则后,再从永久配置中删除并重载:
sudo firewall-cmd --permanent --zone=public \
  --remove-forward-port=port=8080:proto=tcp:toport=80:toaddr=10.20.0.20

sudo firewall-cmd --reload
删除、重载都可能影响现有连接和依赖该转发的业务。若此次调整同时改动了其他防火墙配置,不要仅凭备份目录覆盖整个 /etc/firewalld;先比较备份与当前配置,再恢复所需文件,避免覆盖后续已验证的规则。若只需要撤销本次添加的规则,优先使用精确的 --remove-forward-port 命令。
port 与目标 toport,并核对协议和目标地址。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/8096.html