香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Windows DNS动态更新不生效时,问题通常不在“DNS服务是否启动”,而在于注册请求没有发到负责该区域的DNS服务器,或者请求到达后被区域更新策略、记录所有者或权限拒绝。排查时应先直接查询目标DNS服务器,再依次检查客户端地址、DNS后缀、注册开关、DHCP行为、区域设置和安全权限,不要一开始就把区域改成“非安全和安全”。
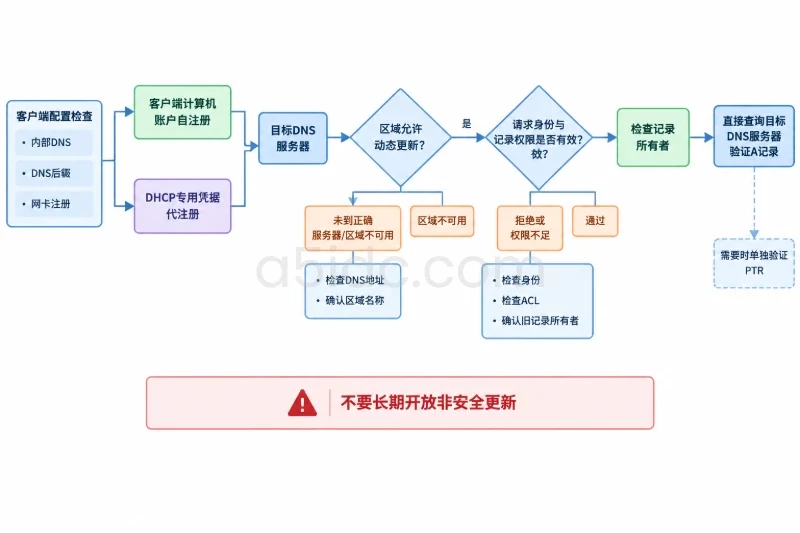
如果是客户端直接注册,重点看网卡的“在 DNS 中注册此连接的地址”和DNS后缀;如果由DHCP代为注册,则还要检查DHCP服务器的动态更新选项、DNS更新凭据以及是否与客户端自注册发生冲突。在Active Directory集成区域中启用“仅安全动态更新”时,计算机账户或DHCP专用账户必须具备相应的更新权限,正向区域和反向区域也要分别确认。
以下示例使用:
corp.example.comPC0110.10.10.2510.10.10.10这些名称和地址仅用于说明操作方法,实际环境中应替换为本地配置。
常见现象与排查方向并不相同:
| 现象 | 优先检查位置 | 常见原因 |
|---|---|---|
| A记录完全不存在 | 客户端注册开关、DNS后缀、区域更新策略 | 客户端未发起注册、后缀错误、区域禁止动态更新 |
| A记录存在但IP地址错误 | 多网卡、旧记录、DHCP租约 | 不需要注册的网卡也在注册,旧记录未清理 |
| A记录存在,PTR记录不存在 | 反向区域和DHCP设置 | 反向区域不存在、反向区域禁止更新、仅启用了正向更新 |
执行ipconfig /registerdns后仍无记录 | DNS服务器、权限、记录所有者 | 查询服务器不是权威服务器、权限不足、旧账户拥有记录 |
| 某台DNS服务器能查到,另一台查不到 | AD复制和区域副本 | DNS区域复制延迟、复制失败、不同服务器承载的区域不一致 |
| 记录出现后又消失 | DHCP删除策略、DNS清理机制 | 租约到期删除、老化与清理删除、设备重复注册 |
先不要使用浏览器或应用程序测试,因为本地缓存、搜索后缀和应用自身缓存可能掩盖实际结果。应直接向指定DNS服务器查询:
Resolve-DnsName -Name "PC01.corp.example.com" -Type A -Server "10.10.10.10"
Resolve-DnsName -Name "25.10.10.10.in-addr.arpa" -Type PTR -Server "10.10.10.10"
如果A记录查询返回目标地址,说明该DNS服务器上已经有正向记录,但不能据此判断动态更新权限正常,因为记录也可能是手工创建的。若返回NXDOMAIN,通常表示记录不存在或查询名称错误;若返回SERVFAIL,则还要检查区域加载、转发、复制或DNS服务状态。
动态更新不是发给任意DNS服务器的。域成员客户端如果把DNS服务器指向公网DNS、路由器DNS或不承载内部区域的服务器,通常可以正常访问互联网,却无法注册内部主机名。
在客户端执行:
ipconfig /all
Get-DnsClientServerAddress -AddressFamily IPv4
Get-DnsClientServerAddress -AddressFamily IPv6
重点观察以下内容:
对于Active Directory域环境,域成员通常应优先使用能够解析内部域名和SRV记录的内部DNS服务器。若DNS地址由DHCP下发,应检查DHCP作用域选项中的DNS服务器地址,而不是只修改某一台客户端的网卡配置。否则客户端下一次续租后可能恢复错误配置。
可以直接查询DNS区域的SOA和NS记录:
Resolve-DnsName -Name "corp.example.com" -Type SOA -Server "10.10.10.10"
Resolve-DnsName -Name "corp.example.com" -Type NS -Server "10.10.10.10"
预期结果是返回该区域的SOA和NS信息。如果查询不到SOA,先处理DNS服务器、区域名称或网络连通性问题,不要继续修改客户端权限。若SOA存在,但客户端注册仍失败,说明查询链路基本可用,应转向动态更新策略和权限检查。
Test-NetConnection可以辅助确认TCP 53端口,但DNS查询通常也会使用UDP 53,因此端口测试成功并不能证明动态更新一定可用:
Test-NetConnection -ComputerName "10.10.10.10" -Port 53
在客户端执行:
Get-DnsClient |
    Select-Object InterfaceAlias,
                  InterfaceIndex,
                  ConnectionSpecificSuffix,
                  RegisterThisConnectionsAddress,
                  UseSuffixWhenRegistering
重点查看:
RegisterThisConnectionsAddress是否为True;UseSuffixWhenRegistering是否为True;ConnectionSpecificSuffix是否为corp.example.com或本环境实际使用的区域;图形界面位置通常是:
ncpa.cpl也可以进入。如果一台服务器有生产网卡、管理网卡、存储网卡等多个接口,不应默认让所有接口都注册。管理网卡或存储网卡注册后,可能产生多个同名A记录,使客户端解析到不可访问的地址。修改前先记录原始值,便于恢复:
Get-DnsClient -InterfaceAlias "Ethernet" |
    Select-Object InterfaceAlias,
                  ConnectionSpecificSuffix,
                  RegisterThisConnectionsAddress,
                  UseSuffixWhenRegistering
确认网卡名称后,再进行低风险修改:
Set-DnsClient -InterfaceAlias "Ethernet" `
    -RegisterThisConnectionsAddress $true `
    -UseSuffixWhenRegistering $true
如果只是某个接口不应注册,应对该接口关闭,而不是关闭所有接口:
Set-DnsClient -InterfaceAlias "Storage" `
    -RegisterThisConnectionsAddress $false
这里的Ethernet和Storage只是示例名称。若命令提示找不到接口,先使用Get-DnsClient确认实际名称。回滚时使用修改前记录的原始值,不要简单地把所有选项都改成False。
“仅安全动态更新”要求请求方能够通过域身份进行认证。工作组计算机通常不能直接使用域计算机账户向安全区域注册。
Get-CimInstance Win32_ComputerSystem |
    Select-Object PartOfDomain, Domain
在域成员客户端上,还可以检查域控制器发现:
nltest /dsgetdc:corp.example.com
预期结果是返回可用域控制器。如果域控制器发现失败,应先检查内部DNS、域名解析、时间同步和域信任,不要直接放宽DNS区域权限。
Kerberos认证对时间差比较敏感,可以查看时间状态:
w32tm /query /status
如果客户端时间明显偏离域控制器,或计算机账户与域的信任关系异常,安全动态更新可能失败,即使网卡注册选项完全正确。
修改设置后,在客户端执行:
ipconfig /flushdns
ipconfig /registerdns
/flushdns只清理本地DNS缓存,不会修改DNS服务器上的记录;真正触发动态注册的是/registerdns。执行后不要只看命令是否返回成功,还应向指定DNS服务器重新查询:
Resolve-DnsName -Name "PC01.corp.example.com" -Type A -Server "10.10.10.10"
同时打开“事件查看器”,检查:
应用和服务日志 → Microsoft → Windows → DNS Client Events → Operational
重点查看执行注册操作后产生的事件和错误码。不同Windows版本的事件描述可能不同,但通常可以根据结果区分:
Access denied、REFUSED:重点检查区域更新策略、记录所有者和权限;Name not found、找不到区域:重点检查DNS后缀、区域名称和权威DNS服务器;Server failure:重点检查DNS服务、区域加载和AD复制;动态更新失败时,必须先明确A记录由谁负责写入。常见模式有两种:
两种模式可以共存,但如果客户端和DHCP同时写入同一个A记录,容易出现所有者冲突、旧地址残留或记录被删除的问题。
如果使用DHCP代注册,打开DHCP控制台,检查:
DHCP → IPv4 → 属性 → DNS
重点确认:
安装了DHCP管理工具的环境,也可以查询作用域设置:
Get-DhcpServerv4DnsSetting `
    -ComputerName "DHCP01" `
    -ScopeId "10.10.10.0"
如果命令在管理机上不可用,先确认是否安装了DHCP Server Tools,或直接使用DHCP控制台检查。
在“仅安全动态更新”区域中,非域成员客户端往往不能直接完成安全注册。此时应由DHCP服务器代为更新,并确保DHCP使用的账户:
不要把DHCP更新账户设置为域管理员,也不要把区域权限直接开放给所有用户。更稳妥的方式是使用专用服务账户,并只授予完成DNS动态更新所需的权限。
在DNS服务器上打开“DNS管理器”,找到目标正向查找区域,进入“属性”,检查“常规”选项中的“动态更新”。
常见选项含义如下:
如果区域是AD集成区域,域环境一般应优先使用“仅安全”。如果把它临时改为“非安全和安全”后问题消失,只能说明原来的安全认证或权限链路存在问题,并不代表应该长期保持开放更新。
可以在DNS服务器上使用PowerShell查看区域属性:
Get-DnsServerZone -Name "corp.example.com" |
    Format-List ZoneName,
                ZoneType,
                IsDsIntegrated,
                DynamicUpdate,
                ReplicationScope
重点关注:
IsDsIntegrated是否为True;DynamicUpdate是否为Secure、NonsecureAndSecure或None;ReplicationScope是否覆盖当前DNS服务器和客户端所在站点。正向区域和反向区域的更新设置是分开的。例如,正向区域允许安全更新,并不代表10.in-addr.arpa或其他反向区域也允许更新。反向区域不存在时,A记录可以正常注册,但PTR记录不会自动出现。
在DNS管理器中,右键目标AD集成区域,进入“属性→安全”。检查以下身份是否处于预期权限范围:
CORP\PC01$;这里检查的是DNS区域对象的访问控制,不是C:\Windows\System32\dns目录的普通文件权限。调整时应遵循最小权限原则,不要用“Everyone完全控制”或直接切换到非安全更新来代替权限设计。
如果只有某一台计算机注册失败,而其他域成员正常,区域整体权限可能没有问题,应继续检查该计算机账户是否被禁用、重置、重复使用,或者该主机名对应的旧记录仍由其他账户持有。
查看记录内容:
Get-DnsServerResourceRecord `
    -ZoneName "corp.example.com" `
    -Name "PC01" `
    -RRType "A"
如果记录已经存在但IP地址错误,不能直接断定动态更新没有发生。可能的情况包括:
在DNS管理器中进一步查看记录的安全属性和更新时间。对于重要服务器,删除旧记录前应确认业务影响,因为删除操作可能造成一段时间的名称解析中断。
如果必须调整区域权限、删除旧记录或更改更新模式,应先保存当前配置。可以使用DNS管理器的备份流程;在支持该命令的DNS服务器上,也可以导出区域:
dnscmd localhost /zoneexport corp.example.com corp.example.com.dns
执行后确认导出文件确实生成,并将原有动态更新选项、区域权限和记录内容一并留档。回滚方式应明确为:恢复原区域更新模式、恢复原权限,或按记录原值重新创建记录,而不是在没有备份的情况下反复删除和创建。
如果客户端向配置的DNS服务器查询区域SOA都失败,优先修复:
此时修改客户端账户权限没有意义,因为更新请求可能尚未到达正确的DNS服务器。
如果SOA和普通A记录查询正常,但注册日志出现拒绝、访问被拒绝或安全更新失败,重点检查:
不要为了验证方便长期开启非安全更新。如果确需在维护窗口内进行短时诊断,应先备份、记录原设置,并在验证后立即恢复。
分别检查反向区域:
A记录和PTR记录是两个独立的DNS资源记录,修复正向区域不会自动修复反向区域。
分别指定DNS服务器查询:
Resolve-DnsName -Name "PC01.corp.example.com" -Type A -Server "10.10.10.10"
Resolve-DnsName -Name "PC01.corp.example.com" -Type A -Server "10.10.10.11"
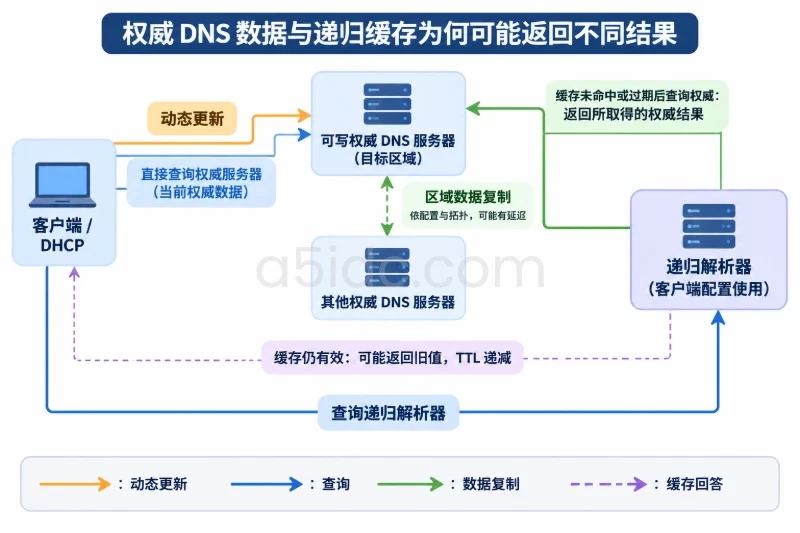
如果一台服务器返回新地址,另一台仍返回旧地址,应检查AD复制和区域复制范围。在域控制器上可执行只读检查:
repadmin /replsummary
dcdiag /test:dns /v
这些命令不会直接修复复制问题,但可以帮助区分DNS动态更新失败和AD复制延迟。修复复制前,不要在多台DNS服务器上手工创建同名记录,否则会进一步增加冲突。
重点检查:
如果记录只在租约有效期间存在,通常是DHCP删除策略或租约状态导致,而不是客户端注册开关失效。
完成修改后,按照“客户端发起—服务器接收—记录可查询—其他DNS可见”的顺序验证。
先确认客户端当前配置:
Get-DnsClient -InterfaceAlias "Ethernet" |
    Select-Object InterfaceAlias,
                  ConnectionSpecificSuffix,
                  RegisterThisConnectionsAddress,
                  UseSuffixWhenRegistering

Get-DnsClientServerAddress -InterfaceAlias "Ethernet" -AddressFamily IPv4
然后重新触发注册:
ipconfig /registerdns
在目标DNS服务器上查询A记录:
Resolve-DnsName -Name "PC01.corp.example.com" -Type A -Server "10.10.10.10"
如果环境要求PTR记录,再查询反向记录:
Resolve-DnsName -Name "25.10.10.10.in-addr.arpa" -Type PTR -Server "10.10.10.10"
最后,分别向其他DNS副本查询,确认不是只有一台服务器本地可见。对于使用DHCP的客户端,还应在下一次续租或地址变化后再次验证,确认记录不会被错误删除或写入旧地址。
动态更新修复后,不要只以一次查询成功作为最终结果。至少观察以下几个时间点:
如果需要长期稳定运行,应明确每类设备的记录所有者:域成员服务器可由计算机账户自注册,普通终端可由DHCP统一代注册,静态基础设施则应采用受控的静态记录或专用更新流程。只要客户端设置、动态更新模式、区域权限和记录所有者保持一致,DNS动态更新问题通常可以在不放宽整个区域安全边界的情况下定位并修复。
对于需要承载企业网站、业务后台、数据库或接口服务的环境,A5idc数据提供中国香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器资源,可结合业务访问区域选择相应部署位置,并配合不同带宽线路、多IP、内存、NVMe及大容量存储方案,为内部名称解析、业务服务发布和多地域节点管理提供服务器基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7884.html