香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在日本服务器上将 NATS 用于生产消息传递,基础配置不应只停留在“端口能连通、进程能启动”。至少要明确运行方式、消息是否需要持久化、客户端入口、TLS 与认证、日志位置、资源上限以及故障后的恢复路径。单台服务器可以完成首次上线,但它只能消除进程重启带来的部分影响,不能提供节点级高可用。
下面以 Ubuntu 22.04/24.04、x86_64、日本机房中的单台 NATS Server 为例,使用 systemd 管理服务,客户端通过 TLS 访问 4222 端口,监控接口仅监听本机。示例启用 JetStream,适合需要在服务重启后保留消息的场景;如果业务只需要即时发布订阅,可以移除 JetStream 配置和相关权限。
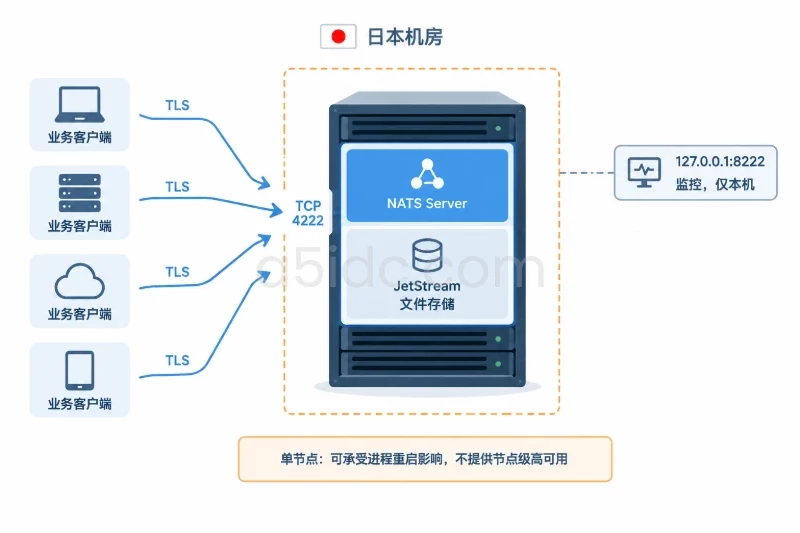
A5idc数据提供日本机房物理服务器资源,可为NATS消息服务提供稳定的主机、存储与网络基础。日本热销及CTG系列覆盖Xeon Gold、AMD EPYC、NVMe、SSD和大容量HDD配置,并提供CN2、CIA、GIA、SoftBank及国际带宽选项,能够对应Core NATS实时消息传递、JetStream持久化存储以及日本本地和跨境业务的接入需求。
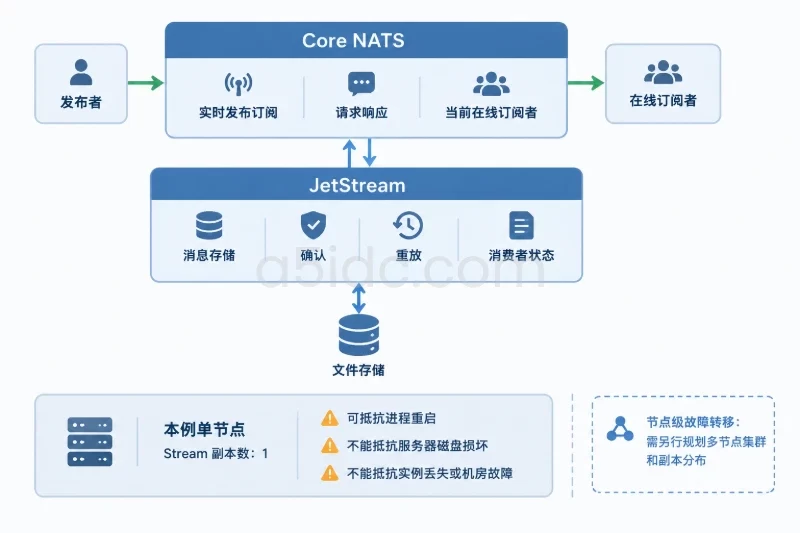
Core NATS 适合实时发布订阅和请求响应。消息通常交给当前在线的订阅者处理,消费者断线期间的消息不会自动作为持久化队列保留。
JetStream 在 NATS 上增加了消息存储、确认、重放和消费者状态。订单事件、任务队列、通知事件等需要跨进程重启保留的消息,应使用 JetStream,并为 Stream 设置明确的保留时间、容量和消费策略。
启用 JetStream 本身不会自动保存所有消息,还需要创建 Stream,并将业务 Subject 纳入 Stream。例如:
orders.created:订单创建事件;orders.paid:支付完成事件;jobs.email:邮件发送任务;events.>:一组事件主题。单台服务器上使用 JetStream 时,Stream 副本数只能按 1 运行。它可以抵抗进程重启,但不能抵抗服务器磁盘损坏、实例丢失或机房故障。需要节点级故障转移时,应另外规划多节点集群和副本分布。
下面是小型或中等消息量的单节点起步配置,不是固定硬件要求:
| 项目 | 示例起步值 | 核对重点 |
|---|---|---|
| CPU | 2 vCPU | 关注消息处理、TLS 加密和客户端连接数 |
| 内存 | 4 GB | JetStream 内存存储不能挤压系统和应用 |
| 系统盘 | 20 GB 以上 | 仅用于系统、日志和程序 |
| JetStream 文件存储 | 20 GB | 需要预留日志、文件系统和临时空间 |
| 文件描述符 | 65536 | 连接数较多时避免过早耗尽 |
| 客户端端口 | TCP 4222 | 只允许业务客户端来源访问 |
| 监控端口 | TCP 8222 | 仅监听 127.0.0.1 |
| 集群端口 | TCP 6222 | 单节点不开放,集群时仅允许节点间访问 |
容量估算应使用业务实际消息大小。假设每秒 100 条消息、单条 10 KB,原始数据量为:
100 × 10 KB × 86400 秒 = 86,400,000 KB ≈ 86.4 GB/天
这是十进制估算,还没有计入索引、存储格式、重复消息和安全余量。因此,20 GB 文件存储不适合无限保留此类数据。应结合 max-age、max-bytes 或外部归档策略设置保留边界。
建议使用独立域名,例如 nats.example.jp,并确保其 DNS 记录指向日本服务器地址。生产环境不要直接让客户端使用裸 IP 连接,否则证书的 SAN 校验和后续迁移都会更麻烦。
部署前准备:
sudo 权限;nats.example.jp 的服务器证书;公网证书、私有 CA 证书和自签名证书的处理方式不同。生产客户端必须能够验证签发链;临时自签名证书不应直接用于没有统一信任分发机制的客户端。
先在服务器上确认系统、架构、时间同步和端口状态。下面的域名与网段是示例,需要替换为实际值。
export NATS_FQDN="nats.example.jp"
export APP_CIDR="203.0.113.10/32"

cat /etc/os-release
uname -m
timedatectl
getent ahosts "$NATS_FQDN"
df -hT /
df -hT /var
free -h
ss -lntup
预期结果包括:
x86_64;/var 所在文件系统有足够空间;如果 DNS 同时配置了 A 和 AAAA 记录,应分别确认 IPv4、IPv6 都能从客户端访问。IPv6 记录存在但线路不可达时,部分客户端可能优先尝试 IPv6,表现为连接超时。
日本机房的时区可以使用 Asia/Tokyo,也可以统一使用 UTC。重要的是服务器、客户端、日志平台和告警系统保持一致。不要仅为了 NATS 单独修改一台已经运行其他业务的服务器时区。
检查时间同步:
systemctl is-active systemd-timesyncd
systemctl is-active chrony
timedatectl show -p NTPSynchronized --value
如果两个时间同步服务都没有运行,应先按当前发行版的系统规范启用其中一个,不要同时启用两个服务。
NATS 不应使用 root 身份运行。创建专用用户和数据目录:
id nats >/dev/null 2>&1 || \
  sudo useradd --system \
    --home-dir /var/lib/nats \
    --create-home \
    --shell /usr/sbin/nologin \
    nats

sudo install -d -o nats -g nats -m 0750 /var/lib/nats
sudo install -d -o nats -g nats -m 0750 /var/lib/nats/jetstream
sudo install -d -o root -g nats -m 0750 /etc/nats
sudo install -d -o root -g nats -m 0750 /etc/nats/tls
这些目录的作用分别是:
/var/lib/nats:NATS 数据目录;/var/lib/nats/jetstream:JetStream 文件存储;/etc/nats:服务配置;/etc/nats/tls:证书和私钥。生产环境应固定经过验证的版本,不要在部署脚本中无条件下载“最新版本”。下面使用 2.10.26 作为示例版本,实际版本应替换为已经完成兼容性验证的版本。
export NATS_VERSION="2.10.26"
export NATS_ARCH="amd64"

cd /tmp
curl -fL \
  "https://github.com/nats-io/nats-server/releases/download/v${NATS_VERSION}/nats-server-v${NATS_VERSION}-linux-${NATS_ARCH}.tar.gz" \
  -o nats-server.tgz

mkdir -p /tmp/nats-server-unpack
tar -xzf /tmp/nats-server.tgz \
  --strip-components=1 \
  -C /tmp/nats-server-unpack

sudo install -o root -g root -m 0755 \
  /tmp/nats-server-unpack/nats-server \
  /usr/local/bin/nats-server

/usr/local/bin/nats-server -v
正式安装前,应从对应版本的发布页取得该压缩包的 SHA-256 值,再执行校验:
echo "<对应版本的SHA256值> /tmp/nats-server.tgz" | sha256sum -c -
如果校验失败,不要继续解压或安装。下载地址、版本号和校验值必须属于同一个发布版本,不能混用。
将证书和私钥放到配置目录。以下文件名假设证书链文件为 fullchain.pem,私钥为 privkey.pem:
sudo install -o root -g nats -m 0640 fullchain.pem \
  /etc/nats/tls/fullchain.pem

sudo install -o root -g nats -m 0640 privkey.pem \
  /etc/nats/tls/privkey.pem
检查证书名称和有效期:
sudo openssl x509 \
  -in /etc/nats/tls/fullchain.pem \
  -noout \
  -subject \
  -issuer \
  -dates \
  -ext subjectAltName
确认输出中包含:
DNS:nats.example.jp;Not After;还可以比较证书和私钥的公钥摘要,确认二者匹配:
sudo openssl x509 -in /etc/nats/tls/fullchain.pem -pubkey -noout |
  openssl sha256

sudo openssl pkey -in /etc/nats/tls/privkey.pem -pubout |
  openssl sha256
两条命令的摘要应一致。私钥需要由 nats 用户可读,但不应设置为全局可读。
下面使用用户名和密码作为部署示例。正式环境可以将密码交给密码管理系统或部署平台注入,不要把明文密码提交到 Git 仓库。
umask 077
NATS_PASS="$(openssl rand -hex 24)"

printf 'NATS_USER=app\nNATS_PASSWORD=%s\n' "$NATS_PASS" \
  | sudo tee /root/nats-app-credentials >/dev/null

sudo chmod 0600 /root/nats-app-credentials
如果客户端需要使用 JetStream 管理 API,权限要包含对应的 API Subject。下面的示例允许应用访问 orders.>,并允许使用 JetStream API;实际项目应根据发布和订阅方向继续收窄。
先备份配置目录。首次部署时目录可能为空,但保留备份动作有助于后续回滚。
sudo install -d -m 0700 /var/backups/nats
sudo cp -a /etc/nats \
  "/var/backups/nats/nats-$(date +%Y%m%d-%H%M%S)"
生成配置文件:
sudo tee /etc/nats/nats.conf >/dev/null <<'EOF'
server_name: "nats-jp-1"

port: 4222
max_payload: 1048576
logtime: true
debug: false
trace: false

http: "127.0.0.1:8222"

tls {
  cert_file: "/etc/nats/tls/fullchain.pem"
  key_file: "/etc/nats/tls/privkey.pem"
}

jetstream {
  store_dir: "/var/lib/nats/jetstream"
  max_mem_store: 256M
  max_file_store: 20G
}

authorization {
  users = [
    {
      user: "app"
      password: "__NATS_PASS__"
      permissions: {
        publish: [
          "orders.>",
          "$JS.API.>"
        ]
        subscribe: [
          "orders.>",
          "_INBOX.>"
        ]
      }
    }
  ]
}
EOF
将刚才生成的随机密码写入配置。密码使用十六进制字符,不包含会破坏配置格式的引号或空格:
sudo sed -i "s/__NATS_PASS__/${NATS_PASS}/" /etc/nats/nats.conf
sudo chown root:nats /etc/nats/nats.conf
sudo chmod 0640 /etc/nats/nats.conf
配置中的几个关键项需要注意:
port: 4222:客户端消息端口;http: "127.0.0.1:8222":本机监控接口,不对公网开放;max_payload:单条消息最大载荷,应用端也应设置更小的业务限制;max_mem_store:JetStream 内存存储上限;max_file_store:JetStream 文件存储逻辑上限;store_dir:必须位于有足够空间且由 nats 用户可写的文件系统;permissions:限制应用可以发布和订阅的 Subject。如果业务只使用 Core NATS,可以删除 jetstream 区块,并移除 $JS.API.> 权限。不要因为配置了 JetStream 就默认认为消息已经持久化。
优先使用配置测试模式:
sudo -u nats /usr/local/bin/nats-server \
  -t \
  -c /etc/nats/nats.conf
预期结果是配置检查通过并退出,不应出现语法错误、证书路径错误或权限错误。
如果所安装的版本不支持 -t,可以在尚未启动 systemd 服务时以前台方式检查:
sudo -u nats /usr/local/bin/nats-server \
  -c /etc/nats/nats.conf \
  -DV
看到服务器进入 ready 状态后按 Ctrl+C 退出。前台测试会占用 4222 端口,不要与已经运行的 NATS 实例同时执行。
创建服务单元:
sudo tee /etc/systemd/system/nats.service >/dev/null <<'EOF'
[Unit]
Description=NATS Messaging Server
After=network-online.target
Wants=network-online.target

[Service]
Type=simple
User=nats
Group=nats
ExecStart=/usr/local/bin/nats-server -c /etc/nats/nats.conf
ExecReload=/bin/kill -s HUP $MAINPID
Restart=on-failure
RestartSec=5
TimeoutStopSec=30
LimitNOFILE=65536
NoNewPrivileges=true
PrivateTmp=true
ProtectHome=true
ProtectSystem=strict
ReadWritePaths=/var/lib/nats

[Install]
WantedBy=multi-user.target
EOF
加载并启动:
sudo systemctl daemon-reload
sudo systemctl enable --now nats
sudo systemctl status nats --no-pager
成功时应看到:
Active: active (running);nats;查看最近日志:
sudo journalctl -u nats -n 100 --no-pager
持续观察启动日志:
sudo journalctl -u nats -f
NATS 日志默认进入 systemd journal。生产环境还应确认宿主机的 journal 保留策略,避免磁盘告警后才发现历史日志已经被清理。不要为了 NATS 单独把日志写入无限增长的普通文件。
单节点部署只需要开放客户端端口 4222。6222 是集群路由端口,8222 是监控接口,均不应直接对公网开放。
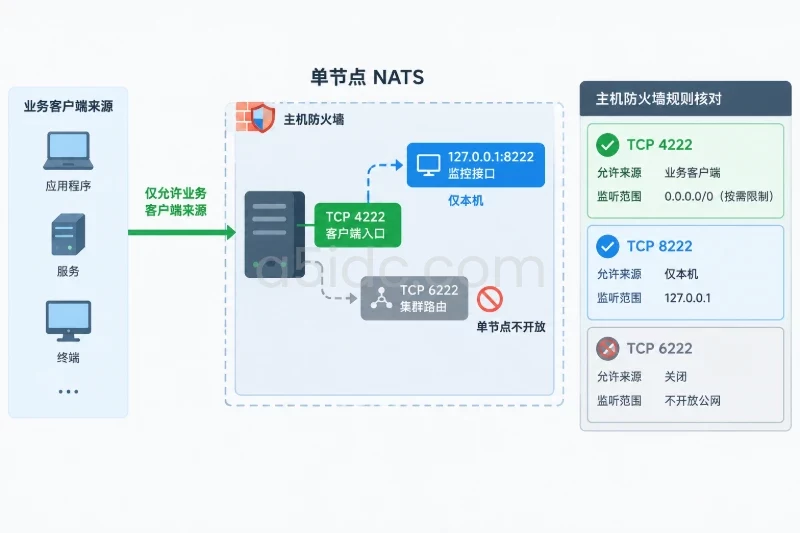
先在云平台安全组或服务商防火墙中允许业务客户端来源访问 4222,再配置主机防火墙。执行防火墙变更前,应确认当前 SSH 来源已经允许,否则可能把自己锁在服务器外。
如果使用 UFW,可以执行:
sudo ufw status numbered
sudo ufw allow from "$APP_CIDR" to any port 4222 proto tcp \
  comment 'NATS client access'
sudo ufw status numbered
如果业务客户端有多个出口网段,应分别添加规则。不要在生产环境直接使用:
0.0.0.0/0 -> TCP 4222
除非已经经过明确的公网暴露评估,并且同时具备强认证、证书校验、连接监控和异常封禁措施。
从允许访问的业务主机上测试端口:
nc -vz nats.example.jp 4222
从 NATS 服务器本机确认监听地址:
sudo ss -lntp | grep -E ':(4222|8222)\b'
预期是 4222 对业务网络监听,8222 仅显示为 127.0.0.1:8222。如果需要删除刚才的 UFW 规则,先执行 sudo ufw status numbered 确认编号,再使用对应的 sudo ufw delete allow ... 回滚,避免删除了其他服务的相似规则。
从客户端或管理主机执行:
openssl s_client \
  -connect nats.example.jp:4222 \
  -servername nats.example.jp \
  -verify_return_error \
  </dev/null
重点观察:
Verify return code: 0 (ok);如果使用内部 CA,需要通过 -CAfile /path/to/ca.pem 指定客户端信任的根证书。
由于监控端口只绑定本机,在服务器上执行:
curl -fsS http://127.0.0.1:8222/healthz
curl -fsS http://127.0.0.1:8222/varz
curl -fsS http://127.0.0.1:8222/jsz
/healthz 能返回成功状态,说明进程已经提供健康检查;/varz 可以观察版本、连接和配置概况;/jsz 用于查看 JetStream 状态。
不要把这些接口直接接入公网监控而不加访问控制。更稳妥的方式是由本机采集器读取,或通过已经受控的监控网络访问。
以下命令假定管理主机已经安装与服务端兼容的 nats CLI。密码参数可能出现在进程列表中,应只在受控主机临时执行,不要写入脚本或 shell 历史。
export NATS_URL="tls://nats.example.jp:4222"
export NATS_USER="app"
export NATS_PASSWORD="$(sudo awk -F= '/^NATS_PASSWORD=/{print $2}' /root/nats-app-credentials)"

timeout 10 nats \
  --server "$NATS_URL" \
  --user "$NATS_USER" \
  --password "$NATS_PASSWORD" \
  sub orders.test \
  --count=1 > /tmp/nats-sub.out &

SUB_PID=$!
sleep 1

nats \
  --server "$NATS_URL" \
  --user "$NATS_USER" \
  --password "$NATS_PASSWORD" \
  pub orders.test "probe-$(date +%s)"

wait "$SUB_PID"
cat /tmp/nats-sub.out
rm -f /tmp/nats-sub.out
预期结果是订阅端收到刚刚发布的消息。这个测试同时验证了:
orders.test 的发布权限;orders.test 的订阅权限;如果应用使用 JetStream,还需要由应用或管理员创建 Stream。创建时至少明确以下参数:
例如,orders.> 绑定到文件型 Stream,保留 24 小时并限制为 10 GB,是一种可用于验证的示例思路。实际使用的 nats stream add 参数会随 CLI 版本变化,执行前先查看:
nats stream add --help
创建完成后检查:
nats \
  --server "$NATS_URL" \
  --user "$NATS_USER" \
  --password "$NATS_PASSWORD" \
  stream ls

nats \
  --server "$NATS_URL" \
  --user "$NATS_USER" \
  --password "$NATS_PASSWORD" \
  stream info ORDERS
如果没有 Stream,JetStream 即使显示为启用状态,也不会自动保存 orders.* 消息。
先看完整日志:
sudo systemctl status nats --no-pager -l
sudo journalctl -u nats -b --no-pager
常见原因包括:
nats 用户没有读取证书的权限;/var/lib/nats/jetstream 不可写;逐项确认:
sudo -u nats test -r /etc/nats/tls/fullchain.pem
sudo -u nats test -r /etc/nats/tls/privkey.pem
sudo -u nats test -w /var/lib/nats/jetstream
sudo ss -lntup | grep -E ':(4222|8222)\b'
df -hT /var/lib/nats/jetstream
不要先删除 JetStream 目录。目录删除会造成持久化消息和消费者状态丢失,只有明确放弃数据并完成备份后才能执行。
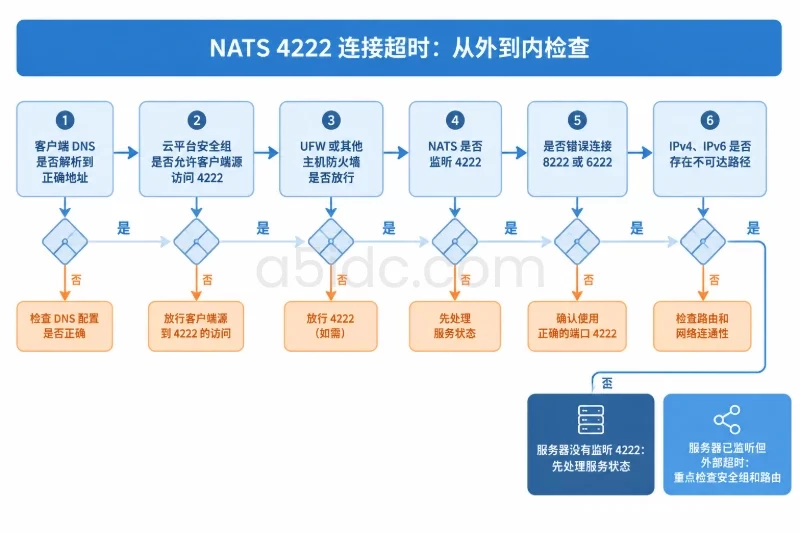
按从外到内的顺序检查:
服务器端执行:
sudo ss -lntp | grep ':4222'
sudo ufw status verbose
如果服务器没有监听 4222,优先处理服务状态;如果服务器已监听但外部超时,重点检查安全组和路由。
常见提示与含义如下:
certificate verify failed:客户端不信任签发 CA;hostname mismatch:证书 SAN 不包含客户端访问的域名;certificate has expired:证书过期或服务器时间错误;connection reset:客户端把普通 TCP 连接当成 TLS,或服务端证书配置不完整;permission denied:NATS 进程无权读取私钥。确认客户端连接地址使用 tls://nats.example.jp:4222,而不是直接使用未加密的 nats://。如果更换证书,先替换文件并检查权限,再执行:
sudo systemctl restart nats
sudo systemctl status nats --no-pager
单节点重启会中断现有连接,应在上线窗口执行,并确认客户端具备自动重连机制。
这通常不是网络问题,而是 Subject 权限不匹配。检查应用使用的实际 Subject,例如:
orders.>,应用却发布到 payments.created;$JS.API.>;_INBOX.>,但订阅权限没有包含它;应按应用的发布、订阅和 JetStream 管理操作分别配置权限,不要为了快速验证长期改成完全开放权限。
检查容量、inode、挂载状态和目录属主:
df -h /var/lib/nats/jetstream
df -i /var/lib/nats/jetstream
findmnt /var/lib/nats/jetstream
sudo stat -c '%U:%G %a %n' /var/lib/nats/jetstream
如果空间不足,优先执行以下低风险措施:
不要直接删除 JetStream 文件。删除数据目录不是普通清理操作,而是不可逆的数据丢失动作。
上线前可以按下面的清单逐项确认:
nats 用户运行,而不是 root;journalctl -u nats 能保留启动和异常日志;回滚时先判断问题属于配置、证书、网络还是数据层,不要直接删除数据:
sudo systemctl stop nats
sudo cp -a /etc/nats \
  "/var/backups/nats/nats-failed-$(date +%Y%m%d-%H%M%S)"
如果是新配置导致启动失败,恢复最近一次可用配置:
sudo cp -a /var/backups/nats/nats-<备份时间>/. /etc/nats/
sudo chown -R root:nats /etc/nats
sudo chmod 0640 /etc/nats/nats.conf
sudo systemctl start nats
sudo systemctl status nats --no-pager
如果是证书问题,只恢复证书和私钥文件,不要覆盖 JetStream 数据目录。若需要撤销新增防火墙规则,先查看规则编号,再删除对应的 4222 放行项。只有在确认服务器上不存在其他依赖、并且已经完成数据保留决策后,才考虑移除 NATS 程序和服务用户。ಟನೆ
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7802.html