香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


首次部署 Active Directory 域服务(AD DS)的目标,是让一台 Windows Server 成为新林的第一台域控制器,并让后续计算机能够通过 DNS 找到它、通过可靠的时间源完成身份验证。实施前需要同时确认三件事:域控制器有稳定的地址和域名规划,服务器能访问可信时间源,执行部署的人员持有服务器本地管理员权限并已准备目录服务还原模式密码。
以下以 Windows Server 2022、单台服务器新建林为例,说明从准备到首次验收的操作顺序。示例域名为 ad.example.com,域控制器为 DC01,地址为 10.20.30.10;这些值仅用于展示命令格式,生产环境应替换为已批准的域名、网段和时间源。本文不适用于向现有林添加域控制器:那种场景还需核对现有目录、复制和相应的域或企业权限。
AD DS首次部署不仅涉及域控制器本身,也为后续域成员、业务后台和目录服务运行建立基础。A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器,涵盖常规建站、AMD计算和多种存储配置,可为企业部署域服务及相关业务系统提供不同地区的硬件与网络资源选择。
安装 AD DS 前,先完成服务器系统更新、主机命名、固定地址和备份安排,并确认有可用的维护窗口。提升为域控制器会安装目录服务、创建新林,并使服务器重启;它不是仅启用一个可随时关闭的普通服务。
| 检查项 | 首次部署要求 | 验证重点 |
|---|---|---|
| 服务器与地址 | 使用固定 IPv4 地址;示例为 DC01、10.20.30.10/24 | 重启后主机名、地址、网关不变 |
| 域名 | 采用组织已批准、不会与现有内部域冲突的名称 | 客户端网络能够把该域的 DNS 查询交给域控制器 |
| DNS | 首台域控制器同时安装 DNS;服务器网卡的首选 DNS 指向自身固定地址 | 提升后能查询到域的 SOA、主机记录和域控制器 SRV 记录 |
| 时间 | 确定可访问、由组织认可的 NTP 时间源 | 提升后时间服务能从该来源同步 |
| 执行权限 | 使用服务器本地 Administrators 组账户创建新林 | 能以提升权限运行安装命令 |
| 恢复条件 | 安全保存目录服务还原模式(DSRM)密码,安排部署后的备份 | 密码由授权人员保管,备份范围和存放位置明确 |
生产域名宜使用组织可管理的 DNS 命名空间,例如自有域名下的子域。还应提前确定短域名(NetBIOS 名称);示例中的 AD 只是演示值,投入使用前要排除与现有网络名称冲突。不要因外网解析方便,就把公共 DNS 地址填为域控制器或未来域成员的备用 DNS:公共 DNS 不掌握该 AD 域的服务记录,客户端可能因此间歇性找不到域控制器。需要解析外部域名时,应在内部 DNS 正常运行后,按组织要求配置转发器。
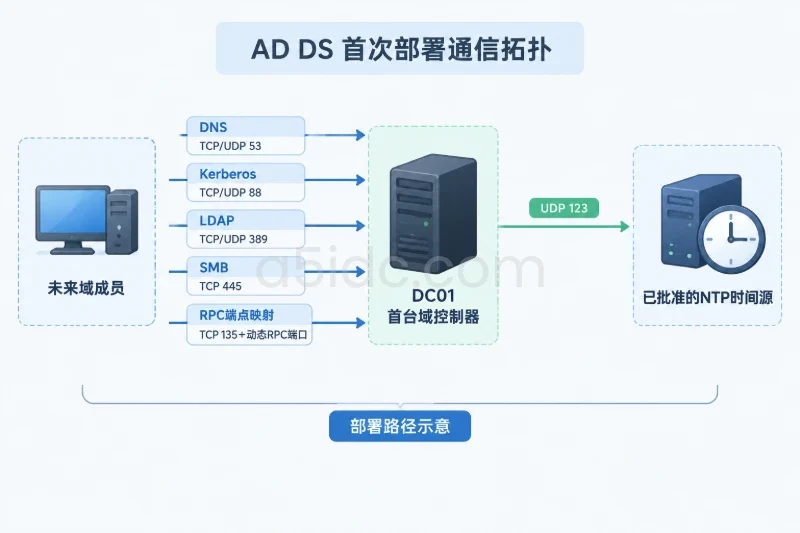
网络核对要按通信对象进行。未来域成员到域控制器需要访问 DNS(TCP/UDP 53)、Kerberos(TCP/UDP 88)、LDAP(TCP/UDP 389)等服务;组策略及部分目录操作还涉及 SMB(TCP 445)、RPC 端点映射(TCP 135)和动态 RPC 端口。域控制器到选定时间源需要 UDP 123。若跨网段部署,应让网络管理员依据实际访问路径核查策略,不要为排障直接关闭防火墙,也不要把这些端口对互联网开放。
先将服务器命名为 DC01,设置固定地址、掩码和网关,并在网卡属性中将首选 DNS 设置为本机地址 10.20.30.10。修改网卡配置会影响当前远程连接;远程实施时,应先确认带外控制台或其他恢复访问方式,并记录原配置,以便失败时恢复。
在提升为域控制器之前,本机 DNS 服务尚未建立,ad.example.com 暂时无法解析属于正常现象。此时检查的是地址、路由与配置是否稳定,而不是要求 AD 记录已经存在。安装所需文件应提前准备好,不依赖此阶段的外部 DNS 解析。
在提升权限的 PowerShell 中执行:
hostname
Get-NetIPConfiguration
Get-DnsClientServerAddress -AddressFamily IPv4
预期主机名为 DC01,目标网卡显示规划的固定地址和网关,DNS 服务器地址为 10.20.30.10。如主机名或地址不符,先修正并在必要时重启,再继续安装;不要试图在域创建过程中补改这些基础参数。
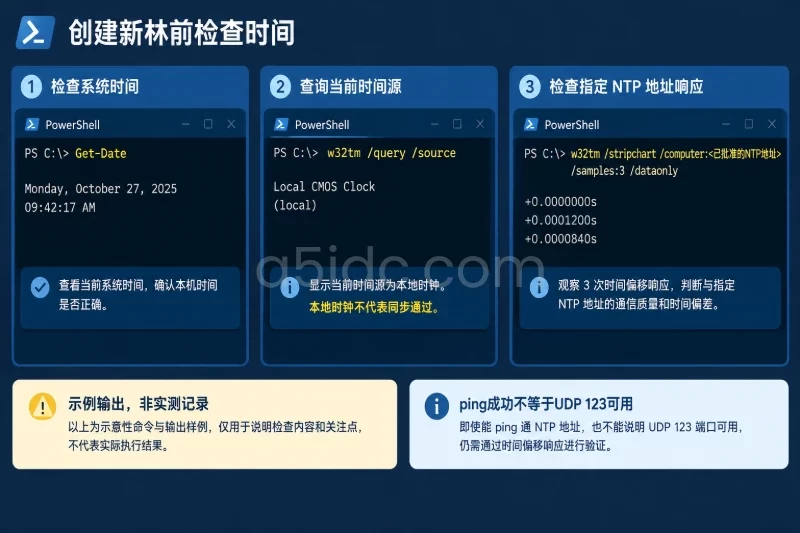
AD 的 Kerberos 身份验证依赖计算机之间的时间接近。首次建林前,确认服务器系统时区、当前日期和时间合理,并从服务器所在网络验证指定的 NTP 服务可达。仅有 ping 成功不能证明 UDP 123 可用;可用 Windows 时间服务工具发起时间查询:
Get-Date
w32tm /query /source
w32tm /stripchart /computer:<已批准的NTP地址> /samples:3 /dataonly
将尖括号中的内容替换为实际批准的地址。部署前尚未配置外部同步时,w32tm /query /source 可能显示本地时钟,不能把它当作时间同步验收通过。stripchart 应收到时间偏移响应;若请求超时,应检查地址、UDP 123 访问路径及时间源自身状态。系统时间明显错误时,先按变更流程校正,再创建域。
创建新林时,执行账户需要目标服务器的本地管理员权限;不需要一个尚不存在的域的管理员账户。提升后的域管理员权限应按组织制度交接,而 DSRM 密码应单独妥善保管,它不是日常登录域管理员账户所用的密码。可先核对当前身份和管理员组成员:
whoami
whoami /groups
若当前会话没有管理员权限,使用已获授权的本地管理员账户重新打开提升权限的 PowerShell。不要通过临时扩大其他人员权限来绕过审批;任何临时授权都应记录对象、范围,并在变更后撤销。
确认前两步均通过、业务方已接受重启窗口后,安装 AD DS 角色及管理工具:
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools
Get-WindowsFeature AD-Domain-Services
预期角色状态为已安装。如果安装报错,先核查组件源、系统待重启状态和服务器日志;不要在组件安装不完整时继续提升。
随后设置 DSRM 密码,创建示例新林。Read-Host -AsSecureString 不会在屏幕上回显明文密码;执行前仍需确认当前会话没有被无关人员共享:
$DsrmPassword = Read-Host "输入目录服务还原模式密码" -AsSecureString

Install-ADDSForest `
  -DomainName "ad.example.com" `
  -DomainNetbiosName "AD" `
  -InstallDNS `
  -SafeModeAdministratorPassword $DsrmPassword
按提示检查先决条件信息并确认执行。安装过程会创建域和 DNS 相关配置,完成后服务器通常会自动重启。若先决条件检查报告域名冲突、权限不足或网络配置问题,应停止并修正对应条件,不要将警告一律当作可忽略信息。
使用新域的授权管理员账户登录。先检查服务状态和域的基本信息:
Get-Service NTDS,DNS,Netlogon,W32Time
Get-ADDomain | Select-Object DNSRoot,PDCEmulator
Get-ADForest | Select-Object RootDomain,GlobalCatalogs
预期目录服务、DNS 和 Netlogon 等服务处于运行状态,DNSRoot 为预定域名,首台域控制器出现在相应角色和全局编录信息中。服务未运行时,先查看事件日志及安装错误,不要反复重跑建林命令。
接着直接向域控制器查询关键 DNS 记录:
Resolve-DnsName -Name "ad.example.com" -Type SOA -Server 10.20.30.10
Resolve-DnsName -Name "DC01.ad.example.com" -Type A -Server 10.20.30.10
Resolve-DnsName -Name "_ldap._tcp.dc._msdcs.ad.example.com" -Type SRV -Server 10.20.30.10
dcdiag /test:DNS /test:Advertising
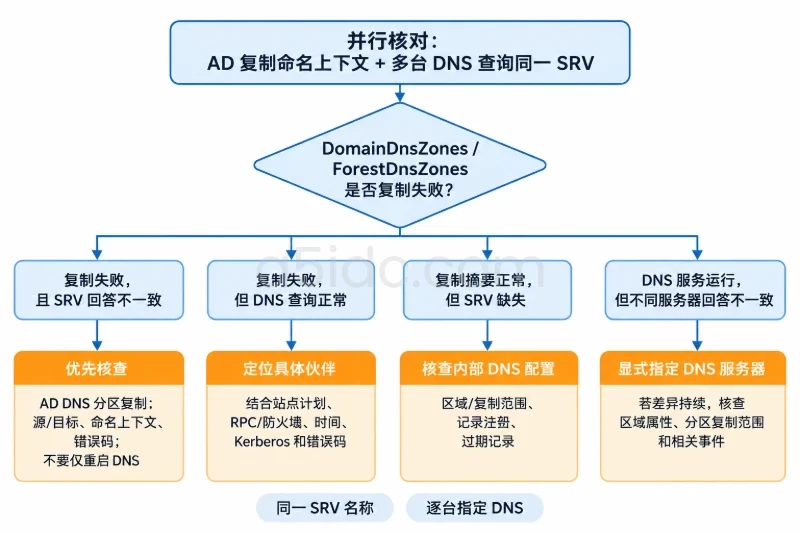
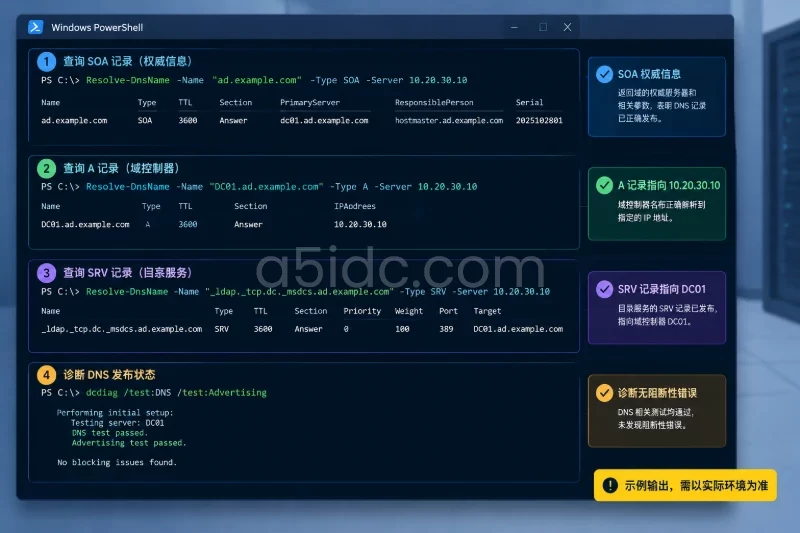
预期 SOA 查询返回该域的权威信息,A 记录指向规划地址,SRV 记录指向可用域控制器,诊断检查没有阻断性错误。若 A 或 SRV 记录缺失,先核对服务器网卡是否仍指向内部 DNS、DNS 与 Netlogon 服务是否运行,再检查 DNS 事件日志;不要用在客户端手工写死域控制器地址的方式替代服务记录修复。
还要从未来客户端所在网段选择一台测试机,把其 DNS 指向 10.20.30.10,查询同一条 SRV 记录。服务器本机查询成功,只能证明本机配置基本可用;跨网段查询成功,才进一步说明客户端的 DNS 路径和相关访问控制符合预期。
新林只有一台域控制器时,它也是当前林根域的 PDC 模拟器。应由它同步至组织批准的外部或内部上游时间源;未来加入域的成员机通常沿域时间层级同步,不应逐台配置为各自访问不同时间源。
以下命令中的地址必须替换为前面已验证可达的时间源。/reliable:yes 表示将该服务器标记为可靠时间源,因此只有在上游同步确实可用、且该机承担相应角色时才使用:
$NtpPeer = "<已批准的NTP地址>"

w32tm /config /manualpeerlist:"$NtpPeer,0x8" /syncfromflags:manual /reliable:yes /update
w32tm /resync /rediscover
w32tm /query /source
w32tm /query /status
预期同步源显示指定上游,而非长期停留在本地时钟;状态查询应能看到有效的同步信息。若同步失败,检查时间源响应、DNS 解析(使用名称时)、UDP 123 路径和 Windows Time 事件日志。在确认时间同步前,不应将身份验证测试偶然成功视为时间条件已通过。若域控制器运行于虚拟机,还应核对虚拟化平台的来宾时间同步设置,避免它与规划的上游时间源相互覆盖;不要在未确认替代同步路径时直接关闭时间同步机制。
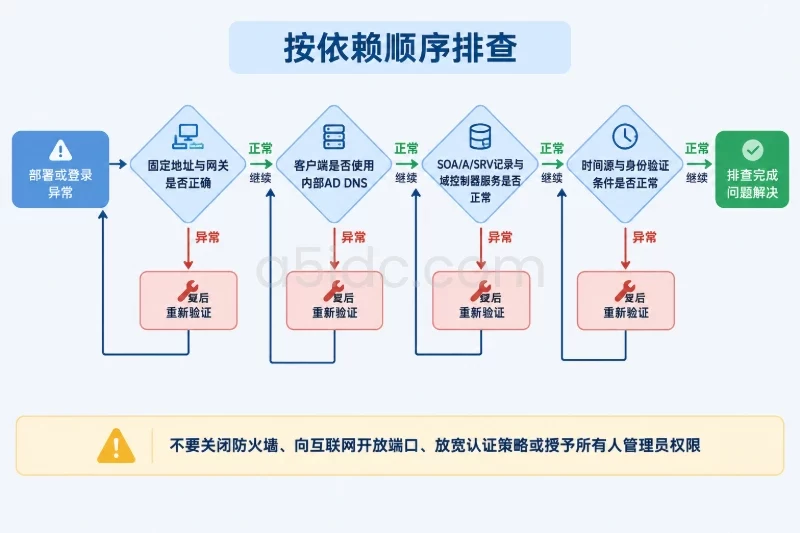
出现问题时,按依赖顺序排查:先看固定地址和网关,再看客户端是否把 AD DNS 作为查询入口,然后看 SRV 记录与域控制器服务,最后核对时间源和身份验证。DNS 查询失败时优先修复解析路径;时间偏差过大时优先恢复可靠同步。不要通过放宽认证策略、禁用防火墙或授予所有人管理员权限来换取一次成功登录。
首次运行可按下列项目交付验收;命令结果应以实际环境为准,不能把示例域名或预期输出当作执行记录:
_ldap._tcp.dc._msdcs SRV 记录。如果尚未创建林,回滚主要是撤销此次角色和网络配置变更:依据变更记录恢复原主机名、地址和 DNS 设置,检查远程连接与原有服务是否恢复。网卡地址变更可能中断连接,应通过预留的控制台完成并核对结果。
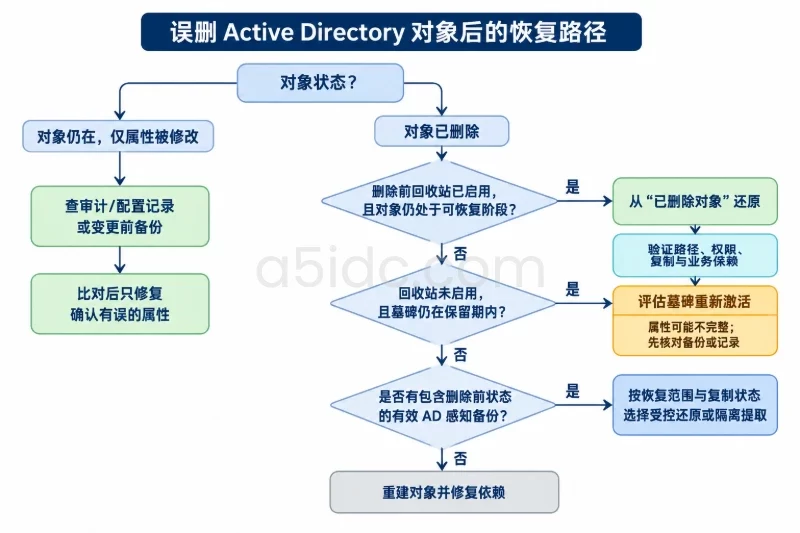
如果新林已创建但尚无客户端加入、没有业务依赖且无需保留目录数据,应通过服务器管理器的“降级此域控制器”流程,明确核对“该域中的最后一台域控制器”等提示及其删除范围,完成后重启,并恢复该服务器作为普通服务器时应使用的 DNS 配置。降级前记录现有 DNS 区域和目录对象;降级后的检查项是服务器不再承担域控制器职责、地址与解析配置符合原方案。
一旦已有计算机加入域或业务开始使用域账户,删除唯一域控制器就会影响这些账户、计算机信任关系及相关业务。此时不能把虚拟机检查点回退当作常规回滚;应先清点依赖、制定客户端退出或迁移安排,并依据有效的 AD DS 备份选择恢复或退役方案。最终以“域服务是否仍被使用、目录数据是否需保留、客户端能否正常解析和登录”作为回滚放行检查项。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7509.html