香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


域控制器能够登录、客户端能够访问共享,并不代表 Active Directory 已达到交付标准。复制延迟、DomainDnsZones 分区异常、SRV 记录缺失或某台域控制器使用了错误的 DNS 服务器,都可能在故障发生前保持“看起来正常”。验收时应把“目录复制是否成功”和“DNS 是否能够正确定位域控制器”分开检查,再通过两者之间的关联结果作出结论。
一套可执行的检查顺序是:先确认纳入验收的域控制器和 DNS 服务器清单,再检查 AD 复制摘要与各命名上下文,随后从客户端解析路径验证 DNS 服务、SRV 记录和域控制器主机记录,最后核对 AD 集成 DNS 区域是否按设计复制。下面的命令以 Windows Server 域环境为例,域名、主机名和 IP 地址请替换为实际值。
承载域控制器、DNS及配套业务系统,需要相匹配的服务器计算与存储资源。A5idc数据提供香港、美国、日本等地区的物理服务器,涵盖 Xeon Gold、AMD EPYC 等平台,并有 SSD 或 NVMe 存储及不同网络线路配置,可为多站点目录服务和相关业务部署提供硬件资源基础。
交付前不宜只执行一次 dcdiag,也不宜把某条命令显示 passed 作为全部结论。不同检查对象对应不同判断依据:
| 关键对象 | 主要核对项 | 通过依据 |
|---|---|---|
| 域控制器清单 | 主机名、站点、IP、全局编录和角色 | 所有计划中的域控制器均已发现,数量与交付清单一致 |
| AD 复制 | 源和目标域控制器、命名上下文、最大延迟、失败次数 | 预期复制伙伴均有最近成功记录,持续失败为零,延迟符合站点连接计划 |
| DNS 服务 | DNS 服务状态、监听服务器、域控制器 DNS 客户端配置 | 计划提供 DNS 的服务器服务正常,域控制器能够访问内部 DNS |
| DNS 定位记录 | A/AAAA、LDAP SRV、Kerberos SRV 等记录 | 记录存在、目标名称可继续解析,且从实际客户端网络位置查询正常 |
| AD 集成 DNS 区域 | DomainDnsZones、ForestDnsZones 及区域复制范围 | 区域类型和复制范围符合设计,多个 DNS 服务器查询结果一致 |
| 域控制器可用性 | Advertising、Netlogon、SYSVOL | 域控制器能够正常发布服务并被域定位机制发现 |
“通过”不等于每个环境都必须使用同一个延迟阈值。站点内复制、站点间复制和自定义站点链接的调度可能不同,验收标准应以既定复制计划和业务恢复点要求为准。例如,某条站点链接每 3 小时开放一次复制时,最大增量不能简单套用 15 分钟阈值;但如果已经超过一个完整周期且没有成功记录,就应暂缓交付并查明原因。
建议在域成员管理工作站或域控制器上执行检查,并准备以下条件:
repadmin、dcdiag、Get-AD* 和 Resolve-DnsName。repadmin 查询、dcdiag、Get-AD<em>、Get-DnsServer</em> 和 Resolve-DnsName 不会主动修改目录或 DNS 数据。先获取当前目录中的域控制器清单:
Import-Module ActiveDirectory

$domain = (Get-ADDomain).DNSRoot
$forestRoot = (Get-ADForest).RootDomain
$dcNames = (Get-ADDomainController -Filter *).HostName

$domain
$forestRoot
$dcNames | Sort-Object
如果结果中出现未纳入交付范围的旧域控制器、已下线主机或缺少计划中的新域控制器,不要直接进入复制验收。清单本身不一致,后续的“失败数量”和“预期伙伴数量”就无法正确解释。
域控制器的站点归属会影响复制伙伴和客户端定位结果。首先查看每台域控制器所在站点、IP 地址和全局编录状态:
Get-ADDomainController -Filter * |
    Select-Object HostName,
                  IPv4Address,
                  Site,
                  IsGlobalCatalog,
                  OperationMasterRoles |
    Sort-Object Site, HostName
重点核对三项:
域控制器的网卡 DNS 设置应能够访问承载 AD 区域的内部 DNS。将域控制器的 DNS 客户端配置指向只能解析公网名称的服务器,通常无法正确解析 _ldap、_kerberos 和 _msdcs 等内部记录。
在支持 PowerShell 远程管理时,可执行:
Invoke-Command -ComputerName $dcNames {
    [pscustomobject]@{
        ComputerName = $env:COMPUTERNAME
        DNSClientIPv4 = (
            Get-DnsClientServerAddress -AddressFamily IPv4 |
            ForEach-Object { $_.ServerAddresses -join ', ' }
        )
    }
}
如果没有启用 PowerShell 远程管理,则在每台域控制器本机运行:
Get-DnsClientServerAddress -AddressFamily IPv4 |
    Select-Object InterfaceAlias, ServerAddresses
判断时不要只看“有两个 DNS 地址”。应进一步确认:
复制验收应同时看汇总结果、伙伴明细和命名上下文。只看某台域控制器本地的 dcdiag,可能遗漏其他目标服务器的失败。
执行以下命令获取源端和目标端的复制摘要:
repadmin /replsummary * /bysrc /bydest /sort:delta
重点观察输出中的:
largest delta:从最近一次成功复制到当前的最大时间差。fails/total:失败次数与总复制连接数。error:失败对应的错误码或错误描述。DSA:发生问题的源域控制器或目标域控制器。典型的合格方向是:
fails/total 为 0/总数。如果同一错误同时出现在 /bysrc 和 /bydest 两个视图中,不要简单把它当作两次独立故障。应回到具体的源、目标和命名上下文,确认实际受影响的复制连接。
汇总命令不能说明失败发生在哪个目录分区。使用以下命令获取明细:
repadmin /showrepl * /csv > C:\Temp\ad-showrepl.csv
如果只需要检查单台域控制器,也可以使用:
repadmin /showrepl DC01 /all /verbose
在明细中,应分别核对以下命名上下文:
DC=...:域分区,包含用户、计算机和组等域对象。CN=Configuration,...:配置分区。CN=Schema,...:架构分区。DC=DomainDnsZones,...:域级 AD 集成 DNS 数据。DC=ForestDnsZones,...:林级 AD 集成 DNS 数据。判断依据不是“域分区成功就算通过”。如果 DomainDnsZones 或 ForestDnsZones 复制失败,用户对象可能仍能正常登录,但 DNS 区域和定位记录可能在不同域控制器之间不一致,这属于 DNS 相关的复制故障。
还可以使用 Active Directory PowerShell 模块查看失败对象:
Get-ADReplicationFailure -Target $dcNames -Scope Server |
    Format-Table Server,
                 Partner,
                 Partition,
                 FirstFailureTime,
                 FailureCount,
                 LastError -AutoSize
在正常的交付时点,预期复制伙伴不应存在持续失败记录。若曾出现短暂网络抖动,但随后已经成功复制,应结合 FirstFailureTime、FailureCount 和最近成功时间判断,不要仅凭历史失败记录直接判定当前不可用。
查看最近一次成功复制及连续失败次数:
Get-ADReplicationPartnerMetadata -Target $dcNames -Scope Server |
    Select-Object Server,
                  Partner,
                  Partition,
                  LastReplicationSuccess,
                  LastReplicationResult,
                  ConsecutiveReplicationFailures |
    Format-Table -AutoSize
常见判断方式如下:
| 输出项 | 合格表现 | 异常含义 |
|---|---|---|
LastReplicationResult | 为 0 | 非零值表示最近复制尝试失败,需要结合错误码判断 |
LastReplicationSuccess | 有值且不超过允许周期 | 为空或明显超出周期,表示该伙伴可能长期未成功 |
ConsecutiveReplicationFailures | 为 0 | 连续失败通常比单次失败更值得优先处理 |
Partition | 预期命名上下文均有成功记录 | 缺少 DNS 分区记录时,需重点检查 AD 集成 DNS |
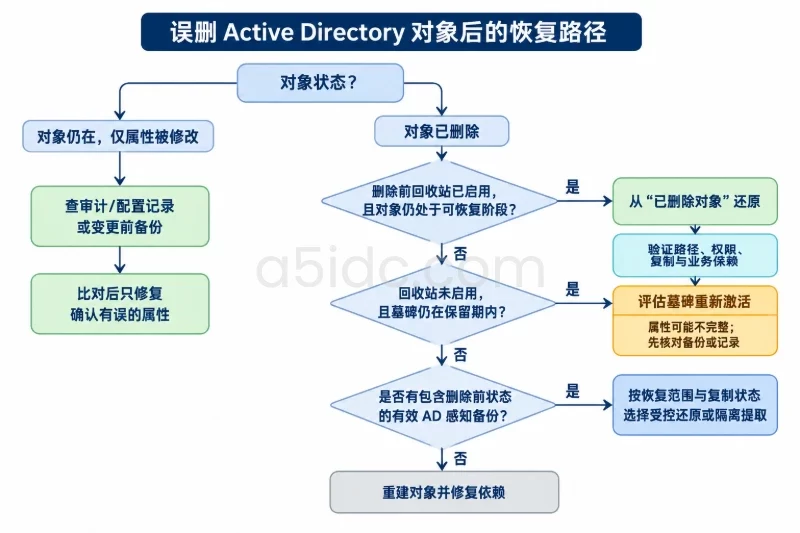
当复制失败时间接近或超过目录对象的墓碑生命周期时,不应直接重复触发复制或手工删除对象。此类情况可能涉及过期对象、残留对象和拓扑一致性,应先保留现状、确认备份与变更授权,再按照组织的 AD 复制故障流程处理。
repadmin 更适合查看复制关系和错误明细,dcdiag 适合从域控制器服务状态角度进行交叉检查:
dcdiag /e /test:Replications
dcdiag /e /test:Advertising
dcdiag /e /test:SysVolCheck
dcdiag /e /test:NetLogons
这些结果分别帮助判断:
Replications:域控制器复制测试是否报告错误。Advertising:域控制器是否正确发布自身的目录服务能力。SysVolCheck:SYSVOL 状态是否符合域控制器正常运行要求。NetLogons:Netlogon 相关服务和共享是否可用。DCDIAG 通过并不能替代 repadmin /showrepl。例如,域控制器可以完成基本服务自检,但某个特定站点链接仍可能存在复制延迟。因此,验收记录中应同时保留两类结果。
不要把以下主动操作当成常规健康检查:
repadmin /syncall
该类命令会主动触发复制,可能改变现场状态或增加链路负载。交付验收的目标是观察既有复制计划是否正常,而不是通过手动触发暂时“冲掉”积压。若确需主动同步,应经过变更授权,并保留操作前后的复制结果。
只对设计中承载 DNS 角色的服务器检查 DNS 服务状态。可以在 Windows PowerShell 远程会话中执行:
$dnsServers = @('DC01', 'DC02')

Invoke-Command -ComputerName $dnsServers {
    Get-Service -Name DNS |
        Select-Object MachineName, Name, Status, StartType
}
判断标准:
Status 应为 Running。StartType 应符合服务器运行设计,通常不应是临时手动启动状态。DNS 服务就判为域控制器故障。然后从实际管理主机或代表性客户端网络位置直接指定 DNS 服务器进行查询。这样可以区分“本机缓存正常”和“指定 DNS 服务器确实能回答”。
$domain = (Get-ADDomain).DNSRoot
$forestRoot = (Get-ADForest).RootDomain
$dnsServer = '10.10.10.11'

Resolve-DnsName -Name "_ldap._tcp.dc._msdcs.$forestRoot" `
    -Type SRV `
    -Server $dnsServer

Resolve-DnsName -Name "_kerberos._tcp.$domain" `
    -Type SRV `
    -Server $dnsServer
如果采用子域林结构,应根据实际 DNS 设计分别检查林根域、子域和 _msdcs 相关名称。关键不是固定某个字符串,而是确认域定位器所需的 SRV 记录能够从指定 DNS 服务器返回。
SRV 记录的结果通常包含目标主机名、端口和优先级。验收时需要继续解析 SRV 返回的目标主机名:
Resolve-DnsName -Name 'DC01.ad.example.com' `
    -Type A `
    -Server '10.10.10.11'

Resolve-DnsName -Name 'DC01.ad.example.com' `
    -Type AAAA `
    -Server '10.10.10.11'
通过标准包括:
_ldap 和 _kerberos 等必要 SRV 记录存在。NameTarget 指向预期域控制器,而不是已下线或不可达主机。如果环境启用了 IPv6,应同时关注 AAAA 记录是否真实可达。若只是遗留的错误 AAAA 记录,部分客户端可能优先使用 IPv6,造成“有时能登录、有时超时”的现象。反向解析记录可以作为应用或运维要求单独验收,但反向区域缺失本身不能证明 AD 复制失败,也不能代替 SRV 记录检查。
对全部企业域控制器运行完整 DNS 检查:
dcdiag /e /test:DNS /DnsAll /v
如果需要定位到单台域控制器,可执行:
dcdiag /s:DC01 /test:DNS /DnsRecordRegistration /v
dcdiag /s:DC01 /test:DNS /DnsDynamicUpdate /v
重点查看以下结果:
DnsDelegation 的结果要结合 DNS 架构判断。如果内部域没有配置上级 DNS 委派,某些委派提示可能只是设计差异,不能脱离环境直接判定为复制故障;但如果交付设计明确要求父区域委派,则该检查应纳入验收条件。
在每台计划承载 DNS 的服务器上查看区域属性:
Get-DnsServerZone -ComputerName DC01 |
    Select-Object ZoneName,
                  ZoneType,
                  IsDsIntegrated,
                  ReplicationScope,
                  DynamicUpdate |
    Sort-Object ZoneName
对 DC02 等其他 DNS 服务器重复执行,重点比较:
_msdcs 相关区域是否存在或能按设计提供查询。IsDsIntegrated 是否符合设计。ReplicationScope 是域范围、林范围还是自定义范围。DynamicUpdate 是否符合安全更新策略。AD 集成 DNS 区域通常依赖 DomainDnsZones 或 ForestDnsZones 命名上下文。如果设计要求某区域在域内的所有 DNS 服务器之间复制,却在某台服务器上显示了不同的复制范围,应先核对设计和目录分区,而不是直接修改区域属性。
同样,IsDsIntegrated 为 False 不一定在所有架构中都代表故障。若设计采用标准主区域、辅助区域或外部 DNS 集成方式,应根据该设计核对区域传送、更新来源和数据新鲜度。只有在明确要求 AD 集成时,才把 IsDsIntegrated=True 作为该区域的通过条件。
可以直接指定不同 DNS 服务器比较 SRV 记录:
$name = "_ldap._tcp.dc._msdcs.ad.example.com"

Resolve-DnsName -Name $name -Type SRV -Server '10.10.10.11'
Resolve-DnsName -Name $name -Type SRV -Server '10.10.10.12'
也可以检查某台域控制器在区域中的 A 记录:
Get-DnsServerResourceRecord `
    -ComputerName DC01 `
    -ZoneName 'ad.example.com' `
    -RRType A |
    Where-Object HostName -in @('DC01', 'DC02') |
    Select-Object HostName, RecordType, RecordData
这一步的判断重点是“数据是否一致且有效”,而不是要求所有服务器返回内容的排列顺序完全相同。多台服务器都能回答,但其中一台仍返回已下线域控制器的 SRV 记录,依然属于 DNS 数据治理问题。
如果 repadmin 显示 DomainDnsZones 或 ForestDnsZones 复制失败,同时不同 DNS 服务器返回的 SRV 记录不一致,应优先把问题归入 AD DNS 分区复制,而不是只重启 DNS 服务。重启服务可能暂时清除缓存,却不能修复目录分区本身的复制错误。
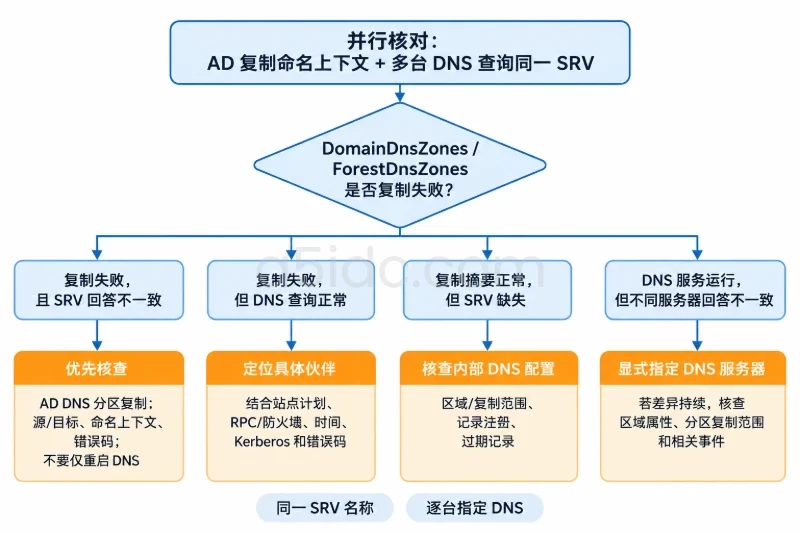
这种结果说明 DNS 可能不是主要原因。继续核对:
repadmin /showrepl DC02 /all /verbose
并在必要时做基础网络检查:
Test-NetConnection DC02 -Port 135
w32tm /query /status
端口 135 只能作为 RPC 入口的初步检查,不能证明所有动态 RPC 通信都正常。若 135 可达但复制仍失败,还需结合防火墙策略、动态 RPC 端口、站点链路、时间偏差、Kerberos 和复制错误码判断。
优先检查:
dcdiag /test:DNS /DnsRecordRegistration 的结果。DomainDnsZones 和 ForestDnsZones 是否存在复制错误。不建议在没有留证的情况下直接执行强制注册或手工删除记录。先保存当前查询结果,并确认区域动态更新策略、记录所有者和变更授权,再决定是否进行修复。
这通常指向区域复制或缓存问题。先分别使用 Resolve-DnsName -Server 指定每台 DNS 服务器查询,确认差异是否来自缓存;如果差异持续存在,再检查:
Get-DnsServerZone 的区域属性。repadmin /showrepl 中的 DNS 命名上下文。不要用“所有服务器的 DNS 服务都是 Running”作为通过依据。服务进程正常,只能说明服务已启动,不能证明区域数据已经同步。
例如环境没有配置 DNS 委派、某台域控制器不承载 DNS,或者使用了经过设计的外部 DNS 集成方式。此时应在验收记录中写明适用范围,并用实际查询结果、区域配置和架构文档进行替代核验。不能为了让报告全部显示 PASS 而修改不必要的 DNS 或 AD 配置。
建议至少保留以下结果:
repadmin /replsummary * /bysrc /bydest /sort:delta > C:\Temp\replsummary.txt
repadmin /showrepl * /csv > C:\Temp\showrepl.csv
dcdiag /e /test:Replications > C:\Temp\dcdiag-replications.txt
dcdiag /e /test:DNS /DnsAll /v > C:\Temp\dcdiag-dns.txt
同时保存:
最终验收可以按以下顺序签核:
repadmin /replsummary 没有持续失败,最大增量符合复制计划。DomainDnsZones、ForestDnsZones 以及其他预期命名上下文均有成功复制记录。这样得到的结论既能回答“复制是否正常”,也能回答“DNS 是否能让客户端找到正确的域控制器”。两者都满足各自的判断标准后,才适合将域控制器和 AD DNS 环境交付给后续业务使用。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9523.html