香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


从外部网络访问服务器的 8080 端口时,如果能够直接看到容器服务,而主机防火墙中明明存在拒绝规则,问题通常不在“规则有没有写上”,而在于数据包是否经过了你修改的链。Docker 发布端口后,会通过 NAT 和转发链把主机端口映射到容器端口,流量可能绕过主机防火墙常用的 INPUT 链。
以下以 Linux 主机上的 Docker Engine 为例,重点排查 IPv4、Docker 使用的 iptables/nftables 后端、UFW 或 firewalld 与 Docker 规则之间的路径差异。排查时先读取状态、抓包和查看计数器,再考虑修改端口映射或防火墙规则,避免直接清空规则或修改默认转发策略。
“端口开放”至少有三种不同含义:
不要只在服务器本机执行 curl。本机访问可能经过 OUTPUT 链或本地回环路径,不能代表公网访问结果。应从另一台服务器、办公网络或受控测试节点发起:
curl -v --connect-timeout 5 http://服务器公网IP:8080/
也可以只测试 TCP 建连:
nc -vz -w 5 服务器公网IP 8080
根据结果可以先做一个粗略判断:
succeeded 或能返回 HTTP 状态码:端口路径已经打通,重点检查防火墙规则顺序和 Docker 转发链。Connection refused:目标地址可达,但没有服务接受连接,可能是端口映射错误、容器服务未监听或规则主动拒绝。Connection timed out:常见于丢包、上游安全策略或主机防火墙执行了 DROP。同一个端口要分别验证 IPv4 和 IPv6,不要因为域名解析到了两个地址,就认为两条路径使用了相同规则:
curl -4 -v --connect-timeout 5 http://example.com:8080/
curl -6 -v --connect-timeout 5 http://example.com:8080/
这里的 example.com 仅作为示例域名,实际测试应替换为自己的域名或地址。
先查看容器名称、发布端口和容器状态:
docker ps --format 'table {{.Names}}\t{{.Status}}\t{{.Ports}}'
进一步查看指定容器:
docker port app
docker inspect -f '{{json .NetworkSettings.Ports}}' app
示例输出可能类似:
80/tcp -> 0.0.0.0:8080
80/tcp -> [::]:8080
这表示容器的 80/tcp 被发布到了主机所有 IPv4 地址以及 IPv6 地址。若输出是:
80/tcp -> 127.0.0.1:8080
则该端口只应通过主机回环地址访问,外部客户端通常无法直接连接。
还要区分 EXPOSE 与端口发布:
EXPOSE 80
或 Compose 中的:
expose:
  - "80"
主要是声明或提供容器网络内部使用的端口,不等于把端口公开到主机。真正改变主机入口的是 ports 或 docker run -p。
sudo ss -lntup | grep -E '(:8080|docker-proxy)'
ip -br address
可能看到以下几种情况:
0.0.0.0:8080:IPv4 所有本机地址都可能接收连接。:::8080:IPv6 地址监听,是否同时接受 IPv4 取决于系统和套接字设置。127.0.0.1:8080:仅主机本地可访问。ss 没有显示端口,但 docker port 存在映射:不应立即判定没有发布。不同 Docker 版本和网络模式可能由 NAT 转发完成,不一定需要单独的代理进程。在主机上执行抓包:
sudo tcpdump -ni any 'tcp port 8080'
然后从外部网络再次访问该端口。
如果能够看到类似下面的 SYN 包,说明外部流量已经到达主机:
IP 198.51.100.25.53120 > 203.0.113.10.8080: Flags [S], seq ...
抓包结果的含义如下:
tcpdump 只读抓包,不会改变规则,适合作为低风险的第一步。测试结束后按 Ctrl+C 退出即可。
防火墙规则中的 -i 参数必须对应实际接收公网流量的网卡。使用下面的命令查询到公网地址的路由:
ip route get 198.51.100.25
示例结果中如果出现:
198.51.100.25 via 203.0.113.1 dev ens3 src 203.0.113.10
说明公网流量通常从 ens3 进入。实际环境中可能是 eth0、ens160、bond0 或其他名称,不能直接照抄示例。
如果服务器位于云平台,还要把云安全组、网络 ACL 和主机防火墙分开判断。云侧拒绝时,主机上通常看不到对应的 TCP SYN;主机防火墙拒绝时,抓包一般仍能看到数据包到达。
A5idc数据提供中国香港、美国、日本等地区的物理服务器租用,涵盖常规 Xeon 与 AMD EPYC 等配置,并有 SSD、NVMe 及不同线路和带宽选项,可为容器化网站、业务接口和后台服务提供计算、存储与网络资源。多地区的服务器资源也便于围绕业务访问区域安排部署,承载应用服务与多容器任务。
先保存当前状态,方便后续比较。以下操作不会修改规则:
docker version --format '{{.Server.Version}}'
sudo iptables -V
sudo iptables -t nat -S
sudo iptables -t filter -S
sudo nft list ruleset
如果系统同时存在 iptables 和 nftables,不要只看其中一套输出。某些发行版的 iptables 命令实际上是 nftables 兼容层,也可能与另一套独立规则并存。
可以重点查看以下对象:
sudo iptables -t filter -S DOCKER-USER
sudo iptables -t filter -S DOCKER-FORWARD
sudo iptables -t nat -S DOCKER
sudo iptables -L FORWARD -n -v --line-numbers
sudo iptables -L INPUT -n -v --line-numbers
Docker 的典型 IPv4 转发路径大致是:
PREROUTING 阶段把主机端口转换为容器地址和容器端口。DOCKER-USER、Docker 相关转发链和接口规则。因此,直接在 INPUT 链中写:
sudo iptables -I INPUT -p tcp --dport 8080 -j DROP
不一定能拦住已经被 Docker 转换并转发到容器的流量。此时 INPUT 规则计数器可能长期为零,但端口仍能从外部访问,这不是规则语法失效,而是数据包没有经过这条链。
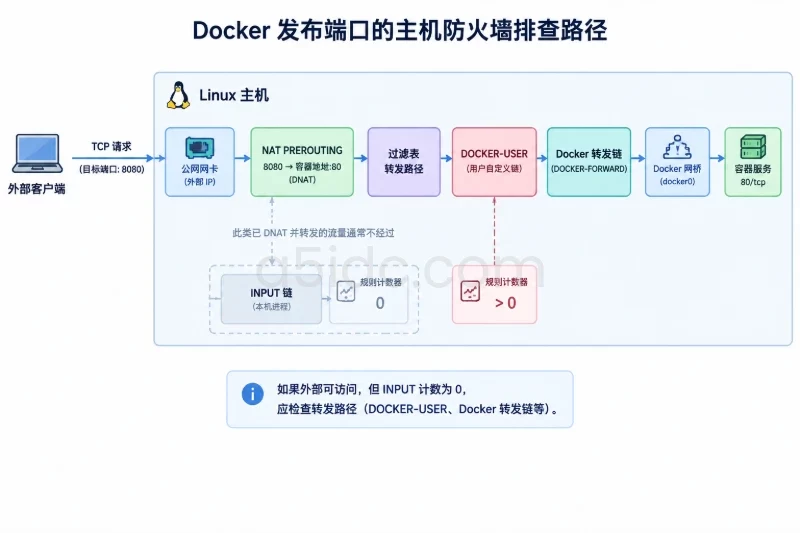
DOCKER-USER 通常用于放置不希望被 Docker 自动规则覆盖的用户策略。使用前必须确认该链存在,并确认 Docker 正在使用 iptables 规则:
sudo iptables -t filter -L DOCKER-USER -n -v --line-numbers
示例中如果某条规则的 pkts 和 bytes 数字随着外部测试增加,说明数据包确实经过该位置。若抓包能看到流量,但 DOCKER-USER 计数器完全不变,则可能存在以下情况:
OUTPUT 路径。在 Docker 的转发路径中,数据包可能已经被 DNAT。外部访问的是主机 8080,而进入容器时目标端口可能已经变成 80。因此,在 DOCKER-USER 中使用:
--dport 8080
可能匹配不到预期流量。需要匹配 NAT 前的原始目标端口时,可以使用 conntrack 扩展:
-m conntrack --ctorigdstport 8080
该匹配方式会增加连接跟踪开销,适合用于明确的端口和来源控制,不建议在规则中无范围地大量使用。
可以把抓包、监听和规则计数器结合起来判断,不要只依据某一条命令的输出。
| 观察结果 | 更可能的原因 | 下一步 |
|---|---|---|
| 外部测试失败,主机抓不到 SYN | 云安全组、上游网络、DNS 或地址族错误 | 核对解析结果、公网 IP、安全组和 curl -4/-6 |
| 主机能抓到 SYN,但没有 SYN-ACK | 主机防火墙、Docker 转发、路由或目标端口问题 | 查看 FORWARD、DOCKER-USER、NAT 规则和容器映射 |
INPUT 规则计数为零,但外部能访问 | 流量被 DNAT 后走转发路径 | 将策略放到 DOCKER-USER 或正确的转发规则位置 |
DOCKER-USER 计数不变,抓包却有流量 | 后端不一致、链路或地址族不匹配 | 检查 iptables/nftables 后端和 IPv6 规则 |
本机 curl 127.0.0.1:8080 成功,外部失败 | 绑定地址或外部转发被拒绝 | 查看 docker port、ss 和网卡入口 |
| 外部 IPv4 失败、IPv6 成功 | IPv6 发布或 IPv4 防火墙策略不同 | 分别查看 iptables 与 ip6tables 或 nftables 的 inet/ip6 规则 |
| TCP 建连成功但 HTTP 返回异常 | 容器内应用、协议或反向代理问题 | 进入容器检查监听地址、日志和应用响应 |
| Docker 重启后规则恢复,手工规则消失 | 自定义规则没有持久化 | 使用当前发行版的防火墙持久化机制 |
容器内部服务也需要检查,但这一步应放在主机网络路径已经确认之后:
docker logs --tail 100 app
docker exec app sh -c 'ss -lnt 2>/dev/null || netstat -lnt 2>/dev/null'
如果镜像没有 ss 或 netstat,不要为了排查临时安装软件改变容器状态,可以通过应用日志或临时调试容器检查网络。容器内服务监听 127.0.0.1 时,Docker 端口转发通常无法连接到它;监听 0.0.0.0 或容器网卡地址更符合端口发布场景。
如果服务只供主机上的 Nginx、监控程序或其他本地进程访问,优先修改 Docker 发布地址,而不是继续堆叠防火墙规则。
Compose 示例:
services:
  app:
    image: example/app:1.0
    ports:
      - "127.0.0.1:8080:80"
命令行启动时可以写成:
docker run -d \
  --name app \
  -p 127.0.0.1:8080:80 \
  example/app:1.0
修改前应先保存当前容器配置,确认环境变量、挂载卷和网络不会丢失:
docker inspect app > /root/app.inspect.before-port-change.json
docker inspect -f '{{json .Mounts}}' app
docker inspect -f '{{json .Config.Env}}' app
Compose 项目可以先检查最终配置:
docker compose config
确认端口已经变为 127.0.0.1:8080:80 后,再在维护窗口执行:
docker compose up -d app
端口映射属于容器创建参数,通常需要重新创建容器,不能依靠 docker update 修改。重新创建可能造成短暂中断,但只要数据存放在持久化卷中,通常不会删除业务数据。执行前仍应确认项目的卷和依赖关系。
验证方式:
docker port app
curl -v http://127.0.0.1:8080/
然后从外部网络访问,预期应无法连接。若需要回滚,把 Compose 中的映射恢复为原值,再执行:
docker compose up -d app
如果服务需要对公网开放,不要使用回环绑定,而应继续通过来源地址、入口网卡和端口范围限制访问。
在确认主机使用 iptables 后端,并且 DOCKER-USER 链存在时,可以用它限制 Docker 转发流量。下面示例假设:
ens3;8080;198.51.100.25 访问;198.51.100.25 是文档示例地址,实际应替换为可信来源。先备份规则:
sudo iptables-save > "/root/iptables-before-docker-user-$(date +%F-%H%M%S).rules"
sudo nft list ruleset > "/root/nft-before-docker-user-$(date +%F-%H%M%S).ruleset"
备份文件包含主机的完整网络策略,应限制权限,并通过主机控制台或带外通道保留回滚路径。不要在唯一的远程 SSH 连接上直接修改默认策略。
添加允许来源和拒绝其他来源的临时规则:
sudo iptables -I DOCKER-USER 1 \
  -i ens3 -p tcp -s 198.51.100.25 \
  -m conntrack --ctorigdstport 8080 \
  -j ACCEPT

sudo iptables -I DOCKER-USER 2 \
  -i ens3 -p tcp \
  -m conntrack --ctorigdstport 8080 \
  -j DROP
这里使用 --ctorigdstport 8080 是为了匹配 DNAT 前的主机端口。规则只针对从 ens3 进入的 TCP 连接和原始目标端口 8080,不会直接影响其他端口;如果同时发布 UDP,必须单独设计 UDP 规则。
立即查看规则顺序和计数器:
sudo iptables -L DOCKER-USER -n -v --line-numbers
如果规则顺序不符合预期,先不要继续添加同类规则。可以用精确的删除命令回滚,命令中的参数必须与添加时一致:
sudo iptables -D DOCKER-USER \
  -i ens3 -p tcp \
  -m conntrack --ctorigdstport 8080 \
  -j DROP

sudo iptables -D DOCKER-USER \
  -i ens3 -p tcp -s 198.51.100.25 \
  -m conntrack --ctorigdstport 8080 \
  -j ACCEPT
在生产环境中,不建议长期依赖手工执行的 iptables -I。主机重启、Docker 重启或防火墙服务重载后,临时规则可能丢失。应根据发行版选择一种持久化方式,并确认它不会与 UFW、firewalld 或其他规则管理器重复接管同一策略。
如果主机启用了 UFW,先查看状态:
sudo ufw status verbose
sudo ufw status numbered
如果启用了 firewalld:
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --get-zones
常见冲突表现包括:
INPUT 拒绝规则对 Docker 发布端口不起作用,因为流量走的是转发路径。处理原则是选择一个明确的策略入口:
iptables 规则。firewall-cmd --list-all 和实际计数器验证。DOCKER-USER 时,确认系统不会在启动或重载时清除该链中的自定义规则。不要为了“让端口先关掉”直接执行下面这类高风险操作:
sudo iptables -F
sudo iptables -P FORWARD DROP
sudo iptables -P FORWARD ACCEPT
它们可能影响所有容器、主机转发、集群网络和远程管理连接。除非已经有完整备份、控制台回滚通道和变更窗口,否则不应在生产主机上执行。也不要把关闭 Docker 防火墙规则作为常规修复手段,因为这可能让其他已发布端口失去预期隔离。
修复不能只看配置文件,应沿着原来的访问路径重新验证。
首先确认发布范围:
docker port app
sudo ss -lntup | grep ':8080'
然后从允许来源和拒绝来源分别测试:
# 允许来源
curl -v --connect-timeout 5 http://服务器公网IP:8080/

# 非允许来源
nc -vz -w 5 服务器公网IP 8080
如果拒绝规则使用 DROP,非允许来源出现超时并不一定是异常;如果使用 REJECT,客户端更可能立即得到拒绝。验证时应以“允许来源能正常访问、非允许来源无法建立预期连接”为准,而不是只看客户端错误文字。
同时观察 Docker 链计数器:
sudo iptables -L DOCKER-USER -n -v --line-numbers
sudo iptables -L FORWARD -n -v --line-numbers
判断逻辑如下:
最后安排一次服务重启、Docker 重启或主机重启后的复核,但要在维护窗口执行,因为 Docker 重启可能短暂影响所有容器。持续观察期间可以记录公网端口连接数、拒绝计数、容器重启次数和应用日志;如果端口再次意外开放,优先对比端口发布配置、DOCKER-USER 规则和防火墙服务的重载日志。
如果使用的是 Docker Desktop,容器网络通常运行在独立虚拟机或专用网络层中,Linux 主机上的上述链路不一定完全适用。此时还需要检查 Docker Desktop 的端口转发配置、宿主机防火墙以及虚拟机网络边界,不能仅凭 Linux 主机上的 iptables 输出判断最终暴露范围。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7427.html