香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在洛杉矶服务器上执行 umask 显示 0022,新建文件却是 644、目录是 755,并不是命令没有生效。umask 表示创建时要屏蔽哪些权限,不是新对象最终应当拥有的权限;文件和目录的起始权限也通常不同。
Linux 的这一机制不因服务器位于洛杉矶而改变。真正需要判断的是:哪个进程创建了对象、它申请了什么权限、当时的 umask 是多少,以及所在目录是否有默认 ACL 等额外规则。只看登录终端里的 umask,不一定能解释网站程序或定时任务创建的文件。
进程创建文件或目录时,会向系统提出一个权限请求;umask 从请求中去掉相应的权限位。可以把它理解为创建过程中的一道上限约束,而不是事后修改权限的命令。它通常不改变已有文件,也不能给创建请求中原本没有的权限“补票”。
对常见创建操作,普通文件通常以 0666 作为权限请求起点,即所有者、所属组和其他用户均可读写,但没有执行权限;目录通常以 0777 为起点,因为进入目录和访问其中的路径需要执行权限。这里的“起点”不是承诺值:程序可以主动请求更严格的权限。
例如,umask 0022 会屏蔽所属组和其他用户的写权限,于是常见结果是文件 0644、目录 0755。文件不会因为目录是 755 就自动得到执行权限。同样,若程序创建文件时只请求 0600,即使当前 umask 为 0022,结果也不会变成 0644。
chmod 与 umask 的作用时间也不同:chmod 修改已有对象的权限;umask 参与新对象的创建。修改当前 shell 的 umask 后,先前生成的文件不会随之变化。
在没有默认 ACL 等额外因素干预的常见情形下,可用下面的关系理解结果:
新对象的权限 = 创建进程申请的权限,去掉 umask 指定的权限位。这是按权限位进行屏蔽,不是一般意义上的十进制减法。对普通文件常用的 0666 和目录常用的 0777,按八进制数字直观计算通常能得到正确结果;遇到程序自行指定权限时,仍应回到“按位屏蔽”的规则。
创建时的 umask | 普通文件请求 0666 时 | 目录请求 0777 时 | 常见用途示意 |
|---|---|---|---|
0022 | 0644 | 0755 | 所有者可写,其他用户通常可读 |
0027 | 0640 | 0750 | 仅所有者和所属组可访问 |
0077 | 0600 | 0700 | 仅所有者可访问 |
0002 | 0664 | 0775 | 允许所属组协作写入 |
表中的结果有明确前提:创建程序采用所列权限请求,父目录没有影响结果的默认 ACL,文件系统也按通常的 Linux 权限语义呈现。它们适合用于推演,却不能代替对实际文件的检查。
以 0027 为例,第一位 0 可先不参与这组常见读、写、执行位的演示;后面三位分别对应所有者、所属组、其他用户。2 屏蔽所属组的写权限,7 屏蔽其他用户的读、写、执行权限。因此普通文件得到 640,目录得到 750。目录所属组拥有读和执行权限,可以列出目录项并沿路径进入,但没有在该目录下新增或删除目录项所需的写权限。
另一个容易误判的现象是:用重定向覆盖已有文件后,权限没有按新 umask 变化。原因是该操作可能只是打开并截断已有文件,并未创建新 inode。判断 umask 是否生效,应使用真正不存在的新文件名测试,而不是反复覆盖同一个文件。
umask 是进程环境中的属性,子进程通常会继承它,进程也可以自行修改。管理员通过 SSH 登录后看到的值,只能说明该登录会话及其后续进程的情况,不能直接代表系统服务、计划任务或容器内程序。
登录会话的值可能受到 shell 启动文件、PAM 配置等影响;由 systemd 启动的服务可能有单元级的 UMask= 设置;应用启动后也可能再次调用相关接口修改它。排查网站上传目录时,应把“创建文件的应用进程”作为对象,而不是只检查管理员账号的交互式 shell。
这也解释了为何同一台洛杉矶 Linux 服务器上,手工创建的文件为 644,应用生成的文件却为 600:两者可能使用了不同的 umask,也可能是应用申请的初始权限不同。仅凭最终的三位权限数字,无法反推出唯一原因。
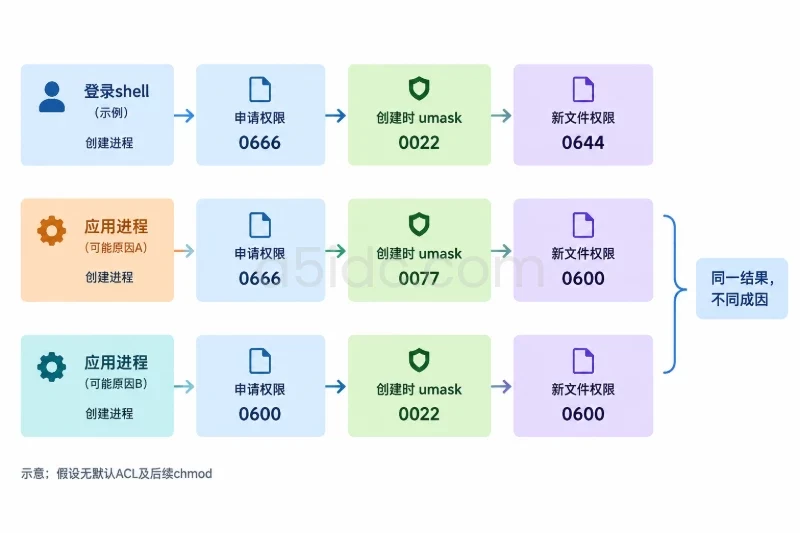
不少程序会为密钥、临时文件等对象主动请求 0600;某些程序创建文件后还会调用 chmod 调整权限。因此,观察到的最终权限既可能是创建阶段的结果,也可能经历了后续修改。排查时最好观察一个刚创建、尚未被后续流程处理的对象。
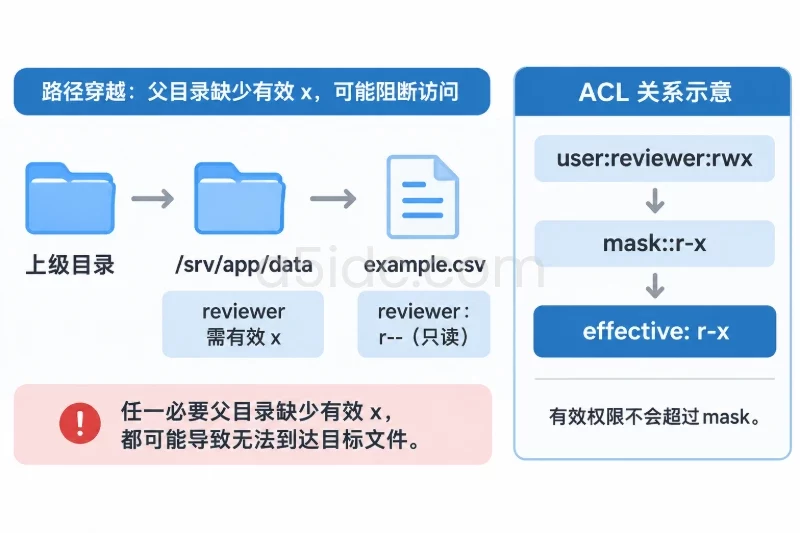
父目录设置了默认 ACL时,子对象可能继承 ACL;在 Linux 常见文件系统上,这种情况下不能再简单套用“0666/0777 与 umask”的表格,创建请求及继承的 ACL 会共同限制有效权限。父目录带有 setgid 位时,新对象的所属组及新建子目录的相关标志也可能受影响;这解决的是组继承问题,不等同于 umask 为组开放写权限。
若数据放在网络文件系统、特殊挂载或具有独立权限映射规则的存储上,客户端看到的权限还可能受到服务端或挂载选项影响。服务器部署在美国洛杉矶,只说明机器所在区域;权限结果仍取决于实际进程和存储环境,而不是地理位置。
Linux权限结果与创建进程、存储环境密切相关。A5idc数据提供美国物理服务器,涵盖常规Xeon、AMD EPYC及多IP等系列,并有搭配NVMe存储的配置,可用于承载网站程序、数据库、容器和业务后台。不同资源组合为各类应用提供相应的计算、存储与网络基础,让系统服务和应用进程能够运行在匹配业务形态的服务器环境中。
先在实际创建对象的环境中查看 umask。对当前 shell,直接运行:
umask
输出如 0027,表示这个 shell 当前的掩码。要验证它对应的常见文件、目录权限,可在临时目录中做一次隔离测试。下面的括号会启动子 shell,umask 027 不会持续修改外层交互式 shell;测试对象也是新建的,不涉及生产文件。运行前仍应确认 ${TMPDIR:-/tmp} 指向允许创建临时目录的位置。
(
  umask 027
  workdir=$(mktemp -d "${TMPDIR:-/tmp}/umask-demo.XXXXXX") || exit 1
  : > "$workdir/newfile"
  mkdir "$workdir/newdir"

  printf 'umask: '
  umask
  stat -c '%a %n' "$workdir/newfile" "$workdir/newdir"
  printf '测试目录:%s\n' "$workdir"
)
在没有默认 ACL 干预、命令采用通常权限请求时,newfile 预期为 640,newdir 预期为 750。mktemp 创建的测试目录本身通常采用更严格的权限,不应把它的权限与 newdir 混为一谈。测试会留下路径已打印的临时目录;核对路径后再按本机清理流程处理,勿把示例中的权限设置直接用于业务目录。
若结果不符,可以按以下顺序缩小范围:
umask。/proc/进程PID/status 中是否提供 Umask 字段,并核对服务单元的相关设置。getfacl 时,可对实际父目录运行 getfacl -p 目录路径,重点看是否存在 default: 条目。没有该工具时,不宜仅凭 stat 的三位数字断言不存在 ACL。对系统服务做验证时,应优先检查服务自身创建的测试对象,而非在登录 shell 中临时执行 umask 后推断服务结果。若确需调整生产服务的 UMask= 或启动配置,应先备份原配置、确认该服务会新建哪些文件及其访问方;变更后用新对象验收。回滚时恢复原配置并重新加载或重启相应服务;已经创建的对象不会因回滚自动恢复权限,需要逐项评估,不能批量推断后修改。
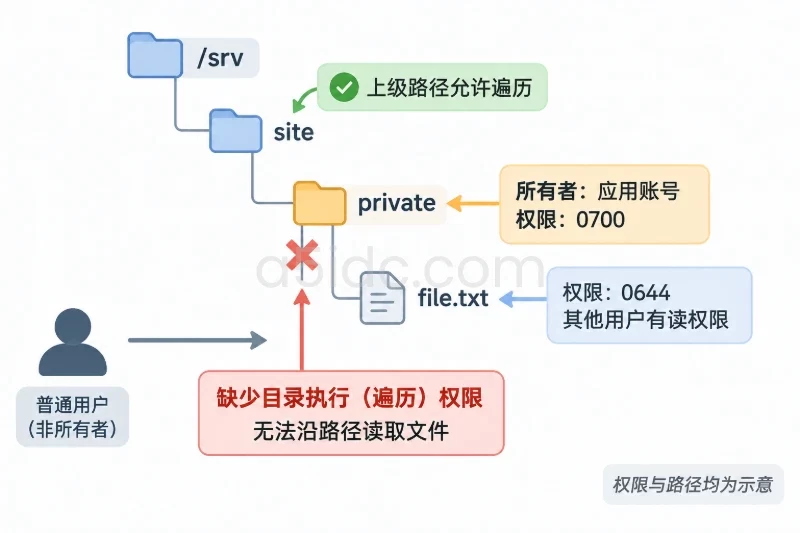
umask 回答的是“创建时哪些权限位不会被授予”,不是“某个用户最终能否访问”的完整答案。实际访问还要看文件所有者、用户的组成员关系、父目录每一级的遍历权限、ACL、挂载方式以及其他安全控制。例如文件显示 644,若上级目录不允许某用户进入,该用户仍可能无法通过路径读取它。
反过来,umask 0002 使常见新目录具备组写权限,也不代表协作已经配置好:创建者的所属组是否符合预期、父目录是否设置组继承规则、相关用户是否属于该组,都需要分别确认。umask 0077 适合限制新对象的默认可见范围,却不能替代对已有文件、应用显式放开的权限和 ACL 的检查。
因此,判断洛杉矶服务器上的新文件权限,可依次核对创建进程的 umask、程序申请的模式、父目录 ACL,以及新对象的实际权限。0666/0777 配合 umask 能解释标准情形;一旦结果不符,就沿创建者和附加权限规则验证,而不要把登录会话显示的数值当成整台服务器统一的默认权限。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/7236.html