香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


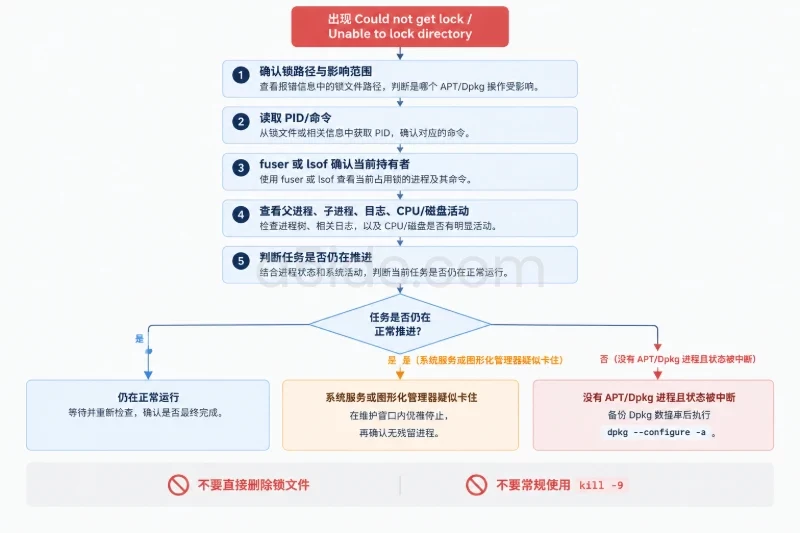
看到 Could not get lock、Unable to lock directory 或“锁文件被占用”时,通常不是 APT 配置文件损坏,而是系统中已经有另一个 apt、apt-get、dpkg、unattended-upgrade 或图形化软件管理进程正在使用同一套软件包数据库。正确处理方式是先确认锁的实际持有进程,再判断它是在正常工作、已经退出,还是确实卡住;不要一看到锁文件就直接删除。
安全恢复的核心顺序是:确认报错路径和影响范围,定位 PID 与父进程,检查任务是否仍有进展,再根据结果选择等待、停止调度任务或修复中断的 dpkg 状态。只有确认没有任何 APT/Dpkg 进程后,才能执行后续修复命令。
Linux 服务器上的软件包维护离不开稳定的计算、存储与网络资源。A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,涵盖常规建站、AMD计算及不同存储和带宽配置,可用于部署网站、业务后台、数据库与接口服务,为系统更新和应用运行提供相应的硬件与网络基础。
常见报错类似下面这样:
E: Could not get lock /var/lib/dpkg/lock-frontend. It is held by process 2187 (apt-get)
E: Could not get lock /var/lib/dpkg/lock. It is held by process 2210 (dpkg)
E: Could not get lock /var/lib/apt/lists/lock. It is held by process 2187 (apt-get)
不同路径说明冲突发生在不同阶段:
| 锁路径 | 常见使用者 | 主要作用 |
|---|---|---|
/var/lib/dpkg/lock-frontend | apt、apt-get、软件中心 | 防止多个软件包前端同时调用 Dpkg |
/var/lib/dpkg/lock | dpkg | 保护已安装软件包数据库 |
/var/lib/apt/lists/lock | apt-get update | 保护软件源索引文件 |
/var/cache/apt/archives/lock | APT 下载或缓存操作 | 保护本地软件包缓存 |
锁文件的存在本身不能证明某个进程仍在运行。Linux 使用的是进程持有的文件锁,进程退出后锁通常会被内核释放;文件即使留在磁盘上,也可能只是一个没有实际占用者的普通文件。
还要注意,lock-frontend 被占用和 dpkg 数据库损坏不是同一问题。前者表示并发访问,后者通常会出现:
dpkg was interrupted, you must manually run 'sudo dpkg --configure -a'
因此,第一步不是删除锁,而是确认当前到底是谁持有它。
如果错误信息给出了 PID,例如 2187,先查看该进程的状态:
pid=2187
ps -p "$pid" -o pid,ppid,user,stat,etime,lstart,args
重点关注以下字段:
STAT:进程当前状态;ETIME:进程已经运行了多久;PPID:父进程,便于判断是手工执行、系统定时任务还是图形化软件中心启动;COMMAND 或 ARGS:实际执行的命令。示例输出如下,内容仅用于说明判断方式:
  PID  PPID USER     STAT     ELAPSED                  STARTED COMMAND
 2187     1 root     S        00:08:42 Tue Mar 12 10:15:03 2024 /usr/bin/apt-get -y upgrade
这里的 S 表示进程处于可中断睡眠,并不等于卡死。APT 在等待网络、磁盘 I/O、软件包脚本或锁释放时,都可能处于这种状态。
如果返回:
PID TTY TIME CMD
没有对应进程,说明该 PID 可能已经退出。此时不要直接根据旧报错判断,应该重新查询锁的当前持有者,因为进程可能在排查过程中正常结束,也可能出现 PID 被复用的情况。
在 Debian、Ubuntu 等使用 apt 和 dpkg 的系统上,可以使用 fuser:
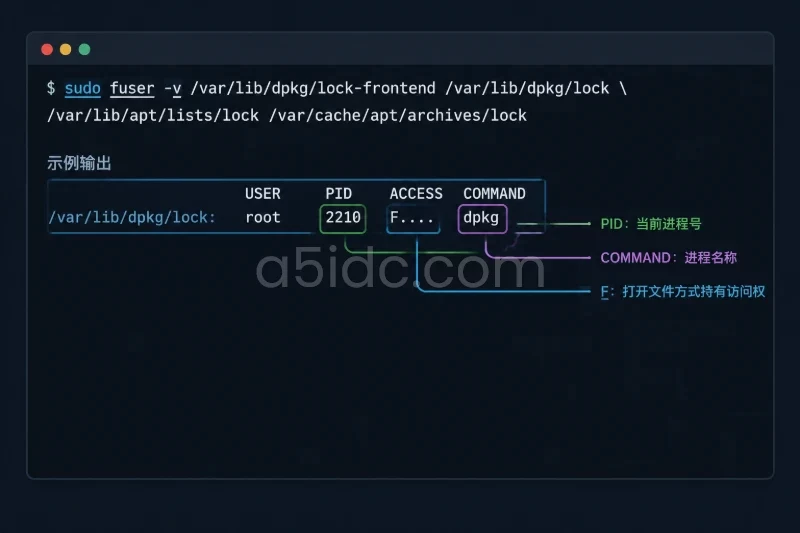
sudo fuser -v \
  /var/lib/dpkg/lock-frontend \
  /var/lib/dpkg/lock \
  /var/lib/apt/lists/lock \
  /var/cache/apt/archives/lock
如果存在占用者,可能看到类似结果:
                     USER        PID ACCESS COMMAND
/var/lib/dpkg/lock:  root       2210 F....  dpkg
其中:
PID 是当前进程号;COMMAND 是进程名称;F 表示该进程以打开文件的方式持有访问权。如果没有输出,通常表示这些路径当前没有被进程打开。fuser 没有输出时可能返回非零状态码,这不代表系统故障,只表示未找到占用者。
部分精简系统没有安装 fuser,可以尝试:
sudo lsof \
  /var/lib/dpkg/lock-frontend \
  /var/lib/dpkg/lock \
  /var/lib/apt/lists/lock \
  /var/cache/apt/archives/lock
如果 lsof 也不存在,先不要为了排查锁而进行大范围安装。可以使用进程列表进行初步确认:
ps -eo pid,ppid,user,stat,etime,%cpu,%mem,args --sort=etime \
  | grep -E '[a]pt|[a]pt-get|[d]pkg|[u]nattended-upgrade|[p]ackagekit'
这个命令的结果可能包含:
apt install 或 apt upgrade;unattended-upgrade;packagekitd;仅看进程名称还不够。继续查看父子关系:
sudo pstree -aps 2187
如果系统没有 pstree,可以使用:
ps -o pid,ppid,stat,etime,args -p 2187
ps -o pid,ppid,stat,etime,args --ppid 2187
典型关系可能是:
systemd---apt.systemd.daily---apt-get---dpkg
也可能是:
packagekitd---apt-get---dpkg
判断时可以参考以下信号:
apt-get 后面存在 dpkg 子进程,通常表示已经进入软件包安装或配置阶段;D 状态,通常表示不可中断的 I/O 等待,常见原因包括磁盘、网络文件系统或底层存储异常,此时不应直接强制终止;Z 状态时,它本身已经退出,应该检查父进程,而不是把僵尸进程当成实际锁持有者;fuser 或重新运行目标命令确认。Ubuntu 和部分 Debian 系统会通过 systemd 定时器启动 APT 任务。先查看相关定时器:
systemctl list-timers --all | grep -E 'apt-daily|unattended'
再查看服务状态:
sudo systemctl status apt-daily.service apt-daily-upgrade.service
某些系统没有 apt-daily-upgrade.service,返回 Unit ... could not be found 并不一定是故障,只说明该发行版或版本没有采用这个单元名称。
查看最近日志:
sudo journalctl \
  -u apt-daily.service \
  -u apt-daily-upgrade.service \
  --since "-30 min" \
  --no-pager
同时查看 APT 和 Dpkg 的操作记录:
sudo tail -n 80 /var/log/apt/history.log
sudo tail -n 80 /var/log/apt/term.log
sudo tail -n 80 /var/log/dpkg.log
日志中的时间戳要和进程启动时间对应。若日志持续出现下载、解包、配置或触发器处理记录,说明任务可能仍在推进,不宜打断。
如果进程长时间没有新日志,先检查空间和 inode:
df -h / /var
df -i / /var
重点观察:
/ 或 /var 是否接近 100%;/var 是否单独挂载并已满;再检查挂载状态:
findmnt -no TARGET,OPTIONS / /var
如果输出中包含 ro,说明文件系统可能以只读方式挂载。此时继续执行 dpkg --configure -a 或安装命令很可能失败,甚至会让排查更复杂,应先处理文件系统、存储或内核错误。
APT 更新期间出现几分钟没有终端输出并不罕见。可以间隔一段时间重复查看:
pid=2187
ps -p "$pid" -o pid,stat,etime,%cpu,args
sudo tail -n 20 /var/log/dpkg.log
如果 ETIME 增加且日志有新内容,优先等待任务完成。下载速度慢、软件包配置脚本耗时或服务重启,都可能造成短暂停顿。
如果超过预期时间后,进程、日志、CPU 和磁盘活动都没有变化,同时确认不是网络文件系统或磁盘故障,才可以把它作为疑似卡住的任务处理。不要仅凭“运行时间长”就终止进程。
这是风险最低的情况。不要同时打开第二个安装终端,也不要删除锁文件。让原任务继续完成,然后重新检查:
sudo fuser -v /var/lib/dpkg/lock-frontend /var/lib/dpkg/lock
如果锁已经释放,再执行原本需要的命令,例如:
sudo apt-get install <package-name>
其中 <package-name> 需要替换成实际软件包名。
如果原任务是系统自动更新,建议等待该任务完成后再操作。自动更新可能正在批量升级多个软件包,强行插入人工命令会再次造成锁冲突。
如果确认是 apt-daily、unattended-upgrade 或桌面软件中心在工作,先看日志判断是否有进展。正常运行时应等待;只有在维护窗口内确认任务长时间无进展,才考虑优雅停止对应服务。
例如,明确确认自动升级服务卡住后,可以执行:
sudo systemctl stop apt-daily-upgrade.service
如果实际占用者是更新服务而不是升级服务,则应根据 systemctl status 的结果处理对应单元。停止服务的影响是中断当前自动更新流程,可能留下尚未配置完成的软件包,因此不应在业务高峰期或没有控制台访问能力时随意执行。
停止后必须重新确认:
sudo fuser -v \
  /var/lib/dpkg/lock-frontend \
  /var/lib/dpkg/lock \
  /var/lib/apt/lists/lock \
  /var/cache/apt/archives/lock

ps -eo pid,ppid,user,stat,etime,args \
  | grep -E '[a]pt|[a]pt-get|[d]pkg|[u]nattended-upgrade|[p]ackagekit'
如果仍能看到 apt 或 dpkg,不要马上执行修复命令。服务停止请求可能还在等待子进程退出。
对 packagekitd 或桌面软件中心也应遵循同样原则:先关闭正在进行的软件安装窗口,确认没有用户操作,再处理服务。不要在不知道桌面端正在执行什么事务时直接终止它。
如果 fuser、lsof 和进程列表都没有发现 APT/Dpkg 进程,锁文件可能只是历史遗留文件。此时不要执行:
sudo rm -f /var/lib/dpkg/lock
sudo rm -f /var/lib/dpkg/lock-frontend
删除锁文件不能释放一个仍由其他进程持有的内核锁,还可能让不同进程分别创建同名文件,增加软件包数据库被并发修改的风险。锁文件的磁盘存在状态和锁是否有效,不是同一个概念。
先进行只读检查:
sudo dpkg --audit
sudo apt-get check
如果这两个命令都能正常完成,且锁没有重新被占用,可以直接重试原来的 APT 操作。若出现“Dpkg 被中断”或存在未配置软件包,再进入下一步恢复。
dpkg --configure -a 会配置已经解包但尚未完成配置的软件包,属于修改软件包数据库的操作。执行前应满足三个条件:
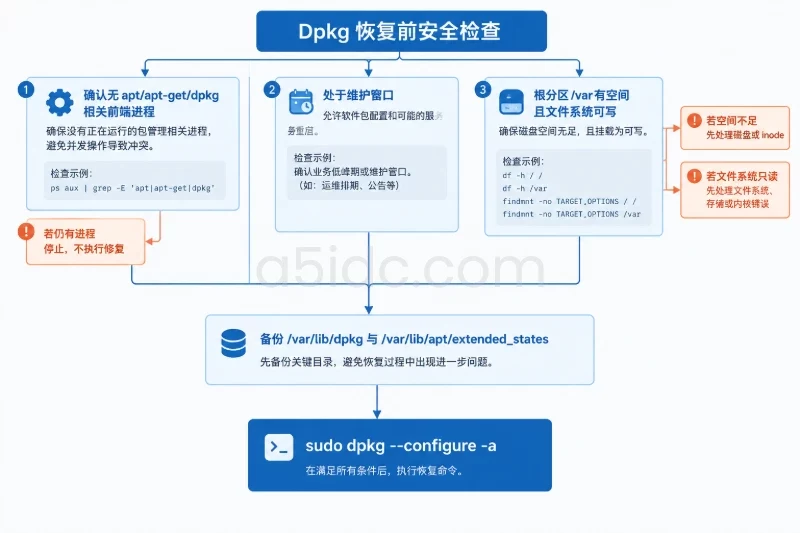
apt、apt-get、dpkg 或相关前端进程;/var 有足够空间,并且文件系统可写。先备份 Dpkg 数据库:
df -h / /var

backup="/root/apt-recovery-$(date +%Y%m%d-%H%M%S)"
sudo install -d -m 700 "$backup"
sudo cp -a /var/lib/dpkg "$backup/"
sudo cp -a /var/lib/apt/extended_states "$backup/" 2>/dev/null || true

echo "Backup directory: $backup"
这个备份用于人工恢复和比对,不建议在没有判断的情况下直接把备份目录覆盖回正在使用的 /var/lib/dpkg。覆盖软件包数据库可能造成已安装状态、触发器和配置记录不一致。
确认备份完成后执行:
sudo dpkg --configure -a
可能出现的结果包括:
0:未配置的软件包已经处理完成;DEBIAN_FRONTEND=noninteractive 隐藏问题。如果 Dpkg 报告依赖关系未满足,可以先模拟修复,查看 APT 准备安装、升级或删除哪些包:
sudo apt-get -s -f install
模拟结果中如果出现大批量删除核心软件包、删除业务依赖或异常的大范围升级,应先停止操作并检查软件源、版本锁定和第三方仓库。确认变更范围合理后,再执行实际修复:
sudo apt-get -f install
不要在没有查看模拟结果的情况下直接添加 -y。-f install 可能调整依赖关系,具体变更取决于当前系统状态和软件源内容。
恢复过程中不要一次执行很多命令。每一步完成后确认结果,便于区分锁冲突、依赖问题、软件源问题和磁盘问题。
sudo fuser -v \
  /var/lib/dpkg/lock-frontend \
  /var/lib/dpkg/lock \
  /var/lib/apt/lists/lock \
  /var/cache/apt/archives/lock
如果没有输出,再检查进程:
ps -eo pid,ppid,user,stat,etime,args \
  | grep -E '[a]pt|[a]pt-get|[d]pkg|[u]nattended-upgrade|[p]ackagekit'
如果此时又出现了 apt-daily,说明自动任务刚好重新启动,应该先等待它结束,而不是继续执行修复。
sudo dpkg --audit
sudo apt-get check
dpkg --audit 没有输出通常表示没有明显的半安装软件包。apt-get check 主要检查依赖关系,不会自动修复问题。
确认锁已释放后,再执行:
sudo apt-get update
该命令会修改 /var/lib/apt/lists 下的软件源索引,因此执行时仍不能有其他更新任务。若这里出现 DNS、仓库签名、网络超时或 Hash Sum mismatch,问题已经从“锁占用”转为软件源或网络问题,需要单独处理。
对单个软件包安装,先模拟:
sudo apt-get -s install <package-name>
确认模拟结果没有不期望的删除和大范围变更后,再执行:
sudo apt-get install <package-name>
安装完成后检查:
dpkg-query -W -f='${Package}\t${Status}\t${Version}\n' <package-name>
预期状态应包含:
install ok installed
如果目标是升级而不是安装,也建议先使用模拟模式:
sudo apt-get -s upgrade
生产环境中不要把“锁已释放”直接等同于“系统已经修复”。锁问题解决后,仍可能暴露依赖缺失、磁盘空间不足、仓库不可达或某个软件包维护脚本失败等独立问题。
锁文件不是普通的“占用标记”。删除文件无法安全终止持有锁的进程,也不能撤销已经进行中的数据库写入。尤其是 /var/lib/dpkg/lock 相关操作,可能让多个进程同时修改软件包数据库。
kill -9SIGKILL 不给 APT 或 Dpkg 清理临时状态、写完数据库或退出维护脚本的机会。若进程处于磁盘 I/O 等待,强制终止还可能留下半配置状态。除非已经完成故障升级、具备控制台和数据库备份,并明确知道如何恢复,否则不应把 kill -9 作为常规排障手段。
dpkg --configure -a 就立即执行该命令本身可能是正确的恢复动作,但前提是没有任何其他 APT/Dpkg 进程。若锁仍被占用,新的修复命令只会产生另一轮冲突,甚至扩大影响范围。
如果锁已经释放,但 apt-get update 报仓库签名错误,或者安装时出现磁盘空间不足,应分别处理。不要为了消除一个错误而清空整个 /var/lib/apt/lists、删除软件包数据库或批量重装系统组件。
手工修复完成后,继续观察 APT、Dpkg 和自动更新日志:
sudo tail -F /var/log/dpkg.log /var/log/apt/term.log
同时确认定时器没有持续失败:
systemctl list-timers --all | grep -E 'apt-daily|unattended'
sudo journalctl \
  -u apt-daily.service \
  -u apt-daily-upgrade.service \
  --since "-1 hour" \
  --no-pager
如果锁只在每天固定时间出现,通常应调整人工变更窗口,避开 apt-daily 或 unattended-upgrades 的执行时间,而不是长期禁用自动更新。若同一个 PID 长时间卡在 D 状态、日志停止更新,或每次恢复后又重复出现,应进一步检查磁盘、文件系统、网络存储和软件包维护脚本。
最终的成功标准应同时满足:没有 APT/Dpkg 进程争抢锁,dpkg --audit 无异常,apt-get check 通过,目标软件包状态为 install ok installed,并且下一次自动任务能够正常启动和退出。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6284.html