香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


首次部署 Seafile,建议先在一台可持久化存储的 Linux 服务器上运行 Docker Compose 版,完成初始化后再验证网页登录、建库、上传和下载。下面以 Ubuntu/Debian、Seafile 12 系列镜像为例;命令中的域名、密码和目录需要按实际环境替换。若服务器将直接对公网提供服务,不能把未启用 HTTPS 的 HTTP 访问当作正式上线配置。
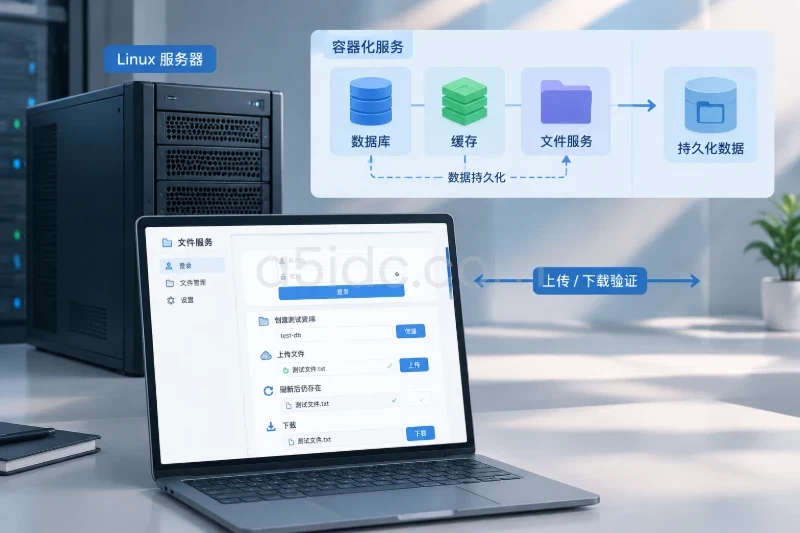
A5idc数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器资源,可为 Seafile 这类文件服务提供持久化运行基础。其产品覆盖 SSD、NVMe 与大容量企业级机械硬盘配置,并提供不同内存、处理器及网络线路组合,适合承载企业文件库、团队协作数据与备份归档等业务场景。
服务器需要安装并启动 Docker Engine 和 Docker Compose 插件。部署前检查版本与服务状态:
docker --version
docker compose version
sudo systemctl status docker --no-pager
以上命令应能显示 Docker 和 Compose 版本,Docker 服务状态应为 active (running)。如果缺少组件,先按所用 Linux 发行版的 Docker 安装文档完成安装,不要把不同发行版的包名和安装命令混用。
还需要准备以下条件:
创建部署目录并生成密码:
sudo mkdir -p /opt/seafile
sudo chown "$USER":"$USER" /opt/seafile
cd /opt/seafile

umask 077
printf 'DB_ROOT_PASSWORD=%s\n' "$(openssl rand -hex 24)" > .env
printf 'SEAFILE_ADMIN_PASSWORD=%s\n' "$(openssl rand -hex 24)" >> .env
检查文件已生成且权限受限:
ls -l .env
cat .env
.env 中包含敏感信息,确认权限类似 -rw-------,不要将文件提交到代码仓库、公开粘贴到工单,或放在可被网站直接访问的目录中。管理员密码会在后续首次初始化时使用,部署后应通过 Seafile 页面登录并妥善保管。
在 /opt/seafile 创建 compose.yaml:
services:
  db:
    image: mariadb:10.11
    container_name: seafile-mysql
    restart: unless-stopped
    environment:
      MYSQL_ROOT_PASSWORD: ${DB_ROOT_PASSWORD}
      MYSQL_LOG_CONSOLE: "true"
      MARIADB_AUTO_UPGRADE: "1"
    volumes:
      - ./mysql-/var/lib/mysql

  memcached:
    image: memcached:1.6
    container_name: seafile-memcached
    restart: unless-stopped
    command: memcached -m 256

  seafile:
    image: seafileltd/seafile-mc:12.0-latest
    container_name: seafile
    restart: unless-stopped
    ports:
      - "80:80"
    volumes:
      - ./seafile-/shared
    environment:
      DB_HOST: db
      DB_ROOT_PASSWD: ${DB_ROOT_PASSWORD}
      TIME_ZONE: Etc/UTC
      SEAFILE_ADMIN_EMAIL: admin@example.com
      SEAFILE_ADMIN_PASSWORD: ${SEAFILE_ADMIN_PASSWORD}
      SEAFILE_SERVER_LETSENCRYPT: "false"
      SEAFILE_SERVER_HOSTNAME: files.example.com
    depends_on:
      - db
      - memcached
需要修改两项配置:
SEAFILE_ADMIN_EMAIL:首次创建的管理员邮箱,换成实际使用的邮箱。SEAFILE_SERVER_HOSTNAME:换成客户端实际访问的域名。若只在内网试用,可填写服务器内网 IP;通过域名访问时,应填写已经指向本机的域名,不要填写带 http:// 或端口号的完整网址。示例镜像标签是 Seafile 12 系列的写法。实际部署前应确认所选镜像版本与计划使用的 Seafile 版本一致;生产环境应固定到经过验证的版本标签,避免升级或重新拉取时因标签变化而意外改变版本。数据库和文件数据分别保存在 mysql-data 与 seafile-data,不要把这些目录当作临时缓存。
检查 Compose 文件语法:
docker compose config -q
无输出并返回成功,通常表示配置可解析。若提示变量未设置,检查 .env 文件是否位于 /opt/seafile,以及变量名是否拼写一致。此时不建议把 docker compose config 的完整输出发到公开渠道,因为渲染后的配置可能包含密码。
启动容器:
cd /opt/seafile
docker compose up -d
首次启动需要拉取镜像并初始化服务,耗时会受网络和磁盘速度影响。查看容器状态:
docker compose ps
数据库、缓存和 Seafile 容器应处于运行状态。若 Seafile 容器仍在启动,可查看启动日志:
docker compose logs --tail=100 seafile
首次初始化时,日志中可能出现数据库建表、服务初始化或首次启动相关信息。不要仅凭容器显示为 Up 就认定服务已可用;继续观察日志是否反复报错,并通过 HTTP 与浏览器测试。需要持续跟踪日志时可执行:
docker compose logs -f seafile
退出日志跟踪按 Ctrl+C,这不会停止容器。
先在服务器本机检查 HTTP 响应:
curl -I http://127.0.0.1/
若收到 200、301 或 302 等 HTTP 响应,说明本机端口有服务应答;若连接被拒绝,优先检查容器状态和端口映射。然后从客户端浏览器访问 http://files.example.com/,或者访问配置中填写的服务器内网 IP。访问地址应与 SEAFILE_SERVER_HOSTNAME 相符;测试域名尚未解析时,可先修正 DNS 或使用内网地址重新配置。
在网页中使用 SEAFILE_ADMIN_EMAIL 和 .env 中的管理员密码登录,按顺序完成以下检查:
seafile-check。只有创建资料库、上传、重新读取和下载都成功,才算完成基本文件服务验证。单纯打开登录页只证明 Web 入口有响应,并不能证明数据库、文件存储和下载链路都正常。
检查服务器端口监听:
sudo ss -lntp | grep ':80'
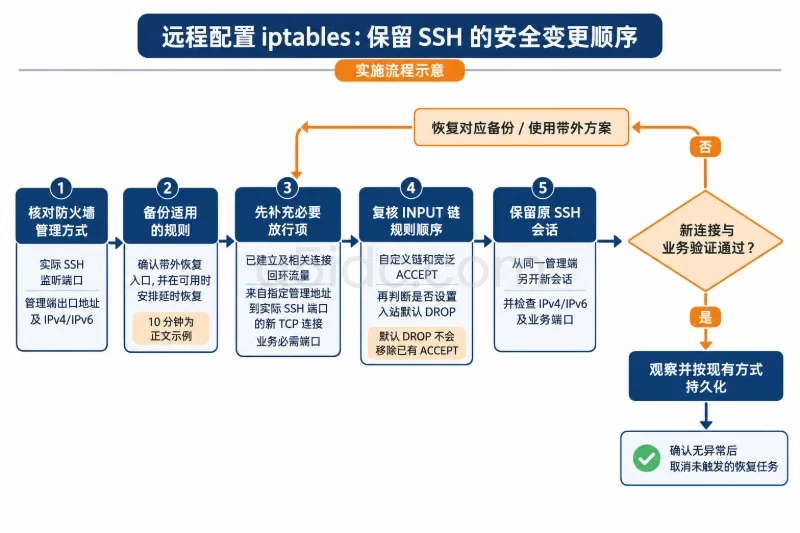
如果外部客户端无法访问,但本机 curl 有响应,检查云平台安全组和主机防火墙是否允许客户端访问 TCP 80。调整防火墙前先确认现有规则及远程管理端口,避免误封 SSH。使用 UFW 的环境可先查看规则:
sudo ufw status numbered
仅在确认需要且符合网络策略时,才开放 HTTP:
sudo ufw allow 80/tcp
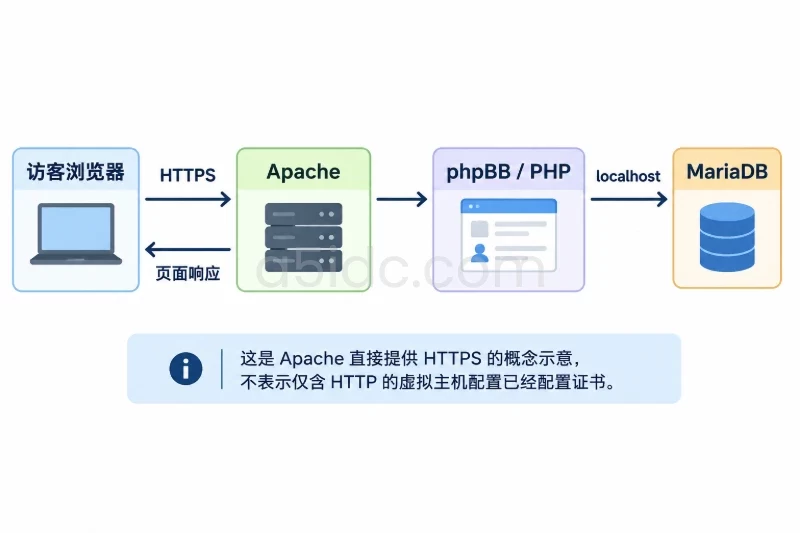
若规则不符合预期,可用 sudo ufw status numbered 查找对应规则编号,再执行 sudo ufw delete 编号 撤销;删除前核对编号,避免误删其他规则。公网场景还需另行配置 HTTPS 入口并验证证书和访问地址,不应长期将账号密码通过明文 HTTP 传输。
Seafile 容器启动后退出或反复重启。 查看 docker compose logs --tail=100 seafile 和 docker compose logs --tail=100 db。重点检查数据库密码变量是否一致、数据库是否完成初始化,以及磁盘空间是否充足:
df -h
docker compose ps
不要为了“重置”直接删除 mysql-data 或 seafile-data;这可能导致数据库和文件数据丢失。
提示端口已被占用。 检查占用 80 端口的程序:
sudo ss -lntp | grep ':80'
如果该端口属于现有网站,不要停止或覆盖现有服务。可先评估其他宿主机端口或规划统一的 HTTPS 接入,再调整 Compose 端口映射和访问方式;修改后用 docker compose up -d 重新应用配置,并从客户端验证新的访问地址。
本机能访问,其他电脑不能访问。 依次检查客户端访问的 IP 或域名、域名解析、云平台安全组和主机防火墙。若服务器本机的 curl 也失败,则问题更可能在容器状态、端口映射或服务初始化,而不是外部网络规则。
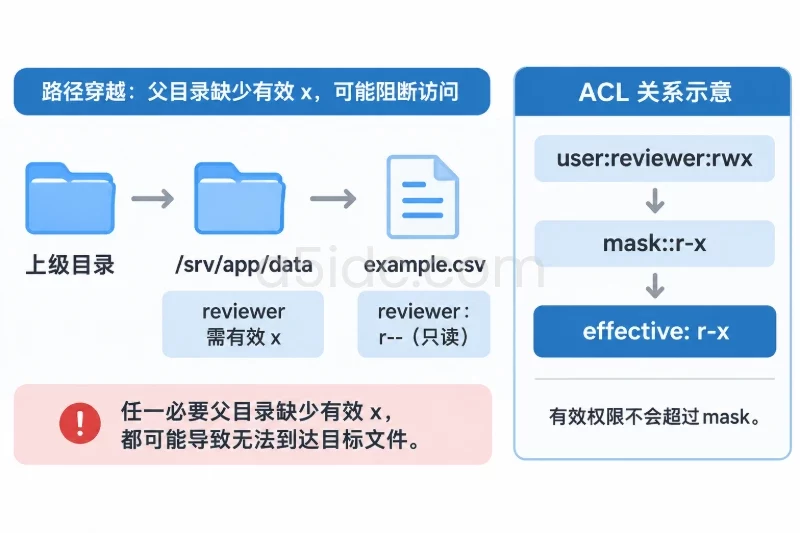
能登录但上传失败,或文件刷新后消失。 检查 Seafile 日志、磁盘剩余空间和 seafile-data 目录是否位于预期持久化磁盘。还要确认容器没有因临时测试而更换挂载目录。未经确认不要对数据目录执行递归权限修改;错误的权限变更可能影响容器访问,且难以准确回滚。
验收前核对:三个容器处于运行状态;客户端能打开配置的地址并登录;测试资料库可创建;文件上传后刷新仍存在,且可以下载;数据目录与密码文件位于预期位置。公网使用时,还应确认访问已通过 HTTPS 入口保护。
如果首次配置失败,需要暂时停止服务,可在部署目录执行:
cd /opt/seafile
docker compose down
此命令会停止并移除 Compose 容器,但不会删除 mysql-data 和 seafile-data 两个绑定目录。修正配置后可重新启动:
docker compose up -d
若要回退配置,先备份当前 compose.yaml 和 .env,再恢复修改前的文件并重新启动;数据库密码等初始化参数变更可能影响已有部署,不要只改 .env 就假定现有数据库会自动同步。不要执行 docker compose down -v,也不要直接删除数据目录作为常规回滚手段。确认不再需要测试数据且已做好备份后,才考虑单独清理目录,并在操作前再次核对路径。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6275.html