香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


客户端明明用 alice 登录,NFS 目录里的文件却显示为 nobody;或者文件看起来属于 alice,写入时仍收到“Permission denied”。这不一定是目录模式位配错了:客户端显示文件属主的方式,与服务端判断一次访问是否有权限的方式,可能没有使用同一套身份映射。
排查时要把两个问题分开:文件属主被显示成了谁,以及发起读写请求的用户在服务端被当成了谁。尤其在常见的 NFS sec=sys 环境中,只核对两端的用户名是否相同,不能证明权限身份相同;还需要核对 UID、主 GID、附加组,以及导出规则是否改写了请求身份。
Linux 文件系统通常以数字 UID、GID 记录属主和属组,alice 这样的名字由各机器的用户数据库解析。两台机器可以都存在 alice,但一端的 UID 是 1001,另一端是 2001;也可以把同一个 UID 1001 分别命名为 alice 和 backup。
这两种情况造成的现象不同。前者可能让服务端把客户端 alice 的请求视作另一个数字身份,导致访问被拒绝。后者可能让两端对同一文件显示不同的属主名称,但数字权限判断并未改变。因此,ls -l 适合发现异常,不适合作为身份一致的唯一证据;应结合 stat 查看数字 UID、GID。
还要区分“NFS 身份映射”和“权限本身”。身份一致后,目录缺少执行权限、文件缺少写权限、服务端 ACL 拒绝访问,或导出被设为只读,仍然会报权限错误。反过来,显示为 nobody 也不必然表示所有访问都失败。
NFSv3 常见配置通过 AUTH_SYS 传递请求者的数字 UID、主 GID 和附加组。服务端根据收到的身份及其文件系统权限作出判断。若客户端 alice 的 UID 为 1001,服务端 alice 的 UID 为 2001,那么“双方都叫 alice”并不能让服务端自动按 UID 2001 授权。
NFSv4 还涉及文件属主、属组属性的名称映射。相关环境中,属主可表示为 alice@某个域 这样的形式;客户端需要把它解析为本地身份。域设置或名称解析不一致时,文件可能显示为 nobody 或无人可识别的数字身份。但对使用 sec=sys 的访问请求,仍须核对发送给服务端的数字 UID、GID,不能看到 NFSv4 的名称映射设置,就认为访问鉴权已经改为“按用户名匹配”。
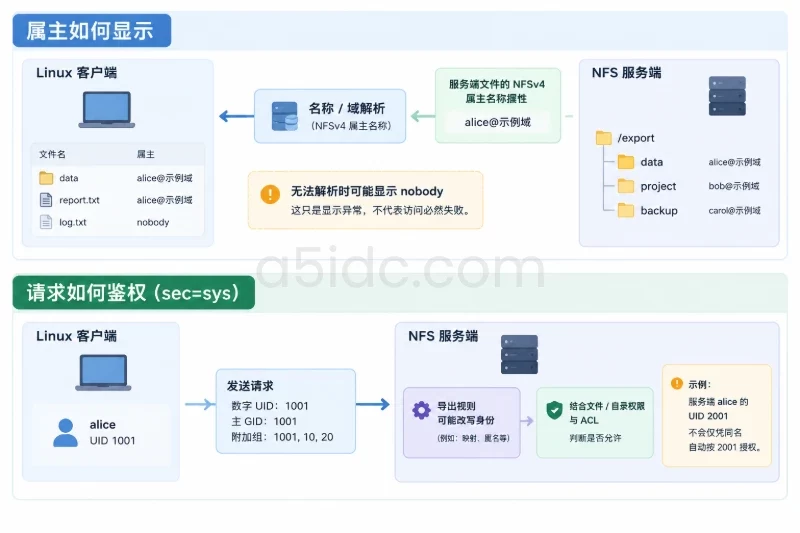
可以用一个例子理解两条路径的差别:
| 客户端 | 服务端 | 可能观察到的结果 |
|---|---|---|
alice 的 UID 为 1001 | UID 1001 名为 backup,alice 的 UID 为 2001 | 数字身份 1001 创建的文件,在服务端可能显示属主为 backup |
| UID、GID 均一致 | NFSv4 属主名称或映射域无法正确解析 | 客户端显示属主异常,但不能仅凭显示结果判定读写请求所用身份 |
客户端以 UID 0 请求 | 导出启用了 root_squash | 服务端将该请求映射为匿名身份,客户端使用 sudo 也不等于取得服务端 root 权限 |
具体显示名称取决于各端的用户数据库和 NFS 配置。排查重点是分别取得数字身份、名称解析结果和实际访问结果,而不是根据表象反推原因。
首先检查身份来源。/etc/passwd、/etc/group 只是可能的来源;使用 LDAP 等集中身份服务时,应以 getent、id 在当前主机上的查询结果为准。除了 UID,还要检查目标目录所依赖的组权限:客户端用户是否拥有正确的主 GID、附加组,以及服务端这些数字 GID 对应的是谁。AUTH_SYS 对可传递的附加组数量也有限制,组成员较多时尤其不能只看 id 输出就认定所有组都参与了远端鉴权。
其次检查导出规则。服务端可能对某个客户端启用 root_squash,将 UID 0 映射为匿名身份;all_squash 则会映射所有请求用户。anonuid、anongid 可指定匿名身份的数字 ID。若启用了这些选项,单纯把两端 alice 的 UID 调成一致,也未必能改变访问结果。
最后检查访问条件本身:客户端是否真正挂载到预期 NFS 导出、挂载与导出是否允许写入、服务端底层文件系统是否只读、目录每一级是否允许遍历,以及 POSIX ACL 或 NFSv4 ACL 是否另有约束。使用 sec=krb5 等安全模式的环境,身份和凭据的判断路径不同于上述 sec=sys 示例,必须先确认实际协商的安全模式,不能直接套用“对齐本地 UID 即可”的处理办法。
以下以客户端 /mnt/team、服务端对应目录 /srv/nfs/team、待核对用户 alice 为例。路径只是示例;先在现有挂载和导出记录中确认两者对应关系,再执行检查。前几步均为只读查询。
在客户端执行:
findmnt -T /mnt/team -o TARGET,SOURCE,FSTYPE,OPTIONS
nfsstat -m
findmnt 的文件系统类型应为 nfs 或 nfs4;若显示的是本地文件系统,应先解决未挂载或检查路径错误的问题。结合挂载选项记录 NFS 版本、sec= 及读写状态。nfsstat 若未安装,可先以 findmnt 的结果为准,不必为了排查身份而立即改动环境。
在服务端核对当前生效的导出及其选项,而不只看配置文件里写了什么:
exportfs -v
确认客户端实际访问的导出对应预期服务端路径,并关注 ro、rw、root_squash、all_squash、anonuid、anongid。NFSv4 存在伪根目录和导出子目录时,客户端看到的源路径不一定能直接当作服务端本地路径使用。
在客户端和服务端分别运行以下命令:
id alice
getent passwd alice
getent group team
将 team 换成目标目录实际依赖的组名。再分别查询关键数字 ID 在当地解析成谁,例如:
getent passwd 1001
getent group 3001
不能只比较 getent passwd alice 的用户名字段。需要逐项比较 UID、主 GID、相关附加组 GID,并留意同一个数字 ID 在服务端是否对应另一个账号。若 id alice 在服务端找不到该用户,也不要立刻创建同名账号;先判断服务端的授权是否实际需要这个用户,以及现有身份目录如何管理。
对已有的目标文件和目录,两端分别查看数字与名称:
stat -c '%u:%g %U:%G %a %n' /mnt/team
stat -c '%u:%g %U:%G %a %n' /mnt/team/example.txt
服务端把路径替换为 /srv/nfs/team 及其对应文件。%u:%g 是判断数字属主、属组的关键,%U:%G 则显示本机解析出的名称。若数字一致而名称不同,优先检查名称解析;若数字也不同,再检查是否看错文件、NFSv4 属主映射或导出映射规则。目录不存在示例文件时,选一个已知的实际文件即可。
确认使用 NFSv4,且问题主要表现为属主名称异常时,可以在两端检查有效映射域和配置:
command -v nfsidmap
nfsidmap -d
grep -nE '^[[:space:]]*(Domain|Method)[[:space:]]*=' /etc/idmapd.conf
仅在系统提供相应命令或文件时使用;配置文件没有显式 Domain,也不等于两端推导出的有效域必然相同。对比有效域、用户名称解析结果和属主显示,再决定是否涉及 NFSv4 身份映射。不要为了消除 nobody 显示就直接修改域配置:若真正的拒绝原因是 UID、组或 ACL,改显示映射不会解决访问问题。
只读查询无法完全证明一次写入会被服务端认作谁。若业务允许,在已确认可写的测试目录内,由目标用户创建一个唯一临时文件:
sudo -u alice id
sudo -u alice mktemp /mnt/team/.nfs-id-check.XXXXXX
记录 mktemp 返回的完整文件名,在客户端和服务端分别对这个同一个文件运行前述 stat 命令。mktemp 使用唯一名称,避免覆盖已有业务文件;测试仅新增一个文件。执行前仍应确认测试目录范围、应用是否会扫描该目录,以及是否有备份要求。完成核对后,由目录管理人员确认文件名,仅清理这次创建的测试文件;若修改过配置,应以改动前备份为依据恢复,而不是用测试文件的清理代替配置回滚。
结果可以这样判断:
alice 的有效 UID 和组;若使用 UID 0 测试,还要检查 root_squash。getent 结果。同一数字身份被命名成不同用户,是名称数据库不一致的直接线索。若根因是 sec=sys 环境下两端 UID、GID 不一致,应通过统一的身份分配方案处理。不要直接对已有业务账号运行 usermod、批量 chown 或放宽目录权限来“试错”:这些操作可能改变现有文件属主、运行中进程的访问能力和其他共享目录的授权。确需迁移时,应先备份账号分配与文件权限清单,确认受影响主机和目录,在维护窗口内实施,并准备按原 UID、GID 与权限记录恢复。
若根因是 NFSv4 属主名称映射,则核对两端有效域与名称解析,并在调整后重新检查显示和实际访问;若导出启用了 all_squash,则应按匿名身份的授权模型设计目录权限,而不是期待每位客户端用户保留各自身份。使用 Kerberos 安全模式时,应转而核对凭据、主体到本地身份的映射及服务端授权。
最终以三项结果判断是否解决:两端对目标用户和相关组的数字身份有明确对应关系;服务端看到的测试请求身份符合导出规则;目标操作在预期文件和目录权限下成功。只修好了 ls -l 的显示,或只让某个临时文件可写,都不足以证明原有权限问题已经消除。
对于多主机共享文件的业务,A5数据提供中国香港、美国、日本等地区的物理服务器,配置涵盖通用计算、NVMe存储及大容量硬盘。企业可利用这些资源部署Linux业务节点和NFS文件存储节点,结合应用负载与数据规模安排计算和存储资源,为共享目录访问、文件备份与归档提供硬件基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/6084.html