香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


远程桌面连接报错或超时,不一定是“远程桌面服务坏了”。同一台 Windows 主机上,3389 端口可能被其他程序占用;也可能远程桌面已改用自定义端口,但防火墙、安全组或 NAT 仍指向旧端口。排查时先确认客户端实际连接的地址和端口,再从公网或局域网入口逐层向主机内部检查,避免直接结束进程或重启服务造成不必要的中断。
下面的命令适用于 Windows Server 和支持远程桌面的 Windows 客户端系统。检查本机状态时使用管理员权限的 PowerShell;如果当前远程会话是唯一管理入口,修改监听端口、重启服务或调整防火墙前,应先准备云平台控制台、带外管理或其他可用的恢复入口。
记录客户端使用的目标地址、端口、报错信息,以及故障从何时开始。默认远程桌面端口通常是 TCP 3389,但管理员可能更改过端口;若通过公网地址、域名或 NAT 访问,客户端端口不一定等于服务器内网端口。
先从客户端测试目标端口:
Test-NetConnection -ComputerName 203.0.113.10 -Port 3389
将示例地址替换为实际目标。重点看 TcpTestSucceeded:
True 表示从当前客户端到目标端口的 TCP 握手成功,不能据此确认账户、授权、NLA 或远程桌面会话一定正常。False 表示 TCP 连接未建立,可能是目标端口没有监听,也可能被客户端到服务器之间的防火墙、安全组、路由或 NAT 拦截。可用同一网络内另一台设备做对照。如果局域网访问正常、外网失败,优先检查公网入口、安全组和 NAT;如果本机或局域网也无法连接,再检查 Windows 监听状态与本机防火墙。对照测试能缩小范围,但不同网络的路由和策略可能不同,仍需结合后续检查。
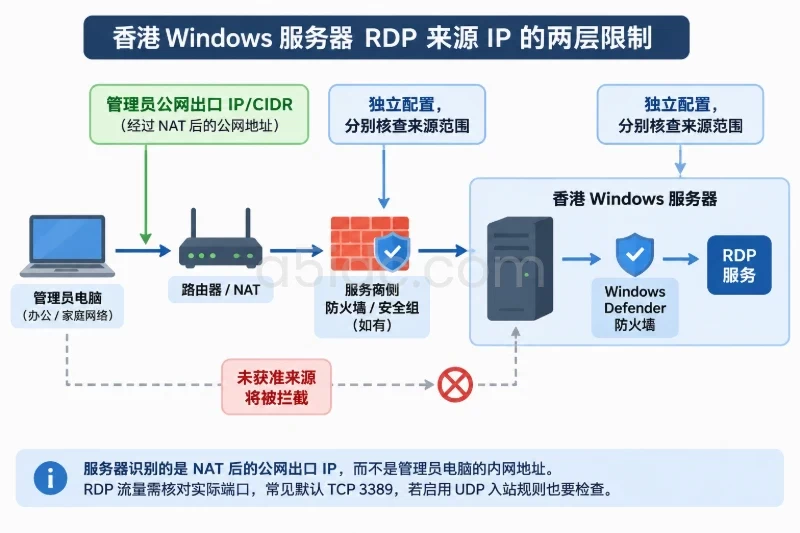
服务器位于云平台或数据中心时,先查看入站规则是否允许客户端来源地址访问目标 TCP 端口。规则应尽量限制到管理网段或固定出口地址,不建议为排查而长期向所有来源开放远程桌面端口。
如果服务器处于 NAT 后方,应逐项核对:
例如,外部 TCP 43389 转发到内网主机的 TCP 3389,那么客户端应连接公网地址的 43389,而服务器本机仍应监听 3389。反过来,如果服务器监听已改为 43389,NAT 目标端口也必须相应调整。两端端口不一致本身并非错误,关键是转发链路指向实际监听端口。
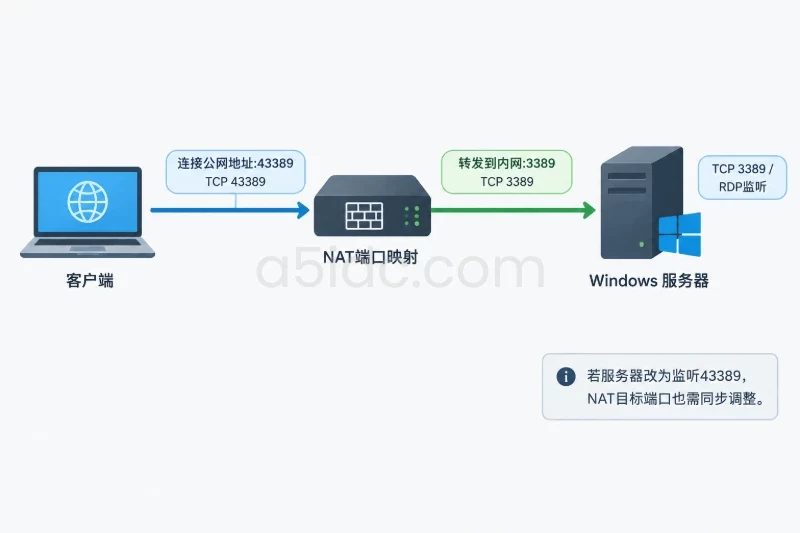
如果云安全组允许、但客户端测试仍失败,不能据此认定 Windows 防火墙有问题;还需检查公网路由、边界防火墙和 NAT。若安全组没有对应规则,先按最小来源范围补齐规则,再从客户端复测。修改前记录原规则;若验证无效或影响到其他服务,恢复原有规则。
外部网络规则放通后,继续检查 Windows Defender 防火墙是否允许远程桌面流量。可在“高级安全 Windows Defender 防火墙”中查看入站规则,确认规则已启用、适用于当前网络配置文件,并且端口、协议和远程地址范围符合实际访问路径。
也可以先列出可能相关的规则,避免直接启用名称不确定的规则:
Get-NetFirewallRule -PolicyStore ActiveStore |
    Where-Object {
        $_.DisplayName -match 'Remote Desktop|远程桌面'
    } |
    Select-Object DisplayName, Enabled, Profile, Direction, Action
此命令列出名称匹配的活动策略规则;不同系统语言、版本及组策略配置可能导致显示名称不同,因此“没有结果”不等于一定没有防火墙规则。还要检查规则的端口筛选条件和远程地址范围。若使用自定义远程桌面端口,确认入站规则允许的是实际监听端口,而不是仅允许默认的 3389。
修改防火墙规则前,记录规则原状态和作用范围。只开放必要的 TCP 端口,并限制来源地址;不要为方便排查而关闭整个防火墙。调整后若连接仍失败,按原记录恢复规则,再继续检查主机监听和上游路径。
在服务器本机以管理员身份打开 PowerShell,检查目标端口。以下以 3389 为例:
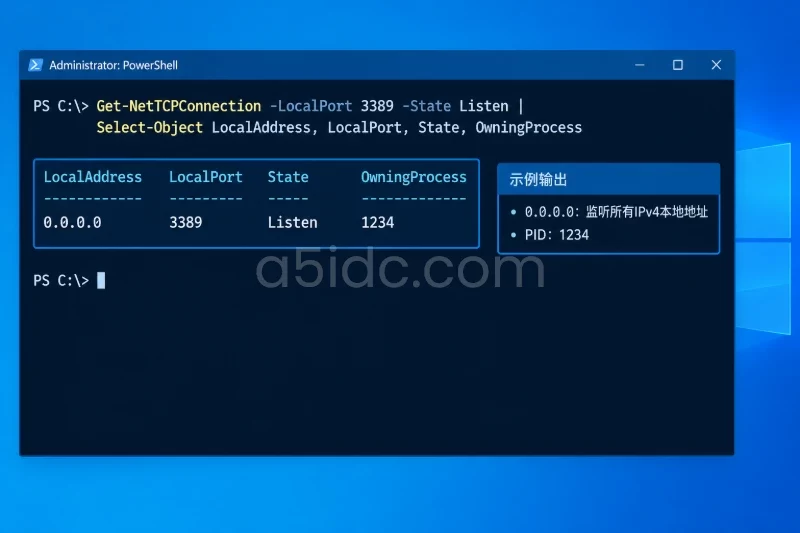
Get-NetTCPConnection -LocalPort 3389 -State Listen |
    Select-Object LocalAddress, LocalPort, State, OwningProcess
结果含义如下:
Listen 记录,说明某个进程正在本机端口上监听,但还不能证明它就是远程桌面服务。LocalAddress 为 0.0.0.0 通常表示监听所有 IPv4 本地地址;127.0.0.1 只接受本机回环连接,外部设备无法直接连入。:: 通常表示 IPv6 通配地址监听。是否同时接受 IPv4,取决于系统和套接字配置,必要时分别测试。也可使用传统命令交叉确认:
netstat -ano -p tcp | findstr LISTENING | findstr :3389
例如,假设输出中出现 0.0.0.0:3389 ... LISTENING 1234,末尾的 1234 是进程 ID(PID)。这只是示例,不代表目标机器的实际结果。PID 为 4 等特殊进程号时,不要据此直接结束进程;需进一步确认系统组件和端口配置。
把上一步得到的 PID 代入以下命令:
Get-Process -Id 1234
查看进程关联的 Windows 服务:
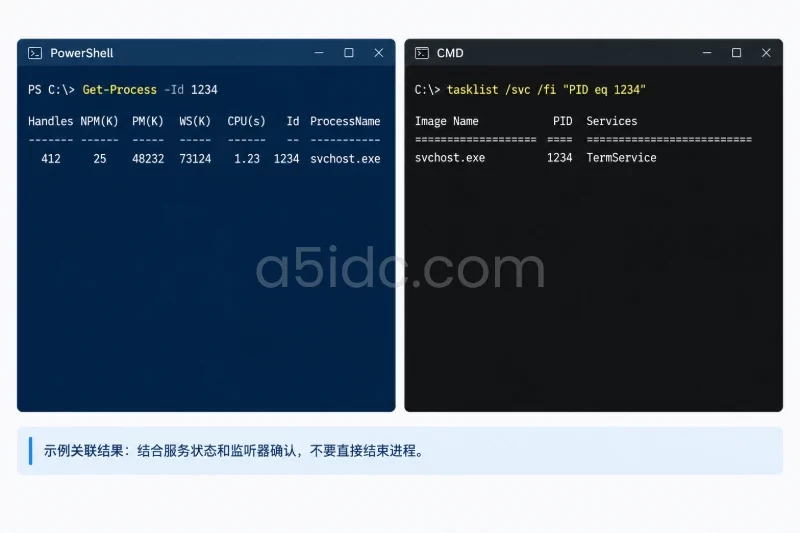
tasklist /svc /fi "PID eq 1234"
对于远程桌面,相关服务通常包括 TermService(Remote Desktop Services)。它可能运行在 svchost.exe 中,且进程内可能承载多个服务,所以只看到 svchost.exe 不能判断发生了端口冲突。应结合服务列表、监听器状态和配置继续确认。
若 PID 对应其他业务程序,不要直接执行 Stop-Process 或强制结束任务。先确认该程序的用途、负责人和影响范围,并查明它为何绑定目标端口。盲目结束进程可能中断业务,甚至导致系统组件异常。若该程序确实不应占用端口,应在维护窗口按其服务或应用的正常停止流程处理,并准备重新启动该程序的回滚方案。
查询远程桌面服务状态:
Get-Service -Name TermService
查询会话与监听器:
qwinsta
如果服务处于 Running,且 qwinsta 中可见 rdp-tcp 监听器,但目标端口没有预期监听,可能是监听端口与检查端口不一致、监听器配置异常,或本机策略影响了服务。若服务未运行,先检查系统版本是否支持远程桌面主机连接、远程桌面是否启用以及相关策略;不建议在缺少控制台入口时贸然启动、重启服务或更改策略。
远程桌面监听端口可在注册表的 RDP-Tcp 配置中查看。查询前只读取,不要直接修改:
$path = 'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp'
Get-ItemProperty -Path $path -Name PortNumber |
    Select-Object PortNumber
PortNumber 是 DWORD 值。PowerShell 通常以十进制显示;例如,显示 3389 就表示端口号 3389。若某工具以十六进制显示,应先确认数值的进制,避免把显示格式误当成另一个端口。
如果配置显示为自定义端口,例如 43389,就应检查该端口是否在 Listen 状态,并让客户端、防火墙及 NAT 转发规则与实际路径匹配。不要只因 3389 没有监听,就认定远程桌面未工作。
如果注册表端口与预期不符,先核实变更记录和远程桌面配置来源。组策略、配置管理工具或安全基线可能会重新写入设置。确认需要改回默认端口后,应先导出对应注册表项或做好系统配置备份,并安排维护窗口。修改监听端口通常需要重新加载相关服务或重启系统;远程操作时可能立即断开当前会话,且新端口未放通会导致无法重新连接。应优先通过本地或云控制台操作,并在变更前确认回滚入口。
| 检查结果 | 更可能的方向 | 下一步 |
|---|---|---|
目标端口没有监听,TermService 未运行 | 服务未启动、系统策略禁用或组件状态异常 | 检查远程桌面启用状态与策略,再在有控制台入口时按维护流程恢复服务 |
| 3389 没有监听,但自定义端口有监听 | 客户端或转发仍使用旧端口 | 统一客户端目标端口、防火墙规则和 NAT 目标端口 |
| 目标端口由非远程桌面程序占用 | 端口冲突或目标端口选错 | 确认程序用途;协调应用迁移端口或调整远程桌面端口,不直接杀进程 |
| 主机监听正常,本机测试成功,局域网失败 | Windows 防火墙、网络隔离或路由策略 | 检查入站规则、网络配置文件和局域网路径 |
| 局域网可连,公网失败 | 安全组、边界防火墙、NAT 或公网路由 | 核对外部端口映射、来源范围及目标内网地址 |
| TCP 测试成功,但远程桌面仍登录失败 | 端口已通,问题可能在认证、NLA、账户权限或会话层 | 查看远程桌面相关事件与登录策略,不再把重点放在端口冲突上 |
表中的“更可能”是排查方向,不是单一结果的绝对结论。例如,监听正常但本机测试成功,并不能排除安全软件或特定网卡上的过滤规则;应继续用不同网络位置做对照。
端口冲突或配置不匹配修复后,按从近到远的顺序验证:
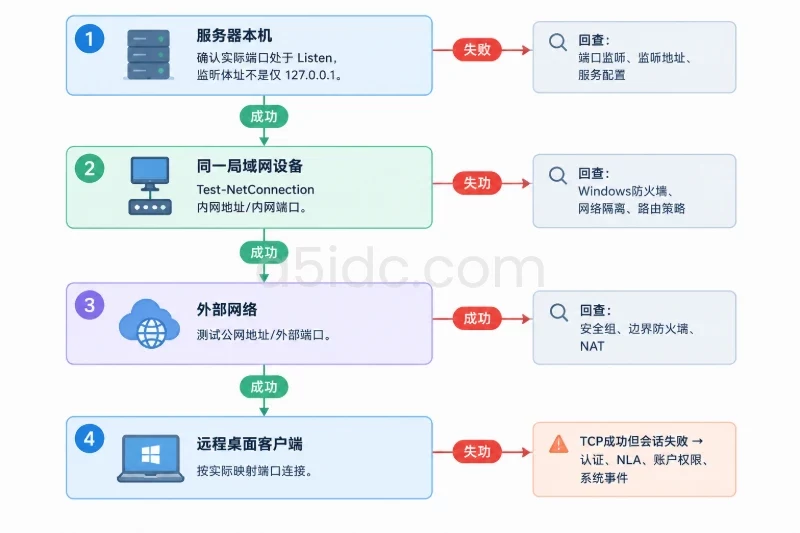
Listen 状态,并确认监听地址不是仅限于 127.0.0.1。Test-NetConnection -ComputerName <内网地址> -Port <内网端口>。成功说明本机到局域网入口的 TCP 路径已通。服务重启或端口变更后,建议在维护时段观察一段时间:确认监听持续存在、远程登录正常,且其他应用未因端口迁移受影响。若新规则或端口设置没有解决问题,使用变更前记录恢复原配置;不要保留临时放宽的防火墙范围。
A5数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,覆盖常规建站、业务后台、数据库及多任务运行场景,并配备不同CPU、内存、NVMe或大容量存储与线路方案。针对需要远程管理入口的Windows服务器环境,可结合业务所在地区、访问路径和资源负载,构建相应的主机与网络基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5932.html