香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


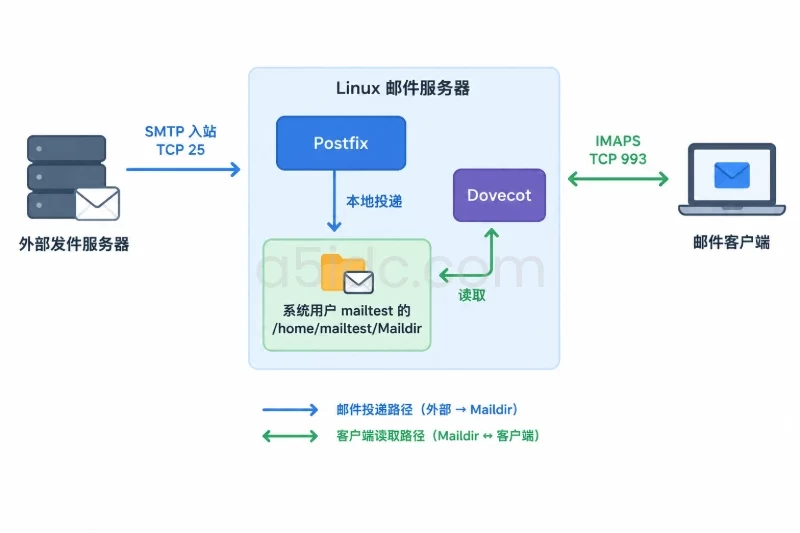
首次部署 Dovecot 时,需要先明确它在邮件系统中的职责:Dovecot主要负责通过 IMAP 或 POP3 让客户端登录邮箱、读取邮件,通常不负责接收互联网发来的 SMTP 邮件。真正接收入站邮件的通常是 Postfix 等 MTA,再由 Postfix 把邮件投递到 Maildir,最后由 Dovecot提供读取服务。
以下以 Debian/Ubuntu 上常见的 Dovecot 2.3 系列为例,采用“系统用户 + Maildir + Postfix 本地投递”的基础架构。该方式适合首次验证服务链路;如果后续需要虚拟用户、数据库认证、LMTP 或多域名独立邮箱,应在此基础上重新设计认证和投递方式,而不是直接叠加配置。
A5数据提供中国香港、美国、日本等地区的物理服务器,涵盖不同计算配置及 SSD、NVMe 存储,可为 Linux 上运行 Postfix 和 Dovecot、保存 Maildir 邮件提供硬件资源。香港存储系列及日本部分方案还提供大容量硬盘配置;各地区的线路与带宽选择,也能为面向不同地区的邮件服务部署提供网络资源。
先确认操作系统、主机名以及软件版本。以下命令不修改系统配置,可以直接执行:
cat /etc/os-release
hostnamectl --static
hostname -f
dovecot --version 2>/dev/null || true
postconf mail_version 2>/dev/null || true
本文示例使用以下占位信息:
| 项目 | 示例值 | 说明 |
|---|---|---|
| 邮件主机名 | mail.example.com | A 或 AAAA 记录指向服务器 |
| 邮箱域名 | example.com | MX 记录指向邮件主机 |
| 测试账号 | mailtest | 对应本机系统用户 |
| Maildir 路径 | /home/mailtest/Maildir | Dovecot 和 Postfix必须保持一致 |
如果 hostname -f 无法返回完整域名,应先处理主机名和 DNS。公共收信至少需要:
mail.example.com 的 A 记录,必要时配置 AAAA 记录;example.com 的 MX 记录指向 mail.example.com;本机测试可以暂时不依赖公网 MX,但外部发件人无法仅通过 Dovecot 的 993 端口投递邮件。993 端口是客户端读取邮件使用的 IMAPS 端口,TCP 25 才是 SMTP 入站端口。
首次部署建议使用系统用户认证,并明确设置:
mail_location = maildir:~/Maildir
这表示用户 mailtest 的邮件目录为其家目录下的 Maildir。该方式的优点是结构简单,Postfix 使用本地投递即可,不需要额外配置数据库。
如果服务器已经使用虚拟邮箱、LDAP、MySQL 或 PostgreSQL 认证,不要直接套用系统用户配置。应先确认现有认证后端、投递用户和邮件目录,否则可能出现 Postfix 已投递邮件,但 Dovecot登录后看不到邮件的情况。
在 Debian 或 Ubuntu 上安装 Dovecot、IMAP 模块和 Postfix:
sudo apt update
sudo apt install dovecot-core dovecot-imapd postfix
安装 Postfix 时,如果出现配置向导,可以选择 Internet Site,系统邮件名填写实际邮件域名,例如:
example.com
如果只验证本机收信,不需要 POP3,可以不安装 dovecot-pop3d。只有确实需要 POP3 或 POP3S 客户端时,才额外安装对应模块。
在使用 dnf 的发行版上,基础安装命令通常为:
sudo dnf install dovecot postfix
不同发行版的子包名称和默认配置可能存在差异,安装后应以以下命令输出为准:
dovecot --version
rpm -qa | grep -E 'dovecot|postfix'
修改前先备份配置。以下命令会保留 Dovecot 配置目录和 Postfix主配置文件:
STAMP=$(date +%Y%m%d-%H%M%S)

sudo cp -a /etc/dovecot "/etc/dovecot.backup.$STAMP"
sudo cp -a /etc/postfix/main.cf "/etc/postfix/main.cf.backup.$STAMP"

printf '配置备份标记:%s\n' "$STAMP"
需要记录输出的时间标记,后续回滚时使用。备份仅用于配置恢复,不要把 Maildir 目录当作配置备份的一部分删除或覆盖。
如果系统中还没有测试账号,可以创建一个专门用于验证的本地用户:
sudo adduser mailtest
sudo passwd mailtest
adduser 会交互式询问密码和用户信息。密码应使用随机性较好的值,不要在生产邮箱中使用简单测试密码。
确认用户的家目录:
getent passwd mailtest
典型输出类似:
mailtest:x:1001:1001:,,,:/home/mailtest:/bin/bash
如果 Postfix尚未投递过邮件,Maildir 可能还不存在。可以手动创建标准目录:
MAIL_HOME=$(getent passwd mailtest | awk -F: '{print $6}')

for d in cur new tmp; do
  sudo install -d -o mailtest -g mailtest -m 700 "$MAIL_HOME/Maildir/$d"
done
检查目录所有权和权限:
sudo find "$MAIL_HOME/Maildir" -maxdepth 1 -type d -printf '%M %u:%g %p\n'
预期每个目录的所有者都是 mailtest。如果 Maildir由 root 创建,Postfix可能无法写入,Dovecot也可能无法正常读取。
以下配置按常见的 Dovecot 2.3 系列文件布局说明。修改前,先查看已有配置,避免同一个参数在多个文件中重复定义:
sudo grep -RInE '^(protocols|mail_location|auth_mechanisms|disable_plaintext_auth|ssl|ssl_cert|ssl_key|!include)' /etc/dovecot
如果发行版已经存在对应参数,应修改原有有效配置,而不是盲目追加第二份。
编辑 /etc/dovecot/dovecot.conf:
protocols = imap
这里只启用 IMAP。Dovecot的职责是让客户端读取邮件,首次部署不需要同时启用 POP3。若确实需要 POP3,再将其加入:
protocols = imap pop3
编辑 /etc/dovecot/conf.d/10-mail.conf,确认存在以下配置:
mail_location = maildir:~/Maildir
其中 ~ 代表当前认证用户的家目录。对于 mailtest,实际路径就是:
/home/mailtest/Maildir
不要把该项写成 /var/mail/%u 或其他路径,除非 Postfix也使用完全相同的投递位置。
编辑 /etc/dovecot/conf.d/10-auth.conf,确认以下基础项:
disable_plaintext_auth = yes
auth_mechanisms = plain login
!include auth-system.conf.ext
这组配置的含义是:
plain 和 login 是常见 IMAP 客户端支持的认证机制;disable_plaintext_auth = yes 禁止在未加密连接上直接传输密码;auth-system.conf.ext 使用系统用户和 PAM 进行认证。即使启用了 plain,也不代表密码会以明文传输。连接必须先通过 TLS 加密,Dovecot才会允许认证。
编辑 /etc/dovecot/conf.d/10-ssl.conf:
ssl = required
ssl_cert = </etc/letsencrypt/live/mail.example.com/fullchain.pem
ssl_key = </etc/letsencrypt/live/mail.example.com/privkey.pem
需要把路径替换为服务器实际存在的证书和私钥。检查文件:
sudo ls -l /etc/letsencrypt/live/mail.example.com/fullchain.pem
sudo ls -l /etc/letsencrypt/live/mail.example.com/privkey.pem
证书的域名应覆盖客户端连接使用的主机名,例如客户端连接 mail.example.com,证书也应包含 mail.example.com。测试环境若使用系统生成的临时证书,客户端可能提示证书不受信任,这只能用于验证加密链路,不适合作为正式邮箱证书。
Dovecot安装包通常已经提供 IMAP 监听配置。检查当前有效配置:
sudo doveconf -n | grep -A12 '^service imap-login'
常用端口如下:
| 服务 | 端口 | 用途 | 建议 |
|---|---|---|---|
| IMAP | 143 | 明文连接后升级为 STARTTLS | 仅在确有兼容需求时开放 |
| IMAPS | 993 | 连接建立即使用 TLS | 首次部署优先使用 |
| SMTP | 25 | Postfix接收入站邮件 | 公共域名收信需要 |
| POP3S | 995 | POP3 加密读取 | 不使用 POP3 时不要开放 |
设置 ssl = required 后,即使保留 143 端口,客户端也不能在未加密状态下完成认证。日常客户端配置建议使用 993 端口和 SSL/TLS。
Dovecot只能读取邮箱,测试“收信”还需要让 Postfix把邮件投递到 Maildir。
以下命令会更新 Postfix的核心参数。请将示例域名替换为实际值:
sudo postconf -e 'myhostname = mail.example.com'
sudo postconf -e 'mydomain = example.com'
sudo postconf -e 'mydestination = $myhostname, localhost.$mydomain, localhost, $mydomain'
sudo postconf -e 'home_mailbox = Maildir/'
其中:
myhostname 是邮件服务器完整主机名;mydomain 是接收邮件的域名;mydestination 包含本机负责接收的域名;home_mailbox = Maildir/ 让本地用户邮件投递到家目录下的 Maildir。为了避免服务器被误配置成开放中继,检查并明确中继限制:
sudo postconf -e 'smtpd_relay_restrictions = permit_mynetworks, permit_sasl_authenticated, defer_unauth_destination'
这表示允许本地网络和已认证用户中继,其他不属于本机负责的目标域名将被拒绝或延迟处理。配置后检查实际值:
sudo postconf myhostname mydomain mydestination home_mailbox smtpd_relay_restrictions
预期至少能看到:
home_mailbox = Maildir/
smtpd_relay_restrictions = permit_mynetworks, permit_sasl_authenticated, defer_unauth_destination
sudo postfix check
sudo postconf -n
postfix check 正常时通常没有明显输出,但命令退出状态应为 0。若提示参数错误、目录权限错误或服务未安装完整,应先处理这些问题,再启动服务。
sudo dovecot -t
sudo doveconf -n
dovecot -t 没有报错,说明配置语法和引用的主要文件可以被解析。重点检查输出中是否包含以下内容:
protocols = imap
mail_location = maildir:~/Maildir
auth_mechanisms = plain login
disable_plaintext_auth = yes
ssl = required
证书路径也应真实存在。如果提示无法打开证书或私钥,先修正路径和权限,不要直接关闭 TLS 作为解决办法。
sudo systemctl enable --now postfix
sudo systemctl enable --now dovecot
检查服务状态:
sudo systemctl status postfix --no-pager
sudo systemctl status dovecot --no-pager
预期状态为:
Active: active (running)
检查端口监听:
sudo ss -lntp | grep -E ':(25|143|993)\b'
基础部署中,至少应能看到 Postfix监听 25,以及 Dovecot监听 993。是否监听 143 取决于发行版默认配置和当前 10-master.conf 设置。
验证应按照“投递—落盘—认证—读取”的顺序进行。这样可以区分是 Postfix投递问题,还是 Dovecot访问问题。
sudo doveadm user mailtest
预期输出中应能看到类似信息:
userdb: mailtest
home: /home/mailtest
mail: maildir:~/Maildir
再验证账号密码:
sudo doveadm auth test mailtest '<安装时设置的密码>'
预期结果类似:
passdb: mailtest auth succeeded
实际使用时不要把真实密码写入脚本、历史命令或工单。若命令行测试会记录密码,可以改用临时测试账号,测试完成后删除该账号或修改密码。
以下命令把测试邮件投递给本地账号:
printf 'From: probe@example.com\nTo: mailtest@example.com\nSubject: Dovecot local test\n\nThis is a local delivery test.\n' \
  | sudo /usr/sbin/sendmail -v mailtest@example.com
查看 Maildir 中是否出现邮件:
MAIL_HOME=$(getent passwd mailtest | awk -F: '{print $6}')

sudo find "$MAIL_HOME/Maildir" \
  -type f \
  -printf '%TY-%Tm-%Td %TH:%TM:%TS %u:%g %p\n' \
  | sort
正常情况下,邮件最初会出现在:
/home/mailtest/Maildir/new/
当 Dovecot或客户端读取后,邮件可能移动到 cur/,所以不要只检查 new/。
如果没有新邮件,检查队列:
sudo postqueue -p
检查最近的邮件日志:
sudo journalctl -u postfix -n 100 --no-pager
Debian/Ubuntu 也可以查看:
sudo tail -n 100 /var/log/mail.log
日志中如果出现 status=sent 或本地投递成功信息,说明 Postfix已经完成投递,接下来应检查 Dovecot的 Maildir路径和权限。
从服务器本机测试 993 端口:
openssl s_client \
  -connect 127.0.0.1:993 \
  -servername mail.example.com \
  -crlf \
  -quiet
进入交互界面后输入以下 IMAP 命令:
a login mailtest "安装时设置的密码"
a select INBOX
a search all
a fetch 1 body[header]
a logout
预期结果包括:
* OK
a OK Logged in
* OK [READ-] Select completed
如果 a select INBOX 返回 EXISTS 1 或更大的数量,说明 Dovecot已经登录到正确的邮箱目录。a search all 能返回邮件编号,说明邮件读取链路基本正常。
使用临时证书时,openssl s_client 可能显示证书验证警告,但只要 TLS握手成功并出现 Dovecot的 * OK,仍可用于确认服务端口和协议工作正常。正式环境应使用与邮件主机名匹配、客户端信任的证书。
本机投递成功并不等于公网收信已经完成。外部发件人还需要通过 DNS 找到邮件服务器,并连接其 25 端口。
dig +short MX example.com
dig +short A mail.example.com
dig +short AAAA mail.example.com
预期:
example.com. MX 10 mail.example.com.
MX 记录应指向主机名,而不是直接填写 IP 地址。若配置了 AAAA 记录,IPv6 地址也必须能正常到达服务器并由 Postfix监听,否则部分发件服务器可能优先连接 IPv6而失败。
从外部网络或另一台服务器检查 25 端口:
nc -vz mail.example.com 25
也可以使用 STARTTLS 检查 SMTP服务是否能建立连接:
openssl s_client \
  -connect mail.example.com:25 \
  -starttls smtp \
  -servername mail.example.com \
  -crlf
连接成功后输入:
EHLO probe.example.net
QUIT
应能看到 SMTP 服务返回 220 和 250 响应。该测试只说明端口和 SMTP握手可用,不能替代实际收信验证。实际验证还需要从外部邮箱向 mailtest@example.com 发送一封邮件,然后重复检查 Maildir 和 IMAP读取结果。
先执行:
sudo dovecot -t
sudo journalctl -u dovecot -n 100 --no-pager
常见原因包括:
mail_location 拼写错误;如果系统安装的是 Dovecot 2.4 或其他非默认版本,不要直接照搬 2.3 配置。应先查看 dovecot --version 和发行版提供的默认 10-ssl.conf,按照该版本的参数名称调整。
检查服务状态和端口:
sudo systemctl status dovecot --no-pager
sudo ss -lntp | grep -E ':(143|993)\b'
如果服务正常但外部无法连接,继续检查:
127.0.0.1;使用以下命令确认系统用户和认证后端:
getent passwd mailtest
sudo doveadm auth test mailtest '<测试密码>'
sudo doveconf -n | grep -E 'auth_mechanisms|disable_plaintext_auth|passdb|userdb'
如果账号不存在、密码错误或 auth-system.conf.ext 未启用,Dovecot会返回认证失败。若客户端使用 143 端口,还要确认其先执行 STARTTLS;在 disable_plaintext_auth = yes 的情况下,未加密登录会被拒绝。
检查 Postfix的本地投递参数:
sudo postconf mydestination home_mailbox
确认:
mydestination 中;home_mailbox 为 Maildir/;mail_location 指向同一位置;Maildir/cur、new、tmp 的所有者是对应邮箱用户;permission denied、unknown user 或 mailbox unavailable。如果使用的是虚拟邮箱架构,不能继续按系统用户方式排查,应改查 Postfix的 virtual alias、virtual mailbox 或 LMTP 配置。
按由外到内的顺序检查:
dig +short MX example.com
nc -vz mail.example.com 25
sudo ss -lntp | grep ':25'
sudo journalctl -u postfix -n 100 --no-pager
不同结果的含义通常如下:
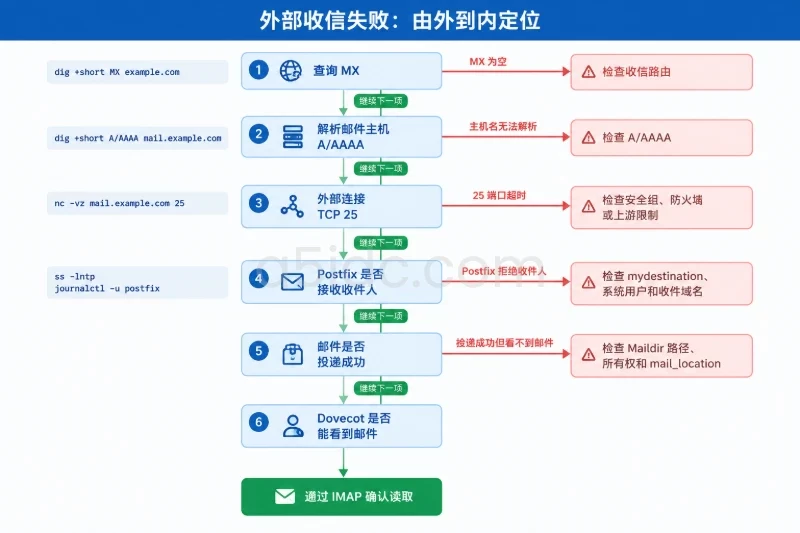
mydestination、系统用户和收件域名;mail_location。只有确实需要公网收信或远程读取时才放行端口。修改防火墙前先保存当前规则:
sudo ufw status numbered
使用 UFW 时,可以按需放行:
sudo ufw allow 25/tcp
sudo ufw allow 993/tcp
如果使用 firewalld:
sudo firewall-cmd --list-services
sudo firewall-cmd --permanent --add-service=smtp
sudo firewall-cmd --permanent --add-service=imaps
sudo firewall-cmd --reload
开放 25 端口会让服务器接收来自互联网的 SMTP连接,因此必须同时确认 Postfix中存在 defer_unauth_destination 等中继限制,避免被误用为开放中继。
回滚 UFW规则:
sudo ufw delete allow 25/tcp
sudo ufw delete allow 993/tcp
回滚 firewalld规则:
sudo firewall-cmd --permanent --remove-service=smtp
sudo firewall-cmd --permanent --remove-service=imaps
sudo firewall-cmd --reload
云平台安全组需要单独删除对应入站规则,系统防火墙回滚不会自动撤销安全组放行。
如果新配置导致服务无法启动,可以先停止服务,再恢复此前备份的配置。以下示例中的 <时间标记> 替换为备份时记录的值:
sudo systemctl stop dovecot postfix

sudo mv /etc/dovecot /etc/dovecot.failed.$(date +%Y%m%d-%H%M%S)
sudo cp -a /etc/dovecot.backup.<时间标记> /etc/dovecot

sudo cp -a /etc/postfix/main.cf /etc/postfix/main.cf.failed.$(date +%Y%m%d-%H%M%S)
sudo cp -a /etc/postfix/main.cf.backup.<时间标记> /etc/postfix/main.cf
恢复后检查配置并启动:
sudo dovecot -t
sudo postfix check

sudo systemctl start postfix
sudo systemctl start dovecot
如果只是暂时下线服务,可以使用:
sudo systemctl disable --now dovecot postfix
回滚时不要删除 /home/mailtest/Maildir 或其他邮箱目录。配置回滚只恢复服务参数,邮件数据应单独保留并在确认新旧目录一致后再处理。若同时修改过 MX 记录,还应把 MX 恢复到原来的邮件接收主机,避免新服务器停止后仍有邮件继续投递到不可用地址。
正式交付前,可以按以下清单逐项确认:
dovecot --version、Postfix版本和操作系统已记录;sudo dovecot -t 无错误;sudo postfix check 返回成功;mail_location 与 Postfix的 home_mailbox 都指向同一 Maildir结构;Maildir/new 或 Maildir/cur;SELECT INBOX 成功;本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5899.html