香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


兼容性测试最容易翻车的地方,不是漏测了某个功能,而是上线前没有把“应用到底依赖哪些系统组合”列全。结果测试环境一切正常,交付到客户机房或切换到另一批服务器后,运行库缺失、数据库驱动版本不匹配、TLS 握手失败等问题集中爆发。本文从交付验收的角度出发,给出一份筛选“必须覆盖的系统与依赖组合”的核对清单:先确定哪些对象要测,再确定每个对象核对什么、依据什么判断通过与否。
不是所有排列组合都要覆盖。筛选的原则是:凡是会影响应用加载、运行或数据访问的层,且在不同目标环境间存在版本差异的,都必须进入矩阵;纯外观差异、不影响运行结果的可排除。
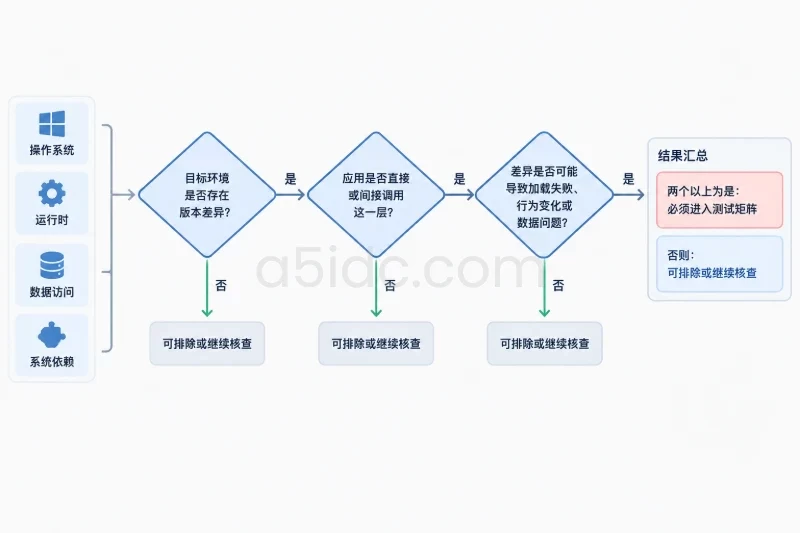
一个典型的 Windows Server 业务应用,兼容性关系通常集中在以下几层:
| 层级 | 典型对象 | 为什么影响兼容 |
|---|---|---|
| 操作系统 | Windows Server 2012 R2 / 2016 / 2019 / 2022 / 2025 | 内核 API、内置组件版本、默认安全策略不同 |
| 运行时 | .NET Framework / .NET (Core) / Java / Python / Node.js | 运行时版本决定可用的类库与行为 |
| 应用框架 | ASP.NET、Spring Boot、老版 MFC/VC 运行库 | 框架依赖运行时和系统组件 |
| 数据访问 | SQL Server、ODBC/OLE DB 驱动、MySQL Connector | 驱动版本决定协议与身份验证方式 |
| 系统依赖 | VC++ Redistributable、IIS、证书库、第三方 DLL | 缺失或版本过低直接导致启动失败 |
筛选时对每一层问三个问题:目标环境之间这一层是否存在版本差异?应用是否直接或间接调用这一层?差异是否可能导致加载失败、行为变化或数据问题?三个问题里有两个以上是“是”,这个组合就必须进矩阵。
winver 或 systeminfo 中的 OS Version)。同一应用在 Server 2012 R2 和 Server 2022 上行为可能不同,原因通常不是 API 消失,而是默认安全基线变了:Server 2019 之后默认禁用部分老旧加密套件、.NET Framework 随系统内置版本不同(2016 内置 4.6.2,2019 内置 4.8,2022 也是 4.8 但补丁基线不同)、SMB 和 TLS 的默认协议版本不同。这些差异在“能装上”的层面看不出来,在运行时才暴露。
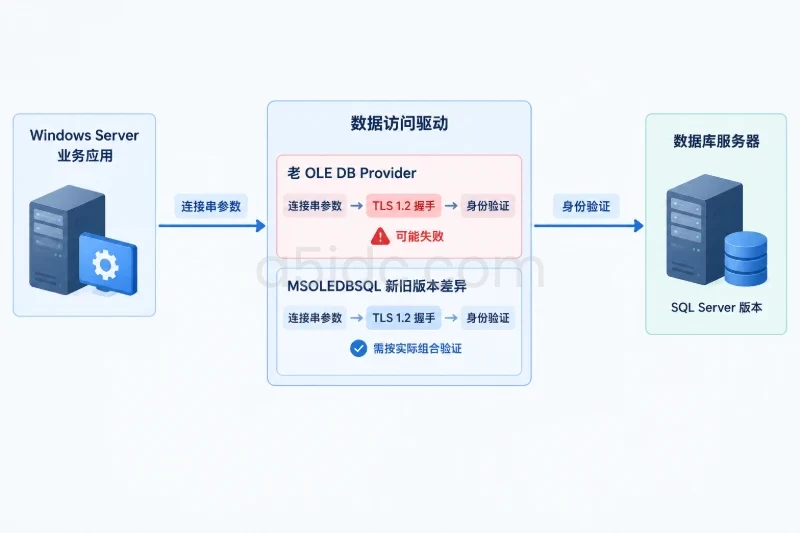
HKLM\SOFTWARE\Microsoft\NET Framework Setup\NDP\v4\Full 下的 Release 数值核对,对照微软的 Release 映射表确认实际版本。dotnet --list-runtimes 输出的运行时和 SDK 清单。java -version 确认发行商(Oracle / OpenJDK)和主版本,注意 8 与 11、17 之间的模块化和默认行为差异。Get-ItemProperty 查询已安装的 2013/2015-2022 x86 与 x64 分发包,x86 应用依赖 x86 运行库这一点经常被漏掉。System.BadImageFormatException 或框架初始化失败。odbcad32.exe 或 PowerShell Get-OdbcDriver 查询)、OLE DB Provider、JDBC 驱动版本。这是兼容问题最集中的地方。典型例子:老 OLE DB Provider(如 SQLOLEDB)在启用 TLS 1.2 强制的环境上握手失败;MSOLEDBSQL 新旧版本对加密默认值(Encrypt=yes)的处理不同;驱动过老时连接 SQL Server 2022 的新认证流程直接报“SSL Security error”。这类问题在应用层面只表现为“连接失败”,不核对驱动版本很难定位。
组合数按层相乘会爆炸。收敛办法是分层取交集:
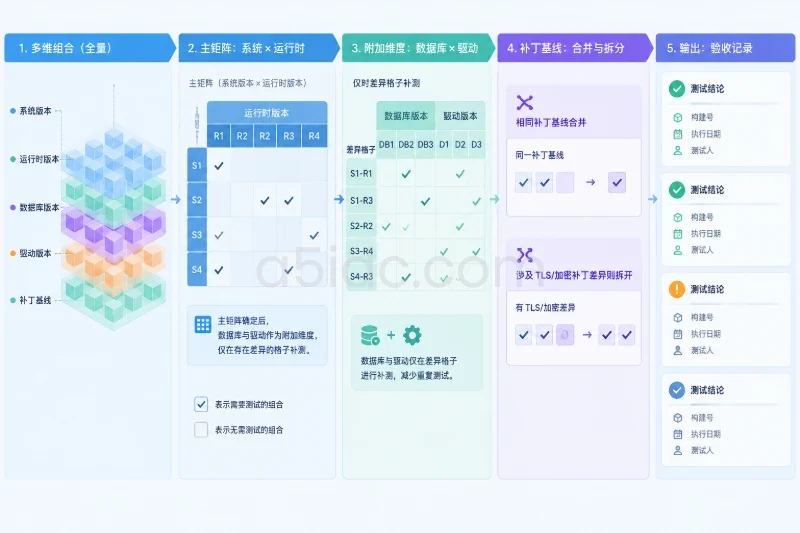
示例矩阵(假设场景):
| 组合 | .NET Framework | SQL Server 驱动 | 覆盖方式 |
|---|---|---|---|
| Server 2012 R2(老补丁) | 4.8 手动安装 | SQLOLEDB(验证 TLS 问题) | 全量回归 |
| Server 2016(标准基线) | 4.6.2 内置 | MSOLEDBSQL 18 | 全量回归 |
| Server 2022 | 4.8 内置 | MSOLEDBSQL 19 | 全量回归 |
| Server 2022(同基线) | 4.8 内置 | MSOLEDBSQL 19 | 冒烟即可 |
矩阵筛出来后,交付前再复核四件事:一,矩阵是否覆盖了所有已知目标环境(向交付/实施方要最终环境清单,而不是凭历史记录);二,每个不通过或不支持的格子是否有替代方案(补驱动、装运行库、降级连接串加密要求),替代方案本身也要验证;三,测试用的构建号与实际交付构建号一致;四,保留每格的测试证据(截图或日志),作为验收材料。
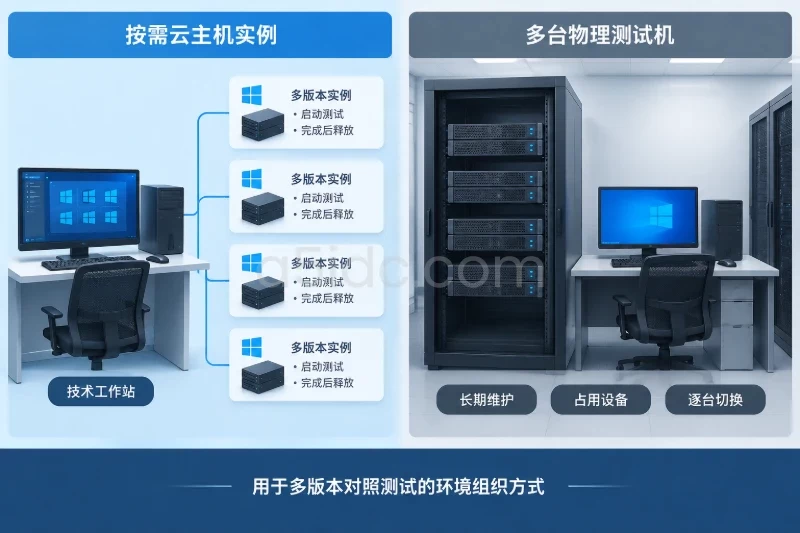
如果筛选过程中发现目标环境跨度太大(例如同时横跨 Server 2012 R2 与 2025),投入产出比会明显变差,此时应先与相关方确认是否可以收窄环境范围,再决定测试规模。测试环境的机器资源配置应尽量对齐生产规格——CPU 指令集、内存和磁盘类型不会改变兼容性结论,但会影响超时类问题的复现条件。对于需要在不同 Windows Server 版本上搭建对照测试环境的团队,使用云主机按需拉起多版本 Windows Server 实例,比维护多台物理测试机更灵活,测试完成后即可释放。
围绕多版本应用环境的部署需求,A5数据提供香港、美国、日本、韩国、中国台湾、新加坡及马来西亚等地区的物理服务器,涵盖不同CPU、内存与SSD、NVMe或大容量HDD配置,可为应用服务、数据库及数据存储等场景提供硬件资源。不同地区的网络线路和产品配置各有侧重,也便于按目标业务的部署区域与资源需求组织环境。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5866.html