香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


香港服务器已经承载业务时,调整 Linux 登录权限的目标不是“给管理员开一个账号”,而是让每个人通过自己的账号进入服务器,只能执行职责所需的操作,并且在权限出错时仍有恢复入口。日常维护通常要分开处理三件事:谁能通过 SSH 登录、登录后能访问哪些文件和进程、谁能通过 sudo 临时以更高权限执行命令。
香港机房的位置不改变 Linux 的授权机制,但远程操作有一个实际约束:SSH 配错后,人员可能无法到场修复。因此,变更前应确认云平台或服务商提供的控制台登录、救援方式是否可用;保留一条已登录的管理会话,直到新会话和权限检查全部通过。
A5数据提供中国香港物理服务器租用,覆盖入门建站、Xeon Gold及AMD EPYC等配置,并配备SSD或NVMe存储与CN2、国际带宽方案,可为运行Linux系统的企业网站、业务后台、数据库和接口服务提供稳定的硬件与网络资源基础,适配日常远程运维及多任务管理场景。
以下操作适用于已有 SSH 服务、已有业务进程的服务器,不涉及重新安装系统。开始前先确认发行版、目标账号、SSH 服务名,以及当前操作者是否确实具备恢复权限:
cat /etc/os-release
getent passwd adminops
id adminops
command -v sshd
command -v systemctl
command -v journalctl
sudo -l
文中的 adminops 代表日常运维账号,nginx.service 代表需要维护的服务;执行时应替换为服务器上的实际名称,并核对命令路径。若账号尚不存在,应按本机账号管理规范先创建账号及家目录,不要直接套用后文的家目录路径。
这里有三个容易混用的权限边界:
| 权限环节 | 决定什么 | 常见核对位置 |
|---|---|---|
| SSH 登录 | 账号能否从远端建立会话,允许哪些认证方式 | sshd 有效配置、账号状态、公钥文件及登录日志 |
| 普通用户权限 | 登录后能读取、修改或运行什么 | 文件属主与权限、所属组、应用自身的权限配置 |
sudo 授权 | 能否以指定身份执行指定命令 | /etc/sudoers、/etc/sudoers.d/、sudo -l |
能够 SSH 登录,不等于拥有 sudo;属于 sudo 或 wheel 组,也不等于 SSH 一定允许登录。反过来,一个账号即使被配置了有限的 sudo 规则,如果还留在拥有完整管理权限的组里,有限规则也达不到预期的授权边界。
动手前还要确认两条恢复路径:一条是当前仍可用的高权限会话,另一条是已验证可进入的控制台或救援入口。不要把“我知道 root 密码”当成恢复方案;如果 SSH 规则禁止 root 登录,密码本身不能解决远程入口问题。
先核对 adminops 的家目录、现有公钥和 SSH 限制,避免覆盖正在使用的登录材料:
getent passwd adminops
sudo ls -ld /home/adminops /home/adminops/.ssh
sudo ls -l /home/adminops/.ssh/authorized_keys
sudo grep -RniE '^[[:space:]]*(Include|Match|AllowUsers|AllowGroups|DenyUsers|DenyGroups|PasswordAuthentication|KbdInteractiveAuthentication|PubkeyAuthentication)' /etc/ssh/sshd_config /etc/ssh/sshd_config.d 2>/dev/null
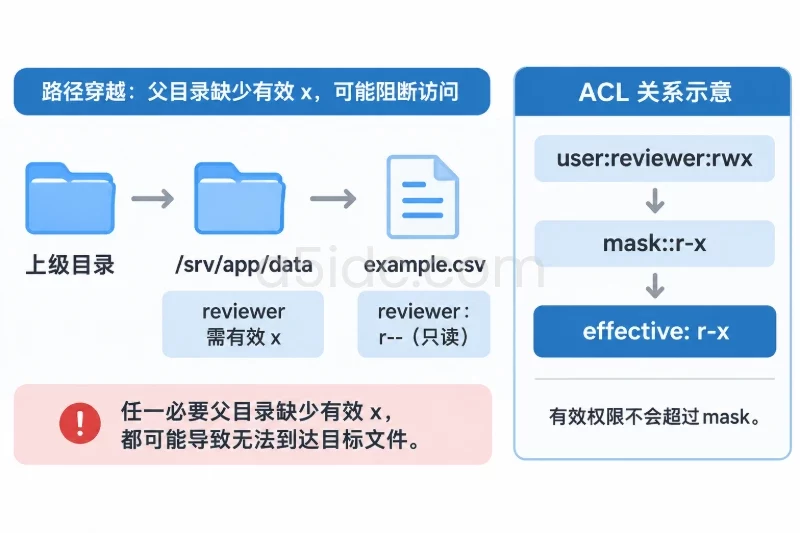
示例路径 /home/adminops 只有在 getent passwd 显示该账号确实使用此家目录时才适用。还需检查家目录及上级目录的属主、写权限;只把 .ssh 目录设为 700,不能弥补上级目录可被其他用户改写的问题。
为已有账号补充公钥时,应先在操作者设备上准备好公钥,再以目标账号身份追加,保留原有有效公钥。以下命令会等待输入;粘贴完整的一行公钥后按回车,再按 Ctrl+D 结束。若文件已有内容,先确认末尾有换行,以免两条公钥接在同一行:
sudo -u adminops install -d -m 700 /home/adminops/.ssh
sudo -u adminops sh -c 'umask 077; cat >> /home/adminops/.ssh/authorized_keys'
sudo -u adminops chmod 600 /home/adminops/.ssh/authorized_keys
公钥认证是 SSH 的认证方式,不会自动给账号增加 Linux 管理权限。添加后先从另一条连接测试公钥登录,并确认进入的是预期账号,再考虑关闭该账号的 SSH 密码认证。公钥对应的私钥应由使用者妥善保管;多人共用同一私钥会削弱操作追溯能力。
如需对 adminops 禁止 SSH 密码认证,可以在核对现有 Include、Match 块及其顺序后,按现有配置组织方式为该账号设置:
Match User adminops
    PubkeyAuthentication yes
    PasswordAuthentication no
    KbdInteractiveAuthentication no
这段配置不能不看上下文就追加:Match 的作用范围会延续到后续匹配块或文件末尾,已有匹配规则也可能影响最终取值。修改前备份实际要编辑的 SSH 配置文件;尤其不要在首次验证公钥之前,批量关闭所有账号的密码入口。若服务器使用交互式认证承载其他身份验证措施,关闭 KbdInteractiveAuthentication 也会影响这些方式,应先核实。
SSH 禁止密码认证,与 Linux 账号是否有可用于 sudo 的本地密码是两回事。默认 sudo 规则通常要求输入当前用户的密码;如果账号没有可用的本地密码,应先确定认证方案,而不是未经评估就改成 NOPASSWD。
假设 adminops 的日常职责仅是重启 Nginx,并查看最近 100 条该服务的日志,可以先检查命令路径及现有授权:
command -v systemctl
command -v journalctl
sudo -l -U adminops
id adminops
若本机路径分别为 /usr/bin/systemctl 和 /usr/bin/journalctl,可通过 visudo 编辑专用规则文件:
sudo visudo -f /etc/sudoers.d/90-adminops
文件内容示例:
adminops ALL=(root) /usr/bin/systemctl restart nginx.service, /usr/bin/journalctl -u nginx.service -n 100 --no-pager
保存后检查文件权限与整套规则的语法:
sudo chmod 0440 /etc/sudoers.d/90-adminops
sudo visudo -c
sudo -l -U adminops
这条规则只覆盖列出的命令及参数,不代表账号可以编辑 Nginx 配置、管理其他服务,或读取所有日志。--no-pager 避免查看日志时进入交互式分页器。授权前还要核对目标账号是否能改写该服务的 unit 文件、配置文件或其引用的脚本:如果低权限用户可以改写随后由 root 权限服务执行的内容,限制 systemctl restart 本身不足以实现最小授权。日志中也可能含业务数据,允许查看日志仍属于需要评估的数据权限。
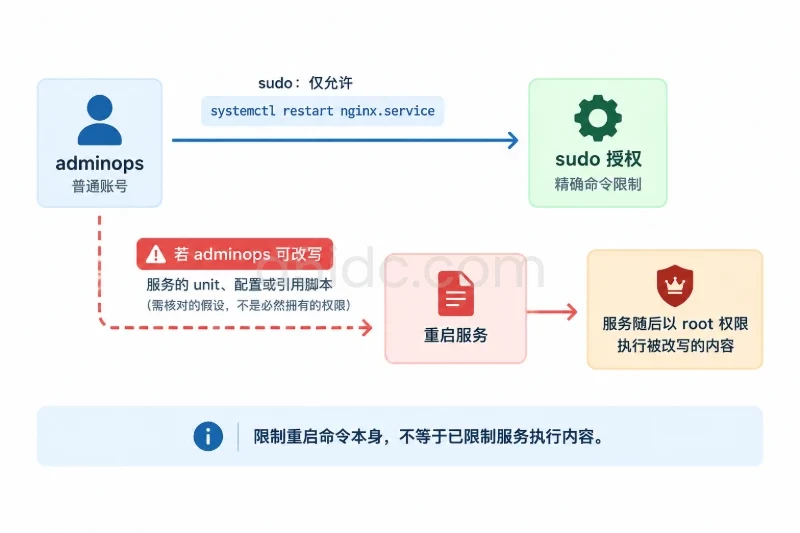
不要仅凭新增一条精确规则就认定授权已收紧。很多发行版还通过 sudo、wheel 等组授予较广权限;实际使用哪个组,应查看本机 sudoers 配置。若要从这些组移除 adminops,先备份相关配置、确认其他管理入口可用,并安排账号重新登录后复核。组成员资格可能保留在已有会话中,旧会话里的检查结果不能代表新登录后的状态。
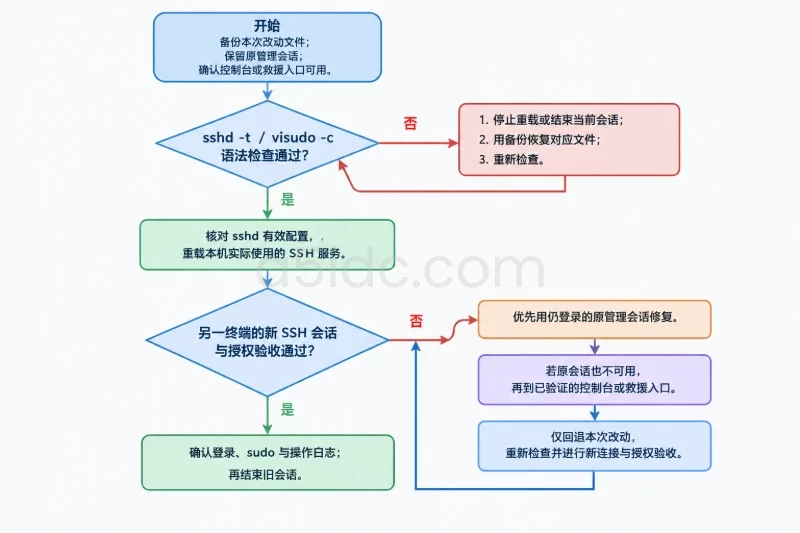
SSH 配置改动应先做语法和有效配置检查,再重载服务。sshd 的实际路径、服务单元名称因发行版而异,应以本机查询结果为准;常见服务名为 ssh 或 sshd,不要同时盲目重载两者。
sudo /usr/sbin/sshd -t
sudo /usr/sbin/sshd -T -C user=adminops,host=client.example,addr=203.0.113.10 | grep -E '^(pubkeyauthentication|passwordauthentication|kbdinteractiveauthentication) '
systemctl list-unit-files 'ssh.service' 'sshd.service'
/usr/sbin/sshd 如与本机实际路径不符,应使用查到的路径。-C 中的 addr 应换成客户端到达服务器时的来源 IP;示例地址仅用于展示参数写法。存在按来源地址、主机名区分的 Match 规则时,应分别用需要覆盖的连接条件核对。确认语法和生效值符合预期后,再重载本机实际使用的 SSH 服务单元。
重载后不要关闭原管理会话。从另一终端用 adminops 新建 SSH 连接,依次确认:
whoami 和 id 显示预期账号及组;修改组成员关系后,以这条新连接的结果为准。sudo -l 只列出职责所需授权,没有从其他组或规则继承不需要的完整权限。sshd -T 显示的有效值,并结合新连接测试判断;不要只看配置文件中的某一行。sudo 操作日志。SSH 日志所在的 systemd 单元及传统日志文件随发行版而异,应按本机日志配置查询。上述检查分别回答“进得来”“进来后是谁”“能执行什么”和“操作能否追溯”。只验证 SSH 连接成功,不能证明 sudo 授权符合预期;只检查 sudoers 语法,也不能证明规则没有被其他授权扩大。
出现 Permission denied (publickey) 时,先核对客户端是否使用了对应私钥、服务器公钥是否独占一行、.ssh 与 authorized_keys 的属主和权限是否正确,再查看 SSH 日志与 sshd -T 的有效配置。不要为了让登录暂时成功,就直接放宽整个家目录或重新开放所有账号的密码认证。
能登录但 sudo 提示不允许执行时,检查实际命令路径、服务名和参数是否与规则完全一致,再查看 sudo -l。若提示需要密码却无法认证,应核对账号的本地密码状态及本机 sudo 认证策略。不要把“无法认证”和“没有获得授权”当成同一个问题。
如果 sshd -t 或 visudo -c 报错,应停止重载或结束当前会话,使用变更前备份恢复对应文件,重新检查语法后再继续。若新 SSH 会话已经无法进入,优先使用仍保持登录的管理会话修复;该会话也不可用时,才使用事先验证的控制台或救援入口。恢复时只回退本次改动的配置或组成员关系,不要顺手覆盖其他人员随后完成的变更。恢复完成后,仍需重新做新连接和授权验收。
sudo 权限。sudo 规则使用本机真实命令路径,只覆盖职责需要的服务、动作和参数。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5835.html