香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Windows 服务启动超时,通常不是“服务启动得慢”这么简单。服务控制管理器(Service Control Manager,SCM)在等待服务进程报告启动状态时,如果进程没有及时进入 RUNNING,或启动过程卡在依赖服务、端口、权限、配置和外部网络资源上,就可能出现“服务没有及时响应启动或控制请求”、错误 1053、事件 7009 或事件 7011。部分服务虽然最终能运行,但启动命令已经先返回超时,这同样需要排查。
定位时不要先修改超时时间。应先记录服务当前状态和进程号,再对照系统日志确认超时发生在哪个时间点,然后依次检查依赖项、端口、运行账户、文件权限、磁盘和应用自身日志。只有确认服务本身初始化时间确实超过系统等待窗口,且应用无法在启动阶段及时报告状态时,才考虑调整全局服务超时参数。
针对承载 Windows 服务、数据库与业务接口的基础设施需求,A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器租用资源,覆盖 Xeon、AMD EPYC、SSD、NVMe、大内存及多种带宽线路配置,可为服务进程、远程依赖和业务后台提供相应的计算与网络基础;存储型方案也适合日志、文件与备份数据的集中承载。
执行 Start-Service 或在“服务”管理器中点击启动后,常见结果有三类:
Running,说明启动成功,问题可能出现在调用方等待时间或后续应用可用性。StartPending,说明服务进程或某个初始化环节没有完成。使用服务的系统名称查询,不要直接使用显示名称。可以在服务属性中查看“服务名称”,也可以使用以下命令:
$Name = 'MyService'

Get-Service -Name $Name -ErrorAction SilentlyContinue |
    Select-Object Name, DisplayName, Status, StartType

Get-CimInstance Win32_Service -Filter "Name='$Name'" |
    Select-Object Name, State, StartMode, StartName, PathName, ProcessId, ExitCode, ServiceSpecificExitCode

sc.exe queryex $Name
sc.exe qc $Name
其中:
PathName 用于确认可执行文件路径、启动参数和路径引号是否正确。StartName 是服务运行账户。ProcessId 可以判断服务是否已经创建进程。sc.exe qc 中的 DEPENDENCIES 用于查看服务依赖项。sc.exe queryex 中的 CHECKPOINT、WAIT_HINT 和 STATE 有助于判断服务是否仍在报告启动进度。下面是一段模拟输出,不代表某台实际服务器的结果:
STATE              : 2  START_PENDING
WIN32_EXIT_CODE    : 0  (0x0)
SERVICE_EXIT_CODE  : 0  (0x0)
CHECKPOINT         : 0x0
WAIT_HINT          : 0x7530
PID                : 4280
START_PENDING 表示服务仍在启动,WAIT_HINT 为十六进制 0x7530,即十进制 30000 毫秒。WIN32_EXIT_CODE 为 0 并不代表服务已经正常运行,因为此时服务可能仍未进入 RUNNING。如果 CHECKPOINT 长时间不变化,通常说明服务没有继续报告启动进度,或进程卡在某个初始化操作上。
同一个超时现象,根因可能完全不同。先记录以下信息:
如果多项服务在系统重启后同时启动超时,应优先检查磁盘、系统资源、系统更新、域控制器连接和共同依赖项。如果只有一个服务异常,则应更多关注该服务的账户、路径、配置、端口和应用日志。
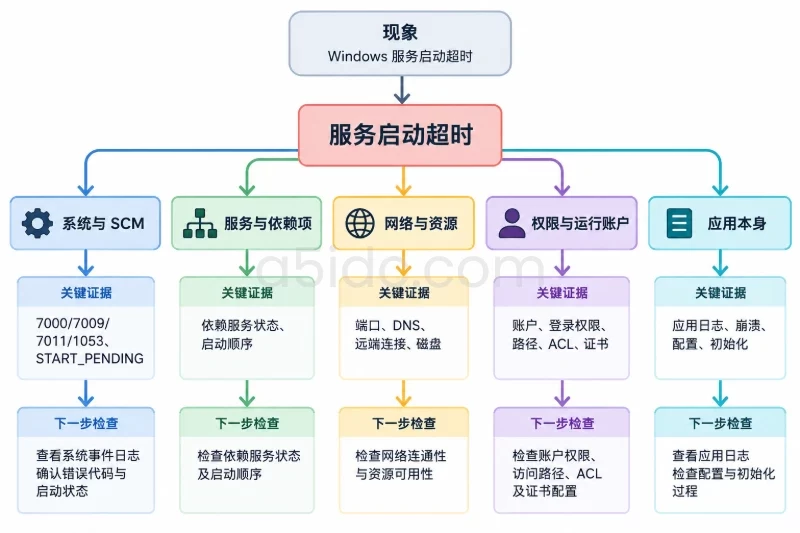
Windows 服务启动超时可以按以下层级组织排查:
| 层级 | 主要观察依据 | 常见原因 | 下一步检查 |
|---|---|---|---|
| 系统与服务控制管理器 | 7000、7009、7011、1053 等事件;服务停留在 START_PENDING | 服务未及时报告状态、系统负载高、SCM 等待超时 | 查看系统日志、状态变化和启动时间线 |
| 服务与依赖项 | 依赖服务未运行、启动顺序异常、依赖服务也报错 | RPC、数据库客户端、消息队列或其他 Windows 服务不可用 | 查询依赖关系和依赖服务日志 |
| 网络与资源 | 端口被占用、DNS 失败、远端端口不可达、磁盘空间不足 | 本地绑定失败、等待远端数据库、网络策略变化 | 检查端口、进程、DNS、远端连通性和磁盘 |
| 权限与运行账户 | 1069、1079、访问被拒绝、凭据过期 | 服务账户密码失效、没有“作为服务登录”权限、目录 ACL 不足 | 核对账户、策略、文件和证书权限 |
| 应用本身 | 应用日志有异常、进程存在但不监听端口 | 配置格式错误、证书无效、迁移锁、初始化代码阻塞或进程崩溃 | 查看应用日志、事件日志和进程状态 |
这棵原因树的作用是避免把“超时”直接等同于“需要延长超时时间”。例如,端口被占用时,应用可能会快速退出;远端数据库不可达时,应用可能一直等待重试;账户密码过期时,服务甚至可能在创建进程前就失败。
在事件查看器中,优先查看:
Windows 日志 > 系统Windows 日志 > 应用程序常见的服务控制管理器事件包括:
可以使用 PowerShell 查询最近 30 分钟内的相关事件:
$Since = (Get-Date).AddMinutes(-30)

Get-WinEvent -FilterHashtable @{
    LogName      = 'System'
    ProviderName = 'Service Control Manager'
    StartTime    = $Since
} |
Where-Object { $_.Id -in @(7000, 7009, 7011, 7031, 7034) } |
Select-Object TimeCreated, Id, LevelDisplayName, Message
再查看应用程序日志中的错误:
Get-WinEvent -FilterHashtable @{
    LogName   = 'Application'
    StartTime = $Since
} |
Where-Object { $_.LevelDisplayName -in @('Error', 'Critical') } |
Select-Object TimeCreated, Id, ProviderName, Message
日志时间需要和执行启动命令的时间对齐。重点不是只看“有没有错误”,而是建立时间顺序:
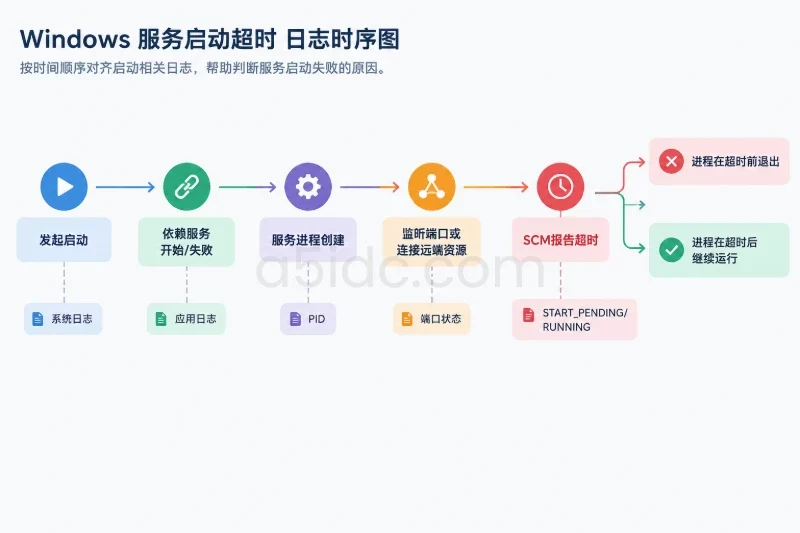
如果系统日志只有 7009,而应用日志没有任何启动记录,说明程序可能尚未进入应用初始化阶段,优先检查路径、账户、依赖项和服务控制管理器。若应用日志记录了数据库连接、证书加载或配置解析异常,则根因更可能在应用层。
服务依赖关系有两个方向:
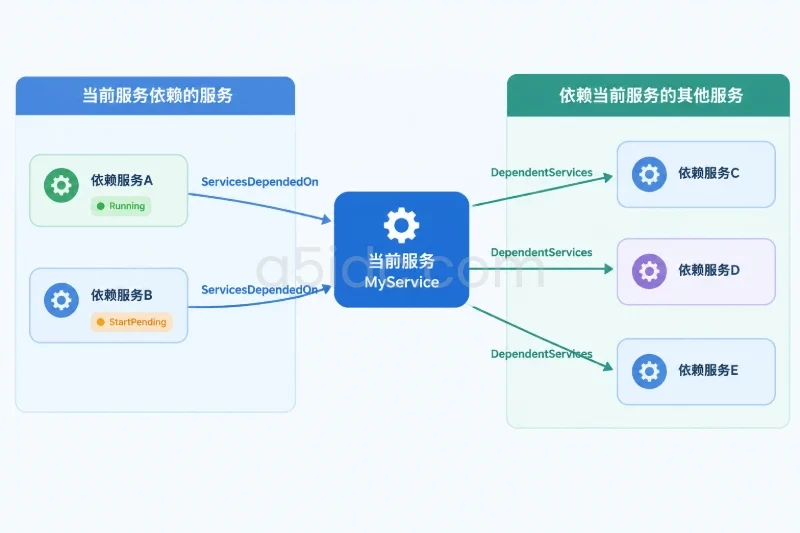
ServicesDependedOn:当前服务依赖哪些服务。DependentServices:哪些服务依赖当前服务。使用以下命令查看:
$Service = Get-Service -Name 'MyService'

'当前服务依赖的服务:'
$Service.ServicesDependedOn |
    Select-Object Name, DisplayName, Status, StartType

'依赖当前服务的其他服务:'
$Service.DependentServices |
    Select-Object Name, DisplayName, Status, StartType
也可以再次查看服务配置中的依赖项:
sc.exe qc MyService
排查时要观察依赖服务是否处于 Running,以及它是否刚刚启动失败。不要只看到依赖服务没有运行,就立即批量启动所有服务。更合理的判断方式是:
StartPending:当前服务的超时可能是连锁结果。例如,某应用依赖 Windows 中的数据库服务,但同时还需要连接远端数据库。前者可以通过 sc.exe qc 看出,后者只能从应用配置和应用日志中确认,不能因为 Windows 依赖项显示正常就认为应用依赖完整可用。
本地端口冲突是服务启动失败的常见原因,但“没有监听端口”不能直接证明端口没有问题。服务可能在绑定端口前就已经因权限、配置或外部连接失败而退出。
已知服务端口时,可以先查询监听情况:
$Port = 8443

Get-NetTCPConnection -LocalPort $Port -ErrorAction SilentlyContinue |
    Select-Object LocalAddress, LocalPort, State, OwningProcess

netstat -ano | findstr ":8443"
如果发现端口已被其他进程占用,再根据 PID 查询进程:
$Pid = 1234
Get-Process -Id $Pid -ErrorAction SilentlyContinue |
    Select-Object Id, ProcessName, Path, StartTime
1234 和 8443 只是示例值,应替换为实际 PID 和端口。确认占用进程之前,不要直接执行结束进程或强制停止命令,尤其是在生产环境中。正确的处理顺序是:
如果服务启动时需要连接远端数据库、缓存、消息系统或授权服务器,还要检查出站连接:
Resolve-DnsName db.example.internal

Test-NetConnection db.example.internal -Port 1433
命令中的主机名和端口必须替换为实际配置。测试成功只能说明当前主机能够完成 DNS 解析和 TCP 建连,不能证明应用认证、协议握手和数据库查询都正常。测试失败时,应继续区分 DNS、路由、防火墙、远端服务停止和账户认证等不同原因。
服务使用的账户与当前登录用户可能不同。管理员登录成功,不代表服务账户就能读取程序目录、配置文件、证书私钥或数据目录。
从服务配置中确认运行账户和可执行文件:
Get-CimInstance Win32_Service -Filter "Name='MyService'" |
    Select-Object Name, StartName, PathName
需要重点检查:
可以先查看目录 ACL,但不要未经确认就给服务账户授予广泛的完全控制权限:
icacls "C:\Program Files\ExampleService"
icacls "C:\ProgramData\ExampleService"
如果日志显示错误 1069,通常应优先核对服务账户凭据和“作为服务登录”权限。若显示错误 2、系统找不到文件或路径,则检查程序文件是否被移动、删除、隔离,或者升级后服务配置仍指向旧目录。若显示访问被拒绝,则应定位具体文件和操作,再按最小权限原则调整 ACL。
服务运行在非交互式会话中,不能假设它能够弹出登录窗口、读取用户桌面文件、访问某个用户的映射盘符,或使用管理员登录时才存在的环境变量。
服务启动过程可能需要解压文件、建立日志、读取大量配置、加载证书或执行数据库迁移。磁盘空间不足、磁盘响应慢、文件被安全软件锁定,都可能表现为启动超时。
可先查看卷空间:
Get-Volume |
    Select-Object DriveLetter, FileSystemLabel, FileSystem, Size, SizeRemaining
再结合资源监控观察启动期间的 CPU、内存和磁盘活动。判断时不要只看 CPU 使用率:
如果服务进程由专用程序提供,应查看其日志目录、日志级别和日志滚动配置。应用日志中出现“配置解析失败”“证书加载失败”“数据库连接重试”“端口绑定失败”等内容时,通常比 SCM 的“启动超时”更接近根因。
单一现象容易误导,需要至少使用两类证据交叉验证。下面的判断表可以作为现场核对参考:
| 观察结果 | 更可能的方向 | 需要补充的证据 |
|---|---|---|
| 没有服务进程,日志提示找不到文件或登录失败 | 路径、账户或权限 | PathName、StartName、事件 7000 和错误码 |
有服务进程,但持续 START_PENDING,CPU 很低 | 等待网络、文件、锁或远端资源 | 应用日志、DNS、远端端口和进程 I/O |
| 有服务进程,但目标端口被其他 PID 监听 | 端口冲突 | 占用 PID 的进程归属和服务配置 |
| 服务很快退出并出现 7031 或 7034 | 应用崩溃或初始化失败 | 应用日志、应用程序错误事件和退出码 |
| 依赖服务未运行,且依赖服务自身有错误 | 依赖链故障 | 依赖服务状态和其对应事件时间线 |
手动启动超时,但稍后变为 Running | 初始化确实较慢或状态报告不及时 | WAIT_HINT、CHECKPOINT、实际可用时间 |
| 系统重启后多个服务一起超时 | 系统资源、更新、磁盘或共同依赖 | 系统事件、资源曲线和启动顺序 |
如果服务进程存在但端口没有监听,不要立即认定是防火墙问题。防火墙通常影响连接是否能够通过,不一定阻止本机应用创建监听套接字。应先看应用是否记录了绑定失败、证书加载失败或仍在等待其他资源。
同样,端口测试成功也不能证明服务正常。服务可能监听了端口,但尚未完成数据库连接、配置加载或业务初始化。因此验证服务恢复时,既要看 Running 和监听端口,也要执行一次实际业务请求或健康检查。
确认根因后再采取变更,通常比直接重启或修改注册表更安全。
先恢复真正的依赖服务,再重新启动当前服务。若依赖服务需要远端资源,应同时处理 DNS、路由、端口、认证和远端服务状态。不要通过删除依赖关系来绕过启动失败,除非已经确认该依赖配置是历史遗留且有明确的变更方案。
确认端口归属后,选择以下方式之一:
修改端口前应保存原配置,并在维护窗口中执行。不要直接结束未知 PID,也不要仅为“让服务启动”而删除防火墙规则。
修复服务账户密码、登录权限、目录 ACL 或证书私钥权限。权限调整应限定在实际需要的文件、目录和操作上,并记录原权限和变更内容。若账户由组策略管理,本地修改可能会在下一次策略刷新后被覆盖,需要同时检查域策略。
根据应用日志修正配置格式、证书、数据库连接、远端地址或迁移状态。涉及配置覆盖、数据库迁移和数据文件操作时,先备份配置和数据,并确认应用厂商或内部回滚方案。不要在没有确认数据结构和备份可用性的情况下重复执行迁移。
Windows 常见的全局服务启动等待参数是:
HKLM\SYSTEM\CurrentControlSet\Control\ServicesPipeTimeout
该值以毫秒为单位。典型默认等待时间常见为 30000 毫秒,但实际行为还会受到服务状态报告、系统版本和应用实现影响。修改这个值会影响主机上所有相关服务的超时判断,不是只针对某一个服务,因此只能作为经过验证的临时措施或配合应用优化使用。
修改前应备份原值并记录它是否原本存在。以下命令仅演示变更方式,执行前应确认维护窗口、管理员权限和回滚条件:
$Key = 'HKLM:\SYSTEM\CurrentControlSet\Control'
$BackupDir = 'C:\Temp'

New-Item -ItemType Directory -Path $BackupDir -Force | Out-Null
reg.exe export 'HKLM\SYSTEM\CurrentControlSet\Control' `
    "$BackupDir\Control-backup.reg" /y

Get-ItemProperty -Path $Key -Name ServicesPipeTimeout -ErrorAction SilentlyContinue

# 示例:将全局等待时间设置为 60000 毫秒,即 60 秒
New-ItemProperty -Path $Key `
    -Name ServicesPipeTimeout `
    -PropertyType DWord `
    -Value 60000 `
    -Force
这项修改通常需要重启计算机后由服务控制管理器重新读取。它可能延迟故障暴露时间,也可能让真正卡死的服务占用进程和资源更久,因此不能替代修复依赖、权限、端口或应用问题。
回滚时,如果原来没有这个值,应删除新增值;如果原来有值,应恢复原来的数值。删除或恢复后同样需要按维护方案重启:
Remove-ItemProperty `
    -Path 'HKLM:\SYSTEM\CurrentControlSet\Control' `
    -Name ServicesPipeTimeout
只有在确认该值原本不存在时才执行删除。若原来存在其他数值,应按备份记录恢复,避免把其他服务的正常启动行为一并改变。
修复后不要只看“启动命令没有报错”,至少完成以下验证:
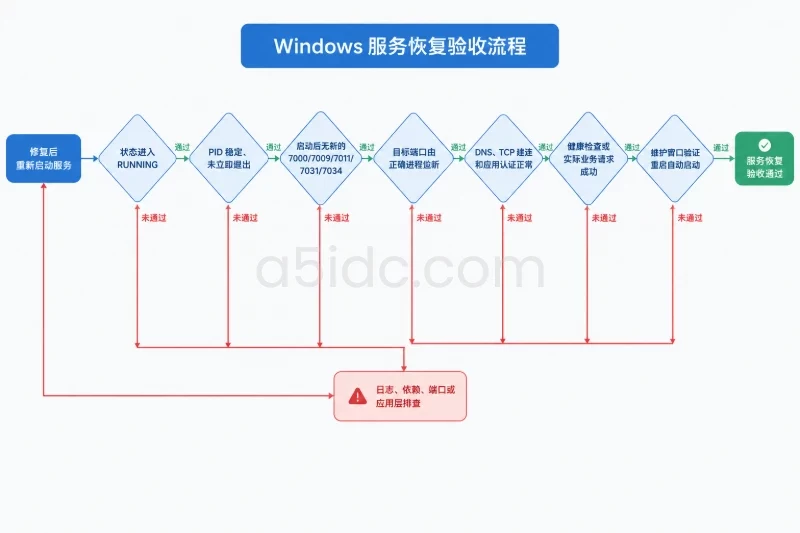
START_PENDING 进入 RUNNING。可以使用以下命令做基础确认:
$Name = 'MyService'

Get-Service -Name $Name |
    Select-Object Name, Status, StartType

Get-CimInstance Win32_Service -Filter "Name='$Name'" |
    Select-Object Name, State, ProcessId, StartName, PathName

sc.exe queryex $Name
如果服务显示 Running,但业务仍不可用,应转向端口、应用健康检查、依赖连接和业务日志;如果服务再次进入 StartPending,则需要对比本次启动与上次启动的日志时间线,确认修复是否只绕过了一个表面症状。
为了减少重复排查,应为关键 Windows 服务设置以下监控点:
STOPPED、START_PENDING 和长时间 STOP_PENDING。RUNNING 的实际耗时,而不是只设置一个固定 30 秒阈值。告警阈值应以服务平时的启动耗时为基础,并给正常波动预留空间。例如,服务通常在 8 至 12 秒内完成启动,可以将持续超过正常范围的 START_PENDING 作为预警,而不是等到 SCM 已经报告超时才处理。对真正初始化时间较长的应用,还应让应用及时报告启动进度,并把“进程已启动”和“业务已就绪”分别纳入监控。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5755.html