香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


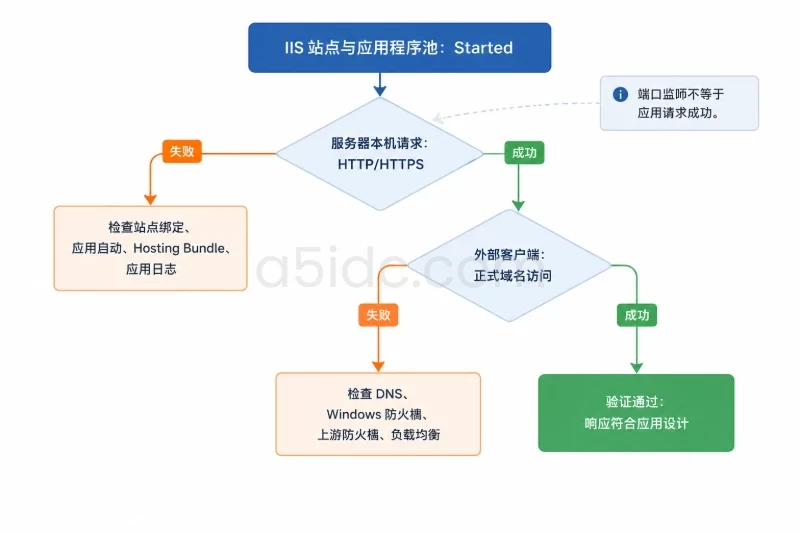
首次部署 ASP.NET Core 到 Windows Server,推荐由 IIS 接收 HTTP/HTTPS 请求,并通过 ASP.NET Core Module 启动应用;IIS 的应用程序池负责进程管理和回收。部署完成后,既要确认 IIS 与应用程序池处于启动状态,也要从服务器本机和外部网络验证实际请求,不能只凭“服务正在运行”判断应用可用。
以下流程适用于已能在开发环境运行、准备首次发布到 Windows Server 的应用。示例以 IIS 托管为主,命令使用 PowerShell;具体功能名称和安装步骤可能因 Windows Server 版本、应用目标框架及网络策略而异,执行前应先核对服务器版本和应用要求。
部署前先确认以下信息:
net8.0。服务器安装的 Hosting Bundle 应与目标框架兼容;若使用框架依赖发布,还需有相应的 .NET 运行时。在服务器上查看系统版本、IIS 服务和 .NET 信息:
Get-ComputerInfo | Select-Object WindowsProductName, WindowsVersion
Get-Service W3SVC, WAS
dotnet --info
W3SVC 和 WAS 服务不存在,通常表示 IIS 尚未安装;dotnet --info 未显示应用所需运行时,也不一定代表部署失败,IIS 托管还需要 ASP.NET Core Hosting Bundle。
ASP.NET Core 应用部署涉及计算、存储和网络接入资源。A5数据提供中国香港、美国、日本、新加坡等地区的物理服务器,常规建站与 AMD 系列涵盖不同档位的 CPU、内存和 SSD、NVMe 存储配置,可为 IIS 站点、业务后台及接口服务提供运行基础。各地区的带宽与线路方案,也为面向不同访问区域的应用提供网络资源选择。
建议在开发机或构建机生成发布目录,再复制到服务器,不要直接把源代码目录当作生产站点目录。框架依赖发布体积较小,但服务器需要匹配的运行时;自包含发布会包含运行时,文件较多,也要选择与服务器架构匹配的目标。
框架依赖发布示例:
dotnet publish .\MyApp.csproj -c Release -o .\publish
发布目录应包含应用 DLL、依赖文件以及 IIS 托管所需的 web.config。如果没有生成 web.config,先检查项目 SDK、发布方式及目标框架,不要手工猜测其中的处理程序配置。发布后可检查主要文件:
Get-ChildItem .\publish
Test-Path .\publish\web.config
将发布文件复制到例如 D:\Sites\MyApp\releases\2025-03-01 的新目录。日期仅为路径示例,实际部署时可采用版本号或构建编号。保留旧版本目录,便于出现问题时切回。
如果服务器尚未安装 IIS,可在管理员 PowerShell 中安装基础 Web Server 角色:
Install-WindowsFeature Web-Server, Web-Mgmt-Tools
安装后确认功能状态:
Get-WindowsFeature Web-Server, Web-Mgmt-Tools
随后安装与应用目标框架兼容的 ASP.NET Core Hosting Bundle。安装包应从 Microsoft 官方 .NET 下载渠道取得,并确认操作系统架构与安装包匹配。Hosting Bundle 包含 IIS 所需的 ASP.NET Core Module;仅安装 .NET SDK 或运行时,不能替代该组件。
若 Hosting Bundle 是在 IIS 之后安装,安装程序完成后可安排重启服务器。维护窗口内也可重启 IIS,但 iisreset 会影响该服务器上的其他 IIS 站点,不应在不了解影响范围时直接执行。完成后检查服务:
Get-Service W3SVC, WAS
预期两项服务均存在且状态为 Running。若角色或 Hosting Bundle 刚安装完但服务未启动,先检查安装结果和系统事件,再决定是否重启。
将发布文件放在独立目录中,例如:
D:\Sites\MyApp\releases\2025-03-01
在 IIS 中为应用创建独立应用程序池,托管设置选择 No Managed Code。ASP.NET Core 由应用进程运行,IIS 的应用程序池不需要加载传统 ASP.NET Framework CLR。
应用程序池身份默认可使用 IIS AppPool\MyAppPool。该身份至少需要读取和执行发布目录的权限;只有应用确实要写入的上传、临时文件或日志目录才授予写入权限。不要为省事把整个站点目录开放给 Everyone 完全控制。以下命令示例只授予该应用程序池对发布目录的读取和执行权限,执行前核对路径和池名称:
icacls "D:\Sites\MyApp\releases\2025-03-01" /grant "IIS AppPool\MyAppPool:(OI)(CI)(RX)"
若应用需要写日志,建议单独创建日志目录,再仅对该目录授予写入权限。不要让应用把日志写进只读发布目录。
在 IIS 管理器中创建站点,设置:
MyAppPool。也可用 appcmd 创建站点。以下是示例命令,站点名、域名和端口需要替换;如果对应端口已被其他站点占用,不要强行创建相同绑定。
& "$env:windir\System32\inetsrv\appcmd.exe" add apppool /name:"MyAppPool" /managedRuntimeVersion:""
& "$env:windir\System32\inetsrv\appcmd.exe" add site /name:"MyApp" /bindings:"http/*:80:app.example.com" /physicalPath:"D:\Sites\MyApp\releases\2025-03-01"
& "$env:windir\System32\inetsrv\appcmd.exe" set app "MyApp/" /applicationPool:"MyAppPool"
如改为 HTTPS 绑定,建议通过 IIS 管理器选择证书,避免命令行中遗漏证书指纹、存储区等参数。设置 HTTPS 后,还需根据应用的认证、跳转和反向代理设计检查转发头处理,不能仅因为绑定了 443 就认定应用已正确使用 HTTPS。
检查站点与应用程序池:
& "$env:windir\System32\inetsrv\appcmd.exe" list site "MyApp"
& "$env:windir\System32\inetsrv\appcmd.exe" list apppool "MyAppPool"
返回信息应显示站点绑定和物理路径正确,应用程序池为启动状态。也可在 IIS 管理器中检查站点和应用程序池的状态。
Start-WebAppPool -Name "MyAppPool"
Start-Website -Name "MyApp"
Get-WebAppPoolState -Name "MyAppPool"
Get-Website -Name "MyApp"
预期应用程序池状态为 Started,站点状态为 Started。如果系统提示找不到相关 PowerShell 命令,可在 IIS 管理器中执行相同操作,或确认已安装 IIS 管理脚本和工具。
先在服务器上请求站点地址:
Invoke-WebRequest -Uri "http://app.example.com/" -UseBasicParsing
若使用 HTTPS:
Invoke-WebRequest -Uri "https://app.example.com/" -UseBasicParsing
如使用自签名证书或测试环境证书,客户端可能因证书信任失败而报错;这反映的是证书验证问题,不等同于应用进程未启动。正式验收应通过正确的域名和受信任证书测试,而不是把关闭证书校验作为长期处理方式。
根据应用设计,首页可能返回 200、登录跳转或其他预期状态码。应同时检查响应内容或调用专门的健康检查端点。示例结果仅用于说明格式,并非实际执行记录:
StatusCode        : 200
StatusDescription : OK
在一台不属于服务器本机的客户端上访问正式域名,确认 DNS 指向正确、网络路径可达、证书匹配且页面或 API 响应符合预期。若本机请求成功而外部请求失败,优先检查 DNS、Windows 防火墙、上游防火墙或负载均衡配置;不要先修改应用代码。
确认服务器监听状态时,可执行:
Get-NetTCPConnection -State Listen |
    Where-Object { $_.LocalPort -in 80, 443 } |
    Select-Object LocalAddress, LocalPort, OwningProcess
该命令只能说明本机存在端口监听,不能证明请求已到达应用。若要开放 Windows 防火墙端口,应按安全策略限定规则范围和端口;调整前记录原有规则,变更后从授权网络测试,并准备禁用或删除新增规则的回滚方式。
排查时按入口到应用的顺序进行,先看站点绑定和 IIS 日志,再检查应用启动信息与依赖服务。
| 现象 | 优先检查 | 可能原因及处理方向 |
|---|---|---|
| 浏览器无法连接或超时 | DNS、端口监听、防火墙、站点绑定 | 域名未指向该服务器、端口未开放、绑定端口冲突或站点未启动 |
| 返回 500.30 等应用启动错误 | Windows 事件查看器、应用日志、Hosting Bundle | 运行时不匹配、生产配置缺项、启动异常或依赖服务不可用 |
| 返回 500.19 | IIS 配置错误、web.config | 配置格式错误、模块缺失或配置节被锁定;先核对文件与 Hosting Bundle |
| 返回 403 或目录相关错误 | IIS 站点路径、身份权限 | 物理路径错误,或应用程序池身份无法读取文件 |
| 本机正常、外部失败 | DNS、网络策略、防火墙 | 入口链路问题,不应只重启应用来处理 |
| 应用池反复停止 | 事件查看器、应用异常和资源状态 | 应用持续崩溃、启动失败或资源不足;定位原因后再启动 |
IIS 请求日志通常位于 %SystemDrive%\inetpub\logs\LogFiles,可检查状态码、子状态码和请求时间。应用启动异常可查看“事件查看器 → Windows 日志 → 应用程序”,并按时间筛选与应用进程、IIS 模块相关的错误。
如需临时启用 ASP.NET Core Module 的 stdout 启动日志,应先确认日志目录存在,并给应用程序池身份写入权限。stdout 日志可能快速增长且包含敏感信息,只用于短期诊断;排查后关闭该选项并清理确认可删除的日志文件。不要将 stdout 日志长期作为应用日志方案。
若应用启动后能返回页面,但访问数据库或外部依赖失败,应检查生产配置、DNS、凭据及服务器到依赖端的网络连通性。不要通过扩大目录权限、开放全部端口或在日志中输出连接密码来绕过问题。
部署完成后,至少核对以下项目:
首次部署建议采用“版本目录 + IIS 物理路径切换”的方式保留上一版本。出现回归时,先停止站点或应用程序池,将物理路径切回已知可用版本,再启动并重复本机、外部请求验证。切换路径前确认旧版本依赖的配置仍有效;不要删除数据库或用户上传数据来完成回滚。
如果部署过程中改动了站点绑定、防火墙规则或应用配置,应记录变更内容和原值。回滚时仅撤销本次新增或修改的项目,恢复原有绑定与规则,并再次验证其他 IIS 站点未受影响。验收应覆盖服务状态、请求结果、日志可读性和必要依赖;回滚检查则确认旧版本可启动、路径已切回、配置与入口已恢复且数据目录未被误删。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5660.html