香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多人看到 Pod 的 CPU 或内存没有写 resources,会以为它没有资源约束;也有人配置了 LimitRange 后,发现已经运行的容器没有变化。两种现象都正常:LimitRange 主要在 Pod 等对象提交到 API Server 时补默认值、检查资源范围,不会主动修改存量 Pod,也不直接替容器执行 CPU 或内存限制。
理解它的关键,是把“默认值”“准入校验”和“运行时限制”分开。默认值解决未填写时采用什么参数,上限与下限决定请求能否被接受;容器实际获得多少资源、是否被限速或因内存不足退出,则由调度和容器运行机制决定。
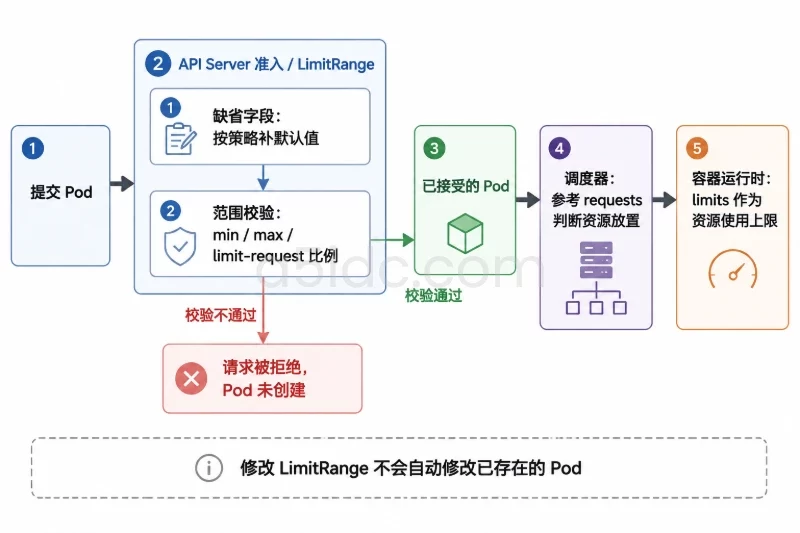
LimitRange 是命名空间级的资源策略对象。它可以为容器、Pod 或持久卷声明(PVC)设置资源的最小值、最大值和默认值;对于容器,还可以限制资源 limit 与 request 的比例。它不负责为命名空间预留 CPU、内存或存储,也不能保证 Pod 一定能调度成功。
以容器的 CPU、内存为例:
requests 表示调度器进行资源放置时参考的需求量,也会影响节点的资源可分配情况。limits 表示容器运行时可使用资源的上限。CPU 超出限制时通常会受到限速;内存超过限制时,容器可能被终止。min、max 是准入检查条件。新建或更新对象不符合条件时,请求会被拒绝,而不是由 LimitRange 自动改成合法值。defaultRequest、default 是补入缺省配置的值。它们在对象准入阶段生效,不会周期性地重写资源配置。因此,LimitRange 的“上限”不是节点容量上限,也不是对整个命名空间的总量限制。若要控制命名空间内所有 Pod 的资源总和,通常还需要结合 ResourceQuota 等机制。
创建 Pod 时,请求经过 API Server 的准入处理。LimitRange 会检查命名空间中的策略,并在适用时为容器补入缺少的资源字段;随后,资源配置还要满足最小值、最大值和比例等约束。校验不通过时,Pod 创建失败,错误信息通常会指出不满足的资源条件。
默认值只针对缺少的字段,不会覆盖显式设置的值。以 CPU 为例,若容器明确写了 requests.cpu: 300m,LimitRange 不会把它改成默认 request。若只设置了 limit、没有 request,且 LimitRange 提供了 defaultRequest,request 通常采用该默认值;若没有可用的默认 request,未指定 request 时可能按 limit 补齐。具体结果应以目标集群的准入结果为准,尤其要留意命名空间内是否存在多个 LimitRange。
上下限的检查对象取决于 LimitRange 的 type:
| 类型 | 主要约束对象 | 常见检查内容 |
|---|---|---|
Container | Pod 中的容器 | 单个容器的 CPU、内存等资源最小值、最大值及 limit/request 比例 |
Pod | Pod | Pod 所含容器资源的合计范围 |
PersistentVolumeClaim | PVC | 存储请求的最小值与最大值 |
例如,容器的内存 limit 是 3Gi,而 LimitRange 的容器最大值是 2Gi,创建请求会被拒绝。容器没有填写内存 limit,而策略配置了默认 limit 512Mi,则准入时可能补入 512Mi;如果这个默认值本身超过 max,策略之间就不一致,创建时仍可能失败。默认值不是绕过校验的通道。
maxLimitRequestRatio 检查的是 limit 与 request 的比例。例如 CPU 的最大比例为 4,容器 request 为 100m 时,limit 不能高于 400m。比例仅在对应资源的 request 和 limit 都存在且可比较时有意义;配置比例时应同时检查默认值是否满足它。若 request 为零或缺失,不能把比例理解成仍可无限提高 limit。
下面的配置为容器设置 CPU、内存的默认 request 和 limit,并限制单容器的资源范围。数值用于说明机制,不代表所有工作负载都应采用相同配置。
apiVersion: v1
kind: LimitRange
meta
  name: container-resources
  namespace: app
spec:
  limits:
    - type: Container
      min:
        cpu: 100m
        memory: 128Mi
      max:
        cpu: "2"
        memory: 2Gi
      maxLimitRequestRatio:
        cpu: "4"
        memory: "2"
      defaultRequest:
        cpu: 200m
        memory: 256Mi
      default:
        cpu: 500m
        memory: 512Mi
在容器没有声明 CPU、内存资源的情况下,准入结果应包含相应默认值。若只为容器设置较高的 limit,默认 request 和比例限制也会参与计算:比如 CPU limit 为 1,而策略默认 request 为 200m,比例为 5,超过示例中的 CPU 比例上限 4,请求可能被拒绝。显式配置字段并不代表自动豁免 LimitRange 的校验。
Pod 级范围则用于约束 Pod 的资源合计,而不是单个容器。多容器 Pod 中,每个容器分别满足 Container 限制,并不必然代表整个 Pod 满足 Pod 限制。若工作负载还包含 init container,资源计算和调度规则可能与普通容器合计方式不同;配置 Pod 级边界时,应结合目标 Kubernetes 版本的资源语义验证,不能只把各容器的数值简单相加后当作调度结果。
策略所在的命名空间。 LimitRange 只影响其命名空间内经准入的对象。对象创建在其他命名空间,或通过其他控制面路径处理时,不能仅凭某个命名空间中的策略推断结果。
字段是否显式填写。 默认值用于缺省字段,不是强制覆盖机制。若希望工作负载统一采用某一资源配置,LimitRange 的默认值只能降低遗漏风险;仍需对显式填写但不符合策略的值进行校验,或通过其他配置管理方式保持一致。
多个 LimitRange 的组合。 一个命名空间可以存在多个 LimitRange,但多个对象可能对同类资源设置不同默认值或边界。尤其是默认值,不宜依赖多个对象之间的隐含优先顺序。实践中应避免冲突配置,并用 API Server 的实际准入结果确认最终值。
对象是否已经存在。 修改 LimitRange 不会追溯修改已有 Pod,也不会立即把正在运行的容器改成新的默认值。控制器后续创建的替代 Pod 会重新经历准入流程,因此滚动更新期间,新旧 Pod 可能暂时采用不同配置。
资源类型与单位。 CPU 可用 m 表示毫核,例如 500m 是半个 CPU;内存通常以 Mi、Gi 等单位表示。PVC 的存储范围约束的是存储请求,不能与容器内存或节点磁盘剩余空间混为一谈。
可以先查看命名空间中的策略,再通过服务端 dry-run 检查准入结果。以下命令假定命名空间 app 和上面的 LimitRange 已存在:
kubectl get limitrange -n app
kubectl describe limitrange container-resources -n app
创建一个没有声明资源的测试 Pod,并使用服务端 dry-run 请求 API Server 处理,但不实际保存对象:
kubectl create -n app --dry-run=server -o yaml -f - <<'EOF'
apiVersion: v1
kind: Pod
meta
  name: limitrange-check
spec:
  containers:
    - name: app
      image: nginx:1.27
EOF
检查输出中的 spec.containers[].resources。若策略匹配且准入链路正常,应看到被补入的 request 和 limit。若输出未包含预期值,先确认命名空间、LimitRange 的 type 和字段名,再检查是否有其他 LimitRange 或准入配置影响结果。服务端 dry-run 需要集群支持相应请求,并且当前账号具备创建 Pod 的权限。
还可以对超出范围的配置做负向验证。例如,将 CPU limit 设置为 3,超过示例策略的 2,再执行服务端 dry-run;若准入校验按预期生效,API Server 会返回拒绝信息。类似地,可测试低于 min 的 request,或超出 maxLimitRequestRatio 的组合。验证时每次只改变一个条件,更容易判断拒绝原因。
注意,dry-run 输出验证的是 API 准入与默认结果,不等同于容器已经运行,也不能证明调度成功或运行时限额按预期执行。若要核对已创建 Pod 的配置,可查看对象:
kubectl get pod <pod-name> -n app -o yaml
随后再结合 Pod 的调度状态、容器状态和运行时监控判断资源是否可用。kubectl describe pod 中的事件有助于区分准入拒绝与调度失败:准入拒绝时对象通常未创建;调度失败则对象已存在,但尚未被安排到节点。
LimitRange 适合约束单个容器、Pod 或 PVC 的资源配置,并为遗漏字段提供有边界的默认值。它不替代 ResourceQuota:前者限制单个对象或对象内资源范围,后者用于控制命名空间级资源总量。它也不替代调度器和运行时:request 影响调度判断,limit 影响运行时资源上限,而节点是否有可用资源还取决于实际容量和其他工作负载。
排查或设计策略时,可以按以下顺序判断:
type,以及 min、max、比例和默认值之间是否自洽。只要把“准入时补值或拒绝”和“运行时实际分配或限额”分开验证,就能判断 LimitRange 是否按预期工作,也能避免把默认值误认为资源保障。
Kubernetes 的资源策略明确了容器的配置边界,工作负载运行还需要相应的节点资源。A5数据提供中国香港、美国、日本等地区的物理服务器,涵盖 Xeon、AMD EPYC 平台及不同内存、SSD/NVMe 存储配置,可为容器化网站、接口服务和数据库提供计算与存储基础。各地区的带宽和线路方案也为面向不同访问区域的业务部署提供了选择。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5425.html