香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


运行 named-checkzone,并同时提供区域名和区域文件路径,是检查 BIND 区域文件的直接入口:
named-checkzone example.com /etc/bind/zones/db.example.com
通常以退出码 0 和末尾的 OK 作为语法及区域完整性检查通过的信号;若命令报告具体行号或记录错误,应先修正文件,再重新检查。检查通过只说明这份区域数据通过了相应校验,不代表域名已在公网正确解析,也不代表运行中的 named 已成功加载它。
对于需要稳定承载权威 DNS、区域文件及配套业务后台的场景,A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,覆盖常规建站、数据库、多任务运行及多IP需求,并提供SSD、NVMe、大内存与不同带宽线路配置,为BIND服务、区域数据管理和跨地区业务部署提供相应的硬件与网络基础。
named-checkzone 接受两个必需参数:区域名和区域文件。区域名应与文件中定义的区域相符;文件可以使用绝对路径,也可以使用相对于当前工作目录的路径。
named-checkzone [选项] 区域名 文件路径
一份常见的成功输出类似:
zone example.com/IN: loaded serial 2025030801
OK
其中 example.com/IN 表示检查的区域名和 DNS 类别,loaded serial 表示工具从 SOA 记录读取到的序列号,OK 表示检查通过。序列号不是“文件版本正确”的证明;它只显示当前区域数据中的 SOA 序列号。
检查失败时,输出格式会随 BIND 版本和错误类型有所不同,常见形式包括:
zone example.com/IN: loading from master file ... failed: ...
zone example.com/IN: not loaded due to errors.
判断时优先看错误信息指出的文件、行号和记录类型。行号通常指向解析器发现问题的位置,不一定是根因所在行:例如某条记录漏写结束括号,错误可能在后续行才显现。
检查前先确认检查对象与实际配置一致。区域名要使用配置中的正式区域名,不能把文件路径当作区域名,也不能仅凭文件名猜测区域名。
例如 BIND 配置中定义了:
zone "example.com" {
    type primary;
    file "/etc/bind/zones/db.example.com";
};
对应的检查命令是:
named-checkzone example.com /etc/bind/zones/db.example.com
新版本配置可能使用 type primary,旧版本或旧配置中也可能见到 type master。这里的类型名称不改变检查命令的基本参数形式。若要检查的是反向解析区域,区域名应使用反向区域本身,例如 2.0.192.in-addr.arpa,而不是其中的某个 IP 地址。
还要留意区域文件引用的其他文件。若文件使用 $INCLUDE,检查时需要确保被包含文件存在,并且运行命令的用户有权限读取。相对路径的解析会受到工作目录和工具选项影响;遇到“找不到文件”时,应核对 $INCLUDE 的路径写法、执行命令时所在目录,以及文件权限,而不是只检查主区域文件。
如果配置文件实际将区域映射到其他路径,或者区域名带有结尾的点,命令参数仍应按 DNS 区域名填写。下面这些写法通常都能表达同一个区域名:
named-checkzone example.com /etc/bind/zones/db.example.com
named-checkzone example.com. /etc/bind/zones/db.example.com
团队协作时建议统一使用与配置一致的写法,避免误把另一个区域文件检查通过后,就认为目标区域也已验证。
对于静态区域文件,先执行基础命令即可:
named-checkzone example.com /etc/bind/zones/db.example.com
命令通常只读取并校验文件,不会替你编辑原文件,也不会自动将检查结果加载到运行中的 DNS 服务。如果输出错误,保留完整终端信息再修改,不要只记录最后一行;前面的报错可能包含真正的文件名、行号和具体原因。
可用下面的方式读取退出码:
named-checkzone example.com /etc/bind/zones/db.example.com
printf 'exit code: %s\n' "$?"
退出码为 0 表示工具认为检查成功,非 0 表示检查失败或命令执行出错。若使用脚本自动化,应同时检查退出码和标准输出、标准错误;不要仅靠搜索字符串 OK 判断,因为权限错误、路径错误等情况也需要单独处理。
如果不需要详细的逐项信息,可以使用安静模式:
named-checkzone -q example.com /etc/bind/zones/db.example.com
-q 会减少输出。用于人工排错时通常不建议一开始就使用,因为详细信息更有助于定位错误。
若区域启用了动态更新,区域数据可能同时保存在主文件和 .jnl 日志中。只检查主文件,可能看到未包含最新动态更新的内容。可使用 -j 让工具读取与区域文件关联的日志:
named-checkzone -j example.com /etc/bind/zones/db.example.com
使用该选项的前提是相应日志文件存在且可读取。若工具无法读取日志,应核对日志路径、权限和区域配置;不要因为检查失败就直接删除 .jnl 文件。删除或替换日志可能造成动态更新数据丢失或区域状态不一致。
对正在提供服务的动态区域,不要直接手工改写活动区域文件。应先确认该区域的管理方式和变更流程,再按对应流程暂停或协调动态更新、编辑数据并让服务重新载入。直接改文件而忽略日志,可能导致修改被覆盖或检查结果与服务实际数据不一致。
多数互联网 DNS 区域使用 IN 类别,这是默认值。如果检查的是其他类别,可以明确指定:
named-checkzone -c IN example.com /etc/bind/zones/db.example.com
区域完整性检查模式由 -i 控制。默认模式通常为 full,会进行较完整的区域数据检查;其他模式包括 full-sibling、local、local-sibling 和 none。不同模式对区域内记录之间的关联检查范围不同。除非清楚了解检查范围和使用理由,通常应保留默认设置,不要为了让命令通过而改成 none。
例如,下面的命令会关闭完整性检查:
named-checkzone -i none example.com /etc/bind/zones/db.example.com
这不等于修复了区域文件,只是减少了检查内容。若任务要求确认区域记录之间的完整性,应以默认检查结果为准,并针对报错修复数据,而不是先降低检查标准。
区域文件应包含与该区域相符的 SOA 记录。以下是简化示例:
$ORIGIN example.com.
$TTL 3600

@   IN SOA ns1.example.com. hostmaster.example.com. (
        2025030801 ; serial
        3600       ; refresh
        900        ; retry
        1209600    ; expire
        300        ; negative cache TTL
)
    IN NS  ns1.example.com.
    IN NS  ns2.example.com.

ns1 IN A     192.0.2.53
ns2 IN A     192.0.2.54
www IN A     192.0.2.80
mail IN A    192.0.2.81
@   IN MX 10 mail.example.com.
在这个示例中,$ORIGIN 设定了后续相对名称的基础域名,$TTL 提供默认 TTL,@ 代表当前区域顶点。SOA 中的 serial 是一个整数序列号;它应按所在环境采用的规则递增,常见做法是使用日期加递增编号,但格式本身不是 BIND 的强制要求。
检查时,如果 SOA 语法错误、记录括号未闭合、字段缺失或序列号无法解析,工具通常会报告语法或数据格式错误。即使序列号格式合法,也要由维护流程判断它是否已按要求更新。named-checkzone 不会替团队决定某次变更是否应该增加序列号。
先确认路径存在、文件权限允许当前用户读取,并检查命令参数顺序。下面是错误顺序的例子:
named-checkzone /etc/bind/zones/db.example.com example.com
工具会把第一个位置参数当作区域名,第二个位置参数当作文件名。正确写法应为:
named-checkzone example.com /etc/bind/zones/db.example.com
还应确认执行命令的用户与运行 named 的用户是否具有相同的文件访问权限。管理员在命令行下检查成功,不代表受限运行账户一定能读取相关文件;反过来,文件权限错误也不能通过修改区域记录解决。
常见原因包括缺少字段、引号或括号不匹配、记录类型拼写错误,以及上一条记录没有按预期结束。区域文件中的括号可将一条较长记录拆成多行;若括号未闭合,解析器可能把后面的内容也当作当前记录的一部分。
例如,SOA 记录的括号少了右括号:
@ IN SOA ns1.example.com. hostmaster.example.com. (
    2025030801
    3600
    900
    1209600
    300
应检查括号、字段数量和记录结束位置,而不是只改报错行。修正后重新运行同一条 named-checkzone 命令,确认错误消失。
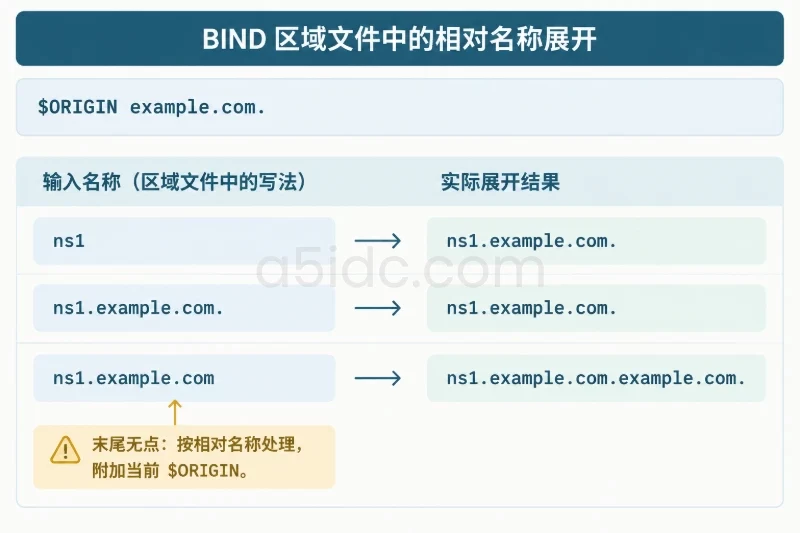
区域文件中没有以点结尾的名称通常是相对名称,会附加当前 $ORIGIN。例如,在 $ORIGIN example.com. 下,ns1 表示 ns1.example.com.;而 ns1.example.com. 末尾的点表示完整域名。
这会影响 SOA 的主服务器名、NS 记录、MX 目标以及 CNAME 目标等字段。若原本想写完整名称却漏掉结尾的点,工具可能仍能解析文件,但得到的目标名称与预期不同。检查通过后,也应逐条确认这些名称展开后的结果是否正确。
named-checkzone 不只检查括号和字段格式,也会对区域数据做完整性检查。NS 指向不存在的名称、MX 目标缺少相应地址记录、或 CNAME 与其他记录的组合不符合规则,都可能导致警告或错误。实际提示会因 BIND 版本、检查模式及区域数据而异。
可按报错类型回看对应记录:
| 提示涉及的内容 | 优先核对项 |
|---|---|
| SOA | 区域顶点是否正确、字段是否完整、括号是否闭合 |
| NS | 目标名称是否拼写正确、是否为预期的权威服务器 |
| MX | 优先级和目标名称是否正确、目标是否有相应地址记录 |
| CNAME | 同一名称下是否还定义了与 CNAME 冲突的其他数据 |
| TTL | TTL 写法、位置和单位格式是否符合区域文件语法 |
| 文件包含 | $INCLUDE 路径、文件是否存在及读取权限 |
修复时应改正记录本身的意图或数据关系,不要只通过降低 -i 检查模式来消除提示。若提示涉及跨区域的权威关系或胶水记录,单个区域文件可能不足以判断整个委派是否正确。
OK警告与致命错误的影响不同,需结合完整输出和退出码判断。若命令最终报告 OK,工具可能已完成加载并认为区域通过了当前检查,但警告仍可能指出不符合预期或值得复核的数据。
不能只看到 OK 就忽略前面的提示。应确认警告是否属于已知设计,例如区域顶点的 NS 记录是否按委派架构配置;如果无法确认,应核对权威 DNS 设计和相关区域数据,再决定是否接受。自动化流程也应保留警告日志,避免把“无错误”误作“无风险”。
named-checkzone 检查的是指定文件及所选检查范围,不会自动验证 DNS 服务对外的实际响应。它也不会证明:
named 已加载这份文件;若目标是确认 BIND 配置是否能加载区域,可在具备相应权限和配置路径的环境中进一步使用 named-checkconf 检查配置;若目标是验证服务实际应答,则还需针对权威 DNS 服务进行查询测试。两类检查的对象不同,不能用区域文件检查代替运行状态验证。
对静态区域文件,使用默认检查即可:区域名与配置一致,文件路径和 $INCLUDE 可读取,命令退出码为 0,末尾输出 OK,并且所有警告都已确认。对动态区域,先判断 .jnl 是否参与数据管理,必要时使用 -j,不要手工删除日志或绕过既有更新流程。
最终可以按以下标准判定:
OK 替代人工判断。只要区域名、文件路径和动态数据状态都与实际配置相符,默认 named-checkzone 检查通过且告警已核实,就可以把这份区域文件判定为通过文件级验证;服务是否正确提供解析仍需单独确认。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5391.html