香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在一台首次部署 Docker 的 Linux 服务器上,需要先确认发行版与架构受支持、具备 sudo 权限、系统能使用容器所需的内核功能,并且有足够的磁盘空间和可用的软件包及镜像下载网络。安装完成后,不应只看 docker --version:还要确认 Docker 服务正在运行,并实际启动一个容器,检查其状态和访问结果。
下面以 Ubuntu 24.04 LTS、amd64 架构、使用 systemd 的服务器为例,安装 Docker Engine 并运行一个临时 Nginx 容器。其他发行版的软件源、包名和服务管理方式可能不同,不要直接照搬 Ubuntu 的仓库配置。本流程面向尚未承载容器业务的新服务器;如果机器上已有 Docker、containerd 或正在运行的容器,应先盘点现状,而不是覆盖安装。
先核对系统、架构、初始化系统和权限:
cat /etc/os-release
dpkg --print-architecture
uname -r
ps -p 1 -o comm=
sudo -v
本例预期系统为 Ubuntu 24.04,架构输出为 amd64,PID 1 为 systemd,且 sudo -v 成功。uname -r 用于记录正在运行的内核;不要仅凭发行版名称推断内核或容器功能一定可用。
接着检查资源、cgroup、已有安装和仓库文件:
free -h
df -h /var
stat -fc %T /sys/fs/cgroup
command -v docker || true
dpkg-query -W -f='${Package} ${Version} ${Status}\n' \
  docker.io docker-ce docker-ce-cli containerd containerd.io \
  podman-docker 2>/dev/null || true
sudo test -e /etc/apt/sources.list.d/docker.sources && echo "Docker 仓库文件已存在" || true
sudo test -e /etc/apt/keyrings/docker.asc && echo "Docker 签名密钥已存在" || true
内存与磁盘没有适用于所有容器的统一门槛。仅用于本文的安装和验证,可先预留约 2 GiB 可用内存、数 GiB 磁盘空间;后续业务仍需按镜像、日志和数据量另行估算。stat 输出 cgroup2fs 表示当前使用 cgroup v2,这在 Ubuntu 24.04 上属于常见情况。若 /sys/fs/cgroup 不可访问,或服务器本身运行在受限的容器、虚拟化环境中,应先确认宿主环境允许启动容器。
只要发现已有 Docker 仓库文件、密钥、相关软件包或业务容器,就先暂停后续写入操作。 核对它们由谁管理、是否有运行中的工作负载,并备份相关配置;本文后续命令按全新部署编排,不负责迁移旧环境。尤其不要为消除包冲突,直接卸载业务正在使用的 containerd。
还需保证服务器能访问 Ubuntu 软件源、download.docker.com,并能从所选镜像仓库拉取镜像。如果环境只允许使用内部软件源或内部镜像仓库,应先取得相应地址与安装规范,再调整本例命令;不要通过关闭证书校验来处理下载失败。
确认上一步所列 Docker 仓库文件与密钥路径均不存在后,执行:
sudo apt-get update
sudo apt-get install -y ca-certificates curl
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg \
  -o /etc/apt/keyrings/docker.asc
sudo chmod a+r /etc/apt/keyrings/docker.asc
curl 应正常结束,且密钥文件应存在并可读:
ls -l /etc/apt/keyrings/docker.asc
这里的密钥只用于验证对应软件仓库的包签名。下载失败时,先检查 DNS、时间、证书和出站连接,不要跳过签名验证。
以下命令从当前系统读取版本代号和包架构,避免把其他 Ubuntu 版本的仓库代号硬写到本机:
. /etc/os-release
printf 'Types: deb\nURIs: https://download.docker.com/linux/ubuntu\nSuites: %s\nComponents: stable\nArchitectures: %s\nSigned-By: /etc/apt/keyrings/docker.asc\n' \
  "$VERSION_CODENAME" "$(dpkg --print-architecture)" |
  sudo tee /etc/apt/sources.list.d/docker.sources >/dev/null

sudo apt-get update
apt-cache policy docker-ce
检查 apt-cache policy docker-ce 的 Candidate:它应是一个可安装版本,而不是 (none);版本来源应指向刚添加的 Docker 仓库。如果 apt-get update 报签名、发行版代号或网络错误,不要继续安装,先核对 /etc/os-release、docker.sources 的内容和密钥文件。
先模拟安装,查看是否会意外移除现有软件包:
sudo apt-get -s install \
  docker-ce docker-ce-cli containerd.io \
  docker-buildx-plugin docker-compose-plugin
如果模拟结果包含未计划的业务软件移除,停下来处理依赖冲突。确认变更范围可接受后再安装:
sudo apt-get install -y \
  docker-ce docker-ce-cli containerd.io \
  docker-buildx-plugin docker-compose-plugin
分别检查客户端和服务端版本:
docker --version
sudo docker version
docker --version 只能说明客户端命令已安装。sudo docker version 应同时显示 Client 与 Server 信息;如果没有 Server 部分,下一步要检查守护进程,而不是把安装视为完成。本文使用 sudo docker,不把普通账号加入 docker 组:该组成员可以取得接近 root 的主机控制能力,不应为了省去 sudo 而随意授权。
在本例的 systemd 环境中,执行:
sudo systemctl enable --now docker
systemctl is-enabled docker
systemctl is-active docker
sudo docker info --format 'Server Version: {{.ServerVersion}}; Storage Driver: {{.Driver}}'
预期 is-enabled 输出 enabled、is-active 输出 active,docker info 能返回服务端版本与存储驱动。安装软件包后,服务也可能已经自动启动;这里再次执行 enable --now,是为了明确设置开机启动并核验状态。如果本机原本有服务管理策略,应先确认该策略允许这一变更。
先运行一次性测试镜像,验证从镜像获取到容器执行的基本链路:
sudo docker run --rm hello-world
成功时会看到以 Hello from Docker! 开头的说明文本。--rm 会在该容器退出后移除容器本身;下载的镜像仍会保留在本机。这个测试能证明守护进程响应了运行请求,但容器随即退出,不能代替对常驻服务的检查。
接下来启动一个临时 Nginx 容器,验证容器持续运行以及本机 HTTP 访问:
sudo docker run -d \
  --name docker-first-check \
  --publish 127.0.0.1:18080:80 \
  nginx:alpine
-d 表示后台运行;端口映射将服务器本机的 127.0.0.1:18080 连接到容器的 80 端口,不需要为本次验证开放公网入站端口。镜像标签 nginx:alpine 的具体内容可能随时间变化;正式业务部署应按自身要求固定版本或镜像摘要。不要仅凭绑定回环地址,就把它当作所有 Docker 版本及网络环境下的唯一访问控制措施。
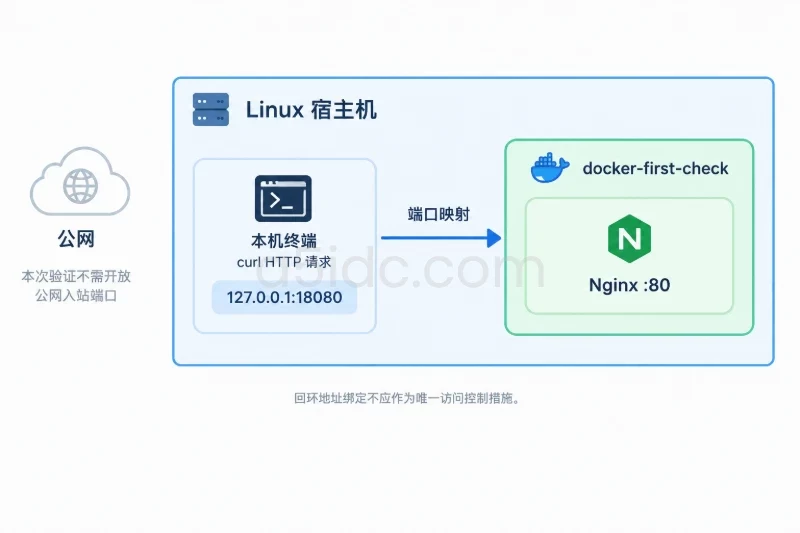
逐项检查容器与应用:
sudo docker ps --filter 'name=^/docker-first-check$' \
  --format 'table {{.Names}}\t{{.Status}}\t{{.Ports}}'
sudo docker logs --tail 30 docker-first-check
curl -fsS -o /dev/null -w '%{http_code}\n' \
  http://127.0.0.1:18080/
预期 docker ps 中能看到 docker-first-check,状态为 Up;HTTP 检查输出 200。docker run -d 返回一串容器 ID,只表示启动请求已提交,不能单独作为应用可用的证据。首次验证以 HTTP 响应为准;日志用于辅助确认服务是否正常处理请求。若服务器本身需要对外提供网站服务,那属于后续业务部署,应另行设计端口、访问控制和数据持久化。
从临时 Nginx 容器的本机验证延伸到网站、接口等业务部署,A5数据提供中国香港、美国、日本、新加坡等地区的物理服务器租用,涵盖不同 CPU、内存及 SSD、NVMe 存储配置。其中,香港和美国的常规及 AMD 系列可为多容器应用、业务后台和数据库提供计算与存储资源;各地区的线路和带宽选项,也为面向不同访问区域的服务部署提供网络资源选择。
按“软件源与下载 → Docker 服务 → 容器 → 本机访问”的顺序处理,避免在尚未定位问题时修改防火墙或删除 Docker 数据。
| 观察到的结果 | 优先检查 | 下一步判断 |
|---|---|---|
apt-get update 无法更新 Docker 仓库 | DNS、出站 HTTPS、系统时间、仓库版本代号、密钥文件 | 仓库不可用时不要继续安装,也不要关闭签名检查 |
docker version 没有 Server 信息 | systemctl status docker --no-pager 与服务日志 | 区分服务未启动、启动失败和当前账号无权限 |
docker run 在拉取镜像时超时 | 镜像仓库连通性、DNS、出口策略 | 下载问题不等同于容器运行功能故障 |
Nginx 容器没有保持 Up | docker ps -a、docker logs | 根据退出信息检查镜像启动错误或端口占用 |
容器为 Up,但本机 HTTP 检查失败 | 端口映射、18080 端口占用、容器内服务日志 | 先验证本机链路,不要直接扩大公网开放范围 |
服务启动失败时,可读取本次启动相关日志:
sudo systemctl status docker --no-pager
sudo journalctl -u docker -b --no-pager -n 80
若报端口已占用,先确认占用者,不要终止未知业务进程:
sudo ss -ltnp '( sport = :18080 )'
sudo docker ps -a --filter 'name=^/docker-first-check$'
如果测试容器已存在但状态为 Exited,先看日志,再决定是修正环境后重启,还是按下文移除测试容器重新运行。不要对包含业务数据的其他容器套用该处理方式。
验收时,应分别确认以下结果,而不是只记录一条安装成功信息:
apt-cache policy docker-ce 有可用候选版本,sudo docker version 同时显示 Client 和 Server。systemctl is-active docker 为 active;若要求重启后自动启动,systemctl is-enabled docker 为 enabled。hello-world 成功输出说明文本;docker-first-check 显示为 Up,本机 HTTP 请求返回 200。docker 组权限。只撤销本文的临时容器时,先停止再移除:
sudo docker stop docker-first-check
sudo docker rm docker-first-check
这两条命令会终止并删除名为 docker-first-check 的容器,仅适用于它确实是本文创建、且没有被改作其他用途的情况。删除前先确认容器名称和数据归属;本文没有为它挂载业务数据卷。镜像可以留存,不影响“临时服务已停止”的验收。
如需进一步撤销整套 Docker 安装,先备份需要保留的配置与容器数据,并确认主机上没有任何其他容器业务。可先查看:
sudo docker ps -a
sudo docker volume ls
只有在确认这些资源均不再被使用、且上述软件包确由本次安装引入后,才考虑移除:
sudo apt-get remove \
  docker-ce docker-ce-cli containerd.io \
  docker-buildx-plugin docker-compose-plugin
移除软件包可能影响依赖 Docker 或 containerd 的其他程序;不要对已有业务的服务器执行。此命令不会代替数据清理,也不应顺手删除 /var/lib/docker。本次创建的仓库文件与密钥可在确认没有其他软件源引用后,按服务器的配置变更流程撤销;若不确定其归属,保留文件并记录待核查,比盲目覆盖或删除更安全。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5372.html