香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


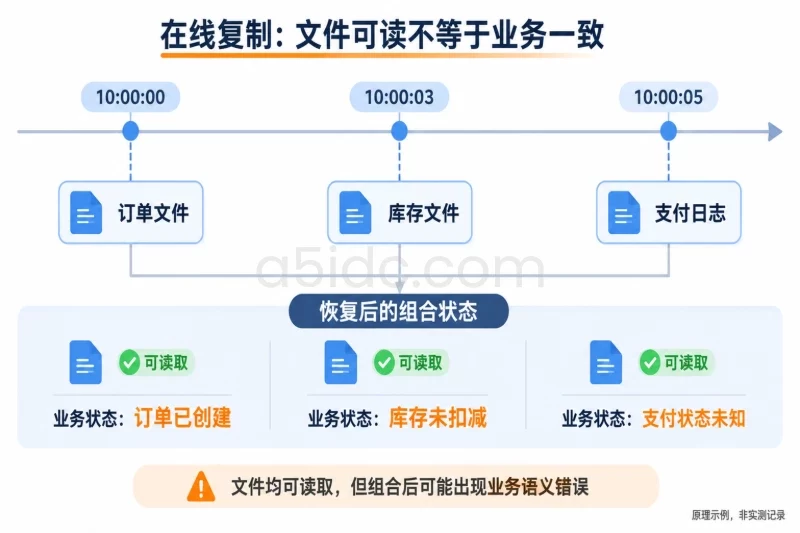
备份命令正常结束、压缩包也能解开,并不代表恢复后的应用一定可用。Docker 数据卷备份中的“文件一致性”,主要回答文件和目录能否被完整读取;“应用一致性”则进一步要求数据库事务、索引、日志以及多个相关文件之间仍符合应用自身的数据规则。前者可能通过,后者仍然失败。
例如,订单数据、库存数据和支付状态分别存放在不同文件中。在线复制时,订单文件可能来自 10:00:00,库存文件来自 10:00:03,支付日志又来自 10:00:05。每个文件都能打开,压缩包也没有损坏,但恢复后可能出现“订单已创建、库存未扣减、支付状态未知”的组合。验证恢复结果时,不能只检查 tar 是否成功,还要启动隔离环境并执行应用或数据库自身的检查。
面向 Docker、数据库及文件归档等需要长期保存和恢复验证的业务,A5数据提供香港、美国、日本等地区的物理服务器资源,覆盖 NVMe、SSD 与大容量企业级机械硬盘存储,并配备不同 CPU、内存和网络方案。其存储型服务器可用于备份文件、恢复副本和业务数据归档,结合多地区部署资源,为容器应用、数据库及多数据卷场景提供独立的运行与数据承载基础。
“一致性”不是 Docker 数据卷的一个开关,而是从备份介质到业务数据逐层增加的保证范围。实际判断时,可以拆成以下几个层次:
| 层次 | 主要回答的问题 | 常见验证方式 | 不能证明的内容 |
|---|---|---|---|
| 备份介质完整性 | 压缩包或备份文件是否损坏 | gzip -t、tar -tzf、校验和 | 文件之间是否属于同一业务时刻 |
| 文件级一致性 | 文件能否读取,内容是否出现截断或明显损坏 | 文件数量、大小、哈希、权限检查 | 数据库事务和跨文件关系是否正确 |
| 文件系统或崩溃一致性 | 数据是否像存储系统在某个时刻突然掉电后留下的状态 | 存储快照、文件系统恢复检查 | 应用是否完成事务提交和日志同步 |
| 应用一致性 | 应用恢复后是否满足事务、索引和业务约束 | 应用启动、数据库原生检查、业务读写测试 | 外部服务、密钥、容器配置是否一并恢复 |
文件级检查通常关注这些问题:
应用一致性关注的范围更大。例如数据库一次事务可能同时修改数据表、索引、写前日志和检查点信息。即使每个文件都能读取,如果这些文件来自不同时间,数据库启动后仍可能需要恢复,甚至无法恢复。
对普通静态文件而言,文件级一致性可能已经足够。对数据库、消息队列、搜索索引和带事务的应用存储而言,仅有文件哈希匹配通常不够。
tar、rsync 或文件复制程序返回成功,只能说明复制过程没有遇到某类错误。它不能自动判断:
即使复制工具发现文件在读取期间发生变化并给出警告,也不意味着所有应用层问题都能被识别。没有警告,也不能反向证明业务数据是一致的。
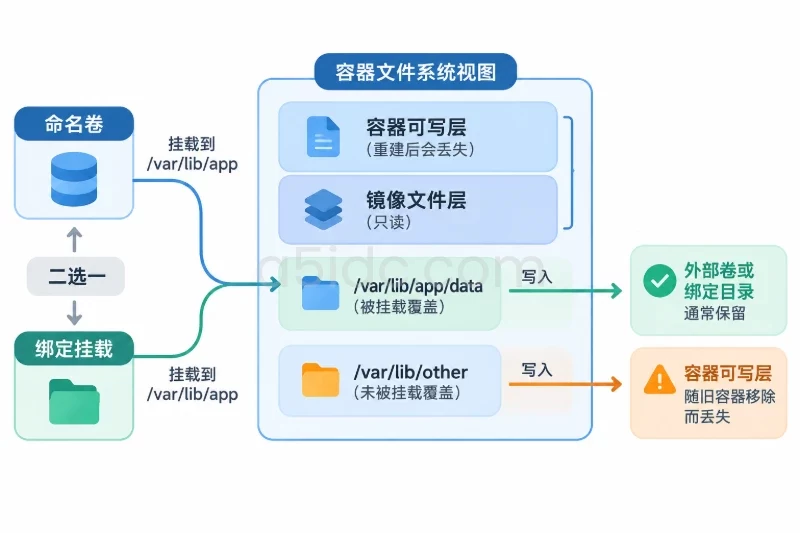
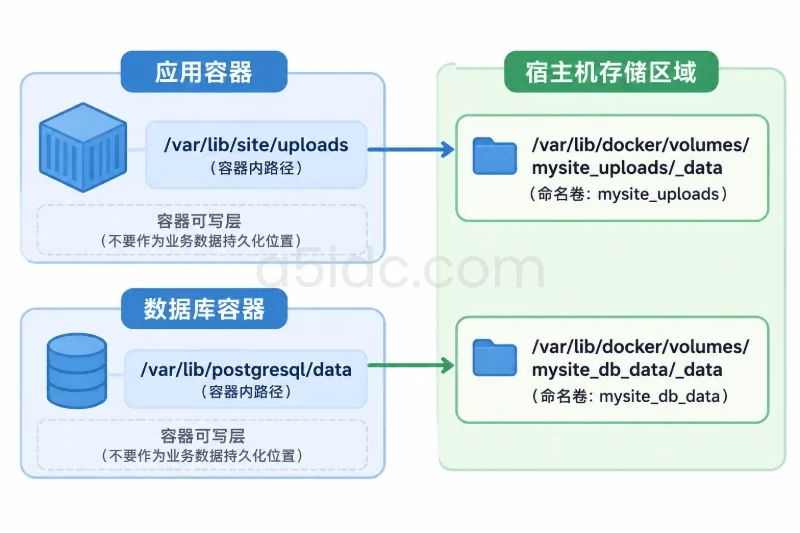
Docker volume 只是为容器提供存储挂载的机制,并不自动提供数据库事务协调或应用级快照。常见的辅助容器备份方式,本质上是让另一个容器挂载数据卷,再使用 tar、cp 或其他工具读取其中的内容。
在线备份可以减少业务中断,但数据卷中的文件可能在复制过程中继续变化。只给辅助容器挂载 :ro,只限制了辅助容器的写权限,并不会阻止其他正在使用该数据卷的容器继续写入。
例如:
应用容器:继续写入 /data/orders.db
备份容器:只读读取 /data/orders.db
结果:备份容器不能写文件,但应用容器仍然可以修改文件
因此,在线复制更适合以下数据:
对于数据库文件或多个彼此关联的目录,通常应先执行应用支持的备份流程,或者暂停所有写入,再复制数据卷。
docker stop 有帮助,但不是一致性协议停止容器通常会给进程发送终止信号,让应用有机会提交事务、刷新缓存并关闭文件。服务退出后再读取数据卷,通常比在线复制更接近应用一致性。
但 docker stop 也不是无条件的保证:
执行停止操作前,应确认维护窗口、当前备份可用,并记录恢复服务的方法。下面的命令只是演示单个容器的情况:
docker stop -t 60 app
如果服务因停止操作出现问题,在尚未修改生产数据卷的前提下,可以使用原容器重新启动:
docker start app
对于应用容器和数据库容器分离的场景,应先停止会产生写入的应用,再根据数据库的备份要求处理数据库容器。不能只停止应用,却让其他消费者继续写入同一个数据卷。
以下示例使用辅助容器读取名为 app_data 的本地数据卷。alpine:3.20 仅作为示例辅助镜像,生产环境应使用经过审核并固定版本的工具镜像。
先确认数据卷和使用者:
docker volume inspect app_data
docker ps -a --filter "volume=app_data" --format '{{.ID}}\t{{.Names}}\t{{.Status}}'
确认所有写入者已停止后,在管理机创建备份目录:
mkdir -p ./backup
然后生成文件哈希清单并创建压缩备份:
docker run --rm \
  -v app_/ro \
  -v "$PWD/backup:/backup" \
  alpine:3.20 \
  sh -c 'cd /data && find . -type f -exec sha256sum {} + | sort > /backup/source.sha256 && tar -czf /backup/app_data.tar.gz -C /data .'
这里的 :ro 是防止辅助容器修改数据。真正保证备份期间没有文件变化的前提,是在执行命令前已经停止所有写入者。
如果数据库支持自己的备份工具、检查点或归档日志流程,应优先遵循数据库的备份机制。直接把正在运行的数据库数据目录打包,可能只得到“能够读取的文件集合”,并不等价于数据库认可的备份。
这是影响最大的因素。复制静态目录与复制正在提交事务的数据库,风险完全不同。
需要确认:
docker pause 只是暂停进程调度,通常不能替代应用的刷新、检查点和备份流程。它可能让数据暂时不变化,但不代表应用已经完成一致性处理。
不同方式提供的保证不同:
tar 或 cp:逐个读取文件,容易受到在线写入影响;rsync:可以重复同步变化文件,但仍需要处理跨文件时间差;Docker 不会因为数据放在 named volume 中,就自动把普通文件复制变成事务快照。使用第三方 volume driver 时,还应查看该驱动的快照和恢复语义,不能把本地 volume 的行为直接套用到所有驱动。
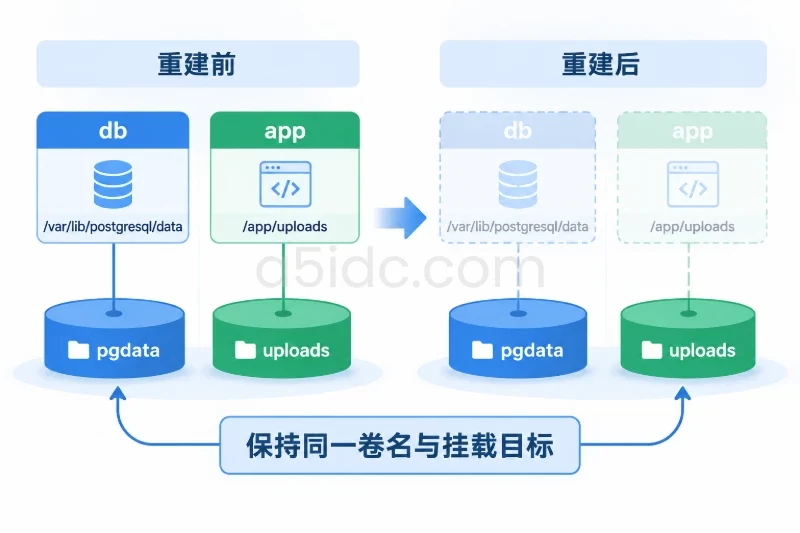
一个应用可能同时使用:
逐个备份这些卷,即使每个卷内部的哈希都一致,也可能由于备份时间不同而产生跨卷不一致。需要明确它们是否属于同一个恢复集合,并在同一个暂停窗口或协调快照中处理。
此外,数据卷不包含完整的容器运行环境。镜像、环境变量、密钥、网络配置、反向代理配置和外部对象存储凭据,通常需要单独备份和验证。
内容哈希匹配,不代表应用一定能访问文件。恢复时还应检查:
如果应用在恢复后报“权限不足”,不能直接把整个目录改成 777。应先确认原容器运行用户、挂载路径和数据卷驱动,再针对具体目录调整,并保留原备份作为回滚依据。
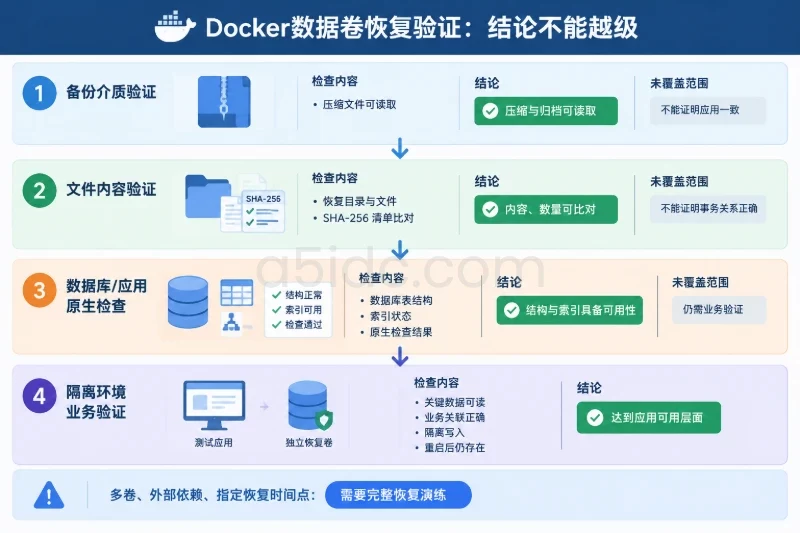
验证应分为“备份文件验证”“文件内容验证”和“应用语义验证”三层。只完成第一层,不能声称应用已经恢复成功。
在管理机上检查压缩文件和目录索引:
gzip -t ./backup/app_data.tar.gz
tar -tzf ./backup/app_data.tar.gz > /dev/null
sha256sum ./backup/app_data.tar.gz
三个命令分别用于检查压缩数据、归档目录和备份文件自身的校验值。备份文件复制到远程存储后,应重新计算校验值并与记录进行比较。
这一步可以发现传输截断、压缩包损坏和归档结构异常,但无法发现“备份时数据库本身处于错误状态”。
不要一开始就覆盖生产数据卷。先创建一个新的恢复卷:
docker volume create app_data_restore
将备份解压到新卷:
docker run --rm \
  -v app_data_restore:/data \
  -v "$PWD/backup:/backup:ro" \
  alpine:3.20 \
  sh -c 'tar -xzf /backup/app_data.tar.gz -C /data'
这里使用全新的 app_data_restore,避免把原有文件和备份文件混合。直接解压到已有生产数据卷可能覆盖同名文件,也可能留下备份中不存在的旧文件;如果确实需要覆盖生产卷,应先做现状备份,确认维护窗口和回滚方案。
在恢复卷中生成同格式的哈希清单:
docker run --rm \
  -v app_data_restore:/ro \
  -v "$PWD/backup:/backup" \
  alpine:3.20 \
  sh -c 'cd /data && find . -type f -exec sha256sum {} + | sort > /backup/restore.sha256'
然后在管理机比较源清单和恢复清单:
diff -u ./backup/source.sha256 ./backup/restore.sha256
没有输出通常表示纳入清单的普通文件内容一致。还应结合业务目录检查文件数量、总大小和关键路径。对于软链接、目录权限、属主、ACL 和扩展属性,需要单独检查,因为上述普通文件哈希不会覆盖全部元数据。
一个演示性的验收记录可以是:
归档可读取:PASS
源文件数量:18426
恢复文件数量:18426
SHA-256 不匹配:0
关键目录权限:PASS
关键软链接:PASS
这些结果只能证明“恢复卷与备份归档的内容一致”,不能证明备份归档在备份时就是应用一致的。
应用验证应使用恢复卷,并与生产环境隔离:
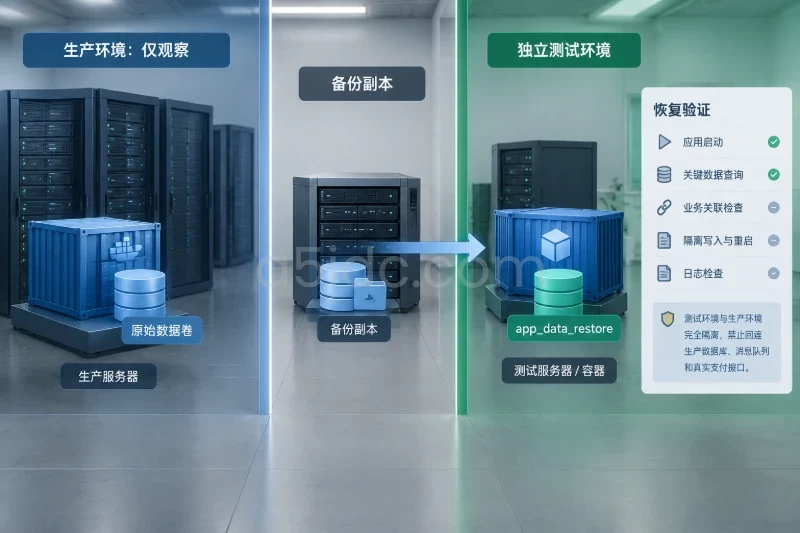
如果需要使用 docker run 启动测试容器,应将镜像名、挂载路径和端口替换为实际值。下面是一个语法完整的示例,不能直接代表任意应用的启动参数:
docker run --rm \
  --name app-restore-check \
  -v app_data_restore:/var/lib/example-app \
  -p 127.0.0.1:18080:8080 \
  example/app:1.0
启动后至少执行以下验证:
数据库应使用自身支持的检查方式,而不是只依赖文件哈希。例如,SQLite 恢复后可以在隔离副本上执行:
PRAGMA integrity_check;
返回 ok 只能说明 SQLite 文件结构通过该项检查,还应结合应用查询验证业务关系。
对于 PostgreSQL、MySQL、MariaDB 等数据库,应使用与数据库版本和备份类型相匹配的检查工具,并验证:
不能把面向数据库原生物理备份的专用工具,直接用于普通 tar 文件复制后就认为检查有效。每种数据库的物理备份、逻辑备份、日志归档和校验工具适用范围不同。
某些数据库或应用在启动时会自动回放日志、重建索引或执行崩溃恢复。恢复后能够提供服务,不一定说明原始备份达到了应用一致性;它可能只是依靠日志完成了修复。
验收记录中应区分:
备份文件可读取:PASS
文件哈希匹配:PASS
数据库启动:PASS
启动时发生日志回放:YES
业务查询:PASS
恢复后写入与重启验证:PASS
如果存在日志回放,应记录恢复到的时间点、是否存在未提交事务、是否满足业务要求的恢复点目标。对于需要严格控制恢复点的系统,不能仅凭“服务启动成功”判定备份合格。
以下场景中,文件级备份通常不能单独作为完整方案:
对于静态网站文件、停止后的普通业务目录、已经封存的上传文件,文件哈希和隔离读取往往足以验证主要风险。对于数据库和事务型应用,则应把“停止或协调写入、备份日志、恢复到隔离环境、执行原生检查、完成业务读写测试”作为一个整体。
最终的判断边界可以这样确定:哈希匹配,说明恢复卷与备份内容一致;数据库原生检查通过,说明存储结构具备可用性;应用能够读取关键数据并完成隔离写入,才说明恢复结果达到应用可用层面。若还要证明多卷、外部依赖和指定恢复时间点均可满足,则必须进行一次包含完整运行配置的恢复演练,而不能只检查 Docker 数据卷中的文件。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5315.html