香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多人看到 Dockerfile 中多写了一条 RUN 或 COPY,就认为镜像一定会多占用一份同等大小的磁盘空间;但实际情况并不总是如此。镜像层是只读、可复用的文件系统变更,多个镜像可以共享同一层,最终镜像显示的大小也不等于主机上新增的物理占用。
反过来,镜像表面上没有变大,也不代表构建缓存没有浪费。只要一个高频变化的层位于大型依赖安装之前,源代码每次变化都可能让后续步骤重新执行,并在构建缓存中留下多份中间结果。因此,真正适合调整的通常不是“层数最多”的部分,而是变化频率高、重建成本大、文件体积明显的层边界。
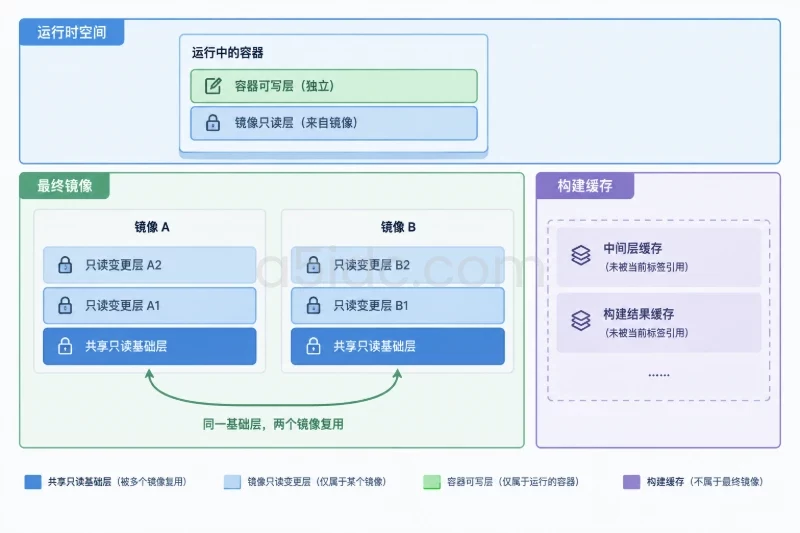
Docker 镜像可以理解为多个只读文件系统层按顺序叠加后的结果。上层看到的文件会覆盖下层同路径文件;如果上层删除了下层文件,底层文件通常不会真的被修改,而是通过删除标记让联合文件系统在最终视图中隐藏它。
需要区分以下三种空间:
| 对象 | 主要来源 | 是否属于最终镜像 | 常见误判 |
|---|---|---|---|
| 镜像层 | FROM、RUN、COPY、ADD 等产生的文件变更 | 通常是 | 把每个镜像显示大小直接相加 |
| 构建缓存 | 中间层、未被当前标签引用的构建结果、BuildKit 缓存挂载 | 不一定 | 只看最终镜像大小,忽略构建机磁盘 |
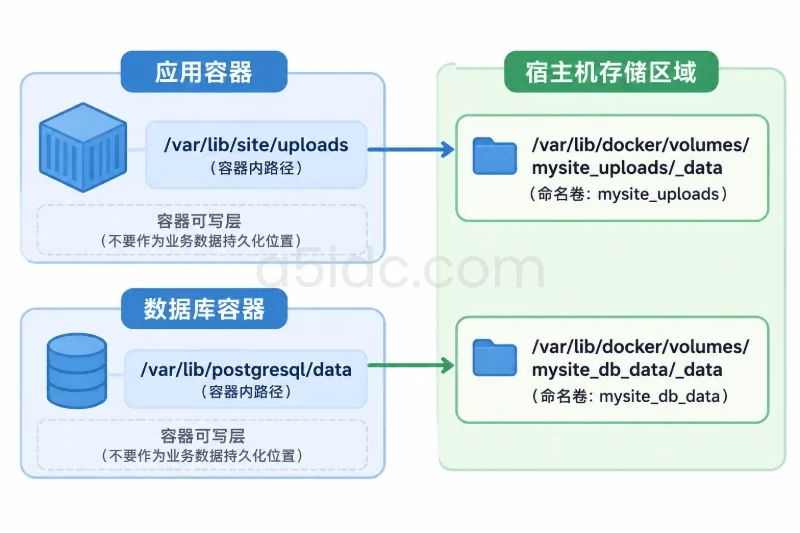
| 容器可写层 | 容器运行后新增、修改的文件 | 否 | 认为容器写入会直接修改镜像 |
CMD、ENTRYPOINT、部分 ENV 或 LABEL 主要修改镜像配置,通常不会产生大量文件数据。不同构建器和存储驱动对中间记录的表现可能不同,因此不能简单地把 Dockerfile 行数等同于层数量或磁盘占用。
镜像层还具有共享特性。两个镜像使用相同基础镜像和相同依赖层时,主机通常只需保存一份实际内容。相同层在镜像仓库上传时也可以复用,但具体显示的压缩大小、解压后大小和本地存储大小可能不同。
构建过程不是只检查某一行命令是否相同。一个步骤能否复用,通常还取决于:
RUN 指令及相关构建参数是否一致;COPY 或 ADD 涉及的上下文文件是否发生变化;只要某一步无法命中缓存,后续依赖它的步骤通常也要重新执行。这个特性解释了一个常见现象:只修改一个源代码文件,却重新下载数百 MB 的语言依赖。
例如,下面的写法把全部项目文件放在依赖安装之前:
FROM python:3.12-slim

WORKDIR /app

COPY . .
RUN pip install --no-cache-dir -r requirements.txt

CMD ["python", "app.py"]
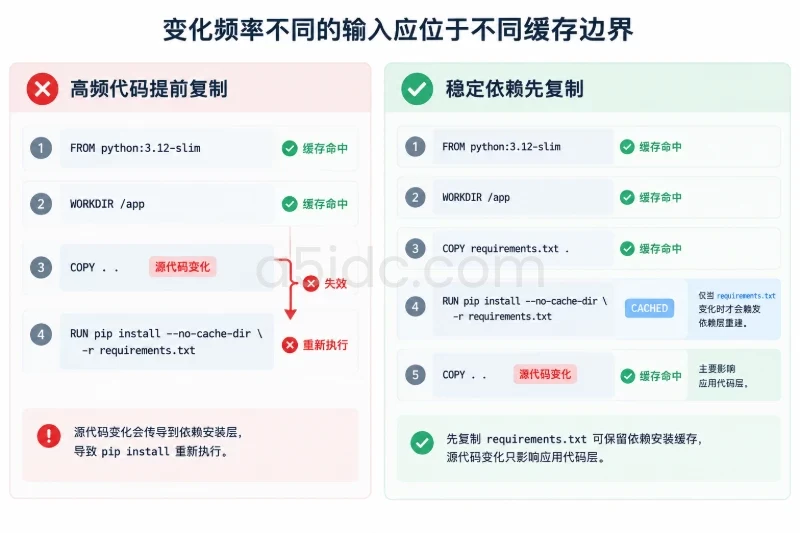
当 app.py、测试文件或文档发生变化时,COPY . . 的输入发生变化,后面的 pip install 也可能失去缓存。依赖没有变化,但构建器无法直接沿用建立在旧 COPY 层之上的安装结果。
更适合将稳定依赖与高频变化代码分开:
FROM python:3.12-slim

WORKDIR /app

COPY requirements.txt .
RUN pip install --no-cache-dir -r requirements.txt

COPY . .

CMD ["python", "app.py"]
此时,只有 requirements.txt 变化时,依赖安装层才需要重新构建。源代码变化主要影响后面的应用代码层。这里的优化重点不是减少 Dockerfile 行数,而是让“变化频率不同的输入”处于不同的缓存边界。
如果依赖文件引用了本地包、构建脚本或其他上下文文件,就不能机械地只复制一个 requirements.txt。缓存边界必须覆盖依赖安装真正依赖的全部输入,否则可能得到错误的缓存结果。
把多个步骤全部合并到一个 RUN 中,确实可能减少部分中间层,但也会带来更大的缓存失效范围。例如:
RUN apt-get update \
    && apt-get install -y --no-install-recommends curl ca-certificates \
    && rm -rf /var/lib/apt/lists/*
将更新索引、安装软件和清理索引放在同一个步骤中,可以避免清理操作只在上层生成删除标记,而底层仍然保留安装前的缓存文件。
但如果把系统依赖、编译、测试和应用打包全部合并,一处小改动就可能使整段流程重新执行。是否合并,应同时看以下三个因素:
因此,合理目标是“让相关操作处于合适的层”,而不是单纯追求最少层数。
假设 Dockerfile 分成两步:
RUN curl -fsSL https://example.invalid/archive.tar.gz -o /tmp/archive.tar.gz
RUN tar -xzf /tmp/archive.tar.gz -C /opt && rm -f /tmp/archive.tar.gz
最终容器视图中可能看不到 /tmp/archive.tar.gz,但第一层已经记录了这个文件,第二层只是记录“删除它”。底层数据仍可能占用镜像存储空间。
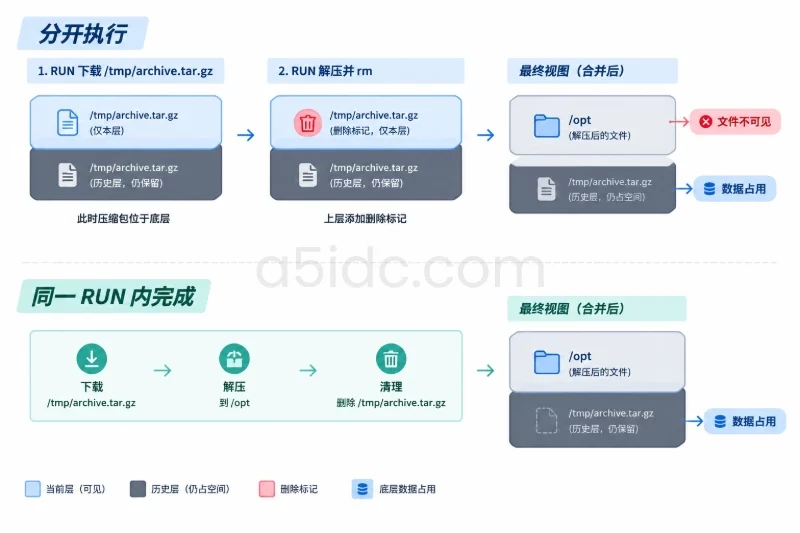
更适合的写法是让下载、使用和清理发生在同一个层:
RUN curl -fsSL https://example.invalid/archive.tar.gz -o /tmp/archive.tar.gz \
    && tar -xzf /tmp/archive.tar.gz -C /opt \
    && rm -f /tmp/archive.tar.gz
这里的地址仅用于展示操作关系,实际构建时应替换为可信的内部制品源或经过校验的下载地址。若下载内容需要校验,应在解压前验证哈希或签名,而不是为了减小镜像而省略安全检查。
同样的规律也适用于:
敏感文件尤其不能依赖“后面删除”来保护。即使最终视图不可见,它也可能存在于历史层、构建缓存或导出的镜像中。
以常见的写时复制文件系统为例,镜像层本身是只读的。容器运行期间修改下层文件时,存储驱动可能先把文件复制到容器可写层,再进行修改。如果应用频繁改写镜像中的大型文件,容器可写层可能明显增长。
这类增长不属于镜像层优化问题,处理方式通常是:
容器停止或删除后,可写层的生命周期也与镜像层不同。卷、日志文件和构建缓存同样可能单独占用磁盘,不能仅凭 docker image ls 判断 Docker 总空间。
即使旧镜像标签已经被新版本覆盖,旧层仍可能被以下对象引用:
因此,常见的空间关系可以概括为:
主机 Docker 空间 ≈ 被引用的唯一镜像层 + 可回收构建缓存 + 容器可写层 + 卷和日志。
这个关系是概念模型,不应直接用镜像列表中的显示值进行简单相加。共享层、压缩方式和存储驱动都会影响实际结果。
可以用“变化频率 × 重建成本 × 数据体积”判断是否值得调整。典型建议如下:
| 层或步骤 | 通常的调整方向 | 主要原因 |
|---|---|---|
| 基础镜像 | 谨慎变更,必要时固定可追踪的版本或摘要 | 变化会影响后续大量步骤 |
| 系统依赖安装 | 放在较稳定的位置,并合并安装与清理 | 下载和安装耗时较高 |
| 语言依赖安装 | 先复制锁定文件,再复制业务代码 | 业务代码变化不应反复安装依赖 |
| 应用源代码 | 放在依赖之后 | 高频变化,便于复用前置缓存 |
| 编译输出 | 使用多阶段构建,只复制运行所需结果 | 避免编译器、源码和临时文件进入最终镜像 |
| 下载压缩包与临时目录 | 在同一 RUN 中使用并清理 | 防止垃圾文件留在历史层 |
| 大型且经常变化的资源 | 评估是否应放入镜像 | 每次发布都会增加传输和存储成本 |
多阶段构建适合处理编译型项目。例如编译阶段需要工具链,运行阶段只需要二进制文件:
FROM golang:1.22 AS build

WORKDIR /src
COPY go.mod go.sum ./
RUN go mod download

COPY . .
RUN CGO_ENABLED=0 go build -o /out/service ./cmd/service

FROM debian:bookworm-slim

COPY --from=build /out/service /usr/local/bin/service
ENTRYPOINT ["/usr/local/bin/service"]
编译阶段产生的源码、工具链和中间文件不必进入最终镜像。不过,这些中间结果仍可能出现在构建缓存中;如果构建机磁盘紧张,还要单独检查构建缓存的生命周期。
.dockerignore 降低无效输入COPY . . 的问题不仅是代码变化会触发缓存失效,还可能把不需要的内容送入构建上下文,例如:
.git 目录;可以根据项目实际结构编写 .dockerignore:
.git
.venv
node_modules
dist
build
coverage
*.log
.env
.dockerignore 不会直接改变已有镜像层,但可以减少构建上下文传输,并避免无关文件成为 COPY 的输入。不要忽略构建真正需要的锁定文件、源码目录或生成配置。
在启用 BuildKit 的情况下,可以把包管理器缓存放到构建缓存中,而不是写进最终镜像层:
# syntax=docker/dockerfile:1

FROM python:3.12-slim

WORKDIR /app
COPY requirements.txt .

RUN --mount=type=cache,target=/root/.cache/pip \
    pip install -r requirements.txt

COPY . .
CMD ["python", "app.py"]
这种方式通常能减少依赖未变化时的重复下载,但它不会让构建缓存变成“免费空间”。缓存挂载本身仍可能占用构建机磁盘,并且不同构建器、权限设置和包管理器的行为可能不同。需要以构建器实际输出为准。
先检查目标镜像有哪些历史记录:
docker history --no-trunc demo:cache
为了更容易比较,也可以使用格式化输出:
docker history \
  --format 'table {{.ID}}\t{{.Size}}\t{{.CreatedBy}}' \
  demo:cache
其中显示为 0B 的记录不一定代表没有影响,可能只是配置元数据变化。历史大小也不应直接当作仓库传输大小或主机最终物理占用,但适合用来发现“某一步突然增加了大型文件”。
还可以查看镜像的根文件系统层摘要:
docker image inspect demo:cache \
  --format '{{json .RootFS.Layers}}'
如果两个镜像拥有相同的层摘要,它们通常具备复用该层的条件。实际是否已经复用,还要结合本地存储和引用关系检查。
使用 BuildKit 输出详细构建过程:
docker build --progress=plain -t demo:cache-a .
记录各步骤是否出现 CACHED。然后只修改一个应用源代码文件,再次构建:
docker build --progress=plain -t demo:cache-b .
可以按下表判断结果:
| 观察结果 | 可能说明 |
|---|---|
依赖安装步骤显示 CACHED,仅代码复制和后续步骤执行 | 层边界较合理 |
COPY . . 之后的依赖安装重新执行 | 依赖输入与高频代码绑定 |
| 只有少量代码变化,但构建上下文很大 | .dockerignore 或复制范围需要调整 |
| 每次都从基础镜像之后重新执行 | 基础镜像、构建参数或早期输入发生变化 |
为了建立完整构建的时间和步骤基线,可以额外执行一次:
docker build --no-cache --progress=plain -t demo:full .
--no-cache 会强制重新执行可缓存步骤,可能产生较多网络和 CPU 开销,适合短期对照,不适合作为日常构建方式。
查看 Docker 对镜像、容器、卷和构建缓存的分类统计:
docker system df -v
如果使用了 buildx,且该命令在当前环境可用,可以进一步查看构建缓存:
docker buildx version
docker buildx du --verbose
docker system df -v 中的共享大小、可回收大小和镜像大小要分别理解。删除或清理对象属于有影响的操作,执行前应确认没有容器、发布回滚或其他项目依赖相关镜像;需要保留的镜像应先通过明确标签或仓库重新保存。不要直接进入 Docker 数据目录手工删除文件,否则可能破坏存储驱动的索引和层引用。
如果镜像大小正常,但运行一段时间后磁盘仍持续增长,可以检查容器可写层:
docker ps -s
也可以针对指定容器查看大小信息:
docker inspect --size container_name \
  --format 'rw={{.SizeRw}} rootfs={{.SizeRootFs}}'
若 SizeRw 持续增长,问题可能来自日志、临时文件、缓存或应用数据写入,而不是 Dockerfile 的镜像层。此时应检查数据目录、日志策略和卷配置,不能仅通过调整 RUN 或 COPY 顺序解决。
把 apt-get update、依赖安装和清理放在一起,有助于控制层内容,但并不意味着依赖版本自动可控。需要固定版本、使用锁定文件或内部制品仓库时,应按项目的更新策略执行,并定期重建基础镜像和依赖层。
另一方面,过度依赖缓存可能让构建继续使用过期结果。基础镜像标签指向新内容、构建参数变化或安全修复需要进入镜像时,应进行有目的的重新构建,而不是为了追求速度长期复用旧缓存。
调整一个 Dockerfile 后,新的镜像可能只增加一层,但如果旧标签、旧容器或构建缓存仍然引用旧层,主机磁盘不会立即下降。反之,删除旧引用后,某些共享基础层仍然不能回收,因为其他镜像还在使用。
因此,判断优化是否有效,至少要分开比较:
本文描述的是分层和写时复制的通用机制,具体磁盘占用还会受存储驱动、压缩算法、操作系统、镜像架构和构建器实现影响。Linux 上常见的联合文件系统行为不能未经验证地套用到所有平台。
最终可以采用一个简单的判断边界:如果某一步文件体积大、执行时间长且输入变化少,应尽量放在高频变化步骤之前;如果某一步包含临时文件,应让产生、使用和清理位于同一层;如果某一步只服务于编译,应优先考虑多阶段构建;如果增长发生在容器运行期间,则应检查可写层、卷和日志,而不是继续压缩镜像层。
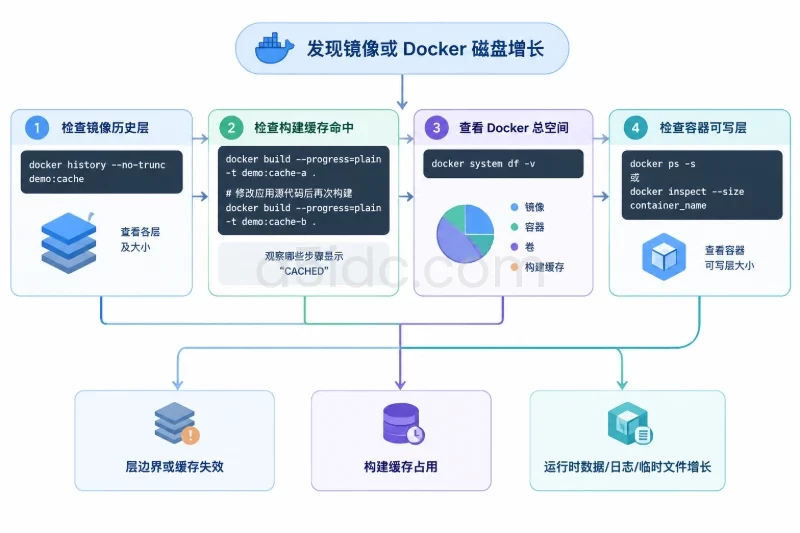
通过 docker history 查看层组成,用一次小范围代码修改观察缓存命中,再结合 docker system df -v 和容器可写层统计,通常就能判断问题究竟来自层边界、构建缓存,还是运行时数据写入。
对于需要长期承载容器构建、镜像仓库与运行时数据的业务,A5数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,覆盖Xeon、AMD EPYC、NVMe及大容量存储方案,可为构建缓存、依赖下载、数据库和多任务容器提供相应的CPU、内存与磁盘基础,并结合不同地区及带宽线路满足跨区域部署需求。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/5140.html