香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


香港服务器首次部署 Docker,重点不是只把软件安装成功,而是先确认系统版本、磁盘位置、出入站规则和域名解析均满足容器运行条件,再通过一个可删除的测试容器验证网络、端口映射和持久化存储。以下步骤以 Ubuntu Server 22.04 或 24.04、amd64/arm64、使用 systemd 管理服务为例。
安装完成后,应至少确认四件事:Docker 服务处于 active 状态;镜像可以正常拉取;容器内可以解析域名并访问所需网络;挂载目录或 Docker volume 能够完成写入、读取和重建后的数据保留。示例命令中的输出是预期结果说明,不代表特定香港机房的实际测试记录。
面向香港地区的 Docker 部署需求,A5数据提供入门建站、Xeon Gold 与 AMD EPYC 等物理服务器方案,搭配 SSD 或 NVMe 存储及不同内存配置,可承载网站后台、数据库、接口服务和多容器业务。香港产品还提供 CN2 与国际带宽选择,便于结合访问地区、应用负载和数据规模搭建相应的容器运行环境。
先登录香港服务器,确认发行版和架构。不要在 Ubuntu 主机上直接套用 CentOS、Rocky Linux 或 Debian 的 Docker 软件源。
. /etc/os-release
printf 'ID=%s\nVERSION_ID=%s\nVERSION_CODENAME=%s\n' "$ID" "$VERSION_ID" "$VERSION_CODENAME"
uname -m
systemd-detect-virt || true
本篇命令适用于以下结果:
ID=ubuntu
VERSION_ID=22.04
VERSION_CODENAME=jammy
x86_64
Ubuntu 24.04 通常会显示 noble,也可以继续使用同一套命令。若 ID 不是 ubuntu,先停止执行后续软件源命令,按照对应发行版的安装方式调整。
需要准备具备 sudo 权限的账号。可以先检查:
sudo -v
id
如果服务器使用非 root 用户,后续命令统一加 sudo。如果直接使用 root 操作,则可以去掉命令中的 sudo,但不要混用不同用户创建的应用目录,以免后续出现权限不一致。
Docker Engine 本身占用的资源不多,但镜像层、容器日志、构建缓存和应用数据都会写入磁盘。用于首次验证的简单 Nginx 容器,通常有 1 至 2 个 vCPU、1 至 2 GB 内存即可;数据库、编译任务或多个业务容器需要根据实际负载单独评估,不能用测试容器的需求代替生产容量规划。
nproc
free -h
df -hT
df -ih
重点查看以下项目:
/ 所在文件系统是否仍有足够可用空间。/var/lib/docker 是否位于容量稳定、不会频繁清理的磁盘。df -h 仍有空间,也可能无法创建新文件。ext4 或配置正确的 xfs。如果 Docker 使用 overlay2,XFS 文件系统通常需要启用 ftype=1。如果准备把 Docker 数据放到独立数据盘,先确认数据盘已经挂载到固定目录,例如 /srv/docker,不要仅创建一个同名普通目录。否则重启后挂载失败,Docker 可能把数据写到系统盘。
findmnt -T /var/lib/docker
findmnt -T /srv/docker 2>/dev/null || true
Docker 安装时需要访问软件源和镜像仓库,因此至少要保证服务器可以进行 DNS 查询和出站 HTTPS 连接。香港服务器的公网 IP、云平台安全组和系统防火墙是三层独立控制,任意一层拒绝都可能导致容器服务无法访问。
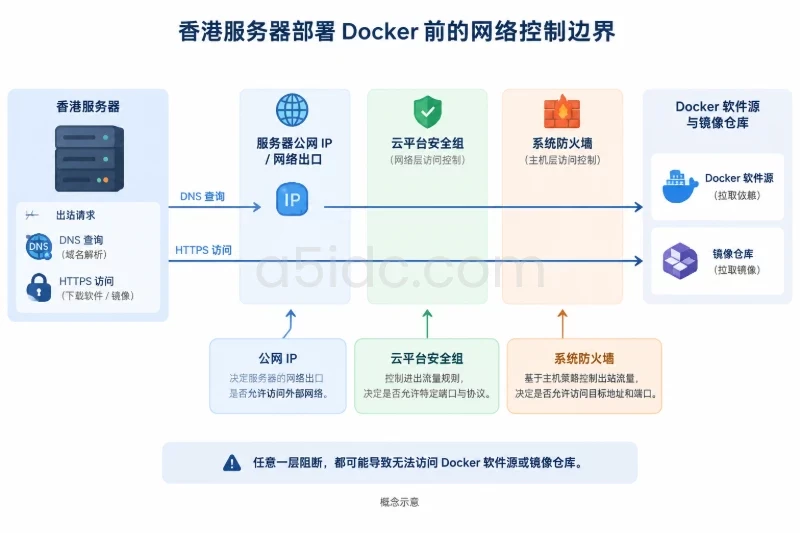
先检查路由、解析和系统时间:
ip route
getent hosts download.docker.com
timedatectl status
curl -I --max-time 10 https://download.docker.com/
正常情况下,curl 会返回 HTTP 响应头,状态码可能是 200、301 或其他重定向状态;只要能够建立 TLS 连接,说明基本出站链路可用。
部署前还要明确端口用途:
127.0.0.1。Ubuntu 可能预装了 docker.io、旧版 containerd 或其他兼容包。先查看当前状态:
dpkg -l | awk '/docker|containerd|runc/ {print $1, $2, $3}'
command -v docker || true
如果已经存在运行中的 Docker 或 containerd,不要直接删除。先查看已有容器、镜像和数据目录:
sudo docker ps -a 2>/dev/null || true
sudo docker images 2>/dev/null || true
sudo du -sh /var/lib/docker 2>/dev/null || true
确认没有需要保留的旧环境后,才可以移除冲突的软件包。此命令会卸载对应软件包,但通常不会自动删除 /var/lib/docker 中的数据;执行前仍应备份重要容器配置和业务数据。
sudo apt-get remove -y docker.io docker-doc docker-compose podman-docker containerd runc
如果系统没有这些软件包,或者当前环境已经使用 Docker 官方软件包,可以跳过删除步骤。不要使用 rm -rf /var/lib/docker 作为“清理旧版本”的方式,这会直接删除镜像、容器可写层和未独立保存的 volume 数据,且很难恢复。
安装基础工具并导入 Docker 软件源密钥:
sudo apt-get update
sudo apt-get install -y ca-certificates curl gnupg

sudo install -m 0755 -d /etc/apt/keyrings

curl -fsSL https://download.docker.com/linux/ubuntu/gpg \
  | sudo gpg --dearmor --yes -o /etc/apt/keyrings/docker.gpg

sudo chmod a+r /etc/apt/keyrings/docker.gpg

echo \
  "deb [arch=$(dpkg --print-architecture) signed-by=/etc/apt/keyrings/docker.gpg] https://download.docker.com/linux/ubuntu \
  $(. /etc/os-release && echo "$VERSION_CODENAME") stable" \
  | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null
更新软件包索引并安装 Docker Engine、命令行工具、containerd、Buildx 和 Compose 插件:
sudo apt-get update
sudo apt-get install -y \
  docker-ce \
  docker-ce-cli \
  containerd.io \
  docker-buildx-plugin \
  docker-compose-plugin
检查安装结果:
sudo systemctl enable --now docker
sudo systemctl is-active docker
sudo docker version
sudo docker compose version
预期的服务检查结果为:
active
版本号会随软件源更新而变化,不应把某个具体版本号作为唯一验收条件。重点是客户端和服务端均能返回版本信息,且没有 Cannot connect to the Docker daemon 等错误。
首次安装后,使用 sudo docker ... 最稳妥。如果希望当前账号直接执行 Docker 命令,可以将账号加入 docker 用户组:
sudo usermod -aG docker "$USER"
newgrp docker
docker ps
docker 用户组实际拥有接近 root 的主机控制能力。生产服务器应确认这一权限符合内部安全策略;如果不允许扩大权限,继续使用 sudo docker,不要为了省略 sudo 而修改 Docker socket 权限。
最后运行官方测试镜像,验证守护进程、镜像拉取和容器启动链路:
sudo docker run --rm hello-world
如果输出中出现 Hello from Docker!,说明基础安装链路已经打通。该测试容器会在退出后自动删除,但镜像仍可能保留在本地。
首次运行不建议直接启动生产应用。先使用一个名称明确、端口绑定范围受控的 Nginx 容器验证主机环境。
先拉取测试镜像:
docker pull nginx:1.27-alpine
如果当前账号没有 Docker 组权限,把命令前的 docker 改为 sudo docker。然后将容器的 80 端口绑定到主机本地的 18080 端口:
docker run -d \
  --name hk-docker-check \
  --restart=no \
  -p 127.0.0.1:18080:80 \
  nginx:1.27-alpine
这里使用 127.0.0.1:18080:80 有两个目的:避免测试容器直接暴露到公网;明确区分主机端口 18080 和容器端口 80。如果业务确实需要公网访问,应在完成安全组和防火墙配置后,再根据业务要求使用受控的公网绑定。
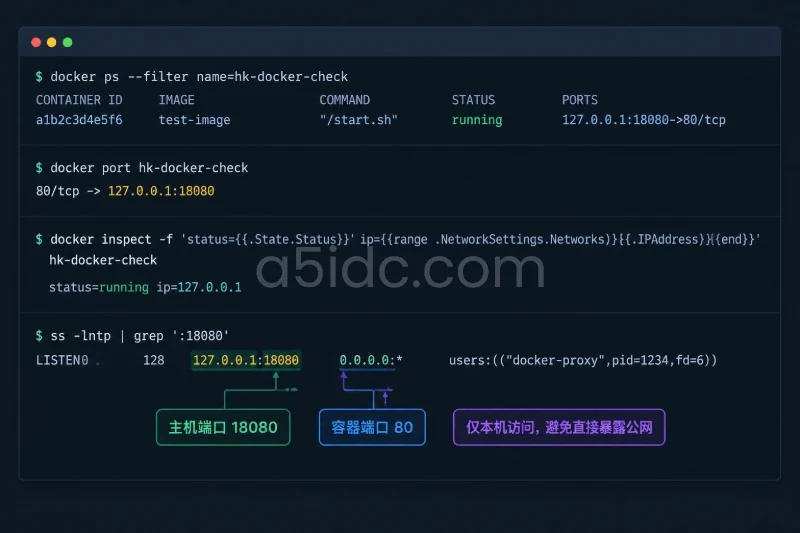
docker ps --filter name=hk-docker-check
docker port hk-docker-check
docker inspect -f \
  'status={{.State.Status}} ip={{range .NetworkSettings.Networks}}{{.IPAddress}}{{end}}' \
  hk-docker-check
ss -lntp | grep ':18080'
典型结果应包含:
status=running
0.0.0.0:18080
docker port 的实际显示会体现 127.0.0.1:18080->80/tcp。主机监听检查可能显示 127.0.0.1:18080,也可能因系统工具显示方式不同而略有差异,关键是不能误认为绑定在公网地址。
从服务器本机访问:
curl -I http://127.0.0.1:18080
预期得到 HTTP/1.1 200 OK 或其他正常 HTTP 响应。再查看日志:
docker logs --tail 50 hk-docker-check
Nginx 容器刚启动时日志内容可能很少。只要容器保持 running,且本机请求能获得 HTTP 响应,就完成了端口映射和应用进程的初步验证。
如果需要从外部网络测试,当前绑定地址会故意拒绝外部访问,这是正常现象。不要直接为了测试关闭防火墙,而应按以下顺序处理:
curl -I http://服务器公网IP:端口。查看默认网络:
docker network ls
docker network inspect bridge
默认 bridge 网络通常会显示一个私有网段、网关以及容器连接信息。具体网段可能因主机已有网络配置而不同,不要把 172.17.0.0/16 等示例地址硬编码到业务配置中。
检查 Nginx 容器的解析配置:
docker exec hk-docker-check cat /etc/resolv.conf
docker exec hk-docker-check cat /etc/hosts
在默认网络中,容器内的 /etc/resolv.conf 常见为 Docker 内置 DNS 地址。只要容器能解析外部域名,且应用能访问依赖服务,就不需要手动修改该文件。
使用临时 BusyBox 容器测试容器网络,不修改正在运行的业务容器:
docker run --rm busybox:1.36 sh -c '
  echo "== DNS =="
  nslookup example.com
  echo "== HTTPS =="
  wget -qO- --timeout=10 https://example.com | head -c 120
  echo
'
验证结果应符合以下判断:
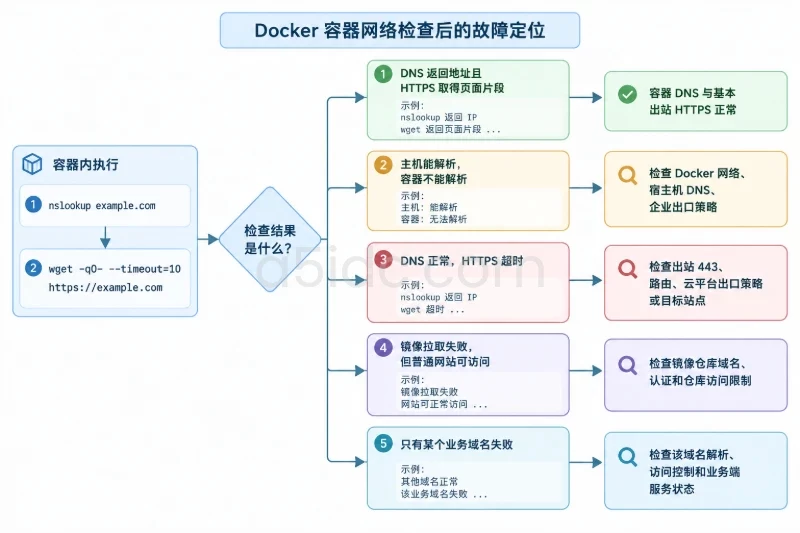
| 检查结果 | 说明 |
|---|---|
nslookup 返回地址,wget 能取得页面片段 | 容器 DNS 和基本出站 HTTPS 正常 |
| 主机能解析,容器不能解析 | 重点检查 Docker 网络、宿主机 DNS 或企业出口策略 |
| DNS 正常,HTTPS 超时 | 重点检查出站 443、路由、云平台出口策略或目标站点 |
| 镜像拉取失败,但普通网站可访问 | 继续检查镜像仓库域名、认证和仓库访问限制 |
| 只有某个业务域名失败 | 检查该域名解析、访问控制和业务端服务状态,不要直接判断为 Docker 故障 |
实际项目中,应把 example.com 替换为应用依赖的镜像仓库、数据库域名或后端服务域名,但不要将生产凭据写进命令行或日志。
如果主机上的 DNS 正常而容器内解析失败,可先查看 Docker 服务日志:
sudo journalctl -u docker --since "15 minutes ago" --no-pager
若确认是企业网络使用了专用 DNS,应使用网络管理员提供的解析地址,在 /etc/docker/daemon.json 中配置 dns,并在修改前备份原文件。修改 daemon 配置会影响 Docker 服务,重启期间容器可能短暂中断,不能在业务高峰直接执行。
docker info --format 'driver={{.Driver}} root={{.DockerRootDir}}'
findmnt -T /var/lib/docker
df -hT /var/lib/docker
df -ih /var/lib/docker
docker system df
常见的正常结果类似:
driver=overlay2 root=/var/lib/docker
需要重点确认:
Storage Driver 为系统支持且配置正确的驱动,Ubuntu 常见为 overlay2。docker system df 中的镜像、容器和构建缓存大小与预期相符。如果使用 XFS,进一步确认文件系统特性:
findmnt -no SOURCE,FSTYPE,TARGET /var/lib/docker
当结果显示为 XFS 时,应由管理员使用 xfs_info 检查 ftype=1。如果条件不满足,不要直接在现有业务目录上重建文件系统;应先备份数据并制定迁移窗口。
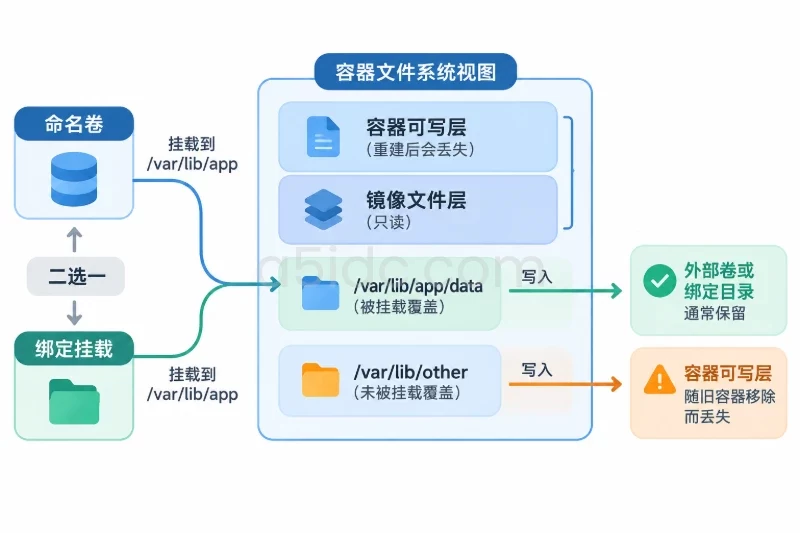
创建专用测试 volume,并在容器中写入一份测试文件:
docker volume create hk-docker-check-data

docker run -d \
  --name hk-storage-check \
  --mount type=volume,src=hk-docker-check-data,dst=/data \
  alpine:3.20 \
  sh -c 'printf "storage-check\n" > /data/health.txt; sleep 300'
检查容器内文件和 volume 实际挂载位置:
docker exec hk-storage-check cat /data/health.txt
docker volume inspect hk-docker-check-data
预期会输出:
storage-check
现在删除测试容器,但不要删除 volume:
docker rm -f hk-storage-check
重新挂载同一个 volume,确认数据不依赖原容器的可写层:
docker run --rm \
  --mount type=volume,src=hk-docker-check-data,dst=/data \
  alpine:3.20 \
  cat /data/health.txt
仍然看到 storage-check,说明 named volume 的基本持久化逻辑正常。测试完成后,如果该 volume 只用于本次验证,可以删除它:
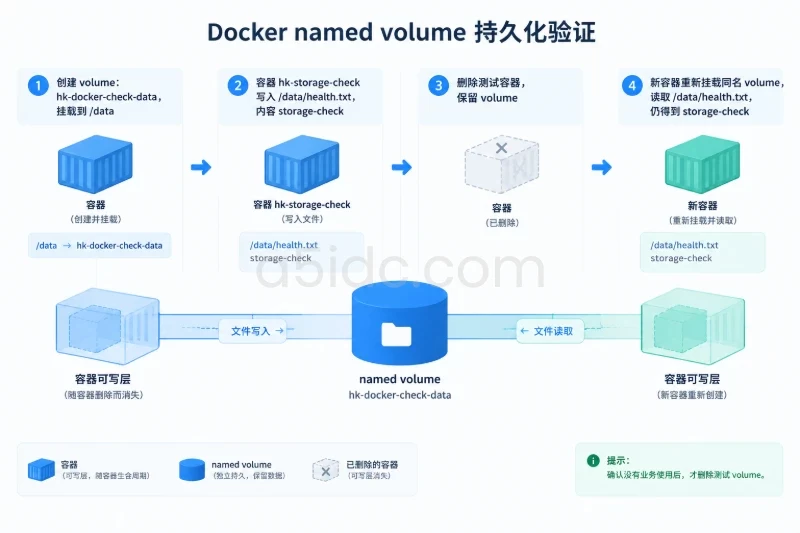
docker volume rm hk-docker-check-data
这条删除命令只适用于确认没有业务容器使用该测试 volume 的情况。不要把类似的删除操作直接用于生产 volume。
如果应用要求数据文件直接落在主机目录,可用 bind mount。先创建专用目录并执行一次写入测试:
sudo install -d -m 0755 /srv/docker-check

docker run --rm \
  --mount type=bind,src=/srv/docker-check,dst=/data \
  alpine:3.20 \
  sh -c 'echo bind-check > /data/health.txt && cat /data/health.txt'

sudo cat /srv/docker-check/health.txt
如果容器内可以写入而主机读取不到,通常是路径错误或权限问题;如果出现 Permission denied,应根据应用实际运行 UID/GID 调整目录属主和权限,不要直接执行 chmod -R 777。权限调整前要确认目录只存放该应用数据,并保留原权限记录。
首次测试不必迁移 Docker 数据目录。只有系统盘空间有限,或已经规划独立数据盘时,才考虑修改 data-root。
迁移前必须满足:
/srv/docker 已挂载到独立文件系统,并能通过 findmnt -T /srv/docker 查到。/etc/docker、应用配置、数据库和重要 volume。先停止 Docker,再复制数据:
sudo systemctl stop docker
sudo rsync -aHAX --numeric-ids /var/lib/docker/ /srv/docker/
sudo cp -a /etc/docker /etc/docker.backup.$(date +%F-%H%M%S)
如果 /etc/docker/daemon.json 不存在,可以创建如下配置;如果已经存在,必须合并字段,不能覆盖原有日志、镜像仓库或网络配置。
{
  "data-root": "/srv/docker"
}
启动服务并验证:
sudo systemctl start docker
sudo systemctl is-active docker
sudo docker info --format 'root={{.DockerRootDir}}'
sudo docker ps -a
预期 root 为 /srv/docker,原有容器和镜像仍能列出。确认运行稳定前,不要删除旧的 /var/lib/docker,保留一段观察期。
| 现象 | 优先检查 | 处理边界 |
|---|---|---|
Cannot connect to the Docker daemon | systemctl status docker、journalctl -u docker | 先修复服务启动错误,不要直接删除 socket |
普通用户提示 permission denied | id、ls -l /var/run/docker.sock | 重新登录或使用 newgrp docker;确认加入 docker 组符合安全策略 |
docker pull 超时 | getent hosts、出站 443、云平台安全组 | 先区分 DNS、路由、仓库访问和认证问题 |
端口提示 address already in use | ss -lntp、docker ps -a | 更换主机端口或停止明确属于测试的占用者,不要杀掉未知进程 |
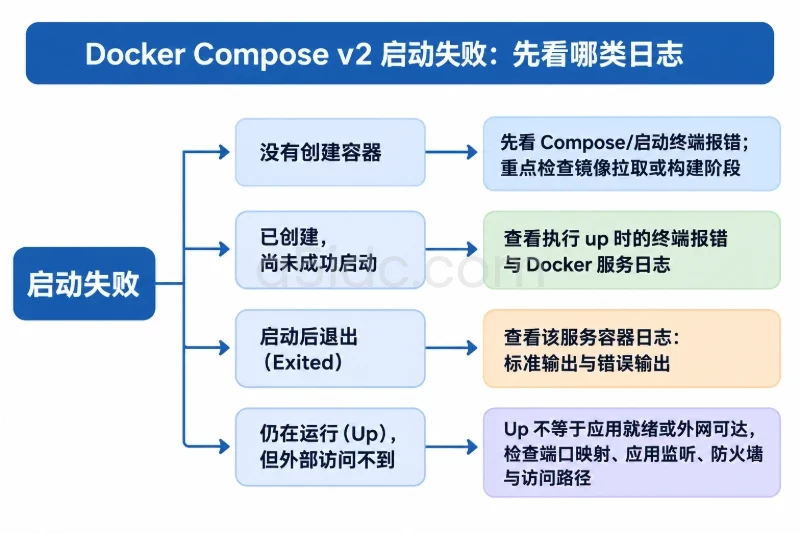
| 容器立即退出 | docker ps -a、docker logs 容器名 | 先确认启动命令、环境变量和挂载路径;不要只用 restart: always 掩盖错误 |
| 容器内 DNS 失败 | 容器 /etc/resolv.conf、Docker 日志、主机 DNS | 使用已批准的 DNS 配置,修改后重启 Docker 并安排中断窗口 |
| 磁盘空间或 inode 不足 | df -h、df -ih、docker system df | 先备份和识别占用对象;不要直接执行 docker system prune -a |
| 主机本机可访问,外部访问失败 | 端口绑定、云安全组、系统防火墙 | 127.0.0.1 绑定只允许本机访问,这是预期行为 |
systemctl is-active docker 返回 active。docker version 能同时显示客户端和服务端信息。docker compose version 能正常返回,或已确认项目不使用 Compose。hello-world 容器可以启动并退出。running。curl http://127.0.0.1:18080 返回正常 HTTP 响应。docker network inspect bridge 能看到有效网络配置。docker info 显示的存储驱动和 DockerRootDir 符合规划。docker rm -f hk-docker-check hk-storage-check,仅操作明确命名的测试容器。docker volume rm hk-docker-check-data。/etc/docker 备份后再重启 Docker,重启前确认配置文件格式正确。daemon.json,确认原 /var/lib/docker 未被删除后再启动。/var/lib/docker 和应用数据,再停止服务并卸载软件包;不要使用 rm -rf /var/lib/docker 代替卸载。docker info、docker ps -a 和存储读取测试,确认 Docker 指向正确的数据目录。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4889.html