香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在日本服务器上安装 Node.js,关键不在于选择“日本专用”版本,而在于让 Node.js 主版本、npm 版本、项目锁文件、操作系统架构和本地编译工具保持一致。首次部署建议以项目 package.json 中的 engines 字段和现有锁文件为准,在独立应用用户下安装固定版本,再通过依赖安装、启动和本机访问完成验证。
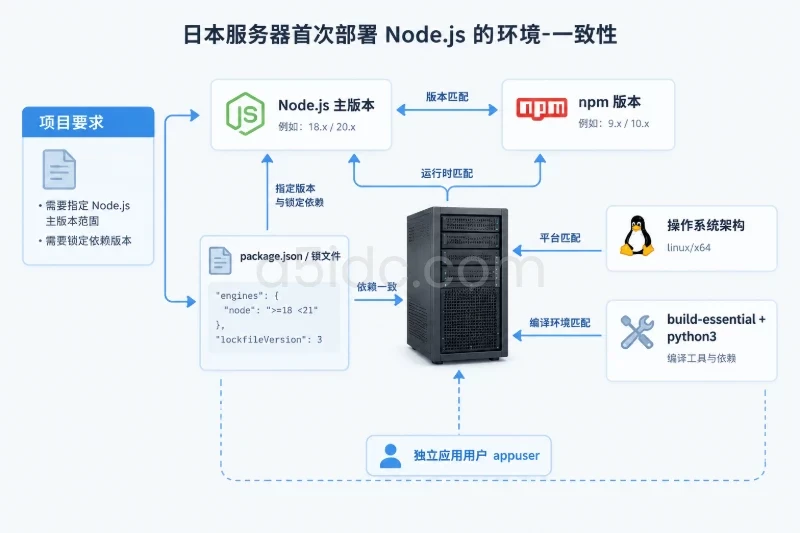
下面以 Ubuntu 22.04/24.04 或 Debian 12、x86_64 架构为例,使用 Node.js 22.14.0 作为示例版本。该版本仅用于演示固定版本的写法,实际部署时应替换为项目要求的版本。如果项目明确要求 Node.js 20.x、18.x 或其他补丁版本,应优先遵循项目要求,而不是直接套用示例版本。
Node.js 环境的稳定运行,既依赖清晰的版本与依赖管理,也离不开匹配业务负载的服务器资源。A5数据提供日本物理服务器,涵盖 Xeon Gold 与 AMD EPYC 平台,并有 NVMe、SSD 和大容量 HDD 等存储方案,以及多种线路选择,可为网站、业务后台、接口服务和数据型应用提供部署基础。结合日本本地访问与跨境业务场景,服务器资源可用于承载 Node.js 应用及其相关服务。
先登录日本服务器,确认系统版本、CPU 架构、磁盘空间和网络解析是否正常:
. /etc/os-release

printf '系统:%s %s\n' "$ID" "$VERSION_ID"
printf '架构:%s\n' "$(uname -m)"
printf '内存:\n'
free -h
printf '磁盘:\n'
df -h /
printf 'DNS:\n'
getent hosts registry.npmjs.org
常见的正常结果包括:
ubuntu 或 debian;x86_64;getent hosts 能返回 npm registry 的地址。日本机房位置主要影响访问外部仓库时的网络路径和延迟,不会改变 Node.js 的安装命令。服务器是否使用日本标准时间,也不影响 Node.js 安装;只有应用日志和业务时间依赖本地时区时,才需要额外确认:
timedatectl status
不要直接用 root 执行应用的 npm 命令。建议为应用准备专用账户。如果服务器上已经有应用账户,跳过创建步骤:
id appuser >/dev/null 2>&1 || \
sudo useradd --create-home --shell /bin/bash appuser
该命令只创建名为 appuser 的本地账户,不会修改现有应用文件。若服务器已有统一的运行账户,应沿用现有账户,不要重复创建。
进入项目目录后,先查看项目声明:
cd /srv/example-app

test -f package.json
npm pkg get engines 2>/dev/null || true
ls -1 package-lock.json npm-shrinkwrap.json yarn.lock pnpm-lock.yaml 2>/dev/null || true
版本判断可以按以下顺序进行:
| 检查对象 | 判断方式 | 处理建议 |
|---|---|---|
package.json 的 engines.node | 查看是否要求 20.x、>=20 等 | 优先满足项目声明 |
| 锁文件 | 判断使用 npm、Yarn 还是 pnpm | 使用对应包管理器,不要混用 |
| 原生模块 | 查看是否包含数据库驱动、图像处理、加密模块等 | 确认该模块支持目标 Node.js ABI |
| 服务器架构 | uname -m、Node.js 的 process.arch | 不要把其他架构的 node_modules 直接复制过来 |
| 团队部署规范 | 查看已有 CI 或构建配置 | 尽量使用与构建环境相同的 Node.js 主版本 |
如果项目没有声明版本,可以选择一个经过项目测试的 LTS 主版本,并固定到具体补丁版本。例如:
Node.js 22.14.0
npm 10.x
固定补丁版本便于后续回滚和复现。若使用 nvm install 22,nvm 可能会安装当时可获得的最新 22.x 版本,因此不适合需要严格复现的环境。
Ubuntu 和 Debian 通常都可以使用以下命令:
sudo apt update
sudo apt install -y ca-certificates curl git build-essential python3
这些软件的用途分别是:
ca-certificates:验证 HTTPS 证书;curl:下载 nvm 安装脚本和测试网络;git:项目通过 Git 获取源码时使用;build-essential:提供 make、编译器等工具;python3:部分 node-gyp 原生依赖编译时需要。安装后立即验证:
curl --version
git --version
make --version
g++ --version
python3 --version
如果项目依赖某个系统库,例如图像处理、数据库客户端或音视频编解码库,仅安装通用编译工具还不一定足够。此时应根据具体依赖包的安装说明补充对应的 -dev 软件包,不要为了绕过错误随意安装大量系统库。
先查看当前 npm registry 配置:
npm config get registry
如果系统还没有 Node.js,以上命令可能提示找不到 npm,可以在 Node.js 安装完成后再执行。网络基础检查可以先进行:
curl -I --connect-timeout 10 https://registry.npmjs.org/
首次使用公共 registry 时,通常可以继续使用项目默认配置。项目如果有 .npmrc,应先检查其内容,确认是否使用了企业私有仓库或特定镜像。不要把包含访问令牌的 .npmrc 内容直接粘贴到工单、终端截图或公开日志中。
切换到应用账户:
sudo -iu appuser
以下命令在 appuser 的登录 Shell 中执行。先下载固定版本的 nvm 安装脚本,必要时可以先人工检查脚本内容,再执行:
NVM_VERSION=v0.40.1

curl -fsSL \
  "https://raw.githubusercontent.com/nvm-sh/nvm/${NVM_VERSION}/install.sh" \
  -o /tmp/nvm-install.sh

bash /tmp/nvm-install.sh
重新加载 Shell 配置:
export NVM_DIR="$HOME/.nvm"

[ -s "$NVM_DIR/nvm.sh" ] && . "$NVM_DIR/nvm.sh"
[ -s "$NVM_DIR/bash_completion" ] && . "$NVM_DIR/bash_completion"

nvm --version
预期结果是输出类似 0.40.1 的版本号。如果提示 nvm: command not found,通常是当前 Shell 没有加载 ~/.bashrc,可以执行:
source "$HOME/.bashrc"

export NVM_DIR="$HOME/.nvm"
[ -s "$NVM_DIR/nvm.sh" ] && . "$NVM_DIR/nvm.sh"

nvm --version
将 NODE_VERSION 替换为项目实际要求的版本:
NODE_VERSION=22.14.0

nvm install "$NODE_VERSION"
nvm alias default "$NODE_VERSION"
nvm use "$NODE_VERSION"
检查 Node.js、npm、安装路径和运行架构:
node --version
npm --version
command -v node
node -p "process.execPath"
node -p "process.platform + '/' + process.arch"
以示例版本为例,结果应类似:
v22.14.0
10.x
/home/appuser/.nvm/versions/node/v22.14.0/bin/node
/home/appuser/.nvm/versions/node/v22.14.0/bin/node
linux/x64
实际输出中的 npm 小版本可能随 Node.js 补丁版本不同而变化。需要核对的是 Node.js 主版本、具体路径以及 linux/x64 等运行平台信息。
检查默认版本是否在新登录后仍然生效:
exit
sudo -iu appuser bash -lc '
  export NVM_DIR="$HOME/.nvm"
  . "$NVM_DIR/nvm.sh"
  nvm use default
  node --version
  npm --version
'
如果这里能够输出预期版本,说明 nvm 的登录 Shell 配置已经生效。
再次进入应用账户和项目目录:
sudo -iu appuser
export NVM_DIR="$HOME/.nvm"
. "$NVM_DIR/nvm.sh"

nvm use default
cd /srv/example-app

test -f package.json
npm pkg get name version engines
确认项目中的锁文件:
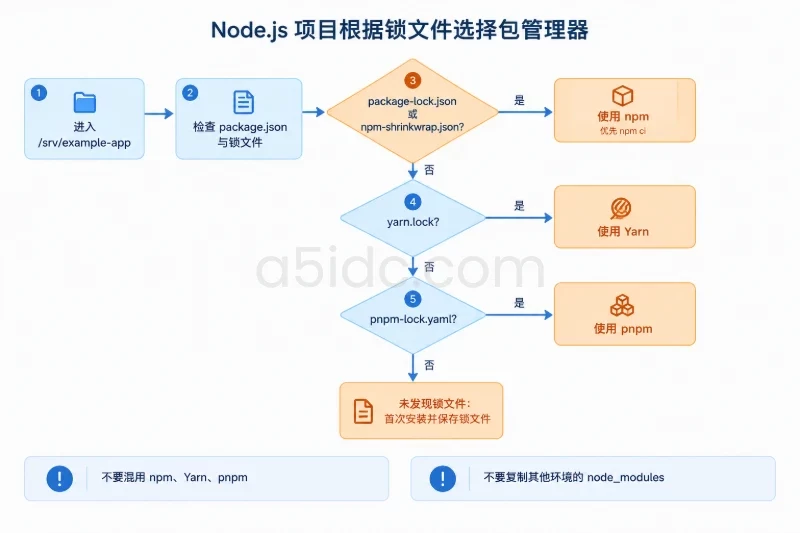
if [ -f package-lock.json ] || [ -f npm-shrinkwrap.json ]; then
  echo "使用 npm"
elif [ -f yarn.lock ]; then
  echo "使用 Yarn"
elif [ -f pnpm-lock.yaml ]; then
  echo "使用 pnpm"
else
  echo "未发现锁文件"
fi
如果项目使用 npm,优先采用以下规则:
package-lock.json 或 npm-shrinkwrap.json:使用 npm ci;npm install,并保存生成的锁文件;node_modules 直接复制到日本服务器。在首次安装、目录干净且项目有锁文件时执行:
npm ci --include=dev
npm ci 会按照锁文件精确安装依赖,并可能清理现有的 node_modules。因此应确认当前目录就是目标应用目录,并且没有未备份的手工依赖。首次部署一般可以直接执行。
如果项目没有锁文件,使用:
npm install --include=dev
完成后检查是否生成了 package-lock.json:
test -f package-lock.json && echo "package-lock.json 已生成"
锁文件应纳入项目版本管理。否则下一次部署时,间接依赖可能发生变化,导致开发环境和日本服务器上的依赖树不一致。
依赖安装完成后,先查看顶层依赖:
npm ls --depth=0
正常情况下不应出现 ELSPROBLEMS、invalid 或 missing。部分依赖可能输出警告,但只要没有缺失包和版本冲突,仍需结合应用启动结果判断。
查看项目定义了哪些运行脚本:
npm run
常见脚本包括:
dev
build
start
test
不要假设所有项目都有 build 或 start。应以 package.json 中的 scripts 为准。
如果项目包含原生模块,依赖必须在目标服务器上安装或重新编译。开发机上生成的 node_modules 可能因为操作系统、CPU 架构或 Node.js ABI 不同而无法使用。只有在确认依赖来自其他环境时,才考虑:
npm rebuild
如果依赖安装过程已经正常完成,通常不需要额外执行 npm rebuild。
若项目存在构建脚本,先执行构建:
npm run build
构建成功后,再按照项目定义启动:
npm start
部分项目使用其他脚本,例如:
npm run start:prod
首次验证建议先以前台方式运行,不要立即配置为后台服务。这样可以直接看到端口占用、环境变量缺失或原生模块加载失败等错误。
如果应用预期监听 3000 端口,可在另一个 SSH 会话中检查:
ss -lntp | grep ':3000'
预期能看到 Node.js 进程监听地址。对于首次验证,更建议应用只监听 127.0.0.1,先确认本机服务正常,再根据实际部署方案决定是否开放外部访问。
项目存在健康检查接口时:
curl --fail --max-time 5 http://127.0.0.1:3000/health
预期结果通常是 HTTP 200 或项目约定的 204。如果项目没有 /health,应访问项目已知的公开路由:
curl -i --max-time 5 http://127.0.0.1:3000/
访问 /health 返回 404 并不一定表示 Node.js 运行失败,只能说明该项目没有这个路由。判断顺序应为:
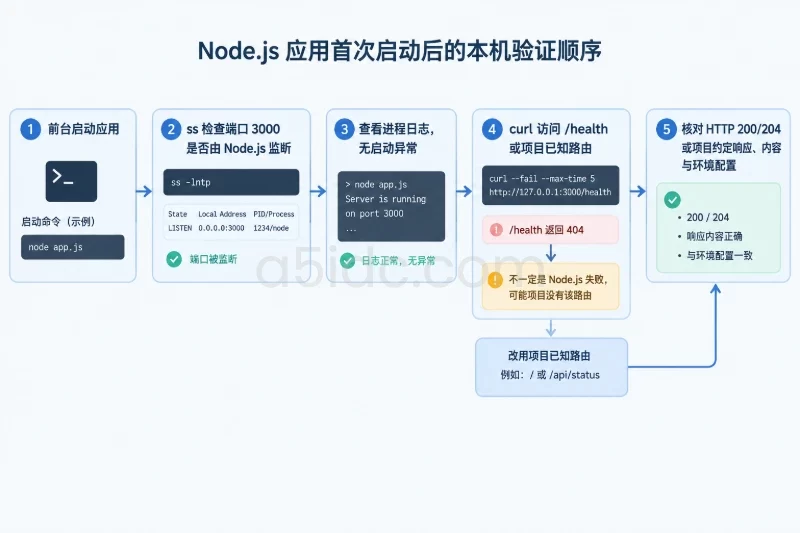
ss 能看到端口监听;若应用启动依赖环境变量,应在启动前检查变量名称是否齐全,但不要在终端直接打印数据库密码、访问令牌等敏感值。可以只检查是否存在:
for key in NODE_ENV APP_PORT DATABASE_URL; do
  if [ -n "${!key:-}" ]; then
    echo "$key=已设置"
  else
    echo "$key=未设置"
  fi
done
nvm 主要通过 Shell 函数工作,系统服务、定时任务或其他非交互环境不一定会自动加载 nvm。先记录当前 Node.js 的真实路径:
readlink -f "$(command -v node)"
readlink -f "$(command -v npm)"
可能得到:
/home/appuser/.nvm/versions/node/v22.14.0/bin/node
/home/appuser/.nvm/versions/node/v22.14.0/bin/npm
如果后续使用服务管理器启动应用,应使用这个绝对路径,并指定正确的运行账户和工作目录,不要直接把 nvm use default 写成服务的启动命令。这样可以避免系统服务启动时找不到 node。
nvm 或 node 找不到先确认当前用户:
id
printf '%s\n' "$HOME"
然后重新加载 nvm:
export NVM_DIR="$HOME/.nvm"
[ -s "$NVM_DIR/nvm.sh" ] && . "$NVM_DIR/nvm.sh"
nvm use default
command -v node
如果切换到 root 后找不到 Node.js,这是正常现象。nvm 安装在 appuser 的家目录,root 和 appuser 的 Node.js 环境彼此独立。不要为了让 root 找到 Node.js 而复制或修改 nvm 目录。
npm ci 提示锁文件不一致常见原因包括:
package.json 和 package-lock.json 不同步;先确认版本:
node --version
npm --version
git status --short
优先切换到项目规定的 Node.js 版本,再重新执行 npm ci。不要直接删除锁文件后执行 npm install,否则可能引入新的间接依赖版本。
node-gyp 或编译器错误先确认基础工具:
make --version
g++ --version
python3 --version
如果工具存在,继续查看报错中缺少的头文件或系统库名称。此类错误通常与具体依赖有关,应安装该依赖要求的开发包。不要使用 sudo npm install 规避权限问题,因为这可能让 node_modules 变成 root 所有,后续应用账户无法更新。
EACCES 权限错误确认项目目录和 npm 缓存属于当前应用账户:
id
stat -c '%U:%G %n' /srv/example-app
npm config get cache
如果目录是共享目录或其中已有重要文件,先记录原有所有者和权限,再只处理专用项目目录。递归修改权限会影响目录内全部文件,应确认没有其他应用共用该路径,并准备按原记录恢复。优先方案是使用正确的应用账户重新创建依赖,不要直接对整个服务器执行递归 chown。
按由外到内的顺序检查:
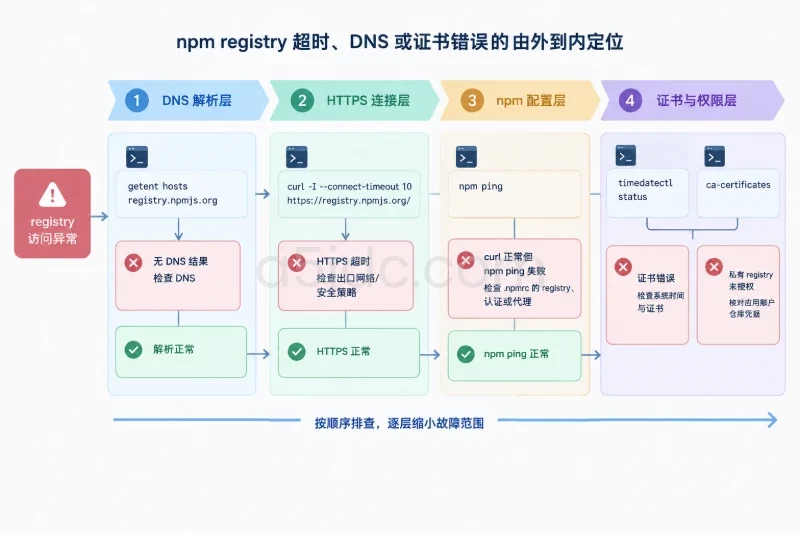
getent hosts registry.npmjs.org
curl -I --connect-timeout 10 https://registry.npmjs.org/
npm ping
timedatectl status
不同结果的含义如下:
ca-certificates;npm ping 失败但 curl 正常:检查 .npmrc 中的 registry、认证或代理配置;| 验收项目 | 检查命令或方法 | 合格标准 |
|---|---|---|
| 系统架构 | uname -m | 与项目支持的架构一致 |
| Node.js 版本 | node --version | 与项目要求或批准版本一致 |
| npm 版本 | npm --version | 与锁文件和项目规范兼容 |
| Node.js 路径 | readlink -f "$(command -v node)" | 位于 appuser 的 nvm 目录或批准路径 |
| 运行架构 | node -p "process.platform + '/' + process.arch" | 例如 linux/x64 |
| 依赖安装 | npm ci 或 npm install | 无缺失依赖和严重版本冲突 |
| 项目脚本 | npm run | 能看到项目需要的启动脚本 |
| 进程监听 | ss -lntp | 目标端口由预期 Node.js 进程监听 |
| 应用响应 | curl 访问实际路由 | 返回项目预期的状态码和内容 |
| 服务日志 | 查看前台输出或服务日志 | 无端口冲突、模块缺失和配置缺失错误 |
Node.js 通过 nvm 安装时,回滚范围通常局限于应用账户,不会影响系统中的其他软件。执行回滚前,先保存 package.json、锁文件、启动配置和必要的环境配置;包含密钥的文件应使用受限权限保存,不能直接复制到公开位置。
如果新版本已经启动,先使用启动时记录的 PID 停止对应进程:
kill -TERM <应用进程PID>
不要使用 killall node,因为同一台服务器上可能存在其他 Node.js 应用。停止后确认进程和端口已经释放:
ps -p <应用进程PID>
ss -lntp | grep ':3000' || true
切换回旧版本:
export NVM_DIR="$HOME/.nvm"
. "$NVM_DIR/nvm.sh"

nvm ls
nvm use <旧版本号>
nvm alias default <旧版本号>
node --version
如果新依赖导致应用无法启动,可以先保留现场而不是直接删除:
cd /srv/example-app
mv node_modules "node_modules.failed.$(date +%Y%m%d%H%M%S)"
该操作会占用额外磁盘空间,确认旧目录不再需要后,再由维护人员按备份策略清理。重新安装依赖前,应恢复匹配的 Node.js 版本和锁文件。确认应用已稳定使用旧版本后,再考虑卸载不再使用的 Node.js 版本:
nvm uninstall <新版本号>
卸载前必须确认没有其他应用依赖该版本。最终回滚应满足:旧 Node.js 版本可以正常输出、应用账户可以加载该版本、项目依赖能够完成安装、目标端口没有重复进程,并且本机健康检查恢复到部署前的预期结果。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4814.html