香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


PAM认证失败不能直接等同于“密码错误”。同一台Linux服务器上,可能只有一个用户被锁定,也可能所有域账号都因目录服务、时间同步或PAM模块异常无法登录;还可能只是SSH、sudo或某个应用的服务配置拒绝了访问。排查重点应放在“失败发生在哪一层、影响哪些用户和服务、日志给出了什么证据”,而不是先修改密码或关闭认证策略。
这类故障同时涉及安全风险:错误放宽PAM规则可能扩大暴露面,误删访问控制可能让非授权账号获得权限,盲目清理锁定状态也可能掩盖密码喷洒或暴力尝试。建议按“确认症状—建立原因树—逐层排除—定位根因—验证恢复”的顺序处理,并保留现有管理员会话,避免排查过程把自己锁在服务器外。
PAM处理的并不只有密码校验。常见类型包括:
auth:验证用户身份,例如密码、硬件令牌或多因素模块。account:检查账号是否过期、是否被锁定、是否允许从当前条件访问。password:执行改密、密码复杂度和密码历史策略。session:建立登录会话,例如挂载目录、设置资源限制或加载环境。因此,“Authentication failure”“Account locked”“Permission denied”并不一定指向同一个原因。先记录以下信息:
| 观察维度 | 需要确认的问题 | 对原因判断的价值 |
|---|---|---|
| 用户范围 | 一个用户、同一用户组,还是所有用户失败 | 单用户更接近凭据、锁定或账号状态;全量失败更接近服务、模块或依赖故障 |
| 服务范围 | SSH、sudo、本地控制台、su或应用是否都失败 | 只有一个服务失败时,应优先检查对应PAM服务文件和服务配置 |
| 账号类型 | 本地账号、LDAP/AD等目录账号,还是应用内部账号 | 目录账号还需要排查DNS、网络、时间和身份提供程序 |
| 失败阶段 | 输密码前被拒绝,输密码后失败,还是登录后立即退出 | 可分别指向服务访问控制、auth栈或session模块 |
| 时间范围 | 更新、改配置、证书变更或批量失败前后是否有对应事件 | 有助于将根因与软件包、配置发布或凭据变更关联 |
下面的日志仅用于演示判断方式,不代表任何特定环境已经执行过检查:
sshd[2148]: pam_unix(sshd:auth): authentication failure; user=alice
sshd[2148]: Failed password for alice from 192.0.2.10 port 41822 ssh2
这表示SSH认证阶段失败,但还不能证明是密码错误。若同时出现以下信息,判断方向就不同:
sshd[2148]: pam_sss(sshd:auth): received for user alice: 4 (System error)
sshd[2148]: pam_sss(sshd:account): Access denied for user alice
第一类更需要检查SSSD或目录服务依赖,第二类则要继续看账号策略、组策略或访问控制。
排查前不要清空认证日志、删除缓存或覆盖PAM文件。先用只读命令收集时间窗口内的信息。不同发行版的日志位置可能不同:
sudo journalctl --since "30 minutes ago" --no-pager
sudo journalctl -u sshd --since "30 minutes ago" --no-pager
sudo journalctl -u ssh --since "30 minutes ago" --no-pager
如果系统没有对应的systemd服务名,再检查传统日志:
sudo grep -Ei 'pam|sshd|sudo|authentication|account|denied|failed' \
  /var/log/auth.log /var/log/secure 2>/dev/null
/var/log/auth.log常见于Debian、Ubuntu等系统,/var/log/secure常见于部分RHEL系系统,但实际路径应以本机配置为准。收集日志时应遮盖用户名、地址、目录服务域名等不必要的敏感信息,不要把密码、令牌或完整凭据写入工单。
可以把PAM认证失败拆成五个分支:网络与身份依赖、用户与凭据、PAM模块与调用栈、服务访问控制、系统与软件状态。每个分支都需要有“观察依据”和“下一步验证”,不能因为看到一条“authentication failure”就直接归因。
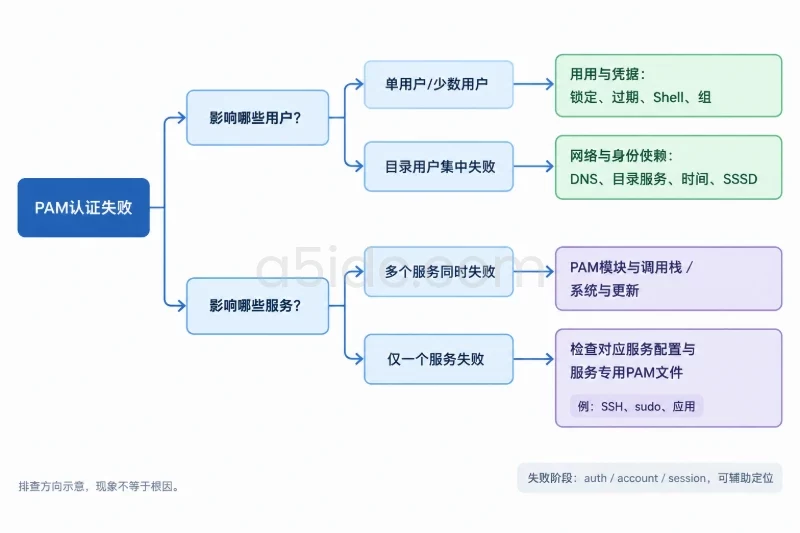
| 分支 | 典型迹象 | 优先检查对象 |
|---|---|---|
| 网络与身份依赖 | 本地用户可登录,目录用户全部失败;SSSD进入离线状态 | DNS、路由、目录服务、TLS证书、时间同步、SSSD状态 |
| 用户与凭据 | 只有一个或少数用户失败;密码曾多次输错;账号近期过期 | 账号锁定、密码过期、登录Shell、组成员关系、来源限制 |
| PAM模块与栈 | 多个服务同时失败;日志出现模块缺失、参数错误或动态库加载失败 | /etc/pam.d、模块文件、控制标志、include关系、软件包版本 |
| 服务配置 | 只有SSH或sudo失败;服务日志显示拒绝访问 | sshd_config、sudoers、对应PAM服务名、允许/拒绝组 |
| 系统与更新 | 更新或安全策略变更后集中出现;SELinux/AppArmor有拒绝记录 | 软件包一致性、库文件、MAC策略、文件权限、时间和磁盘状态 |
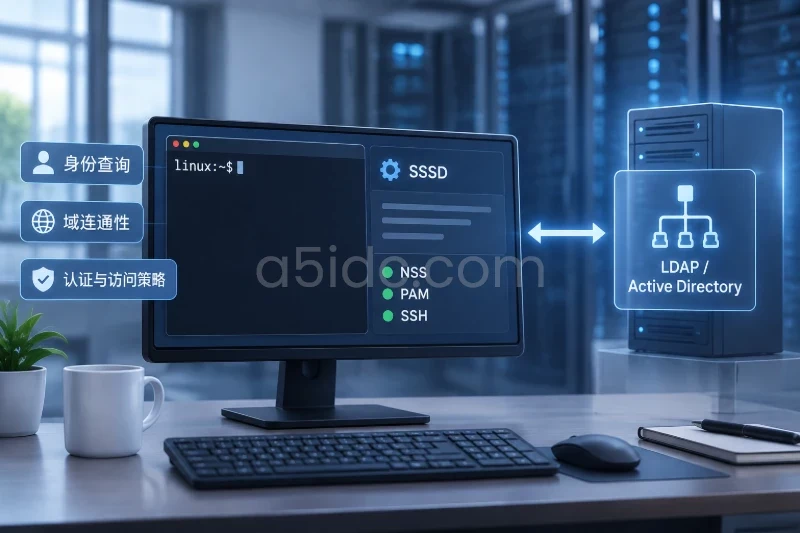
如果本地账号正常,而目录账号失败,网络依赖的可能性较高。需要确认的不是“服务器能否上网”,而是身份服务所需的具体解析、端口、证书和时间条件是否满足。
getent passwd <用户名>
id <用户名>
timedatectl status
systemctl is-active sssd
getent passwd和id都失败,可能说明NSS无法解析该用户;如果能解析用户但认证失败,则继续看SSSD、LDAP或其他身份提供程序的日志。若系统安装了sssctl,可以查看域状态:
command -v sssctl
sudo sssctl domain-list
sudo sssctl domain-status <域名>
这些命令只适用于安装了SSSD的环境,不应据此推断所有服务器都使用同一种目录方案。
常见依赖问题包括:
AllowGroups或应用权限策略拒绝。不要为了“恢复登录”随意关闭TLS校验、清空SSSD缓存或把目录认证改成本地认证。缓存清理和身份源切换都可能影响当前用户、组解析和审计连续性,应先保存状态并确认有控制台或其他管理员通道。
单个用户失败时,先核对账号是否存在、是否过期、登录Shell是否允许交互式登录,以及是否触发失败次数锁定:
getent passwd <用户名>
id <用户名>
sudo passwd -S <用户名>
sudo chage -l <用户名>
不同发行版对passwd -S的输出字段定义可能略有差异,应结合本机手册解释。若PAM栈使用了pam_faillock,可以在具备该命令的系统上查看失败计数:
command -v faillock
sudo faillock --user <用户名>
“用户不存在”“账号已过期”“密码已过期”“账号被锁定”和“密码错误”是不同状态,处理方式也不同。尤其要注意以下情况:
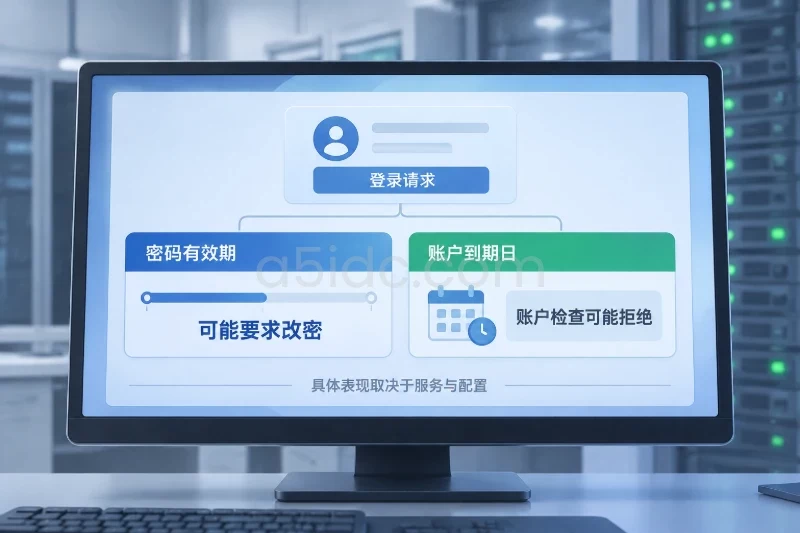
account阶段失败;/usr/sbin/nologin或/bin/false,可能导致交互式登录被拒;AllowGroups、目录策略或sudoers规则不再匹配;user@example或特定域前缀。解锁或重置密码属于访问控制变更。执行前应确认工单授权、用户身份和影响范围,记录原状态,并优先使用组织批准的身份管理流程。不要为了验证方便直接启用空密码、移除失败锁定策略或设置过于宽松的nullok选项。
PAM通常通过/etc/pam.d/下与服务同名的文件加载规则,例如:
/etc/pam.d/sshd:SSH登录;/etc/pam.d/sudo:sudo提权;/etc/pam.d/login:本地登录;/etc/pam.d/su:用户切换;先确认相关文件是否存在,再查看规则行及引用关系:
sudo grep -nE '^(auth|account|password|session|include|substack|@include)' \
  /etc/pam.d/sshd /etc/pam.d/sudo /etc/pam.d/login 2>/dev/null
如果需要查看完整文件,应注意其中可能包含外部命令、路径或特殊参数,输出到工单前应脱敏。PAM规则中的控制标志会影响最终结果:
required失败后通常继续执行后续模块,但整个阶段最终失败;requisite失败后立即返回;sufficient成功时可能提前结束当前阶段,但前面已有关键失败时仍不能通过;include和substack会继续加载其他文件,实际规则可能不在当前文件中。例如,某个系统文件包含了common-auth或由认证配置工具生成的内容,只查看sshd文件本身可能看不到真正失败的模块。日志中的pam_unix、pam_sss、pam_faillock、pam_exec等模块名,通常能帮助缩小范围,但不能只凭模块名修改规则。
重点关注以下错误:
PAM unable to dlopen(/usr/lib64/security/pam_example.so)
PAM adding faulty module: pam_example.so
pam_sss(sshd:auth): received for user: 4 (System error)
pam_exec(sshd:auth): execute failed
这类信息可能说明模块文件缺失、动态库依赖不完整、配置参数错误,或外部脚本执行失败。软件更新后还可能出现模块版本与依赖库不匹配。应先确认软件包状态和文件是否存在:
command -v rpm >/dev/null && rpm -qf /usr/lib64/security/pam_example.so
command -v dpkg-query >/dev/null && dpkg-query -S /lib/x86_64-linux-gnu/security/pam_example.so
上面的路径只是示例,实际模块目录应通过日志、发行版文件列表或find确认,不要直接复制不存在的路径。
如果只有SSH失败,PAM只是其中一环,还要检查SSH服务自身的限制:
command -v sshd
sudo sshd -t -f /etc/ssh/sshd_config
sudo sshd -T | grep -Ei 'usepam|passwordauthentication|kbdinteractiveauthentication|authenticationmethods|allowusers|allowgroups|denyusers|denygroups'
sshd -t用于语法检查,失败时不要重载服务。sshd -T的有效配置可能受到Match规则影响,实际用户、来源地址和连接条件也会改变结果。常见误判包括:
UsePAM no导致SSH不使用预期的PAM认证路径;PasswordAuthentication no时,用户输入密码自然不会被接受;AuthenticationMethods要求多种认证方式组合,单独输入密码不够;AllowUsers、AllowGroups、DenyUsers或DenyGroups拒绝了账号;如果只有sudo失败,应优先检查sudoers语法和授权规则,而不是重写通用PAM配置:
sudo visudo -c
sudo grep -nE '^[[:space:]]*(Defaults|%|[A-Za-z0-9_.-]+[[:space:]])' \
  /etc/sudoers /etc/sudoers.d/* 2>/dev/null
visudo -c是只读校验。不要直接用编辑器覆盖/etc/sudoers,因为一条语法错误就可能让授权配置整体失效。应用服务同样可能使用自定义PAM服务名,必须从应用文档、进程参数或日志确认它调用的是/etc/pam.d/下哪个文件,不能把SSH的结论套用到所有应用。
如果多个服务在系统更新、PAM策略发布或安全加固后同时失败,应检查:
/etc/pam.d/文件是否被错误覆盖或权限改变;在启用SELinux的系统上,可以仅查询近期拒绝记录:
command -v getenforce >/dev/null && getenforce
command -v ausearch >/dev/null && sudo ausearch -m AVC -ts recent
不要把临时执行setenforce 0或停用安全模块作为常规修复手段。若确认是策略拒绝,应根据具体对象、规则和变更审批修正策略,并验证恢复后重新启用原有防护。
当多个分支都有可能时,可以用下面的判断矩阵收敛范围:
| 现象 | 更可能的根因 | 下一步 |
|---|---|---|
| 只有一个本地用户失败,其他用户正常 | 锁定、过期、Shell或密码状态 | 检查passwd -S、chage -l、失败计数和用户记录 |
| 所有本地用户和目录用户都失败 | PAM公共栈、模块、系统策略或服务端故障 | 对比login、sshd、sudo的PAM文件和模块日志 |
| 本地用户正常,所有目录用户失败 | DNS、身份服务、TLS、时间或SSSD | 检查getent、id、SSSD状态、时间和目录服务连通性 |
| SSH失败但本地控制台正常 | SSH配置、来源限制或SSH专用PAM文件 | 执行sshd -t,检查有效配置和sshd日志 |
SSH正常但sudo失败 | sudoers、sudo专用PAM栈或用户组变化 | 使用visudo -c并核对授权组 |
| 更新后出现“模块未知”或动态库错误 | 软件包不完整、模块路径变化或依赖不匹配 | 核对包文件、模块路径和更新记录 |
| 认证成功后立即退出 | session模块、目录挂载、Shell或资源限制 | 检查会话阶段日志、家目录、磁盘和安全策略 |
例如,若日志显示目录用户的密码校验成功,但随后出现pam_sss(sshd:account): Access denied,就不应继续反复修改密码,而应检查账号过期、主机访问策略和组授权。若SSH在进入PAM前就被AllowGroups拒绝,则修改pam_sss也不会解决问题。
PAM是高风险配置。准备修改前,应在已有管理员会话或带外控制台中备份相关文件,并记录当前版本、校验结果和变更原因:
sudo install -d -m 0700 /root/pam-backup-$(date +%Y%m%d-%H%M%S)
sudo cp -a /etc/pam.d /root/pam-backup-$(date +%Y%m%d-%H%M%S)/
上面的两条命令会生成两个不同时间戳目录,不适合直接作为严格的备份脚本。更稳妥的方式是先保存目录名,再执行复制:
backup_dir="/root/pam-backup-$(date +%Y%m%d-%H%M%S)"
sudo install -d -m 0700 "$backup_dir"
sudo cp -a /etc/pam.d "$backup_dir/"
sudo cp -a /etc/ssh/sshd_config "$backup_dir/" 2>/dev/null || true
备份命令本身不会修改认证规则,但备份中可能含有敏感配置,应限制权限。使用RHEL系认证配置工具时,还要先确认是否由authselect管理:
command -v authselect && sudo authselect current
如果配置由工具生成,直接编辑生成文件可能在下一次应用配置时被覆盖;使用authselect切换或应用配置前,应阅读当前配置、保存现状,并确认工具提供的回滚方式。
变更时只处理一个变量,例如先修复缺失模块或恢复错误的include关系,再验证;不要同时改密码策略、SSH限制和目录服务。修改SSH配置后先检查语法:
sudo sshd -t -f /etc/ssh/sshd_config
只有检查通过且保留现有管理员会话时,才考虑按实际服务单元执行重载。系统可能使用ssh.service而不是sshd.service,应先核验:
systemctl list-unit-files | grep -E '^(ssh|sshd)\.service'
若变更造成新的登录失败,应从控制台或保留的管理员通道恢复备份,而不是继续尝试远程登录。恢复后再次运行配置检查,并确认不会覆盖其他同时发布的合法变更。
修复后不能只用一个管理员账号登录一次就结束。建议使用不具备敏感权限的测试账号,按实际影响范围验证:
sudo或实际应用,不把一个服务的成功视为全部恢复。如果启用了多因素认证、失败锁定或目录访问控制,恢复验证必须包含这些安全边界。不能通过删除锁定模块、设置空密码、允许所有组或关闭目录证书校验来换取“登录成功”。
要降低再次发生的概率,应把PAM故障拆成可监测的事件,而不是只监控“服务器是否在线”:
/etc/pam.d/、/etc/ssh/sshd_config、/etc/sudoers及/etc/sudoers.d/建立变更审计;当监控同时覆盖用户状态、PAM模块、服务配置和身份依赖时,下一次认证失败就能快速判断是单账号问题、公共认证链路问题,还是某个服务自身的访问控制变化,从而避免用放宽权限的方式临时“修好”故障。
A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,可承载Linux网站、业务后台、数据库、接口及身份依赖型服务。不同产品覆盖Xeon与AMD平台、SSD或NVMe存储、多IP及差异化网络线路,能够为需要稳定运行PAM、SSH和目录认证链路的业务环境提供相应的硬件与网络基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4731.html