香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


登录失败并不等于密码输错:密码过期和账户失效是两种不同状态。密码过期通常表示当前密码已超过有效期,系统可能要求用户先改密;账户失效则表示账户本身已过期,通常不能再通过常规登录流程进入。两者都可能表现为“登录被拒绝”,但检查的字段、影响范围和处理方式不同。
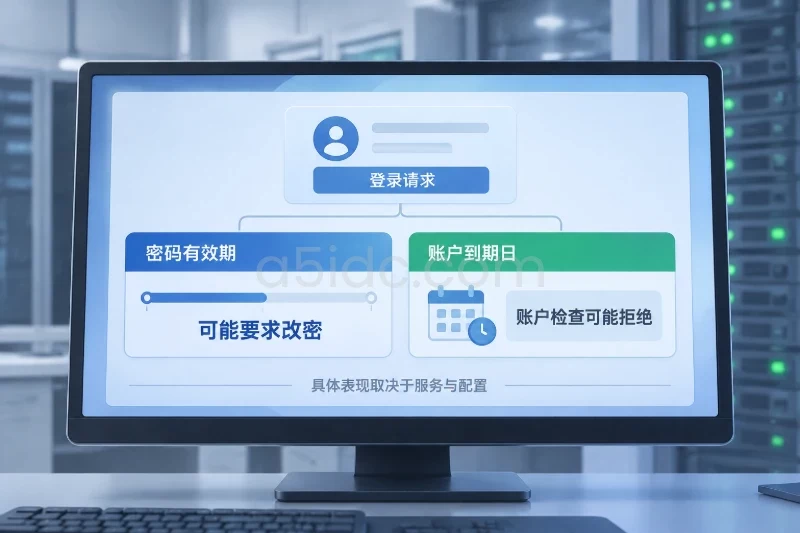
判断时不要只看 SSH 客户端的一句报错。先核对账户的密码有效期和账户到期日,再结合 PAM 或系统日志确认拒绝发生在哪个阶段;如果账户来自 LDAP、SSSD 等集中身份服务,还要到实际管理账户状态的系统中核查。
Linux 本地账户的密码老化信息通常保存在 /etc/shadow 中。和本问题直接相关的字段包括:
| 字段含义 | 常见字段位置 | 判断内容 |
|---|---|---|
| 上次修改密码的日期 | 第 3 项 | 计算密码已使用多久 |
| 密码最长有效天数 | 第 5 项 | 判断密码是否到达有效期上限 |
| 密码过期后的宽限期 | 第 7 项 | 密码过期后,账户还能保留多久 |
| 账户到期日 | 第 8 项 | 判断整个账户是否已过期 |
密码过期关注的是密码凭据的有效期。系统根据上次修改密码的日期和最长有效天数判断是否需要改密。密码到期后,某些登录流程会提示用户修改密码;另一些服务或客户端无法完成改密交互,可能直接拒绝登录。
账户过期关注的是账户本身是否仍处于有效期内。它不是“密码太旧”,而是账户到期日已到。即使用户输入的密码正确,PAM 等账户检查仍可能拒绝继续登录。
还要区分密码过期后的失效期。如果设置了宽限天数,密码过期后用户可能暂时仍有机会登录并改密;宽限期结束后,账户可能无法继续使用。chage -l 中的“Password inactive”(密码失效)与“Account expires”(账户到期)不是同一个字段,也不是同一种到期原因。
以 SSH 登录为例,服务通常要经过身份认证、账户检查和会话建立等环节。密码正确只说明凭据可能通过了认证,并不代表账户一定获准登录。
PAM 配置中的认证模块负责核验凭据,账户模块还可能检查密码老化状态、账户到期日和其他访问条件。因此,可能出现以下情况:
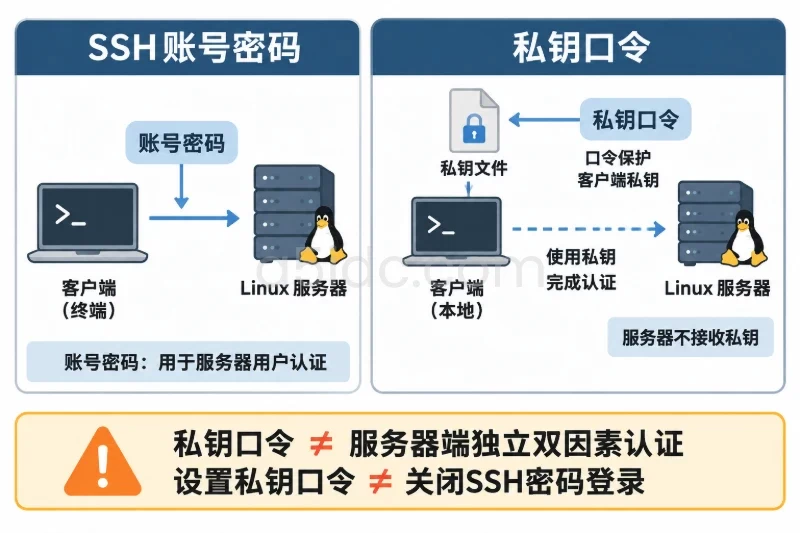
具体表现取决于服务和配置。支持交互式密码修改的登录流程,可能会提示用户更新密码;不支持或未启用相应交互的客户端,则可能只显示认证失败或账户不可用。公钥登录是否也会被拒绝,同样取决于服务是否执行 PAM 账户检查以及相关配置,不能仅凭“使用的不是密码登录”就断定密码老化状态无关。
/etc/shadow 只适用于由本机维护密码信息的本地账户。系统也可能通过 LDAP、SSSD 或其他集中身份服务解析用户。此时,getent passwd 能查到用户,并不代表其密码老化或账户到期信息来自本机的 /etc/shadow。
如果集中目录是实际数据源,应在对应身份管理系统中查询用户状态;本机命令显示的信息可能不完整,甚至与集中端的状态不同。排查前应先确认登录使用的用户名和账户来源。
passwd -S 的状态字母通常用于说明密码是否已设置或被锁定,例如 P、L、NP。其中 P 一般表示存在已设置的密码,不代表密码当前一定未过期;L 表示密码被锁定,也不能直接等同于账户到期。
锁定密码可能影响密码认证,但账户是否还能通过其他方式登录,还要看服务配置和 PAM 账户检查。不要把“密码被锁定”“密码已过期”和“账户已过期”混为一类。
密码和账户到期信息都需要与系统当前日期比较。系统时间不正确时,状态判断也可能不符合管理员预期。集中身份服务还可能使用与本机不同的策略或数据源。
此外,SSH 的访问控制、PAM 模块、登录失败锁定策略、允许登录的用户或组、登录 Shell 等条件,也可能造成拒绝。若老化信息正常,不应继续把所有登录失败都归因于密码过期或账户到期。
对本地账户,可先运行以下只读命令。示例中的 alice 应替换为实际账户名:
sudo chage -l alice
sudo passwd -S alice
chage -l 通常会列出上次修改密码的日期、密码到期日、密码失效日期和账户到期日。实际输出语言会随系统环境变化。重点逐项看:
Password expires:密码预计何时到期。Password inactive:密码过期后,账户何时进入失效状态。Account expires:账户本身的到期日。Last password change、Maximum number of days:用于核对密码有效期的计算依据。passwd -S 可补充查看密码状态和老化参数,但不要把其中的 P 直接理解为“密码仍有效”。日期和有效期参数也应与 chage -l 的结果一起判断。
例如,下面是一组假设输出:
Last password change                    : Jan 15, 2025
Password expires                        : Apr 15, 2025
Password inactive                       : May 15, 2025
Account expires                         : never
这组结果表示:密码有效期已到或将在相应日期到期,账户本身没有设置到期日;如果配置了密码失效宽限,宽限期也有单独的截止时间。它不支持“账户已经到期”的判断。
如果本机账户确实由 /etc/shadow 管理,可只读取老化字段,避免打印密码散列:
sudo awk -F: '$1=="alice" {printf "lastchg=%s max=%s inactive=%s expire=%s\n",$3,$5,$7,$8}' /etc/shadow
这里的 lastchg、max、inactive 和 expire 分别对应上次改密日期、密码最长有效天数、密码过期后的失效期和账户到期日。空字段或特殊值应结合 chage -l 与本机 shadow-utils 的处理方式判断;不要只凭一段原始记录手工下结论。
查询老化信息后,应检查与失败时间对应的系统日志。不同发行版和 SSH 服务单元名称可能不同,例如:
sudo journalctl -u sshd --since "30 minutes ago"
sudo journalctl -u ssh --since "30 minutes ago"
如果服务日志未写入 journald,也可检查系统认证日志,例如 Debian、Ubuntu 系统常见的 /var/log/auth.log,以及部分 RHEL 系系统常见的 /var/log/secure。实际文件和服务名应以本机配置为准。
日志中若出现账户已过期、密码已过期或 PAM 账户检查失败等信息,可以帮助定位拒绝阶段。以下仅为示意,实际措辞会因发行版、PAM 配置和服务版本而不同:
pam_unix(sshd:account): account ... has expired
若日志只显示认证失败,或明确指向用户、地址、密钥、访问控制等其他条件,就不能仅凭客户端提示认定是密码老化问题。还应将日志时间与系统时间、用户实际尝试登录的时间对应起来。
| 检查结果 | 更可能的判断 | 后续核对方向 |
|---|---|---|
密码到期日已过,账户到期日为 never | 密码过期或改密要求 | 查密码失效宽限和登录流程是否支持改密 |
| 账户到期日已过 | 账户本身到期 | 核对账户管理记录及集中身份服务状态 |
| 密码状态显示锁定,但账户到期日未过 | 密码被锁定,不等于账户到期 | 查锁定原因及服务支持的认证方式 |
| 本机老化信息正常,日志仍拒绝登录 | 不能据此归因于密码或账户过期 | 查 PAM、访问控制、集中身份服务和服务日志 |
getent passwd 能查到用户,但本机没有对应 shadow 记录 | 账户可能由外部身份源提供 | 到实际身份管理系统核对状态 |
chage -l 和 /etc/shadow 适合检查本地账户老化信息,不能代替对外部身份源的查询。passwd -S 也主要反映密码状态,不能单独证明一次 SSH 登录为何失败。
如果多个账户同时出现异常,应进一步确认系统时间、PAM 配置和服务是否使用相同的账户数据源;如果只有某一个服务拒绝登录,则要考虑该服务的账户检查和访问策略。排查时先保存相关日志和只读查询结果,不要在原因未明时批量修改密码有效期、账户到期日或 PAM 配置,以免改变问题现场或影响其他账户。
判断边界可以归纳为:密码到期日用于判断密码是否需要更新,账户到期日用于判断账户是否仍有效,密码失效期则描述密码过期后的宽限边界。三者应分别核对,再以实际登录服务的日志确认拒绝发生在哪个阶段;如果账户由集中系统管理,本机输出只能作为线索,不能代替源系统的状态记录。
围绕网站、业务后台及数据库等 Linux 服务部署,A5idc数据提供香港、美国、日本等多地物理服务器,涵盖 Xeon 与 AMD EPYC 平台,并有 SSD、NVMe 等存储配置。不同地区的线路与硬件组合,可用于企业网站、接口服务和数据库等业务部署,为运行 Linux 服务及其日常账户认证管理提供服务器资源基础。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/9409.html