香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


启用 Hyper-V 前,先核对两类条件:宿主机是否满足硬件虚拟化要求,以及 Windows Server 当前的管理网络是否能够安全迁移到虚拟交换机。硬件方面至少要确认 64 位处理器、SLAT、固件中的硬件虚拟化和 DEP/NX 可用;网络方面则要确认物理网卡、管理 IP、网关、DNS、VLAN 和上联交换机端口之间的对应关系。
首次部署建议使用带外管理或现场控制台,并预留一次重启和一次网络短暂中断的维护窗口。外部虚拟交换机会改变物理网卡与宿主机协议栈的绑定关系,若直接在承载远程管理的网卡上操作,可能导致 RDP、WinRM 或业务连接中断。因此,实施前应先留存网络配置,并明确宿主机管理流量和虚拟机业务流量分别走哪一块网卡或哪一个 VLAN。
A5数据提供中国香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器,可作为Hyper-V宿主机的硬件资源基础。产品覆盖Xeon Gold、AMD EPYC等平台,并提供不同容量的内存、NVMe或大容量硬盘及多种带宽线路,能够对应企业网站、业务后台、数据库、容器和多任务运行等场景;香港和美国还提供多IP服务器,便于承载多业务虚拟机的网络资源规划。
Hyper-V 角色是否可用,应以服务器实际查询结果为准,不要只根据 Windows Server 的版本名称判断。先确认系统版本、构建号和当前角色状态:
Get-ComputerInfo |
    Select-Object WindowsProductName, WindowsVersion, OsBuildNumber, CsName

Get-WindowsFeature -Name Hyper-V |
    Format-Table Name, InstallState
预期结果中,系统应为 64 位 Windows Server,Hyper-V 角色可能显示为:
Available:角色可安装;Installed:角色已经安装;Removed 或查询异常:需要先核对系统组件、安装介质或当前系统状态。如果服务器已经存在 Hyper-V 角色或虚拟交换机,不应继续按“首次部署”步骤重复创建。先记录现有虚拟机、交换机和网卡绑定情况,避免覆盖已有网络设计。
安装 Hyper-V 角色、创建外部虚拟交换机以及调整 VLAN,通常需要本地管理员权限。可以在当前 PowerShell 会话中检查是否以管理员身份运行:
$principal = New-Object Security.Principal.WindowsPrincipal(
    [Security.Principal.WindowsIdentity]::GetCurrent()
)

$principal.IsInRole(
    [Security.Principal.WindowsBuiltInRole]::Administrator
)
预期结果为:
True
实施前还应确认以下条件:
仅有 RDP 连接而没有带外管理时,不建议直接在唯一管理网卡上创建外部交换机。
先建立一个只读记录目录。以下命令不会修改网卡地址或路由,可用于保存实施前状态:
$dir = 'C:\Temp\HyperV-Precheck'
New-Item -Path $dir -ItemType Directory -Force | Out-Null

Get-NetAdapter |
    Sort-Object ifIndex |
    Format-Table Name, InterfaceDescription, Status, LinkSpeed, MacAddress, ifIndex |
    Out-File "$dir\NetAdapter.txt" -Encoding utf8

Get-NetIPConfiguration |
    Format-List InterfaceAlias, InterfaceIndex, IPv4Address,
                IPv4DefaultGateway, DNSServer |
    Out-File "$dir\IPConfiguration.txt" -Encoding utf8

Get-NetRoute -AddressFamily IPv4 |
    Sort-Object DestinationPrefix, RouteMetric |
    Format-Table ifIndex, DestinationPrefix, NextHop, RouteMetric |
    Out-File "$dir\IPv4Routes.txt" -Encoding utf8

Get-WindowsFeature -Name Hyper-V |
    Out-File "$dir\HyperV-Role.txt" -Encoding utf8

systeminfo |
    Out-File "$dir\SystemInfo.txt" -Encoding utf8
重点记录以下信息:
vEthernet 适配器;Hyper-V 需要处理器支持虚拟机监控扩展和二级地址转换。固件中还必须启用硬件虚拟化功能。可以先使用 systeminfo 查看系统识别出的 Hyper-V 要求:
systeminfo
在输出中查找以下项目。中文系统的显示名称可能略有不同:
VM Monitor Mode Extensions: Yes
Virtualization Enabled In Firmware: Yes
Second Level Address Translation: Yes
Data Execution Prevention Available: Yes
四项均为 Yes 才适合继续安装。为了进一步记录处理器属性,可以执行:
Get-CimInstance -ClassName Win32_Processor |
    Select-Object Name,
                  AddressWidth,
                  VirtualizationFirmwareEnabled,
                  VMMonitorModeExtensions,
                  SecondLevelAddressTranslationExtensions,
                  DataExecutionPrevention_SupportPolicy
通常应看到:
AddressWidth 为 64;VirtualizationFirmwareEnabled 为 True;VMMonitorModeExtensions 为 True;SecondLevelAddressTranslationExtensions 为 True。不同服务器厂商对固件选项的命名不同,常见名称包括 Intel VT-x、Intel Virtualization Technology、AMD-V、SVM、NX、XD 或 Execute Disable。不要把 Secure Boot 当成硬件虚拟化的替代条件;Secure Boot 与虚拟化能力是两个不同的检查项。
如果这些属性显示为 False,应先进入 UEFI/BIOS 启用对应选项并重启,再重新执行检查。若 SLAT 或处理器监控扩展不支持,软件层面无法补足,不能通过安装补丁或修改 PowerShell 参数解决。
如果 Windows Server 本身运行在其他虚拟化平台中,还要确认外层平台是否允许嵌套虚拟化:
Get-CimInstance -ClassName Win32_ComputerSystem |
    Select-Object Manufacturer, Model, HypervisorPresent
如果 Model 显示为虚拟机型号,不能只在当前 Windows Server 中检查。此时需要由外层虚拟化平台开启嵌套虚拟化,并确认它向来宾系统暴露了 SLAT、虚拟化扩展和 DEP。若目标是部署生产虚拟机,优先使用直接运行在物理服务器上的 Hyper-V 宿主机,避免多层虚拟化带来的性能和网络排查复杂度。
Hyper-V 的最低系统要求不等于实际部署容量。宿主机需要为 Windows Server、Hyper-V 管理服务、备份代理、监控程序和文件缓存保留内存,不能把物理内存全部分配给虚拟机。
可以记录当前物理内存和剩余内存:
$computer = Get-CimInstance Win32_ComputerSystem
$os = Get-CimInstance Win32_OperatingSystem

[pscustomobject]@{
    TotalMemoryGB = [math]::Round($computer.TotalPhysicalMemory / 1GB, 1)
    FreeMemoryGB  = [math]::Round($os.FreePhysicalMemory / 1MB, 1)
}
这里的 GB 是 PowerShell 以二进制方式换算的显示值。首次部署时,应结合虚拟机启动内存、动态内存策略和业务峰值评估余量。若宿主机只剩很少可用内存,即使 Hyper-V 角色能够安装,也不适合立即启动多台虚拟机。
执行以下命令查看所有网卡:
Get-NetAdapter |
    Sort-Object ifIndex |
    Format-Table Name, ifIndex, Status, LinkSpeed,
                  InterfaceDescription, MacAddress
用于创建外部虚拟交换机的网卡至少应满足:
Status 为 Up;不要只根据 Ethernet、Ethernet 2 这类默认名称选择网卡。应结合 MAC 地址、链路速率和交换机端口信息确认实际接口。
如果服务器使用网卡团队,先检查团队状态:
Get-NetLbfoTeam -ErrorAction SilentlyContinue |
    Format-Table Name, Status, TeamingMode, LoadBalancingAlgorithm
已经加入传统 LBFO Team 的物理成员网卡,不应直接单独拿出来创建另一个外部交换机。若计划使用交换机嵌入式组队,应先确认 Windows Server 版本、网卡驱动和上联交换机均支持该方案,并按既定设计配置,不能把 LBFO、SET 和单网卡外部交换机随意叠加。
根据业务目标选择交换机类型:
| 类型 | 宿主机可访问 | 虚拟机可访问物理网络 | 常见用途 |
|---|---|---|---|
| External | 可以 | 可以 | 生产业务、需要接入局域网的虚拟机 |
| Internal | 可以 | 不可以,除非宿主机额外路由 | 宿主机与虚拟机之间的管理或测试 |
| Private | 不可以 | 不可以 | 仅限虚拟机之间的隔离测试 |
首次部署生产虚拟机,通常需要 External 类型。但 External 交换机不是三层路由器,它主要提供二层连接,虚拟机仍需使用正确的 IP、子网前缀、网关、DNS 和 VLAN。
创建外部交换机前,需要向网络管理员确认:
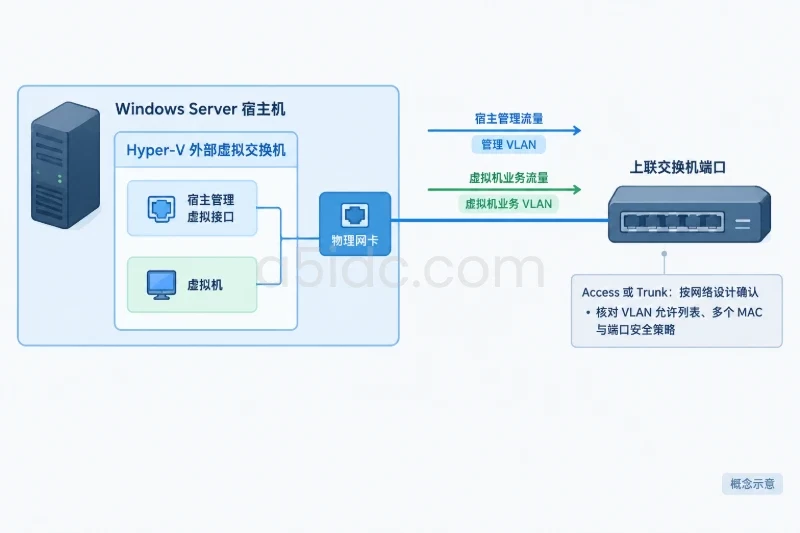
如果上联端口只允许一个固定 MAC,而外部交换机下挂多个虚拟机,宿主机可能能够通信,但虚拟机无法稳定访问网络。这个问题不是 Hyper-V 服务故障,应由上联端口策略处理。
完成硬件、权限和网络记录后,再安装 Hyper-V。以下命令不会立即自动重启服务器:
Install-WindowsFeature -Name Hyper-V -IncludeManagementTools |
    Format-List Success, RestartNeeded, FeatureResult
预期结果类似:
Success       : True
RestartNeeded : Yes
安装角色会修改系统组件,并通常需要重启。确认维护窗口已经开始后再重启:
Restart-Computer
如果服务器承载远程管理、数据库或其他业务,不能在没有通知的情况下执行重启。重启完成后,先重新连接服务器,再确认角色状态:
Get-WindowsFeature -Name Hyper-V |
    Format-Table Name, InstallState

Get-Service -Name vmms |
    Format-Table Name, Status, StartType
预期结果为 InstallState 显示 Installed,vmms 服务状态为 Running。若角色未安装成功,不要先创建虚拟交换机,应先处理安装异常。
以下示例使用名为 NIC-HV01 的物理网卡。实际操作前应替换为已经核对过的网卡名称:
$PhysicalNic = 'NIC-HV01'
$SwitchName = 'vSwitch-External'

New-VMSwitch `
    -Name $SwitchName `
    -NetAdapterName $PhysicalNic `
    -AllowManagementOS $true
-AllowManagementOS $true 表示宿主机管理操作系统也通过该外部交换机访问物理网络。若该物理网卡同时承载宿主机管理 IP,通常需要保留此选项。
如果选用的是专门给虚拟机使用、宿主机不需要配置管理 IP 的独立网卡,可以考虑:
New-VMSwitch `
    -Name 'vSwitch-VM-Only' `
    -NetAdapterName 'NIC-VM01' `
    -AllowManagementOS $false
只有在确认该网卡不是唯一管理通道、且已准备带外控制台时,才可以使用 AllowManagementOS $false。否则宿主机可能立即失去该网卡上的管理连接。
如果只需要宿主机和虚拟机内部通信,可以创建 Internal 交换机;如果只需要虚拟机互联,则创建 Private 交换机:
New-VMSwitch -Name 'vSwitch-Internal' -SwitchType Internal

New-VMSwitch -Name 'vSwitch-Private' -SwitchType Private
不要为了“测试一下”在同一物理网卡上重复创建多个外部交换机。这样会增加绑定关系和故障排查难度。
如果管理 VLAN 使用无标签 Access 端口,不要额外给宿主机虚拟网卡设置 VLAN ID。如果网络设计明确要求宿主机在 VLAN 20 上,可以使用类似命令:
Set-VMNetworkAdapterVlan `
    -ManagementOS `
    -VMNetworkAdapterName 'vEthernet (vSwitch-External)' `
    -Access `
    -VlanId 20
这条命令只适用于已经确认上联交换机和宿主机管理设计的场景。VLAN ID、端口模式和宿主机 IP 必须匹配,否则可能出现网卡已连接但无法访问网关的情况。
Get-VMSwitch |
    Format-Table Name, SwitchType,
                  NetAdapterInterfaceDescription,
                  AllowManagementOS

Get-NetAdapter |
    Where-Object Name -like 'vEthernet*' |
    Format-Table Name, Status, LinkSpeed, MacAddress
应看到:
SwitchType 与设计一致;vEthernet (交换机名称) 状态为 Up;创建外部交换机后,宿主机的管理 IP 可能转移到 vEthernet 适配器上。不要只检查原物理网卡,应查看完整配置:
Get-NetIPConfiguration |
    Format-List InterfaceAlias, InterfaceIndex,
                IPv4Address, IPv4DefaultGateway, DNSServer
如果管理 IP、默认网关和 DNS 仍在预期接口上,说明基本迁移正常。若原物理网卡显示有链路,但 vEthernet 没有 IP,宿主机可能无法正常管理,需要使用带外控制台恢复配置。
先确认 Hyper-V 服务:
Get-Service -Name vmms
再从宿主机测试默认网关。以下命令会自动读取指定接口的网关,接口名称需按实际情况修改:
$management = Get-NetIPConfiguration `
    -InterfaceAlias 'vEthernet (vSwitch-External)'

$gateway = $management.IPv4DefaultGateway.NextHop

Test-NetConnection `
    -ComputerName $gateway `
    -InformationLevel Detailed
重点观察:
PingSucceeded : True
如果生产网络禁用了 ICMP,PingSucceeded 为 False 不能单独证明网络不可用,还应结合 TCP 端口、DNS 和管理协议测试。DNS 可使用企业内部已批准的 DNS 名称进行验证:
Resolve-DnsName -Name 'ad01.example.local'
这里的域名只是示例,应替换为实际可解析的内部记录。不要仅用公网域名测试来代替企业 DNS 验证。
如果配置了宿主机或虚拟机 VLAN,检查实际状态:
Get-VMNetworkAdapterVlan -ManagementOS

Get-VMNetworkAdapterVlan
预期结果中的 VLAN 模式、VLAN ID 应与网络设计一致。宿主机可以访问网关而虚拟机无法访问时,优先核对虚拟机网卡 VLAN、上联端口 Trunk 允许列表和端口安全策略,而不是先禁用 Windows 防火墙。
False先停止继续安装,进入服务器固件启用硬件虚拟化和 NX/XD/DEP 相关选项,然后重启再次执行 systeminfo。如果重启后仍为 False,核对固件版本、处理器型号和厂商兼容性。SLAT 不支持时,应更换符合要求的宿主机,不能用软件参数规避。
先查看角色状态和系统是否存在待完成的更新或组件修复:
Get-WindowsFeature -Name Hyper-V

DISM /Online /Cleanup-Image /ScanHealth
ScanHealth 主要用于检查组件存储状态,不会直接重置系统。若系统存在待处理重启,应先完成重启,再重新安装角色。不要在组件状态不明确时反复执行安装和卸载。
立即使用带外控制台查看:
Get-NetAdapter |
    Format-Table Name, Status, LinkSpeed, MacAddress

Get-NetIPConfiguration |
    Format-List InterfaceAlias, IPv4Address,
                IPv4DefaultGateway, DNSServer
重点确认:
vEthernet 适配器是否存在并为 Up;vEthernet 接口;AllowManagementOS $false;不要在远程连接尚未恢复时连续删除、重建多个交换机。先通过带外控制台保存现状,再按记录恢复网络。
依次检查:
此类问题通常出在 VLAN 或上联端口策略,不应通过关闭宿主机防火墙来“验证”。
systeminfo 中虚拟化固件、SLAT、VM Monitor Mode Extensions 和 DEP 均满足要求。vmms 服务为 Running。如果只是硬件或网络条件不满足,优先停止部署,不要强行安装 Hyper-V。若已经创建虚拟交换机,回滚前应先确认虚拟机已关机或完成导出,并备份虚拟机配置和虚拟磁盘。
删除外部交换机会立即断开连接到该交换机的虚拟机网络,且可能影响宿主机管理网络。确认已具备带外访问、虚拟机已停止或导出后,才执行:
Remove-VMSwitch -Name 'vSwitch-External' -Force
删除后重新检查物理网卡和宿主机 IP:
Get-NetAdapter |
    Format-Table Name, Status, LinkSpeed, MacAddress

Get-NetIPConfiguration |
    Format-List InterfaceAlias, IPv4Address,
                IPv4DefaultGateway, DNSServer
如果需要连 Hyper-V 角色一并回滚,应先完成虚拟机导出、业务确认和网络恢复,再执行:
Uninstall-WindowsFeature -Name Hyper-V -IncludeManagementTools
卸载角色通常需要再次重启。原有 IP、VLAN、网卡绑定和交换机端口配置不要凭记忆恢复,应以实施前保存的记录为准,并在恢复后重新验证管理连接和默认路由。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4646.html