香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


香港服务器首次部署 Redis 7.2 时,先确认操作系统、内核、磁盘文件系统、系统资源和编译依赖,再决定使用 RDB、AOF 或两者组合。Redis 能否正常启动,不只取决于二进制文件是否安装成功,数据目录权限、后台重写时的可用内存、AOF 刷盘策略和服务管理方式同样需要在启动前核对。
以下以 Ubuntu 22.04/24.04、x86_64、systemd 和单机 Redis 7.2.x 为例,采用源码编译并通过独立的 redis72.service 管理。香港服务器与其他地域服务器在 Redis 配置上没有本质差异,但需要额外确认应用到服务器的网络延迟、安全组、私网地址和跨境访问路径;Redis 端口不应直接暴露到公网。
本文示例默认满足以下条件:
root 或可使用 sudo 的账号。如果系统是 Debian、AlmaLinux、Rocky Linux,包管理器和服务文件路径会有所不同。不要直接套用 Ubuntu 的 apt 命令,应先用以下命令确认系统:
cat /etc/os-release
uname -m
ps -p 1 -o comm=
systemctl --version | head -n 1
预期应分别看到 Ubuntu 版本、x86_64、systemd 和 systemd 版本信息。若 PID 1 不是 systemd,后文的 Type=notify 服务配置不适用,需要改用对应的进程管理方式。
持久化配置应由业务数据性质决定,而不是直接复制一套 Redis 配置。常见选择如下:
| 数据类型 | 建议配置 | 可接受的数据丢失范围 | 主要注意事项 |
|---|---|---|---|
| 临时缓存 | appendonly no,按需关闭 RDB | 缓存重建期间的数据 | 重启或故障后数据可能全部消失 |
| 可重新计算的会话或队列 | AOF everysec | 通常按秒级估算 | 需要为 AOF 重写预留磁盘和内存 |
| 不能轻易重建的状态数据 | AOF everysec,保留 RDB 快照 | 通常不超过最近一次刷盘周期 | 仍需配合备份和恢复演练 |
| 对单次写入丢失较敏感的数据 | AOF always | 更小,但不等于绝对不丢失 | 磁盘写入延迟和吞吐压力明显增加 |
appendfsync everysec 表示 Redis 通常每秒将 AOF 缓冲刷到操作系统,异常断电时可能丢失最近约一秒的写入。它并不代表每秒都完成物理介质级别的持久化。若业务无法接受这一范围,应评估 appendfsync always、磁盘缓存保护和上层事务设计,而不能只修改 Redis 一项配置。
先采集部署前的基线:
free -h
nproc
df -hT
df -ih
lsblk -o NAME,SIZE,FSTYPE,MOUNTPOINTS
ulimit -n
重点关注以下条件:
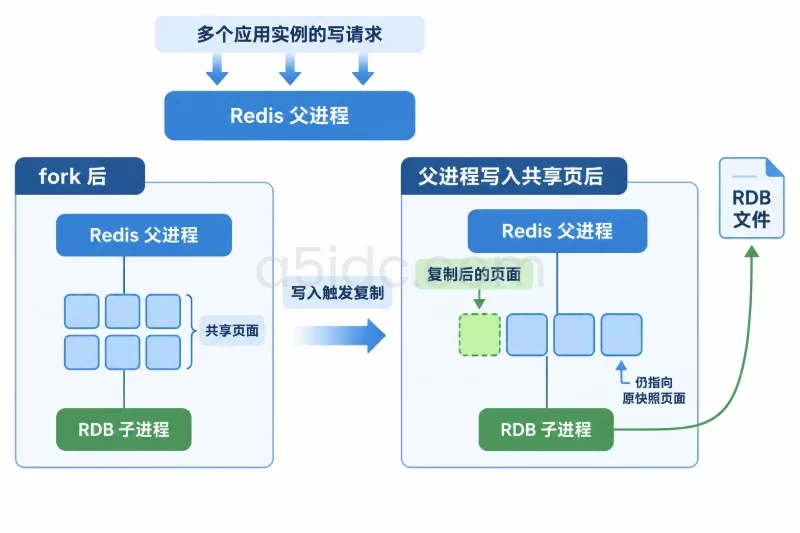
maxmemory。RDB 快照和 AOF 重写会通过 fork 创建子进程,写入量较大时会产生 Copy-on-Write 内存开销。df -h 有空间但 df -ih 用尽时,RDB 或 AOF 仍会写入失败。65535,最终还要通过 systemd 服务的 LimitNOFILE 生效。例如,8 GiB 内存的服务器不能简单地将 maxmemory 设置成 8 GiB。还需要为操作系统、Redis 客户端连接、后台重写和其他进程保留空间。maxmemory 4gb 可以作为这类规格的起始示例,但不能替代实际监控和压测。
Redis 持久化不仅依赖配置,也需要服务器为内存运行、后台重写和数据文件留出相应资源。A5数据提供香港物理服务器租用,涵盖 Xeon Gold 与 AMD EPYC 等平台,并有 SSD、NVMe 存储及不同内存配置,可为 Redis 缓存、数据库和业务后台提供计算与存储资源基础。香港方案还包含 CN2 与国际带宽选项,适用于不同访问区域的业务部署。
timedatectl status
ip -br addr
ip route
ss -lntp
需要确认:
127.0.0.1,而不是必须暴露的公网地址。6379 没有被其他进程占用。bind 设置一致。如果 Redis 和应用不在同一台服务器,可从应用服务器测试网络连通性:
nc -vz 10.0.0.10 6379
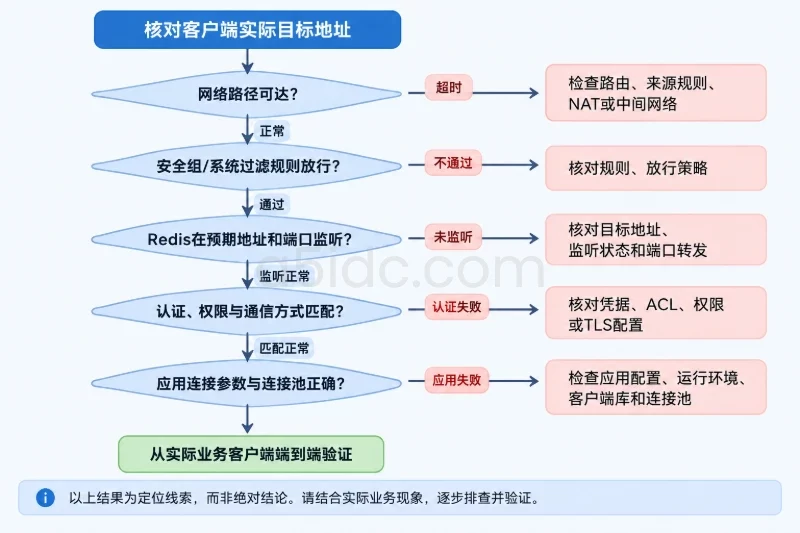
这里的 10.0.0.10 只是私网地址示例。连接超时通常应先检查路由、安全组和防火墙;若端口能建立连接但 Redis 返回拒绝,则再检查 Redis 的监听地址和保护模式。
Redis 常见的部署前检查包括内存过量提交和 Transparent Huge Pages:
sysctl vm.overcommit_memory
cat /sys/kernel/mm/transparent_hugepage/enabled 2>/dev/null || true
cat /sys/kernel/mm/transparent_hugepage/defrag 2>/dev/null || true
vm.overcommit_memory 若不是 1,可以在确认该服务器没有依赖原有值的特殊任务后,建立独立配置文件:
sudo test -f /etc/sysctl.d/99-redis.conf && \
  sudo cp -a /etc/sysctl.d/99-redis.conf \
  "/etc/sysctl.d/99-redis.conf.bak.$(date +%Y%m%d%H%M%S)"

printf 'vm.overcommit_memory = 1\n' | \
  sudo tee /etc/sysctl.d/99-redis.conf >/dev/null

sudo sysctl -p /etc/sysctl.d/99-redis.conf
sysctl vm.overcommit_memory
预期结果为:
vm.overcommit_memory = 1
如果透明大页状态显示为 always,应根据云镜像和内核启动方式关闭,并在重启后复核。临时调整可以使用:
echo never | sudo tee /sys/kernel/mm/transparent_hugepage/enabled
echo never | sudo tee /sys/kernel/mm/transparent_hugepage/defrag
该修改通常只在当前运行周期有效。要永久生效,应按发行版的 bootloader 或 systemd 方式配置,并安排维护窗口重启验证。不要在不了解现有启动参数的情况下直接覆盖整个 GRUB 配置。
Ubuntu 软件源中的 Redis 版本可能不是所需的 7.2.x,因此这里使用源码编译。先安装编译工具和 TLS、systemd 相关依赖:
sudo apt-get update
sudo apt-get install -y \
  build-essential \
  pkg-config \
  libssl-dev \
  libsystemd-dev \
  tcl \
  ca-certificates \
  curl \
  tar
检查关键命令是否可用:
gcc --version | head -n 1
make --version | head -n 1
pkg-config --modversion libsystemd
openssl version
如果 apt-get update 失败,不要继续执行编译。先检查 DNS、软件源、系统时间和出口网络。香港服务器的地域只影响访问软件源的路径,不改变 Redis 的编译要求。
下面使用 7.2.4 作为命令示例。生产环境应替换为已经审核过的 7.2.x 补丁版本,不建议无条件使用过旧的小版本。
export REDIS_VERSION=7.2.4
cd /usr/local/src

sudo curl -fL \
  -o "redis-${REDIS_VERSION}.tar.gz" \
  "https://download.redis.io/releases/redis-${REDIS_VERSION}.tar.gz"

sudo tar -xzf "redis-${REDIS_VERSION}.tar.gz"
cd "redis-${REDIS_VERSION}"

sudo make -j"$(nproc)" BUILD_TLS=yes USE_SYSTEMD=yes
sudo make test
make test 可能需要数分钟。若测试因内存不足、端口冲突或测试环境限制失败,应先查看失败原因,不要把失败结果当作可忽略警告。
安装二进制和检查工具:
sudo install -m 0755 src/redis-server /usr/local/bin/redis-server
sudo install -m 0755 src/redis-cli /usr/local/bin/redis-cli
sudo install -m 0755 src/redis-check-aof /usr/local/bin/redis-check-aof
sudo install -m 0755 src/redis-check-rdb /usr/local/bin/redis-check-rdb

redis-server --version
redis-cli --version
预期版本中应包含 7.2.x,并且 redis-server、redis-cli 都来自 /usr/local/bin:
command -v redis-server redis-cli
如果系统中已经存在发行版安装的 redis-server,需要确认 PATH 顺序,避免服务文件启动了另一份二进制。
首次部署不建议让 Redis 以 root 运行。创建专用账号和目录:
sudo useradd \
  --system \
  --home-dir /var/lib/redis \
  --shell /usr/sbin/nologin \
  redis 2>/dev/null || true

sudo install -d -o redis -g redis -m 0750 /etc/redis
sudo install -d -o redis -g redis -m 0750 /var/lib/redis
sudo install -d -o redis -g redis -m 0750 /var/log/redis
sudo install -d -o redis -g redis -m 0750 /run/redis

sudo chown -R redis:redis /var/lib/redis /var/log/redis /run/redis
检查目录权限:
namei -l /etc/redis /var/lib/redis /run/redis
sudo -u redis test -w /var/lib/redis && echo "data directory writable"
如果没有出现 data directory writable,不要启动服务。Redis 需要对 dir 指定的目录拥有创建和修改 AOF、RDB 临时文件的权限。
首次创建配置文件前,如果路径中已有文件,应先备份:
if sudo test -f /etc/redis/redis.conf; then
  sudo cp -a /etc/redis/redis.conf \
    "/etc/redis/redis.conf.bak.$(date +%Y%m%d%H%M%S)"
fi
下面是一份适合单实例首次部署的示例配置。maxmemory 4gb 仅适用于约 8 GiB 内存服务器的演示,必须按实际资源修改。
bind 127.0.0.1
protected-mode yes
port 6379
tcp-keepalive 300
timeout 0

daemonize no
supervised systemd
pidfile /run/redis/redis-server.pid

loglevel notice
logfile ""

dir /var/lib/redis
dbfilename dump.rdb

# 仅作为约 8 GiB 内存服务器的示例,请按实际容量修改
maxmemory 4gb
maxmemory-policy noeviction

# RDB 快照
save 900 1
save 300 10
save 60 10000
stop-writes-on-bgsave-error yes
rdbcompression yes
rdbchecksum yes

# Redis 7.2 AOF 多文件目录
appendonly yes
appendfilename "appendonly.aof"
appenddirname "appendonlydir"
appendfsync everysec
no-appendfsync-on-rewrite no
auto-aof-rewrite-percentage 100
auto-aof-rewrite-min-size 64mb
写入并设置权限:
sudo tee /etc/redis/redis.conf >/dev/null <<'EOF'
bind 127.0.0.1
protected-mode yes
port 6379
tcp-keepalive 300
timeout 0

daemonize no
supervised systemd
pidfile /run/redis/redis-server.pid

loglevel notice
logfile ""

dir /var/lib/redis
dbfilename dump.rdb

maxmemory 4gb
maxmemory-policy noeviction

save 900 1
save 300 10
save 60 10000
stop-writes-on-bgsave-error yes
rdbcompression yes
rdbchecksum yes

appendonly yes
appendfilename "appendonly.aof"
appenddirname "appendonlydir"
appendfsync everysec
no-appendfsync-on-rewrite no
auto-aof-rewrite-percentage 100
auto-aof-rewrite-min-size 64mb
EOF

sudo chown root:redis /etc/redis/redis.conf
sudo chmod 0640 /etc/redis/redis.conf
本机应用访问时,保持:
bind 127.0.0.1
protected-mode yes
如果应用部署在同一私网中的另一台服务器,应将 bind 改为本机私网地址和回环地址,例如:
bind 127.0.0.1 10.0.0.10
protected-mode yes
同时在安全组和防火墙中只允许应用服务器的私网地址访问 6379。不要使用 bind 0.0.0.0 后再依赖密码作为唯一防线。
如果 Redis 需要被远程应用访问,还应启用认证。Redis 7.2 可以使用 ACL 文件,例如:
aclfile /etc/redis/users.acl
ACL 文件中的密码应由密码管理系统生成,不要把示例字符串直接用于生产:
user default on >替换为随机长密码 ~* &*
创建后限制权限:
sudo chown root:redis /etc/redis/users.acl
sudo chmod 0640 /etc/redis/users.acl
认证配置完成后,客户端可以通过环境变量传递密码,避免把密码直接放在命令参数中:
export REDISCLI_AUTH='从密码管理系统读取的实际密码'
redis-cli -h 10.0.0.10 -p 6379 PING
unset REDISCLI_AUTH
配置写入后,先人工核对:
sudo grep -E '^(bind|protected-mode|port|dir|maxmemory|maxmemory-policy|save|appendonly|appendfsync|appenddirname|aclfile)' \
  /etc/redis/redis.conf
重点确认:
dir 指向 /var/lib/redis,并且该目录属于 redis 用户。appendonly yes 时,Redis 7.2 会在 appenddirname 指定的目录中维护 AOF 相关文件。appendfsync everysec 与业务允许的秒级恢复点相符。maxmemory-policy noeviction 适合不能静默丢数据的状态库;缓存场景可以选择 allkeys-lru 或 allkeys-lfu,但要接受淘汰行为。save 规则会触发后台 RDB 快照,不能只看 appendonly yes 就忽略快照期间的内存和磁盘需求。创建独立服务文件,避免与系统已有 Redis 包产生服务名冲突:
sudo tee /etc/systemd/system/redis72.service >/dev/null <<'EOF'
[Unit]
Description=Redis 7.2
After=network-online.target
Wants=network-online.target

[Service]
Type=notify
User=redis
Group=redis
ExecStart=/usr/local/bin/redis-server /etc/redis/redis.conf --supervised systemd
Restart=on-failure
RestartSec=2
LimitNOFILE=65535
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=full
ProtectHome=true
ReadWritePaths=/var/lib/redis /var/log/redis /run/redis
RuntimeDirectory=redis
RuntimeDirectoryMode=0750

[Install]
WantedBy=multi-user.target
EOF

sudo systemd-analyze verify /etc/systemd/system/redis72.service
sudo systemctl daemon-reload
systemd-analyze verify 没有输出通常表示语法检查通过。如果出现 203/EXEC,重点检查 ExecStart 路径和二进制执行权限;如果出现 Permission denied,检查配置文件和数据目录的所有者。
启动并设置开机启动:
sudo systemctl enable --now redis72.service
sudo systemctl is-enabled redis72.service
sudo systemctl is-active redis72.service
预期结果分别为:
enabled
active
如果服务没有进入 active,先查看日志:
sudo journalctl -u redis72.service -n 100 --no-pager
不要在未查看日志前反复执行 restart,否则可能覆盖最早的启动错误。
redis-cli -h 127.0.0.1 -p 6379 PING
redis-cli -h 127.0.0.1 -p 6379 INFO server | \
  grep -E 'redis_version|process_id|tcp_port'
ss -lntp | grep ':6379'
预期结果包括:
PONG
redis_version:7.2.x
tcp_port:6379
监听地址应与配置一致。如果只要求本机访问,监听结果应接近 127.0.0.1:6379,不应出现未经规划的公网地址。
先写入一个带过期时间的测试键,避免长期污染业务数据:
redis-cli SET redis_deploy_check "$(date -u +%Y-%m-%dT%H:%M:%SZ)" EX 300
redis-cli INFO persistence | \
  grep -E 'aof_enabled|aof_last_bgrewrite_status|rdb_last_bgsave_status|rdb_last_save_time'
启用 AOF 后,预期可看到:
aof_enabled:1
手动触发一次后台 RDB 快照。BGSAVE 会消耗磁盘 I/O 和额外内存,只应在首次验证或维护窗口执行:
redis-cli BGSAVE
redis-cli LASTSAVE
redis-cli INFO persistence | \
  grep -E 'rdb_bgsave_in_progress|rdb_last_bgsave_status'
当 rdb_last_bgsave_status:ok 且 rdb_bgsave_in_progress:0 时,检查文件:
sudo find /var/lib/redis -maxdepth 2 -type f -printf '%M %u:%g %s %p\n'
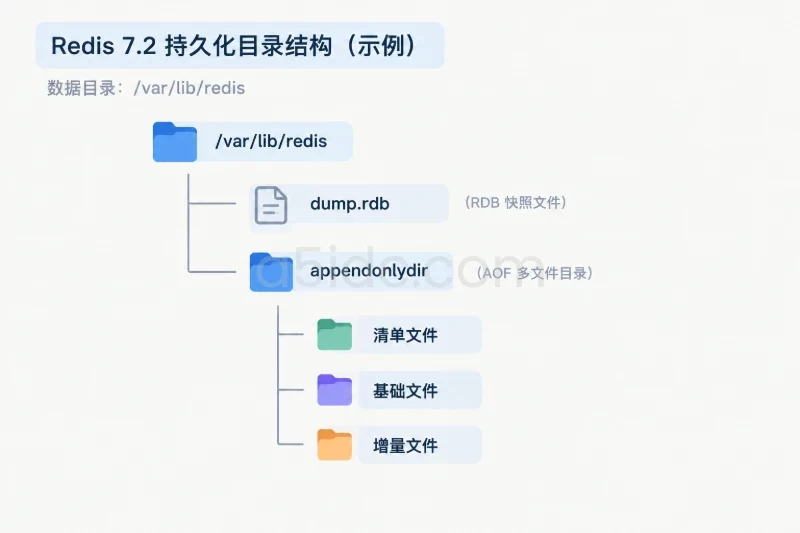
Redis 7.2 使用多文件 AOF 时,目录中可能出现 AOF 清单文件、基础文件和增量文件,不应只寻找单个固定名称的 appendonly.aof。
重启会中断当前连接,单机首次部署时可在维护窗口执行:
redis-cli GET redis_deploy_check
sudo systemctl restart redis72.service
redis-cli GET redis_deploy_check
两次读取都应返回相同的测试值。若重启后键不存在,先检查:
sudo journalctl -u redis72.service -n 100 --no-pager
redis-cli INFO persistence
sudo ls -la /var/lib/redis
不要用 FLUSHALL 或 FLUSHDB 作为测试清理方式,这些命令会影响整个实例中的业务数据。测试键到期后会自动清理;若必须立即删除,只删除明确的测试键:
redis-cli DEL redis_deploy_check
| 现象 | 优先检查项 | 处理方向 |
|---|---|---|
| 服务启动后立即退出 | journalctl、配置拼写、目录权限 | 先修正配置或权限,不要直接删除数据文件 |
Address already in use | `ss -lntp | grep 6379` |
Permission denied | /etc/redis、/var/lib/redis 所有者和上级目录权限 | 让 redis 用户能读取配置并写入数据目录 |
MISCONF 或 RDB 保存失败 | 磁盘容量、inode、只读挂载、目录权限 | 修复存储问题后再恢复写入,不建议直接关闭 stop-writes-on-bgsave-error |
| AOF 重写失败 | df -h、df -ih、后台重写状态、内存 | 释放或扩容磁盘,降低数据增长压力,检查 Copy-on-Write 内存 |
NOAUTH Authentication required | ACL 文件或客户端认证参数 | 使用正确账号密码连接,不要为了测试直接删除认证配置 |
| 远程连接超时 | 安全组、防火墙、bind、路由 | 只开放应用来源的私网访问,避免把端口暴露到公网 |
| 重启后内存快速升高 | AOF/RDB 加载量、maxmemory、其他进程 | 重新评估内存余量和持久化重写开销 |
如果发生磁盘满或文件系统变成只读,优先保护现有 AOF、RDB 和日志文件。不要执行“删除 AOF 后重启”这类高风险操作,因为这可能直接丢失尚未写入 RDB 的数据。
完成首次部署后,至少确认:
redis-server --version 和 redis-cli --version 均为目标 Redis 7.2.x。systemctl is-active redis72.service 返回 active。redis-cli PING 返回 PONG。dir、appenddirname 对应路径存在,且由 redis 用户可写。aof_enabled、aof_last_bgrewrite_status 和 rdb_last_bgsave_status 符合预期。如果新配置导致服务无法启动,先停止自动重启,再保留现场:
sudo systemctl stop redis72.service
sudo cp -a /etc/redis/redis.conf \
  "/etc/redis/redis.conf.failed.$(date +%Y%m%d%H%M%S)"
sudo journalctl -u redis72.service -n 200 --no-pager
确认备份文件内容后,恢复到指定版本:
sudo cp -a /etc/redis/redis.conf.bak.YYYYMMDDHHMMSS \
  /etc/redis/redis.conf

sudo chown root:redis /etc/redis/redis.conf
sudo chmod 0640 /etc/redis/redis.conf
sudo systemctl start redis72.service
sudo systemctl is-active redis72.service
YYYYMMDDHHMMSS 需要替换成实际备份文件名。不要盲目覆盖当前配置,也不要直接删除 /var/lib/redis。
如果需要回退 Redis 二进制,应先停止服务并保留当前数据目录,优先回退到经过兼容性验证的 Redis 7.2.x 补丁版本。涉及跨大版本或持久化格式变化时,必须先在隔离目录使用数据副本验证;没有可用备份时,不应直接进行降级。
如果只是暂时撤销本次服务安装,可执行:
sudo systemctl disable --now redis72.service
sudo mv /etc/systemd/system/redis72.service \
  /etc/systemd/system/redis72.service.disabled
sudo systemctl daemon-reload
这样会停止并取消开机启动,但不会删除 Redis 数据。后续恢复时,将服务文件移回原路径并重新执行 systemctl daemon-reload,再根据备份配置启动。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4575.html