香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


Node.js应用能否在韩国服务器上稳定运行,不能只看node -v是否符合项目要求,还要同时核对操作系统、CPU架构、C库、OpenSSL、Node.js运行时、框架、原生扩展以及数据库驱动和服务端版本。真正需要确认的是:应用的构建环境与运行环境是否一致,依赖在目标系统上能否安装和加载,数据库协议与字符集、时区等行为是否符合现有业务。
韩国服务器所在地区本身不会改变Node.js的ABI兼容规则,但会带来一些环境差异,例如服务器常用的Linux发行版和基础镜像、glibc或musl实现、系统时区、UTF-8区域设置、到数据库的网络延迟,以及外部软件源的DNS和TLS连接。新业务可以按受支持的LTS运行时重新设计依赖;已有业务则应优先确认哪些版本关系必须保留,再判断是局部替换、并行运行,还是整体升级。
A5数据提供韩国首尔物理服务器资源,覆盖不同CPU、内存、存储与网络线路配置,可为Node.js网站、业务后台、接口服务及数据库应用提供独立运行环境。结合香港、日本、新加坡等地区的服务器布局,A5数据也能为跨地区部署、应用与数据库分布式运行及不同访问区域的网络资源安排提供基础。
首先记录韩国服务器实际使用的发行版、版本、架构和系统库,不要仅依据服务商页面上写的“Linux服务器”判断。相同的Node.js版本,运行在x86_64与ARM64、glibc与musl、不同OpenSSL主版本上,可能表现出不同的安装结果。
可以在目标服务器或与目标服务器完全相同的测试环境中执行:
cat /etc/os-release
uname -m
uname -r
getconf GNU_LIBC_VERSION 2>/dev/null || ldd --version
openssl version -a
locale
date
如果系统是Alpine Linux,通常会看到musl而不是glibc;如果是Ubuntu、Debian、Rocky Linux等发行版,通常使用glibc,但具体版本仍需确认。还应检查系统包管理器提供的编译工具和开发库是否存在:
command -v gcc
command -v g++
command -v make
command -v python3
pkg-config --version
这些工具并不是所有Node.js应用都需要,但使用node-gyp构建原生模块时,C/C++编译器、Python 3、make以及对应的系统头文件通常不可缺少。
记录Node.js、npm以及项目实际使用的包管理器版本:
node -v
npm -v
node -p "process.platform + ' ' + process.arch"
node -p "process.versions"
在项目目录中查看运行时约束和依赖范围:
npm pkg get engines
npm pkg get dependencies
npm pkg get optionalDependencies
npm ls --depth=0
还需要确认仓库中保留的是哪一种锁文件:
package-lock.json对应npm;pnpm-lock.yaml对应pnpm;yarn.lock对应Yarn。不要在同一个项目中随意交替使用多个包管理器。不同包管理器对依赖提升、可选依赖、peer dependency和锁文件的处理方式可能不同,最终安装出的目录结构也可能不一样。
package.json中的engines.node只能作为初步筛选条件,并不代表完整兼容。例如,某个依赖声明支持>=18,并不能说明它已经适配Node.js内置OpenSSL变化,也不能说明它包含目标CPU架构或目标C库的预编译文件。
框架要区分“构建时运行时”和“生产运行时”。Express、NestJS等服务端框架通常在构建和启动阶段都依赖Node.js;Next.js、Nuxt等应用还可能在构建阶段生成服务端代码、静态资源或运行时产物。若构建机与韩国服务器的系统库不同,构建成功并不代表部署后一定能启动。
重点查看以下几类依赖:
sharp、canvas、bcrypt、better-sqlite3、sqlite3等包含C/C++或系统库依赖的模块;node-gyp编译的模块;libvips、Cairo、Pango、SQLite、ImageMagick、Kerberos等系统组件的模块;node-sass、旧版加密库或仅提供特定Node.js ABI预编译包的模块;optionalDependencies按操作系统和架构选择安装内容的模块。可以用以下方式定位原生模块:
find node_modules -type f \( -name "*.node" -o -name "*.so" \) -print
对已经发现的.node文件,可以进一步查看其动态库依赖:
ldd path/to/module.node
如果输出中出现not found,说明Node.js包已经安装,但系统运行时缺少该模块所需的动态库。若文件本身无法被ldd识别,可能是CPU架构不匹配,或者该文件并非当前系统能够加载的ELF二进制。
数据库兼容性不能只看“能否连接”。至少需要记录:
PostgreSQL可以用只读查询查看主要环境:
SHOW server_version;
SHOW server_encoding;
SHOW lc_collate;
SHOW TimeZone;
MySQL或兼容服务可以查看:
SELECT VERSION(),
       @@character_set_server,
       @@collation_server,
       @@time_zone,
       @@sql_mode;
这些查询不会改变数据库数据,但生产环境仍应使用只读账号或受控的运维连接。数据库服务端版本较旧时,新版驱动可能仍能建立连接,却在认证插件、TLS、JSON类型、时间类型、预编译语句或SQL模式上出现行为差异。
Node.js本身能启动,不表示所有依赖都能运行。原生模块通常要同时满足以下关系:
CPU架构 → 二进制文件架构 → C库实现 → 系统动态库 → Node.js加载接口
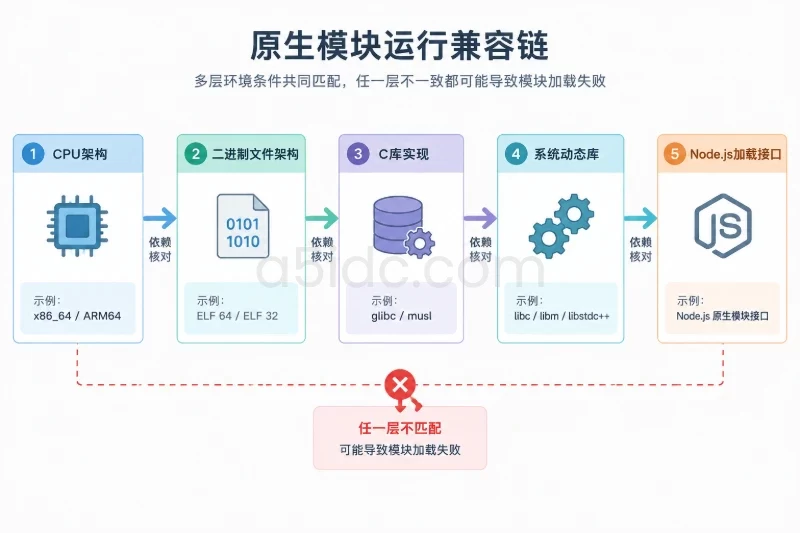
例如,x86_64服务器上生成的原生模块不能直接放到ARM64服务器运行;针对glibc编译的二进制文件通常不能直接在musl环境中使用;即使C库一致,系统中的libstdc++、OpenSSL或图形库版本不满足要求,也可能在启动时失败。
常见现象与含义如下:
| 现象 | 主要怀疑对象 | 确认方式 |
|---|---|---|
Exec format error | CPU架构不一致 | uname -m、检查模块文件架构 |
Module did not self-register | Node ABI或原生模块版本不匹配 | 检查Node主版本、重新安装模块 |
GLIBC_x.xx not found | 构建环境glibc版本高于运行环境 | 查看getconf GNU_LIBC_VERSION和依赖要求 |
Error loading shared library | musl或系统动态库缺失 | ldd module.node、检查发行版 |
openssl相关错误 | OpenSSL主版本、TLS算法或证书链不兼容 | openssl version -a并查看Node错误日志 |
安装阶段调用node-gyp失败 | 编译器、Python、头文件或网络下载失败 | 检查编译工具与构建日志 |
因此,选用Alpine并不只是更换一个基础镜像标签。如果项目包含大量原生扩展,应先确认这些扩展是否提供musl预编译包,或能否在该环境中成功编译。没有明确验证时,采用与现有依赖更接近的glibc发行版通常更容易控制差异。
Node.js主版本升级会影响三类内容:
可以查看当前模块ABI信息:
node -p "process.versions.modules"
node -p "process.versions.napi"
使用Node-API(N-API)的模块通常具有更好的跨Node主版本能力,但这并不等于完全摆脱系统依赖。模块仍可能依赖glibc、musl、OpenSSL、图像库或数据库客户端库。
非N-API原生模块如果只为某一个Node主版本提供预编译文件,升级Node后可能需要重新安装或重新编译。重新编译成功也只能证明模块能够加载,还需要测试实际功能,例如图片压缩、密码哈希、SQLite读写和文件转换。
框架兼容性取决于框架主版本、插件版本、Node.js范围和应用启动方式。例如:
应将依赖分成“构建必需”“启动必需”和“特定请求才加载”三类。后者最容易被遗漏,因为健康检查可能只验证端口已经监听,却没有触发图片处理、文件导入、加密、数据库事务等路径。
驱动版本与数据库服务版本是双向关系。新版驱动可能要求更高的TLS协议或认证方式,旧版数据库可能不支持;旧驱动虽然能连接新数据库,但可能无法正确处理新的字段类型、服务端参数或认证配置。
韩国服务器与数据库不在同一机房时,还要把网络路径纳入兼容判断。它通常不改变Node.js代码兼容性,却会影响:
如果应用依赖严格的请求超时,数据库从本地网络移到跨地区网络后,原有的超时和连接池参数可能不再适用。此时问题属于运行条件变化,不应简单归因于Node.js版本。
韩国服务器不必然使用Asia/Seoul时区,也不应通过修改系统时区来掩盖应用日期处理问题。应先明确业务规则:
可以分别检查系统和Node.js看到的时区:
date
node -p "Intl.DateTimeFormat().resolvedOptions().timeZone"
node -e "console.log(new Date().toString())"
若应用依赖本地化日期、排序或大小写转换,还应测试LANG、LC_ALL和数据库排序规则,而不是只测试一条英文数据。
旧项目依赖Node.js旧主版本、旧框架或旧原生模块时,直接把运行时升级到新版本往往会扩大影响范围。更稳妥的保留路径是:
这种路径适合业务暂时不具备升级条件、但需要先在韩国服务器恢复运行的场景。它不能消除旧版本停止维护、旧OpenSSL或旧原生模块的长期风险,因此应把后续升级作为独立项目评估,而不是把“能启动”视为长期兼容结论。
如果项目依赖主要是纯JavaScript或N-API模块,且框架和依赖声明覆盖目标Node版本,可以先进行运行时升级。但至少要重新验证:
不要只执行node -v和首页访问。旧版本可以启动而新版本在登录、图片处理、文件上传或数据库事务中失败,通常是运行路径未被覆盖。
当错误明确指向Node ABI、C库或系统动态库时,可以将Node.js和原生模块作为一个兼容单元处理。其核心不是盲目执行“全部更新”,而是锁定一组已验证的版本组合:
构建和运行最好使用同一个基础镜像或同一类系统环境。若必须跨环境构建,应确认构建产物中的原生模块不会携带高于生产环境的glibc或系统库要求。
如果某个原生模块长期无法适配目标系统,可以评估纯JavaScript、WASM或其他实现作为替代。例如,旧的Sass实现可能替换为新的实现,但图片处理、密码哈希和SQLite等模块不能仅以“能安装”为标准。替换前需要确认:
替换原生模块通常不是单纯的依赖升级,可能改变数据结果、缓存命中、密码校验、图片质量或错误处理方式,应安排针对业务结果的对比测试。
数据库从一种产品迁移到另一种产品,或者只替换Node.js驱动,都会影响SQL方言、字段类型、事务隔离、连接池、批量写入和错误码。ORM并不能完全屏蔽这些差异。
如果只替换驱动,应重点验证:
-连接池创建、回收和超时;
如果连数据库服务端也更换,则还要比较字符集、排序规则、索引行为、SQL模式和时区。此类变化不宜与Node.js主版本、框架主版本和操作系统同时无区分地变更,否则出现问题时很难判断真正的兼容边界。
不同替换对象的影响范围并不相同,可以按下表建立变更边界:
| 替换对象 | 通常直接影响 | 容易遗漏的间接影响 | 需要优先验证 |
|---|---|---|---|
| Node.js主版本 | ABI、V8、TLS、内置API | 原生模块、测试快照、构建脚本 | 安装、启动、原生模块加载、关键接口 |
| Linux发行版或基础镜像 | glibc/musl、系统库、默认证书 | 图像处理、DNS、时区、用户权限 | ldd、证书、文件权限、原生功能 |
| CPU架构 | 原生二进制和预编译包 | 部分第三方工具、构建缓存 | 依赖安装、构建、启动和高频功能 |
| 框架主版本 | 路由、中间件、渲染和构建规则 | 插件、配置格式、错误处理 | 构建产物、SSR、鉴权、接口响应 |
| 原生模块 | 输出格式、性能、系统库 | 缓存结果、数据精度、安全参数 | 真实输入下的功能和资源消耗 |
| Node.js数据库驱动 | 连接、类型映射、事务 | 连接池、重试、错误码 | 读写、事务、超时、断开重连 |
| 数据库服务端 | SQL、类型、认证、排序 | 索引、锁、时区、字符集 | 读写结果、并发事务、迁移脚本 |
| 系统时区和区域设置 | 日期格式、日志、排序 | 定时任务、账单周期、报表 | UTC与韩国时间的边界日期 |
例如,单独将Node.js从一个主版本升级到另一个主版本,理论上不必同时升级数据库;但如果数据库驱动使用了旧版OpenSSL接口,或者原生扩展只提供旧ABI包,就需要将相关组件纳入同一验证批次。相反,如果问题只是数据库主机地址或白名单变化,优先检查网络和证书,不要先替换Node.js依赖。
验证顺序应从静态条件逐步进入实际业务,避免一开始就用完整流量掩盖问题。
先在韩国服务器或同构测试环境记录系统、架构、Node.js、包管理器、锁文件和数据库信息。生产安装应尽量使用锁文件对应的安装命令,并在隔离环境中进行,因为安装脚本可能执行编译或下载二进制文件。
例如,npm项目可以在测试目录验证:
npm ci
npm ci会依据锁文件重新安装依赖,并可能清理现有的node_modules,不要在未经备份和确认的生产目录中直接执行。若项目使用pnpm或Yarn,应使用项目原本的锁文件和对应命令,不要为了统一命令而更换包管理器。
安装成功后,先检查顶层依赖和可选依赖,再执行应用的最小启动或模块加载测试。原生模块应在与生产相同的系统、架构和Node版本下测试。
node -e "require('./package.json'); console.log('package metadata ok')"
node -p "process.versions"
npm ls --depth=0
对涉及图片、加密、SQLite或文件转换的模块,应分别调用一次真实功能,而不是只执行require()。如果模块在安装时跳过了可选二进制包,可能要到实际请求时才暴露问题。
执行项目定义的构建命令,例如:
npm run build
随后使用生产启动命令在测试端口运行。这里要观察的是构建产物是否包含正确的目标平台内容、启动时是否能读取环境变量、服务端渲染或动态加载是否正常。开发模式可以用于快速定位,但不能替代生产模式验证。
启动成功后,至少检查:
先确认DNS、TCP、TLS和数据库认证,再验证应用层查询。连接成功只说明握手和认证完成,不能证明事务、类型转换和超时参数正确。
可以把数据库验证结果分成三层:
韩国服务器与数据库跨地区部署时,还要用接近实际请求的超时和连接池参数进行验证。不能只在本地网络中测试后,直接套用同一组连接参数。
兼容性还包括在资源边界下是否保持正确行为。应关注:
如果替换了原生模块或数据库驱动,建议将旧环境和新环境对同一批输入进行结果对比。对图片、哈希、日期、金额和数据库查询结果,不应只比较HTTP状态码,还要比较内容、精度、编码和错误码。
最终应输出一份简洁的兼容矩阵,而不是只写“Node.js版本符合要求”。每个关键对象至少标记:
若旧环境能够稳定运行而新环境只在原生模块或数据库行为上失败,应优先缩小替换范围;若多个依赖同时要求更高的Node ABI、glibc和OpenSSL,则应把它们作为一组兼容单元验证。对新的Node.js应用,则应先固定受支持的LTS版本、基础镜像、锁文件和数据库驱动,再安排构建与运行测试。
因此,在韩国服务器部署Node.js应用时,下一步不应先决定“全部升级”还是“全部保留”,而应先拿到四项证据:目标服务器的系统与架构信息、项目锁文件和运行时约束、原生模块的动态库依赖、数据库驱动与服务端的行为测试结果。只有这四项能够对应起来,才能判断当前问题属于版本不兼容、系统库缺失、构建环境不一致,还是数据库和网络条件变化,并据此选择保留、升级或替换路径。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4527.html