香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


反向代理规则已经写入配置,但请求仍由 Nginx 本机处理、进入了错误的 server,或返回后端服务的错误页面时,先不要反复修改 proxy_pass。应从“当前请求是否到达这台服务器”开始,依次核对实际加载的配置、虚拟主机和 location 匹配、配置是否成功重载、后端地址是否可达,以及响应究竟由哪一层产生。
美国服务器与其他地区服务器使用 Nginx 时,配置匹配规则没有地域差异;但 DNS 解析、IPv4/IPv6、CDN 回源和云平台防火墙等链路可能不同。排查时要用真实访问的域名和路径复现请求,避免只检查配置文件,却漏掉请求实际落到另一台主机或另一条网络链路。
操作前记录访问域名、协议、端口、完整路径、请求方法和预期后端。例如,确认问题是访问 https://app.example.com/api/items 时未转发,还是只有某个子路径异常。浏览器页面表现相似,背后的原因可能分别是 DNS 指向错误、HTTPS 虚拟主机未配置、路径匹配失败或后端返回错误。
先确认域名解析结果和当前服务器地址:
dig +short app.example.com A
dig +short app.example.com AAAA
如果本机没有 dig,可用 getent hosts app.example.com 查看解析结果。将返回地址与服务器公网 IPv4、IPv6 地址及前置 CDN 或负载均衡的架构核对。若域名解析到 CDN 或其他入口,外部请求是否到达当前 Nginx,还取决于入口的回源配置。
在服务器本机确认监听端口和 Nginx 进程:
sudo ss -ltnp
ps -ef | grep '[n]ginx'
重点检查 Nginx 是否监听预期的 80 或 443 端口,以及进程是否由预期的配置目录启动。若机器上存在多个 Nginx 实例、容器或自定义启动参数,后续的配置测试和重载必须针对实际运行的实例;对另一套配置执行命令,不会改变当前请求处理结果。
面向美国用户的网站、业务后台与接口服务,A5数据提供美国物理服务器,涵盖常规 Xeon、AMD EPYC 及多 IP 等系列,并有 CN2 GIA 线路方案。不同处理器、内存、NVMe 存储与网络资源组合,可为 Nginx 接入层及后端应用部署提供相应的服务器基础,适配网站访问、数据库和容器等业务场景。
Nginx 通常通过 include 引入站点配置。文件存在,不代表主配置已包含该文件;同名配置也可能在不同目录各有一份。先查看配置测试结果和完整解析后的配置:
sudo nginx -t
sudo nginx -T
nginx -t 检查配置语法和引用文件是否可用;nginx -T 会输出 Nginx 实际解析到的配置内容,适合搜索目标域名、location 和 proxy_pass。输出可能包含内部地址或其他敏感配置,不要未经检查直接贴到公开工单或论坛。
若 Nginx 使用自定义配置文件或启动参数,先根据进程命令行确认其配置路径,再使用相同的二进制和 -c 参数执行测试。例如:
sudo /usr/sbin/nginx -t -c /etc/nginx/nginx.conf
sudo /usr/sbin/nginx -T -c /etc/nginx/nginx.conf
示例路径仅适用于该实例确实使用此二进制和配置文件的情况。测试对象不一致时,即使命令返回成功,也不能证明正在处理请求的实例配置正确。
在 nginx -T 输出中逐项确认:
include 使用的路径是否与文件实际位置一致。server 块中,监听端口和 server_name 是否与访问方式匹配。proxy_pass 是否位于会被请求命中的 location 内,而不是写在未加载、被注释或不相关的配置中。server_name、监听配置或另一份站点配置抢先接管该域名。如果使用的是容器、控制面板或自动化发布工具,配置文件可能由模板生成,手工修改后又被覆盖。应确认最终生成文件及其挂载关系;不要只检查宿主机上的副本。
Nginx 先根据监听地址、端口和 Host 选择 server,再在选中的 server 内匹配 location。因此,要排查反向代理规则不生效,先验证请求使用的协议、端口和主机名与配置一致。例如,只配置了 80 端口的站点,不会自动接管 443 上的 HTTPS 请求;HTTP 和 HTTPS 也可能分别进入不同的 server 块。
location 匹配方式会影响规则是否执行。常见规则中,location = /health 是精确匹配;普通前缀通常按最长前缀选择;正则 location 还可能覆盖普通前缀。若长前缀使用 ^~,则在该前缀命中时不再继续检查正则规则。不要仅凭配置文件中“先写了代理规则”判断它一定会生效。
例如:
server {
    listen 80;
    server_name app.example.com;

    location /api/ {
        proxy_pass http://127.0.0.1:8080/;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
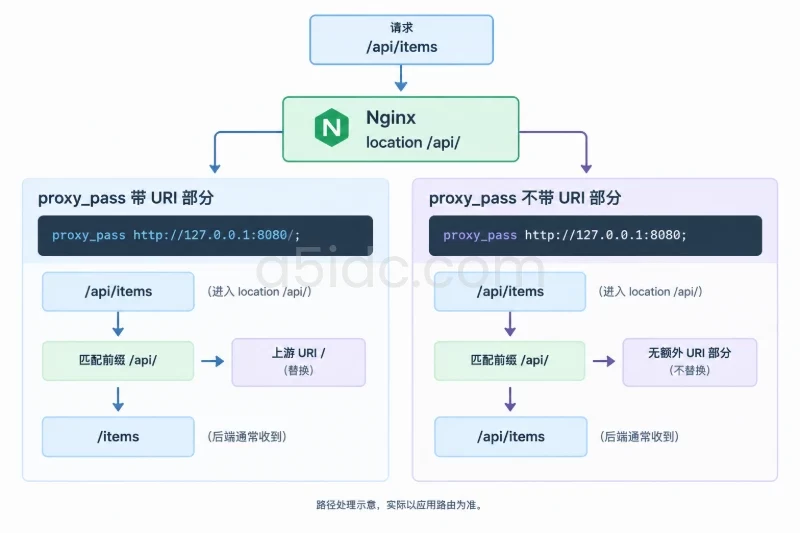
用该示例检查规则时,/api/items 会匹配 location /api/。由于 proxy_pass 的上游地址带有 URI 部分 /,匹配到的 /api/ 前缀会被替换为该 URI,后端收到的路径通常是 /items。若改为 proxy_pass http://127.0.0.1:8080;,没有额外 URI 部分,转发路径的处理方式不同,通常会保留原请求路径。应用实际需要 /api/items 还是 /items,应以其路由定义为准,不能只增删斜杠试错。
还要注意精确路径与带斜杠路径并不相同:/api 和 /api/ 可能进入不同的匹配逻辑。若只在浏览器测试首页,不能据此判断 /api/ 规则是否命中。应直接复现出错的完整路径,并查看访问日志中的 URI。
修改配置前,先备份将要调整的文件,并记录原有内容或版本控制提交号。编辑站点文件通常只影响对应虚拟主机,但修改主配置、公共 include 或通用代理片段,可能影响多个站点。不要通过覆盖整份主配置来修复单个站点问题。
完成修改后先测试,再重载:
sudo nginx -t
sudo systemctl reload nginx
sudo systemctl status nginx --no-pager
只有配置测试通过才执行重载。重载通常让 Nginx 使用新配置并平滑处理现有连接,但如果配置测试失败、服务实际由其他管理方式启动,或重载命令指向另一实例,配置都可能没有按预期生效。执行后检查服务状态、错误日志,并重新发起请求。
不同系统或自定义安装的服务名、配置路径可能不同。若找不到 nginx.service,先用 systemctl list-units --type=service | grep -i nginx 或检查进程的启动方式确认管理对象,不要直接终止进程来替代正常重载。
先绕过浏览器缓存和外部 DNS,直接向目标服务器发送带正确域名的请求。将 203.0.113.10 替换为服务器实际测试地址:
curl -i --resolve app.example.com:80:203.0.113.10 \
  http://app.example.com/api/items
该命令会将本次请求的域名解析临时指定到给定地址,同时保留请求中的主机名,适合核验该 IP 上的虚拟主机和路径规则。HTTPS 测试应使用 443 端口和 https://,并提供证书对应的域名;不能用 HTTP 测试结果代替 HTTPS 结论。
根据结果判断:
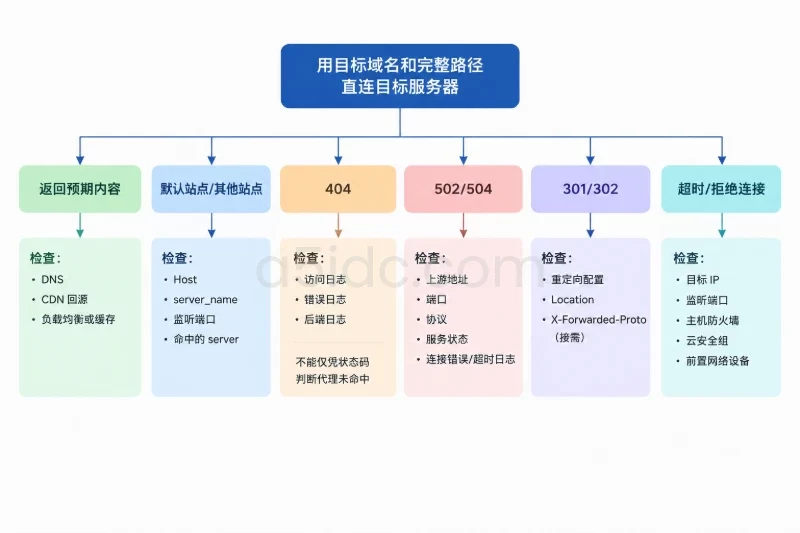
Host、server_name、监听端口以及是否命中了另一个 server 块。若用 IP 直接访问,主机名与域名请求不同,不能据此单独判断域名虚拟主机配置。Location。若后端依据转发协议判断 HTTPS,还要核对 X-Forwarded-Proto 等头部是否按应用要求传递。日志可帮助区分“规则未命中”和“上游不可用”:
sudo tail -n 100 /var/log/nginx/access.log
sudo tail -n 100 /var/log/nginx/error.log
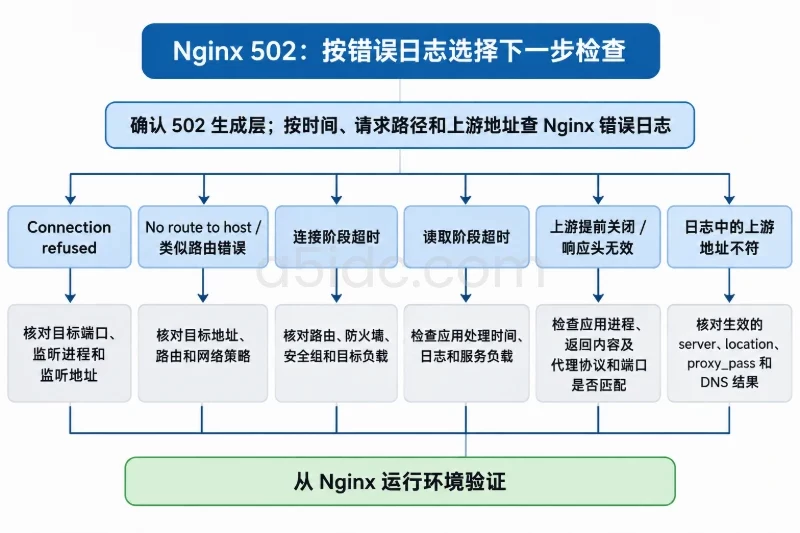
日志路径因发行版和站点配置而异,可先查看 nginx -T 中的 access_log、error_log 指令。访问日志里的状态码、请求 URI 和上游状态,与错误日志里的 connect() failed、upstream timed out 等信息结合起来看,通常比单看浏览器报错更可靠。
若请求已经命中代理规则,接着从 Nginx 所在环境测试后端,而不是只在管理电脑上测试。对于本机后端:
curl -i http://127.0.0.1:8080/
sudo ss -ltnp | grep ':8080'
若后端在另一台主机,使用实际地址和端口测试连通性,并确认后端服务允许来自 Nginx 服务器的连接。容器环境中,127.0.0.1 指向当前容器自身,并不等同于宿主机或另一容器;应按实际网络和服务发现配置填写上游地址。
重点核对 proxy_pass 中的协议、主机名和端口与后端监听方式是否一致。后端只提供 HTTP 时,不能仅因前端使用 HTTPS 就把上游协议写成 HTTPS。若上游使用域名,还要考虑 Nginx 运行环境能否解析该名称,以及 DNS 变化后的解析行为。
应用如果依赖原始域名、客户端地址或外部协议生成链接,应确认代理头符合应用的信任配置。Host、X-Forwarded-For 和 X-Forwarded-Proto 的具体取值需要结合后端框架处理方式核对;盲目转发客户端提供的头部,可能造成应用识别来源或协议错误。修正头部后,仍需分别检查 Nginx 响应和应用日志。
若 nginx -t 报语法错误、文件不存在或重复定义,不要重载。根据报错指出的文件和行号修正单项配置,再重新执行测试。若配置测试通过但流量仍不变,回到“实际运行实例、请求入口和虚拟主机匹配”三项复核;继续改 proxy_pass 往往只会增加配置歧义。
修改公共配置后出现多个站点异常,应尽快恢复备份文件或回退到已知可用版本,再执行 nginx -t。测试通过后才重载,并用受影响域名逐一验证。恢复单个站点文件通常只影响该站点;恢复公共配置可能影响多个虚拟主机,应先明确影响范围。不要用删除其他站点配置、清空配置目录或停止整台服务的方式处理单站点故障。
如果改动涉及防火墙或云安全组,应先保存原有规则及管理入口所需端口,再做范围最小的调整。错误地收紧远程管理端口可能导致失去服务器访问能力;无法确认规则影响时,应通过控制台保留可用的带外管理方式,并按原规则回退。
server、location 和 proxy_pass 与真实域名、端口及路径匹配。nginx -t 通过,重载针对正确实例执行,服务状态正常。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4254.html