香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


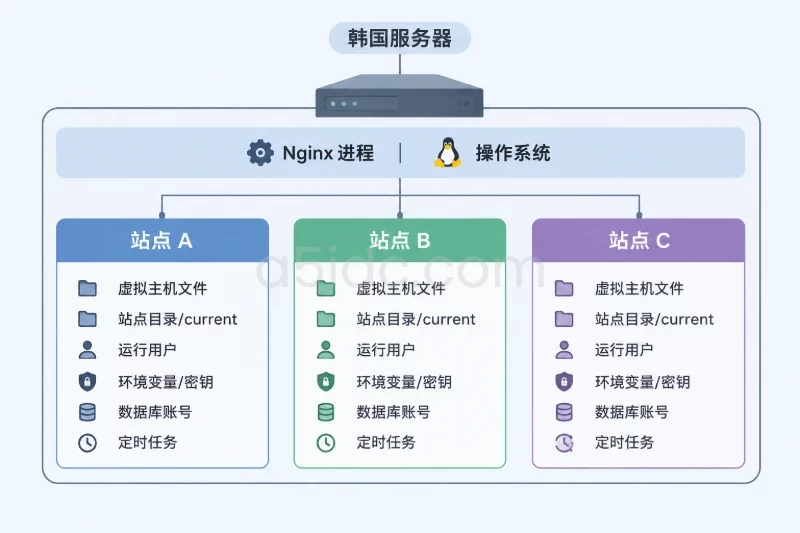
批量部署网站的重点,不是把同一份配置复制到多台服务器,而是让每个站点的域名、站点目录和证书等差异都有明确来源,并在变更后逐项验证。已有香港服务器和 Nginx 环境中,可以用 Ansible 维护站点清单,统一渲染虚拟主机配置;先备份,再检查配置语法,检查通过才重载服务,最后从外部验证每个域名的 HTTP 或 HTTPS 状态。
下面以一台已运行 Nginx 的 Debian/Ubuntu 服务器为例,展示一套可重复执行的维护流程。Nginx 配置目录、服务名称和证书路径可能因发行版及现有环境而异,执行前应先核对实际配置,不要直接覆盖已有站点配置。
批量部署多个网站时,服务器的计算、存储与网络资源会影响站点和后台服务的承载基础。A5数据提供香港物理服务器租用,涵盖入门建站、Xeon Gold及AMD EPYC等配置,部分方案配备NVMe存储,并有CN2与国际带宽选择,可为企业网站、业务后台及数据库等部署场景提供不同的硬件与网络资源组合。
先检查服务器上的 Nginx 服务状态、主配置文件和虚拟主机加载路径:
sudo systemctl status nginx --no-pager
sudo nginx -t
sudo nginx -T | less
nginx -T 会输出主配置及被包含的配置内容,可能包含内部路径、域名等信息,不应不加处理地对外发送。重点确认主配置是否加载了 /etc/nginx/conf.d/*.conf,以及当前站点配置是否由其他自动化工具、面板或部署流程管理。如果现有环境已有配置管理系统,应沿用同一套管理方式,避免两个工具争用同一文件。
批量变更前,至少确认以下条件:
/etc/nginx/conf.d/batch-sites.conf,不将其他人工维护的站点配置并入覆盖范围。如果一个站点还没有证书,不能只因为配置模板包含 HTTPS 就将它当作已就绪站点上线。应先补齐证书,或将其从本次发布清单中排除。
将站点差异写进清单,而不是散落在多份手工配置中。下面是一个简化的 Ansible 变量示例,包含两个站点;域名、目录和证书路径需替换为当前环境中的实际值:
sites:
  - name: site-a
    domains:
      - www.example-a.com
      - example-a.com
    root: /var/www/site-a/public
    certificate: /etc/letsencrypt/live/example-a.com/fullchain.pem
    private_key: /etc/letsencrypt/live/example-a.com/privkey.pem

  - name: site-b
    domains:
      - www.example-b.com
    root: /var/www/site-b/public
    certificate: /etc/letsencrypt/live/example-b.com/fullchain.pem
    private_key: /etc/letsencrypt/live/example-b.com/privkey.pem
清单应纳入版本管理,并限制只有授权人员可以修改。私钥内容不能放进清单或模板,清单中只记录服务器上的文件路径。若不同站点需要不同的缓存策略、访问日志或 PHP-FPM 配置,应显式增加对应字段,并在模板中按站点生成;不要为了简化清单,把所有站点强行套用同一组不适用的参数。
将虚拟主机模板保存为 templates/batch-sites.conf.j2:
{% for site in sites %}
server {
    listen 80;
    server_name {{ site.domains | join(' ') }};
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl;
    server_name {{ site.domains | join(' ') }};

    root {{ site.root }};
    index index.html index.htm;

    ssl_certificate {{ site.certificate }};
    ssl_certificate_key {{ site.private_key }};

    access_log /var/log/nginx/{{ site.name }}-access.log;
    error_log /var/log/nginx/{{ site.name }}-error.log;

    location / {
        try_files $uri $uri/ =404;
    }
}
{% endfor %}
这个示例用于静态站点:HTTP 请求会跳转到 HTTPS,HTTPS 下按站点目录读取文件。若网站使用 PHP、应用服务或既有的 Nginx 反向代理规则,应把相应 location 配置纳入模板并单独验证,不要直接用示例中的 try_files 替换原有应用路由。模板采用了 Nginx 配置的基本字段,域名、目录等值仍应避免包含未经审查的配置片段。
部署前可以先在清单层面检查必填项。至少保证每个站点都有唯一名称、一个或多个域名、站点目录及可用证书路径。若两个站点声明了同一个域名,Nginx 可能产生匹配冲突;不能仅凭配置检查通过就认为路由关系正确。
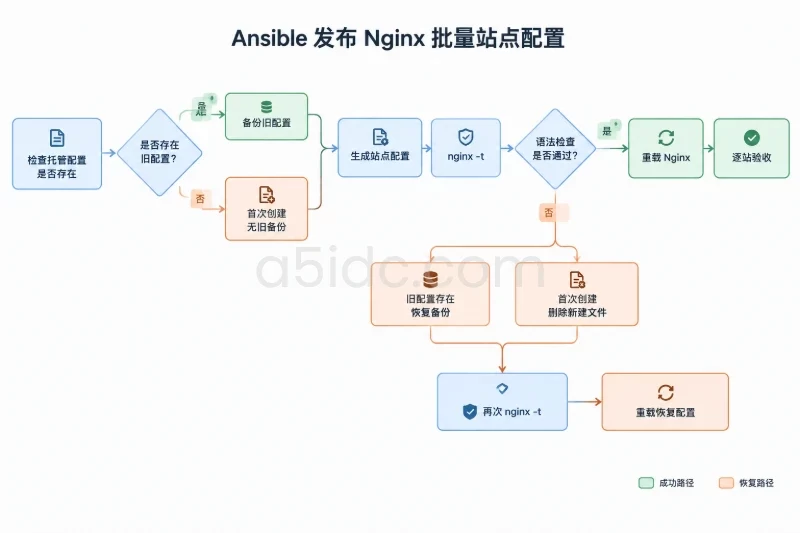
将 Ansible 的目标主机放在 inventory 中,并确认管理端能够正常连接。下面的 playbook 管理一份集中生成的 Nginx 配置,先记录旧文件,再写入新配置并执行语法检查。若发布过程中的任务失败,会尝试恢复旧文件;如果这是首次创建该文件,则移除本次新建的文件。
---
- name: 更新批量站点 Nginx 配置
  hosts: web
  become: true
  serial: 1
  vars:
    managed_config: /etc/nginx/conf.d/batch-sites.conf
    backup_dir: /var/backups/nginx
    backup_file: "{{ backup_dir }}/batch-sites.conf.{{ ansible_date_time.iso8601_basic_short }}"

  tasks:
    - name: 确认 Nginx 配置目录已加载 conf.d
      ansible.builtin.command: nginx -T
      changed_when: false

    - name: 检查现有托管配置
      ansible.builtin.stat:
        path: "{{ managed_config }}"
      register: old_config

    - name: 创建备份目录
      ansible.builtin.file:
        path: "{{ backup_dir }}"
        state: directory
        owner: root
        group: root
        mode: "0750"

    - name: 备份现有托管配置
      ansible.builtin.copy:
        src: "{{ managed_config }}"
        dest: "{{ backup_file }}"
        remote_src: true
        owner: root
        group: root
        mode: "0640"
      when: old_config.stat.exists

    - name: 发布、校验并重载 Nginx
      block:
        - name: 生成站点配置
          ansible.builtin.template:
            src: templates/batch-sites.conf.j2
            dest: "{{ managed_config }}"
            owner: root
            group: root
            mode: "0644"

        - name: 校验 Nginx 配置
          ansible.builtin.command: nginx -t
          changed_when: false

        - name: 重载 Nginx
          ansible.builtin.service:
            name: nginx
            state: reloaded

      rescue:
        - name: 恢复原有托管配置
          ansible.builtin.copy:
            src: "{{ backup_file }}"
            dest: "{{ managed_config }}"
            remote_src: true
            owner: root
            group: root
            mode: "0644"
          when: old_config.stat.exists

        - name: 移除首次发布产生的配置文件
          ansible.builtin.file:
            path: "{{ managed_config }}"
            state: absent
          when: not old_config.stat.exists

        - name: 校验恢复后的 Nginx 配置
          ansible.builtin.command: nginx -t
          changed_when: false

        - name: 重载恢复后的 Nginx 配置
          ansible.builtin.service:
            name: nginx
            state: reloaded
该示例适用于配置文件确由本 playbook 独占管理、且 Nginx 主配置已包含 conf.d 的情况。正式执行前,应检查 nginx -T 的输出,确认新文件会被加载且不会与现有 server_name 重复。还应确认系统已安装并配置 Ansible,目标主机组 web、模板路径和提权方式与实际项目一致。
在管理端先预览变更,再执行发布:
ansible-playbook -i inventory.ini deploy-sites.yml --check --diff
ansible-playbook -i inventory.ini deploy-sites.yml
--check --diff 可帮助发现将要变化的文件,但并不等同于真实发布:有些模块在检查模式下无法完整模拟服务重载和外部访问结果。应先在测试环境或单台目标机验证,再按批次扩大范围。示例中的 serial: 1 表示逐台处理,不代表一个站点配置内的所有业务逻辑都已验收。
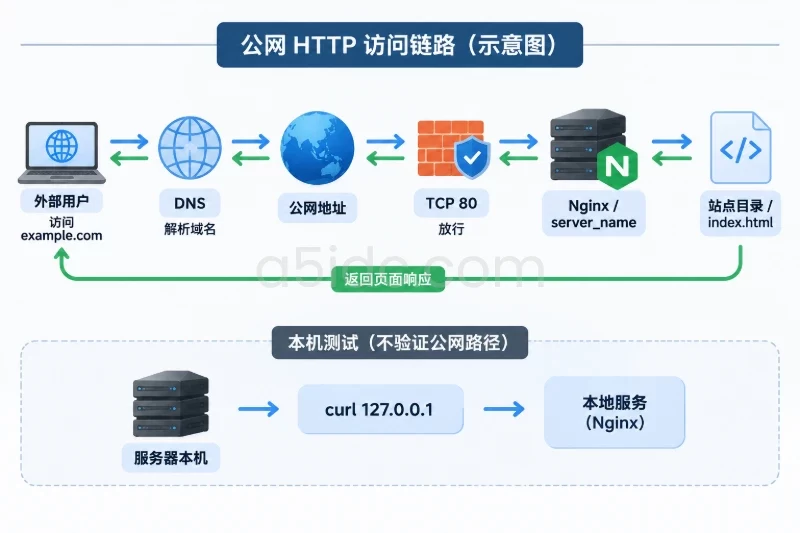
服务重载成功只说明 Nginx 接受了配置,不代表域名解析、证书、站点目录和应用响应都正常。验收时要把每个站点作为独立对象检查,至少确认 DNS、HTTP 跳转、HTTPS 状态码和页面内容。
先在管理端查看域名解析结果:
dig +short www.example-a.com
dig +short www.example-b.com
若管理端没有安装 dig,可使用系统已有的 DNS 查询工具;也可以从目标服务器检查,但服务器本机的 DNS 结果不一定与外部用户所见完全相同。若域名刚变更,应注意 DNS 缓存和 TTL 带来的延迟。解析到错误地址时,先处理 DNS,不要通过反复重载 Nginx 试图解决。
逐个检查 HTTP 是否按预期跳转,以及 HTTPS 是否返回成功状态:
curl -sS -o /dev/null -w '%{http_code} %{redirect_url}\n' http://www.example-a.com/
curl -sS -o /dev/null -w '%{http_code} %{ssl_verify_result}\n' https://www.example-a.com/
curl -sS -o /dev/null -w '%{http_code} %{ssl_verify_result}\n' https://www.example-b.com/
如果站点预期通过 HTTPS 提供服务,HTTP 返回 301 或 308 跳转到 HTTPS 通常是合理结果;HTTPS 返回 200 也不是唯一成功标准,例如需要登录的页面可能返回 302。验收规则应按业务约定设定,重点是状态码、跳转目标和页面内容符合预期,同时 TLS 证书验证没有错误。
针对同一台服务器承载多个域名的情况,还应测试每个域名是否命中了对应站点。可从管理端使用 curl --resolve,在不改动 DNS 的情况下把特定域名临时解析到指定 IP:
curl --resolve www.example-a.com:443:203.0.113.10 \
  -sS -o /dev/null -w '%{http_code}\n' \
  https://www.example-a.com/
将 203.0.113.10 替换为服务器实际公网 IP。--resolve 保留请求中的域名和 TLS 主机名,适合检查虚拟主机匹配;它不能替代从真实外部网络验证,也不能证明所有用户的 DNS 解析均已更新。
仅检查状态码可能把错误站点误判为成功。若网站有稳定的首页标记或健康检查路径,应同时检查响应内容:
curl -fsS https://www.example-a.com/ | head -c 500
此处的 head 只用于快速抽查。对于动态页面、需要登录的页面或响应较大的页面,应使用专门的健康检查接口,避免把首页内容特征写成不稳定的验收条件。
定时任务适合发现已上线站点的可访问性变化,不适合代替发布时的逐站验收。可以编写一个健康检查脚本,对清单中的每个 URL 请求并记录时间、状态码和失败原因。下面是检查脚本的基本形式,URL 应按实际站点和验收规则维护:
#!/usr/bin/env bash
set -u

urls=(
  "https://www.example-a.com/"
  "https://www.example-b.com/"
)

failed=0

for url in "${urls[@]}"; do
  result=$(curl -sS -L --max-time 10 \
    -o /dev/null -w '%{http_code}' "$url" 2>&1)
  rc=$?

  if [ "$rc" -ne 0 ]; then
    printf '%s FAIL curl_exit=%s detail=%s\n' \
      "$(date -Is)" "$rc" "$result"
    failed=1
  elif [ "$result" -lt 200 ] || [ "$result" -ge 400 ]; then
    printf '%s FAIL status=%s url=%s\n' \
      "$(date -Is)" "$result" "$url"
    failed=1
  else
    printf '%s OK status=%s url=%s\n' \
      "$(date -Is)" "$result" "$url"
  fi
done

exit "$failed"
脚本使用 -L 跟随跳转,因此它记录的是最终状态码,不会验证跳转次数是否过多,也不会单独证明跳转目标符合预期。若需要检查 HTTP 到 HTTPS 的重定向,应另设一项不跟随跳转的检查,并核对 redirect_url。
将脚本保存到受控路径后,先手动执行并观察结果,再通过 cron 定时运行。例如每五分钟检查一次,并将输出追加到独立日志:
*/5 * * * * /usr/local/sbin/check-sites.sh >> /var/log/site-check.log 2>&1
频率应结合站点数量、目标端承受能力和告警机制设定;多个站点同时检查时,不要设计成高频、无间隔地持续请求。日志应配置轮转或接入现有日志系统,并确定失败后由谁接收告警。没有告警渠道、责任人和处理流程的定时任务,只会积累日志,不会自动解决故障。
每次变更还应保留可追溯记录:变更时间、提交版本或配置差异、操作人、目标主机、发布结果、备份文件路径和验证结果。Ansible 输出可以保存为发布记录,但其中的变量和主机信息也应按内部安全要求保管。不要在日志中打印证书私钥、访问令牌或其他敏感内容。
如果 nginx -t 报错,先查看错误指出的文件和行号,并区分是模板生成错误、域名格式问题、目录或证书路径错误,还是已有配置冲突。不要先重启 Nginx,也不要删除报错文件之外的其他站点配置。
Ansible 的恢复步骤会尝试还原本次管理的配置文件。恢复后再次执行 nginx -t;若恢复配置仍不通过,说明问题可能存在于其他已加载文件或此前未发现的环境变更中,应停止继续发布,定位并修复具体配置。需要手工恢复时,先确认备份文件与目标文件对应,再替换文件并检查语法,避免用旧文件覆盖其他流程刚刚产生的合法变更。
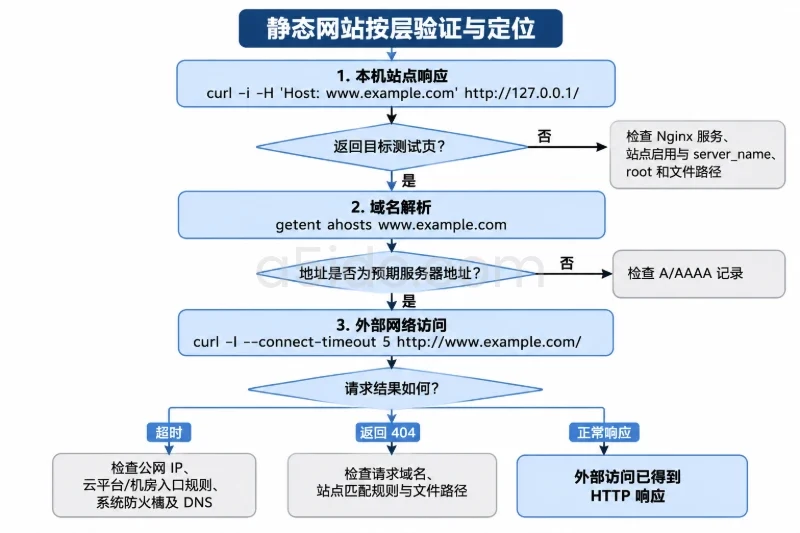
先检查域名解析是否指向预期 IP,再检查服务器监听端口、网络策略和 TLS 证书。可以依次执行:
sudo ss -lntp | grep -E ':(80|443)\b'
sudo nginx -t
sudo tail -n 50 /var/log/nginx/site-a-error.log
日志路径应与实际配置一致。若连接超时但服务器本机访问正常,优先检查服务器外部网络路径和安全策略;若返回 404,检查该域名是否命中预期虚拟主机、站点根目录是否正确、首页文件是否存在;若返回证书错误,核对证书域名、有效期、文件路径及完整证书链。根据不同结果处理,不要把所有访问失败都归结为 Nginx 故障。
先确认故障是否只涉及本次变更的站点,以及是否影响其他虚拟主机。若影响面扩大,停止后续批次,并优先恢复本次托管配置的已知可用版本。恢复操作的影响范围是整个 batch-sites.conf 文件内的站点,不应误认为只回退单个域名。
恢复后执行 nginx -t 并检查 Nginx 服务状态,再重做受影响域名的 HTTP、HTTPS 和内容验证。若配置已恢复但故障仍在,应继续检查 DNS、证书续期、站点文件权限、应用服务和网络策略;避免连续回滚、重载造成状态更加难以追踪。
nginx -t 通过,服务重载成功。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4246.html