香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


首次部署的目标,是让 Node.js 应用在日本服务器上成功启动,并从实际访问端确认 HTTP 请求能够到达应用、返回预期内容。实施时应先验证服务器本机,再验证外部访问,最后交给 systemd 管理进程;不要把“进程存在”直接当作“应用已经可用”。
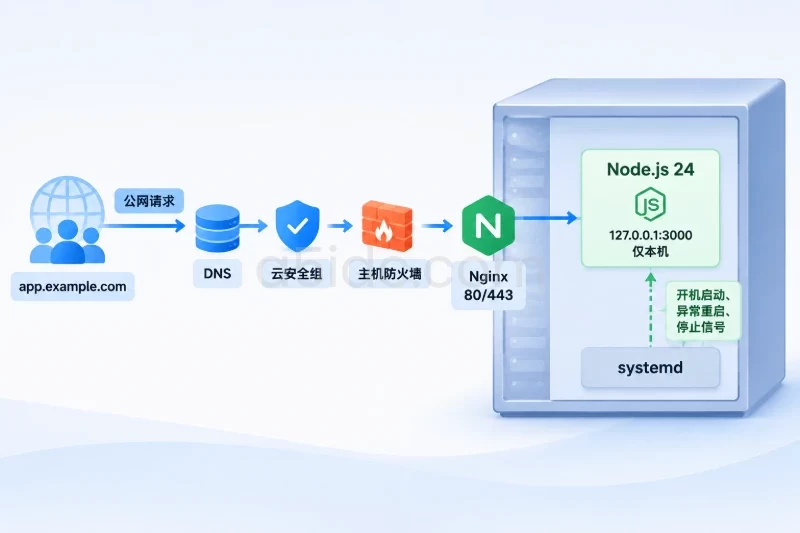
下面以一台新建的 Ubuntu 24.04 LTS 日本服务器为例,使用 Node.js、systemd 和系统自带的网络检查工具完成部署。示例不依赖数据库、Nginx 或额外的进程管理器,先通过受限开放的 HTTP 3000 端口完成首次验收。这个入口用于部署验证,不作为正式业务的 HTTPS 发布方案。
A5数据提供日本物理服务器资源,覆盖Xeon Gold、AMD EPYC等平台,并配备NVMe存储方案,适合部署Node.js应用、接口服务和业务后台。日本产品包含热销系列与CTG系列,提供CN2、国际带宽及CIA、GIA、SoftBank等线路选项,可结合日本本地访问、跨境业务和不同数据规模构建相应的运行环境。
操作前应具备以下条件:
sudo。以下示例使用独立目录 /opt/node-first、运行账号 nodefirst、服务名 node-first 和 TCP 3000 端口。命令中的示例公网地址必须替换为实际地址。
先检查系统和端口:
cat /etc/os-release
uname -m
id
sudo ss -lntp 'sport = :3000'
预期系统为 Ubuntu 24.04,架构为 x86_64 或 aarch64;端口检查中没有现有监听记录。如果 3000 已被其他服务占用,应另选端口,并同步修改应用环境变量、访问地址和防火墙规则,不要直接结束占用端口的进程。
还要确认下列路径和账号尚未被使用:
ls -ld /opt/node24 /opt/node-first \
  /etc/node-first.env \
  /etc/systemd/system/node-first.service 2>/dev/null

getent passwd nodefirst
新服务器上没有这些对象属于正常情况。若已经存在,先确认用途并备份,不要继续执行后面的创建或覆盖命令。
首次部署的验收边界:本机接口返回正确内容、受允许的外部客户端能够访问、进程由 systemd 管理并能重新启动。 日本机房的位置不会改变 Node.js 的启动方式,但实际访问路径可能影响连接耗时,因此外部验证应从真正使用业务的网络发起。
示例采用 Node.js 24.x。已有项目应先检查 package.json 中的 engines 和依赖兼容要求,再选择仍受维护的适用版本;不要因为服务器是新建的,就直接更换项目原有的主版本。
先安装下载和解压所需工具,不执行全系统升级:
sudo apt-get update
sudo apt-get install -y curl ca-certificates xz-utils
这些软件包可能被其他程序共用,回滚本文部署时不应顺带卸载它们。
下面从 Node.js 官方下载目录取得 24.x 的二进制包,并根据同一目录中的校验文件检查下载完整性。在同一个终端会话中依次执行:
case "$(uname -m)" in
  x86_64) ARCH=x64 ;;
  aarch64) ARCH=arm64 ;;
  *) echo "当前架构不在本示例范围内"; exit 1 ;;
esac

WORKDIR="$(mktemp -d)"
cd "$WORKDIR"

BASE="https://nodejs.org/dist/latest-v24.x"
curl -fsSLO "$BASE/SHASUMS256.txt"

FILE="$(awk -v arch="$ARCH" \
  '$2 ~ ("^node-v24\\.[0-9]+\\.[0-9]+-linux-" arch "\\.tar\\.xz$") {print $2}' \
  SHASUMS256.txt)"

test -n "$FILE"
curl -fsSLO "$BASE/$FILE"
grep -F "  $FILE" SHASUMS256.txt | sha256sum -c -
最后一步应显示对应文件名及 OK。如果文件名为空、下载失败或校验失败,停止安装,不要忽略错误继续解压。校验用于确认下载内容与发布校验值一致,不能替代对下载来源的确认。
确认校验通过且 /opt/node24 尚不存在后安装:
sudo mkdir /opt/node24
sudo tar -xJf "$FILE" -C /opt/node24 --strip-components=1

/opt/node24/bin/node --version
env PATH="/opt/node24/bin:$PATH" /opt/node24/bin/npm --version
预期输出 Node.js 和 npm 的版本号。后续服务使用绝对路径启动,因此不依赖登录终端里的 PATH,也不会误用系统中另一套 Node.js。
只在确认账号和目录不存在的前提下执行:
sudo useradd --system --user-group \
  --home-dir /opt/node-first \
  --shell /usr/sbin/nologin nodefirst

sudo install -d -o root -g root -m 755 /opt/node-first
这里让应用以普通系统账号运行,代码目录保持由 root 管理。示例应用不需要写文件,因此无需授予目录写权限。
创建一个无第三方依赖的 HTTP 服务:
sudo tee /opt/node-first/server.js >/dev/null <<'EOF'
'use strict';

const http = require('node:http');

const host = process.env.HOST || '127.0.0.1';
const port = Number(process.env.PORT || 3000);

const server = http.createServer((req, res) => {
  res.setHeader('Content-Type', 'application/json; charset=utf-8');
  res.setHeader('Cache-Control', 'no-store');

  if (req.method === 'GET' && req.url === '/healthz') {
    res.writeHead(200);
    res.end(JSON.stringify({ status: 'ok', app: 'node-first' }));
    return;
  }

  if (req.method === 'GET' && req.url === '/') {
    res.writeHead(200);
    res.end(JSON.stringify({ message: 'Node.js deployment ready' }));
    return;
  }

  res.writeHead(404);
  res.end(JSON.stringify({ error: 'not_found' }));
});

server.listen(port, host, () => {
  console.log(`Listening on http://${host}:${port}`);
});

server.on('error', (error) => {
  console.error(error);
  process.exit(1);
});
EOF
如果部署的是现有项目,应使用实际代码替换示例应用,并保留锁文件。存在 package-lock.json 时通常使用 npm ci 安装依赖;需要编译的项目还应先执行构建命令,再确定启动入口。不要对需要构建工具的项目提前排除开发依赖,也不要以 root 身份执行来路不明的依赖安装脚本。
在第一个 SSH 终端执行:
sudo -u nodefirst env HOST=127.0.0.1 PORT=3000 \
  /opt/node24/bin/node /opt/node-first/server.js
预期看到:
Listening on http://127.0.0.1:3000
这个终端暂时不要关闭。另开一个 SSH 终端执行:
curl -i --max-time 5 http://127.0.0.1:3000/healthz
curl -i --max-time 5 http://127.0.0.1:3000/
示例健康检查应返回 HTTP 200,正文为:
{"status":"ok","app":"node-first"}
上述输出用于说明预期结果,不代表已经在你的服务器上执行成功。本机验证通过后,在第一个终端按 Ctrl+C 停止前台进程,释放端口。
先绑定 127.0.0.1 的作用,是把应用启动问题与公网访问问题分开。 如果本机请求都失败,修改安全组不会解决应用入口错误、依赖缺失或端口冲突。
确认以下文件不存在后创建。若部署环境中已有同名文件,应先备份并核对用途,不可直接覆盖。
sudo tee /etc/node-first.env >/dev/null <<'EOF'
NODE_ENV=production
HOST=127.0.0.1
PORT=3000
EOF

sudo chmod 600 /etc/node-first.env

sudo tee /etc/systemd/system/node-first.service >/dev/null <<'EOF'
[Unit]
Description=Node.js first deployment
After=network.target

[Service]
Type=simple
User=nodefirst
Group=nodefirst
WorkingDirectory=/opt/node-first
EnvironmentFile=/etc/node-first.env
ExecStart=/opt/node24/bin/node /opt/node-first/server.js
Restart=on-failure
RestartSec=3
NoNewPrivileges=true
PrivateTmp=true

[Install]
WantedBy=multi-user.target
EOF

sudo systemctl daemon-reload
sudo systemctl enable --now node-first
enable --now 会启动服务并设置开机启动。检查运行状态和本机接口:
systemctl is-active node-first
systemctl is-enabled node-first
sudo journalctl -u node-first -n 30 --no-pager
curl -i --max-time 5 http://127.0.0.1:3000/healthz
预期分别得到 active、enabled,日志出现监听信息,接口返回 HTTP 200。若服务反复重启,应先停止服务并查看日志,不要把重启循环当作启动成功。
外部访问至少涉及两层:服务商控制台的入站规则,以及服务器本机防火墙。控制台中应添加 TCP 3000 入站规则,来源仅填写测试电脑公网 IPv4 的 /32 地址,并记录规则编号,便于回滚。
在服务器检查 UFW:
sudo ufw status verbose
如果 UFW 已启用,先保存规则状态,再添加限定来源的规则。下面的 198.51.100.20 是示例地址:
sudo ufw status numbered | sudo tee /root/ufw-before-node-first.txt
sudo ufw allow from 198.51.100.20 to any port 3000 proto tcp
该规则只允许指定来源访问 TCP 3000,不修改 SSH 规则。若 UFW 未启用,不要为这次测试直接执行 ufw enable;先确认是否存在其他防火墙管理方式,并在对应位置添加同等范围的规则,避免影响 SSH 登录。
完成来源限制后,备份环境文件并修改监听地址:
sudo cp -a /etc/node-first.env /etc/node-first.env.before-public
sudo sed -i 's/^HOST=127\.0\.0\.1$/HOST=0.0.0.0/' /etc/node-first.env
sudo systemctl restart node-first

sudo ss -lntp 'sport = :3000'
curl -i --max-time 5 http://127.0.0.1:3000/healthz
预期监听地址包含 0.0.0.0:3000,本机接口仍然正常。0.0.0.0 是监听所有 IPv4 接口的配置值,不是浏览器应访问的地址。
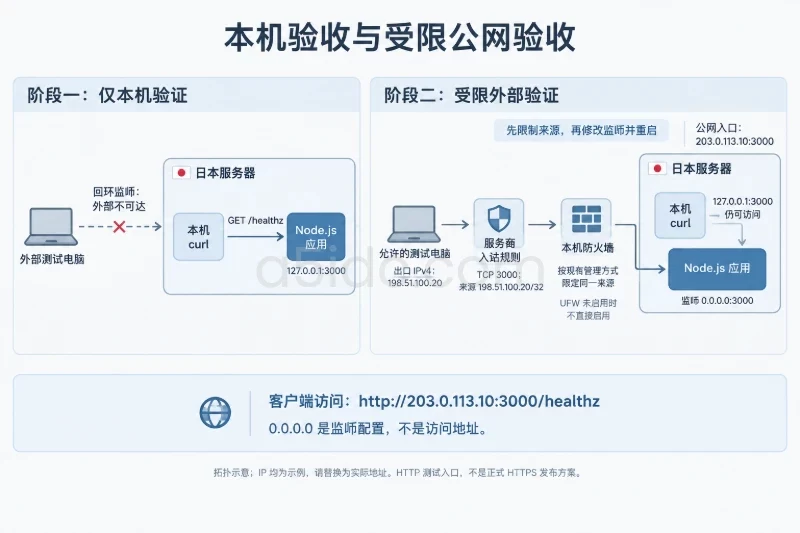
在被允许的测试电脑上执行,替换服务器公网 IPv4:
curl -i --connect-timeout 5 --max-time 10 \
  http://203.0.113.10:3000/healthz

curl -i --connect-timeout 5 --max-time 10 \
  http://203.0.113.10:3000/
浏览器也可以打开相同地址,但首次验收更适合保留 curl 的状态码和正文结果。必须同时确认 HTTP 200 与预期内容,避免把其他服务的页面误认为本应用响应。
若需要记录访问耗时,可在测试电脑执行:
curl -sS -o /dev/null \
  --connect-timeout 5 --max-time 10 \
  -w 'http=%{http_code} connect=%{time_connect}s total=%{time_total}s\n' \
  http://203.0.113.10:3000/healthz
其中连接时间和总耗时的单位均为秒。单次请求只能说明当次访问情况,不能据此判断日本服务器对所有地区的访问质量。
出现异常时,按“外部入口—监听状态—应用日志”的顺序检查:
| 现象 | 判断方向 | 下一步 |
|---|---|---|
| 外部连接超时,本机正常 | 地址、来源限制或网络入口问题 | 核对公网 IP、安全组、测试电脑出口 IP及本机防火墙 |
| 外部连接被拒绝 | 目标端口无监听,或规则主动拒绝 | 用 ss 确认 3000 是否监听及监听地址 |
本机正常,监听仍为 127.0.0.1 | 外部请求无法到达回环地址 | 核对环境文件是否修改、服务是否重启 |
| 返回 HTTP 404 | HTTP 服务已响应,但路径不匹配 | 核对 /healthz 和真实项目路由 |
服务日志出现 EADDRINUSE | 端口被占用 | 查明占用进程,不要盲目终止 |
| 日志出现模块或入口文件不存在 | 代码、依赖或启动路径有误 | 核对工作目录、文件路径、依赖安装和构建结果 |
服务为 active,请求却返回 500 | 进程存活,但业务处理失败 | 检查应用日志及数据库等外部依赖 |
真实项目的健康检查不能只照搬示例。如果业务必须连接数据库才能处理请求,还应验证必要连接及一个不产生副作用的业务接口;单纯返回 ok 只能证明 HTTP 进程能够响应。
首次启动完成后,逐项确认:
/healthz 返回 HTTP 200 和预期正文。active,开机启动状态为 enabled。sudo systemctl restart node-first 后,本机和外部检查仍然通过。本示例没有配置 TLS,因此不要通过这个 HTTP 入口传输账号密码、令牌或业务敏感数据。正式发布需要另行配置域名、HTTPS 和正式入口策略。
若只想撤回公网测试、保留本机运行,先删除控制台中本次新增的入站规则;若添加了上述 UFW 规则,执行:
sudo ufw delete allow from 198.51.100.20 to any port 3000 proto tcp
随后恢复环境文件并重启:
sudo cp -a /etc/node-first.env.before-public /etc/node-first.env
sudo systemctl restart node-first
sudo ss -lntp 'sport = :3000'
预期重新只监听 127.0.0.1:3000,本机接口可用,外部入口不可访问。
若要完全撤回本次部署,先关闭新增公网入口,再停止服务:
sudo systemctl disable --now node-first
systemctl is-active node-first
sudo ss -lntp 'sport = :3000'
确认服务不再运行、端口不再监听后,备份代码、环境文件和需要保留的日志,再移走本次新增的 systemd 单元文件并执行 sudo systemctl daemon-reload。运行时目录和账号只在确认没有被其他应用使用后清理,不要批量删除 /opt 下的内容。
回滚结束还应复查:SSH 登录正常、原有服务未受影响、新增入站规则已撤销、测试端口已关闭或仅绑定回环地址。这样才能把“部署成功”和“能够安全撤回”同时纳入首次部署验收。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/4156.html