香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


目标状态是:应用在香港服务器上使用固定的 Node.js 24 LTS 补丁版本启动,依赖能够按照锁文件重复安装,原生模块可以在当前 CPU 架构和 libc 环境中加载,数据库驱动、TLS、字符集及认证方式均通过验证,systemd 或现有进程管理器重启后仍能保持相同运行结果。核对重点不只是“服务器能否安装 Node.js”,还包括操作系统、运行时、包管理器、原生编译链、数据库服务端和应用框架之间是否形成完整兼容链。
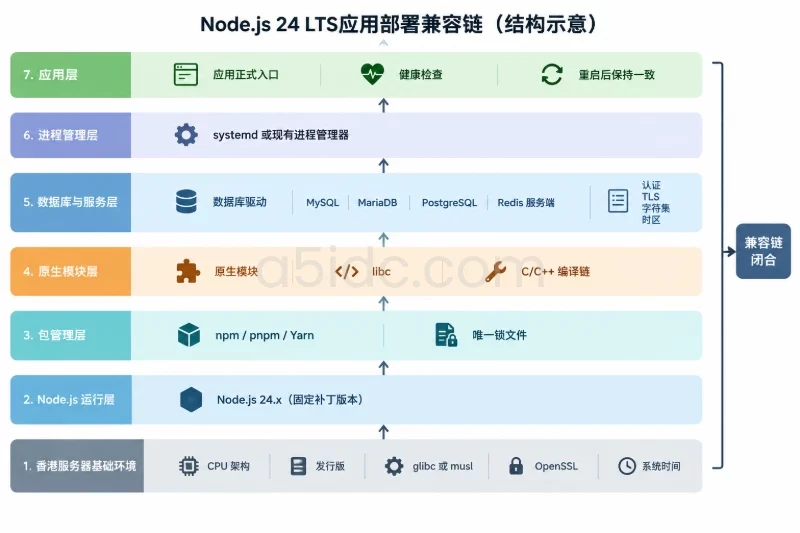
开始部署前,应先记录香港服务器的发行版、CPU 架构、glibc 或 musl、OpenSSL、Node.js 24.x 具体补丁版本、包管理器版本、锁文件类型、数据库服务端版本和访问方式。香港机房位置主要影响访问延迟、出口地址和数据库白名单,不会自动改变 Node.js 的模块兼容规则;但 DNS、IPv6、时钟同步和数据库跨地域访问仍可能直接影响启动与验收。
针对香港地区的 Node.js 应用、业务后台、接口服务及数据库部署,A5数据提供入门建站、Xeon Gold 与 AMD EPYC 等物理服务器方案,覆盖 SSD、NVMe、大内存及不同计算能力配置,并提供 CN2 与国际带宽选择。多样化的 CPU、内存、存储和网络资源,可为运行时环境、依赖构建、数据库连接及多任务应用提供相应的硬件基础。
不要把“Node.js 24 LTS”当作一个足够精确的版本条件。Node.js 24 仍有不同补丁版本,应用依赖也可能通过 engines、原生二进制或框架适配范围限制可用版本。
建议在部署记录中至少固定以下信息:
| 层级 | 需要记录的内容 | 核对重点 |
|---|---|---|
| 操作系统 | 发行版、版本、内核、CPU 架构 | x86_64、arm64 等架构是否有对应 Node.js 和原生依赖 |
| 系统运行库 | glibc 或 musl、libstdc++、系统 OpenSSL | Node.js 二进制和原生扩展能否加载 |
| JavaScript 运行时 | Node.js 24.x 具体版本 | 是否符合应用 engines.node 和框架支持范围 |
| 包管理器 | npm、pnpm 或 Yarn 的版本 | 是否能够读取当前锁文件并复现安装 |
| 应用依赖 | package.json、锁文件、构建产物 | 是否混用了不同包管理器或不同环境生成的依赖 |
| 原生模块 | sharp、bcrypt、canvas、sqlite3 等 | 是否有当前 Node.js、系统和架构可用的预编译包 |
| 数据库 | MySQL、MariaDB、PostgreSQL、Redis 等服务端版本 | 驱动、认证、TLS、协议和字符集是否匹配 |
| 进程管理 | systemd、容器或其他进程管理器 | 启动路径、环境变量和权限是否一致 |
如果应用已经明确支持 Node.js 24,可以在 package.json 中设置边界。例如:
{
  "engines": {
    "node": ">=24 <25"
  },
  "packageManager": "npm@某个已验证版本"
}
是否使用 <25 取决于项目的发布策略。若应用需要兼容多个 Node.js 大版本,可以使用更宽的范围,但必须在测试环境分别执行构建和启动验证。仅有 engines 字段并不等于已经完成兼容测试,部分包管理器默认只发出警告,仍可能继续安装不兼容依赖。
先在目标服务器采集信息,不要根据发行版名称直接推断兼容性。以下命令只读取系统状态,不会修改服务器:
cat /etc/os-release
uname -a
uname -m
getconf LONG_BIT
ldd --version | head -n 1
openssl version -a
timedatectl status
df -h
free -h
如果系统使用的是标准 glibc,重点关注 Node.js 运行文件要求的动态链接器和系统实际版本:
command -v node || true
readlink -f "$(command -v node)" 2>/dev/null || true
readelf -l "$(command -v node)" 2>/dev/null | grep 'interpreter' || true
执行结果应重点判断以下情况:
uname -m 与应用依赖的预编译包架构一致。x86_64 环境不能直接使用 arm64 的 node_modules。GLIBC_x.xx not found,不是 npm 配置问题,而是运行库不满足要求。libstdc++、编译器和 Python 是否满足原生模块构建要求,不能只看 Node.js 本身能否启动。若服务器是较旧的系统版本,优先在预发布环境使用相同镜像或相同系统快照测试。不要为了运行 Node.js 24 直接替换系统 glibc;这是系统级变更,可能影响 SSH、数据库客户端和其他业务,影响范围大,通常不适合作为应用上线前的临时修复。
项目应只选择一种安装入口。常见对应关系如下:
| 项目文件 | 安装方式 | 不应做的事情 |
|---|---|---|
package-lock.json | 使用匹配的 npm 执行 npm ci | 不要上线时临时执行 npm install 改写锁文件 |
pnpm-lock.yaml | 使用已验证版本的 pnpm | 不要用 npm 代替 pnpm 解析依赖 |
yarn.lock | 使用项目指定的 Yarn | 不要删除锁文件后重新解析 |
| 多种锁文件同时存在 | 先在开发或构建环境确定唯一入口 | 不要让服务器自行猜测使用哪个锁文件 |
在项目目录中查看声明和工具版本:
node -v
npm -v
npm pkg get engines packageManager
ls -1 package.json package-lock.json pnpm-lock.yaml yarn.lock 2>/dev/null || true
需要额外核对:
package.json 中的 engines.node 是否允许 Node.js 24。packageManager 字段指定的版本是否已经在测试环境验证。package.json 同步。optionalDependencies,因为它们可能根据操作系统和架构选择不同的二进制包。postinstall、prepare、install 脚本,这些脚本可能下载文件、编译 C/C++ 模块或执行生成步骤。JavaScript 包通常不等于纯 JavaScript 包。以下类型需要单独核查:
sharp 等;bcrypt 等;sqlite3、better-sqlite3 等;canvas 等;node-gyp、prebuild 或 node-pre-gyp 的包。Node.js 原生扩展可能依赖 Node ABI。使用 N-API 的模块通常具备更好的跨 Node.js 版本能力,但仍不代表它可以跨 CPU 架构、libc 或系统库直接复制。只要模块包含 .node 文件,就应在目标架构或相同构建环境中验证。
检查生产依赖树:
npm ls --omit=dev --depth=0
npm ls --omit=dev 2>&1 | tee /tmp/myapp-dependency-tree.txt
如果命令报告 invalid、extraneous 或 missing,应先修复依赖树,不要用 --force 或忽略错误继续上线。需要定位某个依赖被谁引入时,可以使用:
npm explain sharp
npm explain bcrypt
npm explain better-sqlite3
以上包名仅作为示例,应替换为项目实际存在的依赖。
数据库兼容性要拆成“驱动版本、服务端版本、认证方式、TLS、字符集和协议行为”分别验证,不能只看数据库端口能否连通。
| 数据库对象 | 需要确认的条件 | 验证方向 |
|---|---|---|
| MySQL 或 MariaDB | 驱动版本、服务端真实类型和版本、认证插件、TLS、字符集、时区 | 查询服务端版本和字符集,使用应用实际驱动建立连接 |
| PostgreSQL | pg 或 ORM 版本、服务端版本、SCRAM 认证、TLS、server_encoding、时区 | 使用只读查询确认版本、编码和时区 |
| Redis | 客户端版本、RESP 协议、ACL、TLS、数据库编号和连接池参数 | 执行 PING,再确认认证和 TLS 配置 |
| SQLite | Node 原生模块、系统库、文件权限、数据库文件架构 | 在目标系统加载模块并以应用用户打开测试库 |
| ORM 查询引擎 | 生成平台、CPU 架构、libc、Node.js 支持范围 | 在目标系统重新生成或加载对应引擎并运行只读查询 |
MySQL 与 MariaDB 不应只按照数字版本进行互换判断。即使连接协议相近,认证插件、JSON 行为、索引特性和 SQL 兼容性也可能不同。PostgreSQL 则应重点检查驱动是否支持当前服务端的认证与 TLS 配置。Redis 连接成功也不代表 ACL、TLS 或连接池参数已经正确。
数据库只读核验可以使用项目已经配置好的客户端或应用驱动。以 PostgreSQL 为例,查询本身不修改数据:
SHOW server_version;
SHOW server_encoding;
SHOW timezone;
SELECT current_user, current_database();
MySQL 或 MariaDB 可执行:
SELECT VERSION();
SELECT @@version_comment;
SELECT @@character_set_server, @@collation_server;
SELECT @@time_zone, @@system_time_zone;
SELECT CURRENT_USER();
不要把数据库密码直接写入命令行、Git 仓库或普通日志。测试连接时使用受控的环境变量、密钥管理服务或交互式密码提示,并确认应用用户只有必要权限。若需要执行迁移,必须把迁移视为独立变更,先备份或创建可恢复快照,确认回滚策略后再进行。
推荐使用按版本区分的发布目录,而不是直接覆盖正在运行的目录。例如:
/srv/myapp/
├── releases/
│   ├── 2025xxxx-01/
│   └── 2025xxxx-02/
├── shared/
└── current -> releases/2025xxxx-01
发布前需要保存以下内容:
current 指向的版本目录;环境变量通常包含数据库密码、签名密钥和第三方服务令牌,备份时应使用权限受控的密钥存储或加密备份,不要直接复制到公开目录。修改服务文件、运行时软链接或环境配置前,应记录修改前内容,以便恢复。
创建目录时,将应用目录所有权交给专用用户:
sudo install -d -o nodeapp -g nodeapp /srv/myapp/releases/2025xxxx-02
sudo install -d -o nodeapp -g nodeapp /srv/myapp/shared
如果服务器还没有 nodeapp 用户,应先按照现有账号规范创建。不要让应用长期以 root 身份运行。
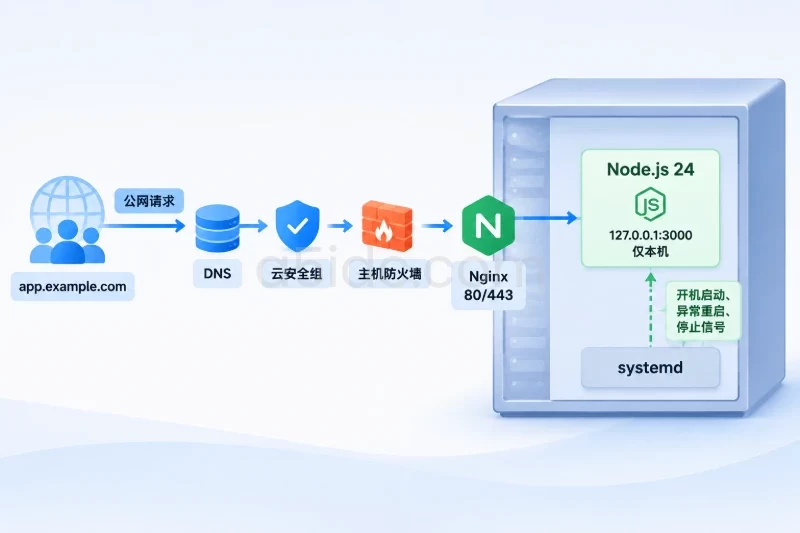
生产环境应使用已经在预发布环境验证过的 Node.js 24.x 具体版本。可以将运行时放在独立目录,并让服务使用固定路径,例如:
/opt/node-v24.x.y/
/opt/node-current -> /opt/node-v24.x.y/
切换前先确认目标二进制的架构、版本和动态库:
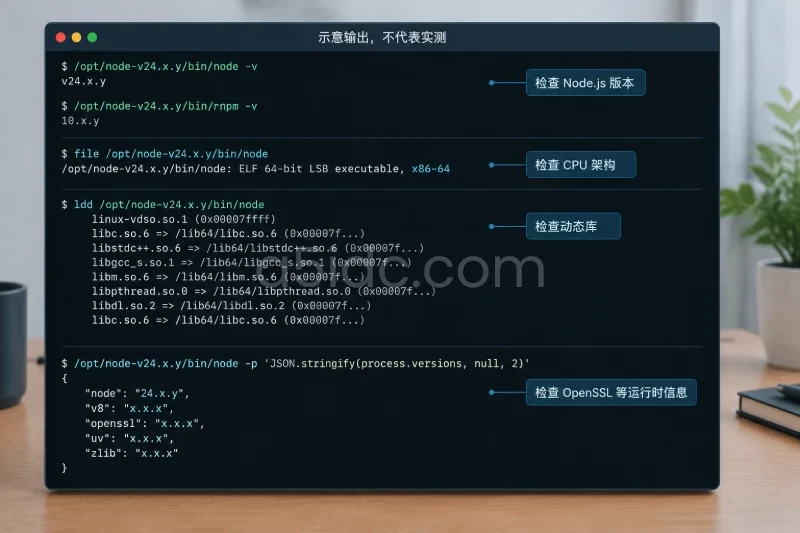
/opt/node-v24.x.y/bin/node -v
/opt/node-v24.x.y/bin/npm -v
file /opt/node-v24.x.y/bin/node
ldd /opt/node-v24.x.y/bin/node
/opt/node-v24.x.y/bin/node -p 'JSON.stringify(process.versions, null, 2)'
结果中至少检查:
process.arch 与服务器架构一致;process.platform 与部署目标一致;process.versions.openssl 与应用要求相符;not found;切换 /opt/node-current 会影响之后所有使用该路径的服务。应在维护窗口执行,并保留旧运行时,不要删除旧目录:
sudo ln -sfn /opt/node-v24.x.y /opt/node-current
/opt/node-current/bin/node -v
若系统中还有其他服务依赖旧 Node.js,不要直接修改全局 PATH。优先在 systemd 的 ExecStart 中使用绝对路径,避免不同服务因 PATH 顺序变化而使用了不同运行时。
推荐在构建环境完成 TypeScript 编译、前端打包和 ORM 客户端生成,服务器只接收已经验证的构建产物。若应用必须在香港服务器构建,应先确认编译工具链:
command -v make || true
command -v gcc || true
command -v g++ || true
command -v python3 || true
python3 --version 2>/dev/null || true
pkg-config --version 2>/dev/null || true
不同发行版的编译器、Python 和系统头文件包名称不同,应根据已经核实的发行版选择包管理器,不要套用其他系统的安装命令。安装编译工具会改变系统软件包状态,执行前应记录软件包清单,并确认可通过系统快照或软件包回退恢复。
在发布目录中,先进行不执行安装脚本的依赖检查:
cd /srv/myapp/releases/2025xxxx-02
/opt/node-current/bin/npm ci --omit=dev --ignore-scripts
这个阶段用于验证锁文件和依赖解析,不一定能完成所有原生模块安装,因为部分模块需要在安装脚本中下载或编译二进制。最终安装方式要根据项目实际情况选择:
node_modules 直接复制到香港服务器;npm install --force、--legacy-peer-deps 或跳过引擎检查掩盖版本冲突。安装完成后重新查看生产依赖:
/opt/node-current/bin/npm ls --omit=dev --depth=0
/opt/node-current/bin/node -e "console.log(process.version, process.arch, process.platform)"
如果项目使用 pnpm 或 Yarn,应使用对应的锁文件和版本完成同等操作,不要因为服务器预装 npm 就改变项目的安装方式。
Node.js 24 应用常见的运行失败有三类:
.node 文件时出现 ABI 或动态库错误;应用启动前可执行项目自带的导入检查或最小化测试:
cd /srv/myapp/releases/2025xxxx-02
/opt/node-current/bin/node -e "require('./package.json'); console.log('package load ok')"
对于 ESM 项目,应使用项目实际入口测试,例如:
/opt/node-current/bin/node --input-type=module -e "import('./dist/server.js').then(() => console.log('esm load ok'))"
不要把第二条命令直接用于所有项目;入口文件、type 字段和构建目录必须以项目实际结构为准。若依赖同时提供 main、module 和 exports,需要通过项目的正式启动命令验证解析结果。
检查加密库版本:
/opt/node-current/bin/node -p 'process.versions.openssl'
若旧依赖只支持过时的加密算法或 TLS 配置,不应把降低安全级别作为长期解决方案。应优先升级依赖、更新证书链或调整服务端到受支持的协议。临时兼容参数即使能让应用启动,也应记录有效期、影响范围和移除计划。
数据库测试必须使用应用正式使用的驱动和连接配置,不能只用系统自带客户端证明“端口可达”。应至少验证:
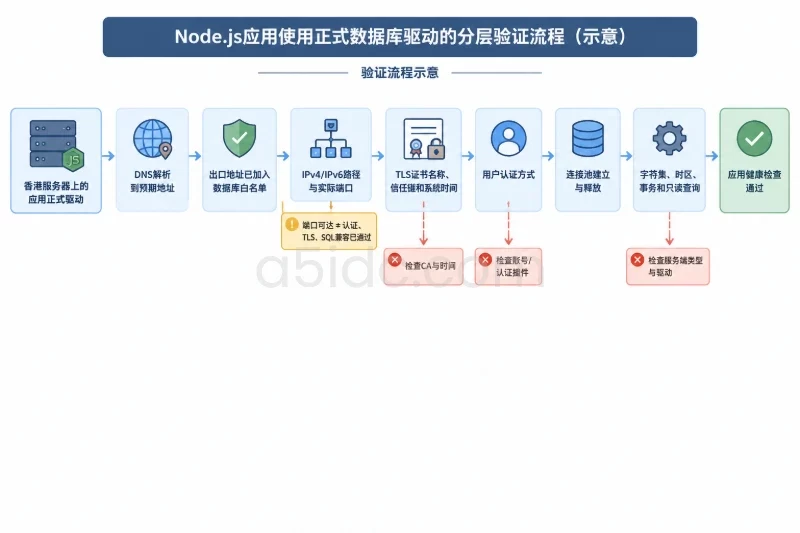
基础网络检查:
getent ahosts db.example.com
nc -vz db.example.com 5432
nc -vz db.example.com 3306
其中端口号应替换为实际服务端口,nc 不可用时使用项目既有诊断工具。端口连通只说明网络路径基本可达,不说明认证、TLS 或 SQL 兼容。
数据库应用用户应先执行只读查询。连接测试成功后,再通过应用的健康检查或测试接口验证连接池。不要在生产数据库上直接运行初始化脚本、自动迁移或清空表操作。若 ORM 需要生成客户端,应在目标系统或完全一致的构建环境中生成,并确认生成出的二进制平台与服务器相同。
以 systemd 为例,服务文件应明确写出运行用户、工作目录、Node.js 路径和环境文件:
[Unit]
Description=myapp Node.js service
After=network-online.target
Wants=network-online.target

[Service]
Type=simple
User=nodeapp
Group=nodeapp
WorkingDirectory=/srv/myapp/current
Environment=NODE_ENV=production
EnvironmentFile=-/etc/myapp/myapp.env
ExecStart=/opt/node-current/bin/node /srv/myapp/current/dist/server.js
Restart=on-failure
RestartSec=5
NoNewPrivileges=true
PrivateTmp=true
TimeoutStopSec=30

[Install]
WantedBy=multi-user.target
dist/server.js 只是示例,若项目正式入口是 server.mjs、框架启动命令或其他文件,应替换为实际入口。需要写入文件的应用,应将写入目录单独放在 /srv/myapp/shared,不要默认给整个应用目录写权限。
加载前检查配置:
sudo systemd-analyze verify /etc/systemd/system/myapp.service
sudo systemctl daemon-reload
sudo systemctl start myapp
sudo systemctl status myapp --no-pager
如果服务启动正常,再根据维护窗口决定是否启用开机启动:
sudo systemctl enable myapp
systemd 中使用绝对路径很重要。即使 SSH 会话中的 node -v 正确,systemd 也可能因为没有加载用户 shell 配置而使用另一套 Node.js。
/opt/node-current/bin/node -p '
JSON.stringify({
  node: process.version,
  arch: process.arch,
  platform: process.platform,
  abi: process.versions.modules,
  napi: process.versions.napi,
  openssl: process.versions.openssl
}, null, 2)'
通过条件包括:
npm ls --omit=dev 没有缺失或非法依赖;MODULE_NOT_FOUND、ERR_DLOPEN_FAILED 或引擎版本警告。sudo systemctl is-active myapp
sudo systemctl is-enabled myapp
sudo journalctl -u myapp -n 100 --no-pager
sudo systemctl show myapp -p ExecStart -p User -p WorkingDirectory
检查日志时不要输出完整数据库连接串、令牌或密码。应用应具备可区分的启动日志,例如运行时版本、发布版本和数据库连接状态,但敏感配置只记录名称,不记录值。
若应用提供健康检查接口,可使用:
curl --fail-with-body --silent --show-error \
  --connect-timeout 5 \
  --max-time 15 \
  http://127.0.0.1:3000/health
健康检查最好拆成两层:
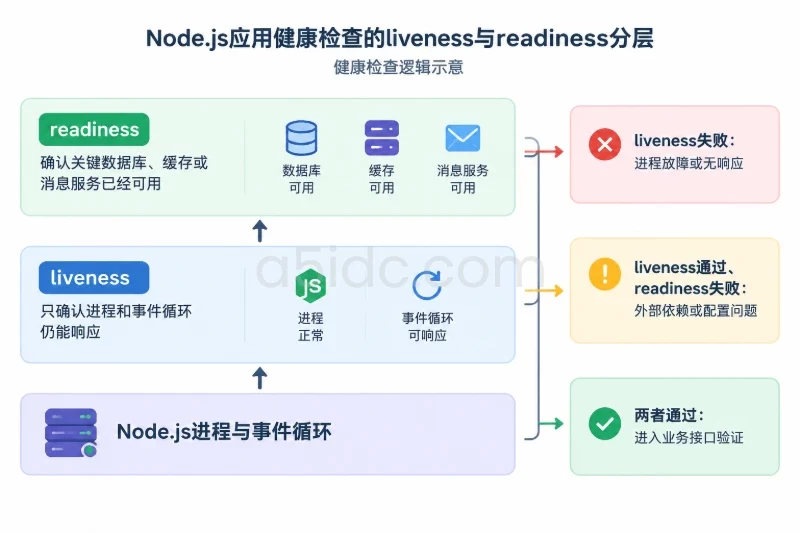
liveness:只确认进程和事件循环仍能响应;readiness:确认关键数据库、缓存或消息服务已经可用。这样可以区分 Node.js 进程故障与外部依赖故障。若应用使用 WebSocket、长连接或流式接口,还要验证连接升级、超时和进程重启后的恢复行为。
| 验证结果 | 说明 | 后续动作 |
|---|---|---|
| Node.js、依赖、原生模块、数据库和健康接口全部通过 | 兼容链基本闭合 | 进入小流量或维护窗口上线 |
| Node.js 能启动,但依赖安装失败 | 锁文件、包管理器或引擎范围不匹配 | 回到构建环境修复,不在生产强行安装 |
| 依赖安装成功,但入口加载失败 | 原生模块、模块格式或构建产物有问题 | 在同架构环境重建并复测 |
| 端口可达但数据库认证失败 | 用户、认证插件、TLS 或白名单问题 | 对照数据库服务端日志和驱动配置 |
| 服务正常但健康检查失败 | 端口、环境变量、路由或外部依赖问题 | 从本机监听、配置、DNS 到数据库逐层检查 |
| 仅香港服务器失败,其他环境正常 | 可能是出口白名单、DNS、IPv6、时间或链路差异 | 对比解析结果、出口地址和 TLS 握手 |
GLIBC、架构或动态库错误典型表现包括:
/lib64/libc.so.6: version `GLIBC_x.xx' not found
Exec format error
error while loading shared libraries
处理顺序如下:
uname -m 确认 CPU 架构;ldd --version 确认 libc;file 和 ldd 检查 Node.js 及原生模块;不要把另一台服务器的 node_modules 直接覆盖到当前目录,也不要随意替换系统 libc。若必须升级操作系统,应先完成整机快照、应用备份和回滚演练。
npm ci 报锁文件或引擎错误常见原因包括锁文件与 package.json 不一致、npm 主版本不匹配、项目要求的 Node.js 范围不包含 24,或 peer dependency 无法解析。
推荐做法:
ci 安装。不要在生产目录直接删除锁文件、改用 npm install 或使用强制参数。这样虽然可能暂时得到一个可启动目录,但依赖版本已经偏离发布记录,后续无法可靠回滚。
例如:
Cannot find module '*.node'
Module was compiled against a different Node.js version
ERR_DLOPEN_FAILED
先确认以下条件:
--ignore-scripts 跳过;node-gyp 所需的编译器、Python 和系统头文件是否齐全。处理时优先重新生成或重新编译具体模块,不要对整个依赖树无差别执行重建。若模块版本本身不支持 Node.js 24,应升级到兼容版本或替换实现,并在预发布环境验证 API 行为。
区分以下情况:
timeout:检查香港服务器到数据库的路由、白名单、DNS 和端口;authentication failed:检查用户名、密码、认证插件和账号来源;certificate verify failed:检查系统时间、CA 文件、证书名称和信任链;unsupported authentication:检查驱动版本和数据库认证方式;encoding 或乱码:检查服务端字符集、连接参数和应用序列化;不要通过关闭证书校验、使用空密码或授予数据库管理员权限来绕过问题。任何临时放宽配置都应限定范围、记录变更并在验证完成后恢复。
重点检查:
sudo systemctl show myapp -p Environment
sudo systemctl cat myapp
sudo journalctl -u myapp -b --no-pager
常见原因是:
WorkingDirectory 不正确;修复配置后先执行 systemd-analyze verify,再重启服务。不要反复重启掩盖启动失败;连续重启可能产生大量日志,也可能触发数据库连接和外部接口限流。
如果新版本只涉及代码和依赖,且没有改变数据库结构,可保留旧发布目录,通过切换 current 恢复:
readlink -f /srv/myapp/current
sudo ln -sfn /srv/myapp/releases/2025xxxx-01 /srv/myapp/current
sudo systemctl restart myapp
sudo systemctl status myapp --no-pager
软链接切换会影响当前服务指向,但不会自动恢复环境变量、数据库数据或外部配置。执行前确认旧目录完整、旧 Node.js 运行时仍存在,并验证旧版本能够加载其对应依赖。
若新运行时本身导致原生模块或框架异常,应保留旧版本目录,切换运行时链接:
/opt/node-v旧版本/bin/node -v
sudo ln -sfn /opt/node-v旧版本 /opt/node-current
sudo systemctl restart myapp
如果其他服务也使用 /opt/node-current,切换前必须评估影响范围。更稳妥的方式是为每个服务使用独立的绝对 Node.js 路径,避免一个运行时链接影响多个业务。
代码回滚不等于数据库可以回滚。若新版本执行过字段删除、类型修改、索引变更或不可逆数据迁移,旧代码可能无法读取新结构。
上线前应明确以下规则:
没有备份和恢复验证时,不要直接执行反向迁移或批量删除。数据库恢复通常涉及全体使用该实例的应用,影响范围大于单个 Node.js 进程,应安排独立维护窗口。
engines.node、框架版本和构建工具支持当前 Node.js 24.x。exports 和正式启动入口已验证。/health 或等价健康检查通过,日志无依赖缺失和原生模块错误。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3826.html