香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


部署目标是:在一台香港 Linux 服务器上运行 Valheim 专用服务器,让外部玩家能够通过公网地址连接,并通过端口监听、防火墙规则和游戏内加入测试确认链路可用。下面以 Ubuntu Server 22.04/24.04 LTS、x86_64、SteamCMD、Valheim Dedicated Server 为例,使用独立的 valheim 系统用户运行服务。
Valheim 默认使用一个连续的 UDP 端口范围:主端口通常为 2456,并占用 2456-2458/UDP。服务器安全组、系统防火墙和 Valheim 启动参数必须保持一致;只开放 TCP 或只放行单个端口,往往会导致服务启动正常但玩家无法加入。
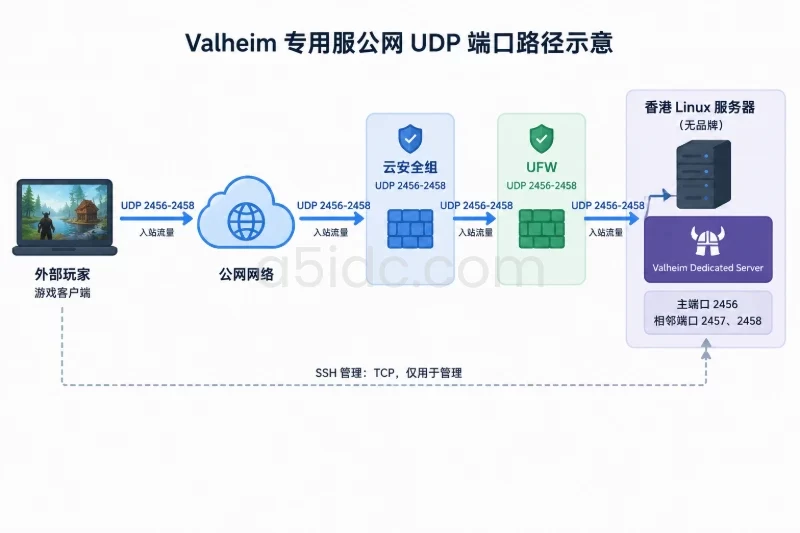
本教程适用于以下场景:
示例部署参数如下:
| 项目 | 示例值 | 说明 |
|---|---|---|
| 操作系统 | Ubuntu Server 22.04/24.04 LTS | 64 位 |
| 服务器用户 | valheim | 不使用 root 直接运行游戏服务 |
| 安装目录 | /opt/valheim | 游戏文件目录 |
| 存档目录 | /opt/valheim-data | 世界数据与配置 |
| 世界名称 | A5HongKong | 启动参数中的 -world |
| 服务器名称 | A5IDC Valheim HK | 启动参数中的 -name |
| 游戏端口 | 2456-2458/UDP | 主端口及相邻端口 |
| 服务端口 | 2456/UDP | 重点检查的主连接端口 |
Valheim 对 CPU 单核性能、内存和磁盘延迟较敏感。小规模联机可以从 2 vCPU、4 GB 内存、SSD 磁盘起步;人数、建筑规模和地图活动增加后,应通过实际运行情况调整资源。这里的配置是部署参考,不代表所有人数和世界规模都适用。
Valheim 专用服的长期运行,离不开稳定的计算、内存和存储资源。A5数据提供香港物理服务器,涵盖 Xeon Gold、AMD EPYC 等平台,配置选择包括大内存与 SSD、NVMe 存储,可为游戏服务进程、世界数据和后台维护任务提供部署基础。香港服务器还提供 CN2 与国际带宽等不同线路方案,适合结合玩家分布与服务部署需求安排资源。
登录服务器后先确认系统、架构和公网地址:
cat /etc/os-release
uname -m
hostnamectl
ip -br addr
预期结果应能看到:
PRETTY_NAME="Ubuntu 22.04.5 LTS"
x86_64
如果服务器位于云平台,还需要在控制台查看:
若 ip -br addr 只显示内网地址,而平台控制台另外展示公网 IP,属于常见的云平台网络模式。此时玩家应连接控制台分配的公网地址,系统防火墙仍需放行对应入站流量。
执行系统更新前,应确认当前没有正在运行的生产服务。更新可能安装新的内核或基础库,通常需要重启才能完全生效。
sudo apt update
sudo apt -y upgrade
sudo apt install -y ca-certificates curl wget tar unzip \
  lib32gcc-s1 lib32stdc++6 libatomic1
检查关键依赖是否可用:
dpkg -l | grep -E 'lib32gcc-s1|lib32stdc\+\+6|libatomic1'
如果返回对应软件包,说明依赖已安装。若系统提示软件包不存在,应先核对 Ubuntu 版本和软件源状态:
apt-cache policy lib32gcc-s1 lib32stdc++6 libatomic1
不要直接从不明来源下载替代库文件。游戏服务依赖缺失时,应优先修复系统软件源或使用与发行版匹配的软件包。
Valheim 服务包含存档写入和周期性更新,时间异常、磁盘空间不足或内存紧张都可能造成启动失败或世界保存异常。
timedatectl
df -h /
free -h
nproc
建议确认:
System clock synchronized 为 yes;如果时间同步未启用,可以执行:
sudo timedatectl set-ntp true
timedatectl
不要使用 root 运行 Valheim。创建不可登录的系统用户:
sudo useradd --system \
  --home-dir /opt/valheim \
  --create-home \
  --shell /usr/sbin/nologin \
  valheim
确认用户信息:
id valheim
getent passwd valheim
预期可看到类似结果:
uid=995(valheim) gid=995(valheim) groups=995(valheim)
/opt/valheim:/usr/sbin/nologin
sudo install -d -o valheim -g valheim -m 0750 /opt/valheim
sudo install -d -o valheim -g valheim -m 0750 /opt/valheim-data
sudo install -d -o valheim -g valheim -m 0750 /var/log/valheim
目录用途如下:
/opt/valheim:SteamCMD 和游戏程序;/opt/valheim-data:世界文件、角色数据和配置;/var/log/valheim:可选的日志目录;valheim 用户:负责读取程序和写入存档。检查权限:
sudo -u valheim test -w /opt/valheim && echo "install dir writable"
sudo -u valheim test -w /opt/valheim-data && echo "data dir writable"
预期输出:
install dir writable
data dir writable
若没有输出,不要继续安装。先修正目录属主和权限:
sudo chown -R valheim:valheim /opt/valheim /opt/valheim-data /var/log/valheim
sudo chmod 0750 /opt/valheim /opt/valheim-data /var/log/valheim
chown -R 会递归修改目录下的属主,适用于刚创建的空目录;如果目录中已有其他应用文件,应先确认影响范围。
Ubuntu 软件源通常提供 steamcmd,但部分系统需要启用 multiverse:
sudo add-apt-repository multiverse
sudo apt update
sudo apt install -y steamcmd
检查命令位置:
command -v steamcmd
steamcmd +quit
如果系统返回类似:
/usr/games/steamcmd
Redirecting stderr to '/home/steam/.steam/logs/stderr.txt'
只要命令正常退出即可。日志路径可能因系统包版本不同而变化。
如果 add-apt-repository 不存在,可先安装:
sudo apt install -y software-properties-common
让 valheim 用户执行安装,避免文件被 root 创建后导致后续更新权限错误:
sudo -u valheim /usr/games/steamcmd \
  +force_install_dir /opt/valheim \
  +login anonymous \
  +app_update 896660 validate \
  +quit
其中:
896660 是 Valheim Dedicated Server 的 Steam 应用编号;+force_install_dir 指定安装目录;+login anonymous 使用匿名方式下载服务端;validate 会校验文件,首次安装或排查文件损坏时适用,但更新时可能增加磁盘读写时间。下载结束后检查程序文件:
sudo -u valheim find /opt/valheim -maxdepth 2 -type f \
  \( -name 'valheim_server.x86_64' -o -name 'start_server.sh' \) -print
检查主程序是否为可执行文件:
sudo -u valheim test -x /opt/valheim/valheim_server.x86_64 \
  && echo "server binary executable"
预期结果:
server binary executable
如果文件存在但不可执行:
sudo chmod u+x /opt/valheim/valheim_server.x86_64
sudo chown valheim:valheim /opt/valheim/valheim_server.x86_64
file /opt/valheim/valheim_server.x86_64
du -sh /opt/valheim
预期可以看到 64 位 ELF 可执行文件。若下载目录为空、文件大小明显异常或 SteamCMD 出现登录和下载错误,应先处理下载问题,不要通过手工创建同名文件绕过检查。
常用启动参数如下:
| 参数 | 示例 | 作用 |
|---|---|---|
-name | -name "A5IDC Valheim HK" | 游戏内服务器名称 |
-port | -port 2456 | 主端口,通常使用 2456 |
-world | -world "A5HongKong" | 世界名称 |
-password | -password "..." | 服务器密码 |
-public | -public 1 | 是否在公开服务器列表显示 |
-savedir | -savedir "/opt/valheim-data" | 指定存档目录 |
-nographics | -nographics | 不启动图形界面,适合专用服务器 |
-batchmode | -batchmode | 批处理模式 |
密码不应少于 Valheim 版本要求的最小长度,也不应与 SSH、面板或系统账户密码相同。启动参数会出现在进程信息中,因此不要把高敏感凭据直接复用到这里。
使用 heredoc 创建脚本时,以下内容会覆盖目标文件。目标文件为新建文件时风险较低;如果已经有自定义启动参数,应先备份。
sudo -u valheim tee /opt/valheim/start-valheim.sh > /dev/null <<'EOF'
#!/usr/bin/env bash
set -euo pipefail

cd /opt/valheim

exec ./valheim_server.x86_64 \
  -nographics \
  -batchmode \
  -name "A5IDC Valheim HK" \
  -port 2456 \
  -world "A5HongKong" \
  -password "ChangeThisValheimPassword" \
  -public 1 \
  -savedir "/opt/valheim-data"
EOF
修改脚本权限:
sudo chmod 0750 /opt/valheim/start-valheim.sh
sudo chown valheim:valheim /opt/valheim/start-valheim.sh
将 ChangeThisValheimPassword 替换为实际密码。编辑时注意:
查看脚本内容并确认端口:
sudo sed -n '1,120p' /opt/valheim/start-valheim.sh
首次上线前可以先在前台启动,方便直接观察日志:
sudo -u valheim /opt/valheim/start-valheim.sh
正常启动时,日志可能包含类似信息:
Game server connected
Session "A5IDC Valheim HK" with join code ...
DungeonDB Start
World load complete
以上是示例日志,具体文本会随游戏版本变化。重点观察以下信号:
Permission denied;Failed to load world;在另一个 SSH 窗口执行:
pgrep -a -f valheim_server
sudo ss -lunp | grep -E '2456|2457|2458'
示例结果:
4218 ./valheim_server.x86_64 -nographics -batchmode ...
UNCONN 0 0 0.0.0.0:2456 0.0.0.0:*
UNCONN 0 0 0.0.0.0:2457 0.0.0.0:*
UNCONN 0 0 0.0.0.0:2458 0.0.0.0:*
如果 ss 没有结果,可能是服务尚未完成启动、端口参数未生效、程序已经退出或端口被其他进程占用。先回到前台窗口查看错误,不要立即重复启动多个实例。
停止前台服务可以在原窗口按:
Ctrl+C
然后确认进程已退出:
pgrep -a -f valheim_server || echo "Valheim stopped"
systemd 服务文件由 root 管理,但进程以 valheim 用户运行:
sudo tee /etc/systemd/system/valheim.service > /dev/null <<'EOF'
[Unit]
Description=Valheim Dedicated Server
Wants=network-online.target
After=network-online.target

[Service]
Type=simple
User=valheim
Group=valheim
WorkingDirectory=/opt/valheim
ExecStart=/opt/valheim/start-valheim.sh
Restart=on-failure
RestartSec=15
KillSignal=SIGINT
TimeoutStopSec=60
LimitNOFILE=65535

[Install]
WantedBy=multi-user.target
EOF
参数说明:
User 和 Group 限制服务权限;WorkingDirectory 保证相对路径可用;Restart=on-failure 仅在异常退出时重启;RestartSec=15 防止程序快速反复拉起;KillSignal=SIGINT 给程序一个较温和的停止信号;TimeoutStopSec=60 为保存世界预留时间;LimitNOFILE 提高文件描述符上限。sudo systemctl daemon-reload
sudo systemctl enable --now valheim.service
检查状态:
sudo systemctl status valheim.service --no-pager
成功时通常可以看到:
Active: active (running)
如果状态为 failed,立即查看最近日志:
sudo journalctl -u valheim.service -n 100 --no-pager
持续观察启动过程:
sudo journalctl -u valheim.service -f
退出日志跟踪不影响服务运行,按 Ctrl+C 即可。
systemctl is-enabled valheim.service
systemctl is-active valheim.service
sudo ss -lunp | grep -E ':(2456|2457|2458)\b'
预期结果:
enabled
active
UNCONN 0 0 0.0.0.0:2456 0.0.0.0:*
UNCONN 0 0 0.0.0.0:2457 0.0.0.0:*
UNCONN 0 0 0.0.0.0:2458 0.0.0.0:*
如果只监听 127.0.0.1,表示服务只接受本机连接,外部玩家无法访问。检查启动参数、程序版本和服务日志。不要简单地给服务添加不存在的参数;先通过 ./valheim_server.x86_64 -help 或对应版本文档确认可用选项。
先查看 UFW 当前状态:
sudo ufw status verbose
如果 UFW 未启用,可以先规划 SSH 放行规则,再启用防火墙。错误顺序可能导致 SSH 被锁在服务器外。
sudo ufw allow OpenSSH
sudo ufw allow 2456:2458/udp
sudo ufw enable
sudo ufw status numbered
预期规则应包含:
2456:2458/udp          ALLOW       Anywhere
OpenSSH                ALLOW       Anywhere
如果 SSH 使用非默认端口,例如 2222,应改为:
sudo ufw allow 2222/tcp
再执行 ufw enable。确认 SSH 连接仍可用后,再清理不再使用的默认规则。
删除规则属于防火墙变更操作,先查看编号:
sudo ufw status numbered
例如删除编号 3:
sudo ufw delete 3
删除前确认编号对应的是 Valheim 规则还是 SSH 规则。误删 SSH 放行规则可能立即影响后续登录。
仅配置 UFW 不够。云平台安全组也必须创建入方向规则:
| 协议 | 端口 | 来源 | 用途 |
|---|---|---|---|
| UDP | 2456-2458 | 玩家公网地址或 0.0.0.0/0 | Valheim 联机 |
| TCP | SSH 端口 | 管理员固定公网地址 | 服务器管理 |
如果只允许固定办公出口 IP,只有该出口下的玩家可以连接;临时联机可放宽来源范围,但会增加暴露面。游戏端口必须为 UDP,不能用 TCP 规则替代。
安全组保存后,确认规则绑定的是正确实例和正确网卡。多网卡、弹性公网 IP 或实例迁移场景下,规则绑定错误是常见原因。
sudo ufw status verbose
sudo ss -lunp | grep -E ':(2456|2457|2458)\b'
这两条命令只能证明本机规则和监听状态,不能完全证明公网可达。公网验证必须从服务器外部网络进行。
先确认 systemd 状态:
sudo systemctl is-active valheim.service
再确认进程和端口:
pgrep -a -f valheim_server
sudo ss -lunp | grep -E ':(2456|2457|2458)\b'
检查存档文件是否持续生成:
sudo find /opt/valheim-data -maxdepth 3 -type f -printf '%TY-%Tm-%Td %TH:%TM %p\n' | sort | tail -20
如果服务运行但没有任何存档目录,可能是:
-savedir 未生效;valheim 用户无写入权限;查看 systemd 使用的启动命令:
sudo systemctl cat valheim.service
UDP 没有类似 TCP 的握手,常规 nc -z 不能可靠证明游戏协议可用。可以使用 nmap 进行参考性探测:
sudo apt install -y nmap
nmap -sU -p 2456-2458 <香港服务器公网IPv4>
示例结果可能为:
PORT     STATE         SERVICE
2456/udp open|filtered unknown
2457/udp open|filtered unknown
2458/udp open|filtered unknown
open|filtered 不等于游戏登录已成功。UDP 探测经常无法区分端口开放和防火墙丢弃,因此最终判断应以 Valheim 客户端实际加入为准。
也可以从服务器抓包,观察外部测试是否到达:
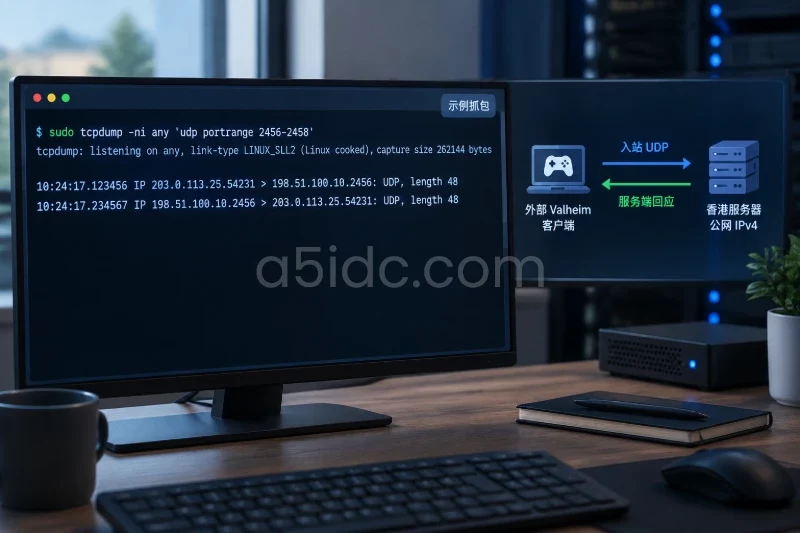
sudo tcpdump -ni any 'udp portrange 2456-2458'
让外部客户端尝试加入后,正常情况下可以看到来自玩家公网地址的 UDP 数据包。示例:
IP 203.0.113.25.51842 > 198.51.100.20.2456: UDP, length 120
IP 198.51.100.20.2456 > 203.0.113.25.51842: UDP, length 96
以上地址为文档示例地址,不代表真实客户端或服务器。停止抓包按 Ctrl+C。
结果判断:
在客户端执行:
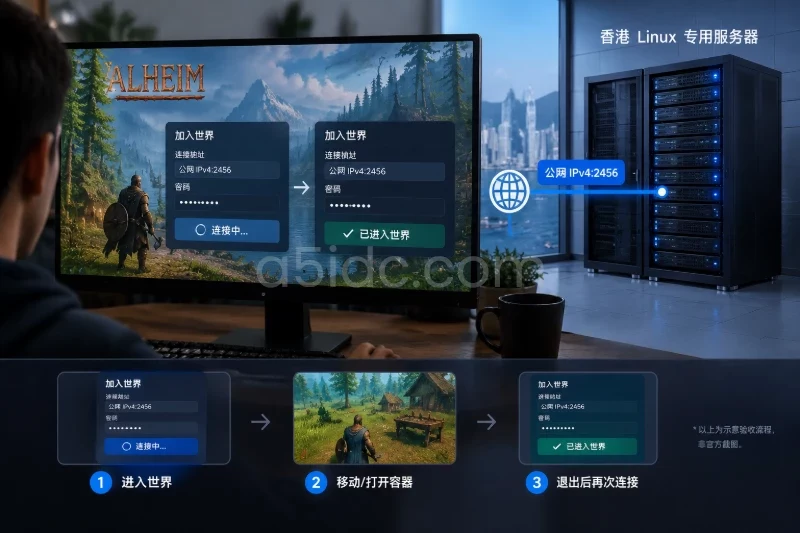
2456;连接地址格式应使用:
<香港服务器公网IPv4>:2456
不要把 2457 或 2458 当作主连接端口测试,除非当前服务版本和启动参数明确要求不同端口。
如果使用服务器列表,-public 1 只表示允许公开展示,不能替代端口放行。列表显示也可能存在缓存和延迟;直连验证更适合首次上线。
客户端连接时,在服务器执行:
sudo journalctl -u valheim.service --since "10 minutes ago" --no-pager
同时查看实时日志:
sudo journalctl -u valheim.service -f
成功连接通常会伴随会话建立、玩家加入或世界交互相关日志。具体日志文本会因版本不同而变化,不能只依赖某一行固定字符串。最可靠的验收是:
查看完整日志:
sudo systemctl status valheim.service --no-pager -l
sudo journalctl -u valheim.service -b --no-pager
常见原因:
valheim_server.x86_64 不存在或无执行权限;检查文件和权限:
sudo -u valheim test -x /opt/valheim/valheim_server.x86_64 \
  && echo "binary ok"

sudo -u valheim test -w /opt/valheim-data \
  && echo "data dir ok"

sudo ss -lunp | grep -E ':(2456|2457|2458)\b' || true
如果端口被其他 Valheim 实例占用,先确认进程归属:
sudo ss -lunp | grep -E ':(2456|2457|2458)\b'
pgrep -a -f valheim_server
不要直接执行 kill -9。优先使用 systemd 停止服务:
sudo systemctl stop valheim.service
只有确认残留进程无法正常退出时,才针对明确的 PID 使用强制终止,并在操作后检查存档完整性。
按以下顺序检查:
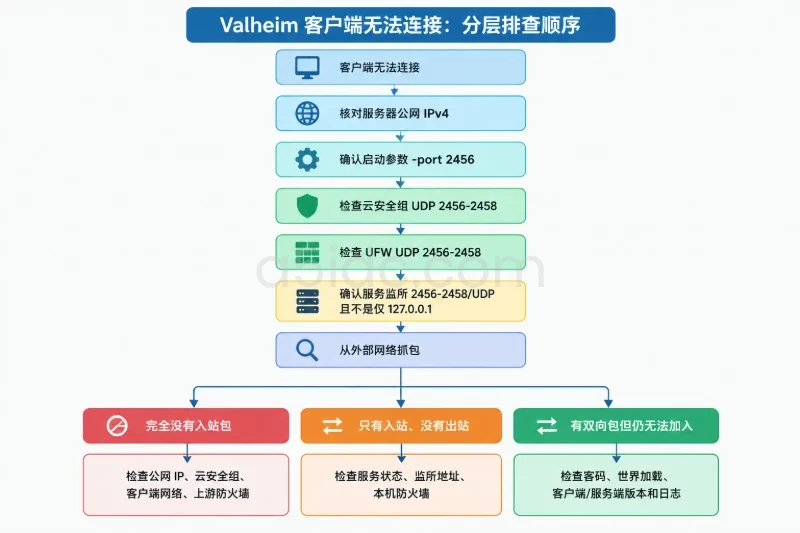
127.0.0.1、内网地址或旧 IP;-port 2456;2456-2458/UDP 是否同时放行;查看当前公网地址时,不建议把任何不明网页返回结果直接当作配置依据。优先以云平台控制台展示的绑定地址为准,并核对 DNS 或面板中的记录。
UDP 扫描结果只能作为辅助信息。若客户端无法连接,同时服务器抓包完全没有数据:
若服务器能看到入站包,但端口工具仍显示 open|filtered,不必仅凭扫描结果判断失败。继续进行实际游戏连接和日志验证。
Valheim 通常会使用主端口及相邻 UDP 端口。将规则从单端口扩展为连续范围:
sudo ufw delete allow 2456/udp
sudo ufw allow 2456:2458/udp
sudo ufw status numbered
删除规则前必须确认第一条命令对应的是旧的 2456/udp 规则,避免误删其他服务规则。云安全组也要同步修改为 UDP 2456-2458。
这通常不等于端口故障,可能与以下因素有关:
-public 0 或启动参数未生效;先确认启动命令:
sudo tr '\0' ' ' < /proc/$(pgrep -o -f valheim_server)/cmdline
echo
如果无法取得 PID,先检查服务状态和进程是否存在。直连能够进入并完成游戏操作时,端口配置通常已经基本正确。
密码错误通常表现为能够发现或连接服务器,但无法完成加入。处理方式:
重启前先确认当前世界已保存:
sudo systemctl stop valheim.service
sudo systemctl start valheim.service
sudo systemctl is-active valheim.service
停止服务会中断在线玩家,应提前通知。不要在玩家正在进行关键操作时强制重启。
检查服务重启次数:
systemctl show valheim.service -p NRestarts -p ActiveEnterTimestamp
查看内存和系统日志:
free -h
sudo journalctl -k --since "1 hour ago" | grep -i -E 'oom|out of memory|killed process'
若出现 OOM 记录,优先:
可以查看进程资源占用:
ps -o pid,ppid,user,%cpu,%mem,rss,etime,cmd \
  -C valheim_server.x86_64
示例中的 RSS 单位通常为 KB,不能直接与 GB 混淆。实际资源需求会随世界活动、玩家人数和版本变化。
备份前应停止服务,避免复制过程中世界文件正在写入。停止服务会使在线玩家断开,因此先通知玩家。
sudo systemctl stop valheim.service
sudo tar -C /opt -czf \
  /var/backups/valheim-data-$(date +%F-%H%M%S).tar.gz \
  valheim-data
sudo systemctl start valheim.service
确认服务恢复:
sudo systemctl is-active valheim.service
ls -lh /var/backups/valheim-data-*.tar.gz | tail
备份文件中可能包含世界数据和角色信息,应限制权限:
sudo chmod 0600 /var/backups/valheim-data-*.tar.gz
至少保留最近几份可用备份,并把重要备份复制到独立存储位置。只保存在同一台服务器上的备份,无法覆盖磁盘损坏、误删或整机故障风险。
更新前:
示例命令:
sudo systemctl stop valheim.service

sudo tar -C /opt -czf \
  /var/backups/valheim-before-update-$(date +%F-%H%M%S).tar.gz \
  valheim-data

sudo -u valheim /usr/games/steamcmd \
  +force_install_dir /opt/valheim \
  +login anonymous \
  +app_update 896660 \
  +quit

sudo systemctl start valheim.service
sudo systemctl status valheim.service --no-pager
如果更新后启动异常,不要马上反复更新。先保留日志,确认是程序文件、参数、依赖还是存档兼容性问题。
systemd 日志可能持续增长,可查看占用:
journalctl --disk-usage
设置日志保留策略属于系统级变更,应先确认服务器上是否还有其他重要服务依赖 journal。可以创建限制配置:
sudo tee /etc/systemd/journald.conf.d/valheim-limit.conf > /dev/null <<'EOF'
[Journal]
SystemMaxUse=500M
MaxRetentionSec=30day
EOF

sudo systemctl restart systemd-journald
这会影响系统日志保留范围,不只影响 Valheim。变更前应确认运维审计要求;回滚时删除该配置并重新启动 journald:
sudo rm -f /etc/systemd/journald.conf.d/valheim-limit.conf
sudo systemctl restart systemd-journald
部署完成后,建议在服务器端和客户端分别验收。
systemctl is-enabled valheim.service
systemctl is-active valheim.service
sudo ss -lunp | grep -E ':(2456|2457|2458)\b'
sudo ufw status verbose
pgrep -a -f valheim_server
应满足:
enabled;active;valheim 用户运行;2456-2458/UDP 处于监听状态;2456 端口可以连接;| 验收层 | 检查方式 | 成功标准 |
|---|---|---|
| 程序层 | systemctl is-active | 返回 active |
| 进程层 | pgrep | Valheim 进程持续存在 |
| 监听层 | ss -lunp | 2456-2458/UDP 有监听 |
| 防火墙层 | UFW/安全组 | UDP 规则已放行 |
| 网络层 | tcpdump | 能看到客户端入站和服务端回应 |
| 游戏层 | 客户端直连 | 能进入世界并正常操作 |
| 数据层 | 重启后重新连接 | 世界数据未丢失 |
如果放行端口后发现规则错误,先列出编号:
sudo ufw status numbered
确认目标规则后删除:
sudo ufw delete allow 2456:2458/udp
如果实际规则显示为其他格式,应按 ufw status numbered 中的完整规则删除。云安全组中的 UDP 规则也要同步移除或恢复到变更前状态。
修改启动脚本或 systemd 文件前,先备份:
sudo cp -a /opt/valheim/start-valheim.sh \
  /opt/valheim/start-valheim.sh.bak.$(date +%F-%H%M%S)

sudo cp -a /etc/systemd/system/valheim.service \
  /etc/systemd/system/valheim.service.bak.$(date +%F-%H%M%S)
回滚后执行:
sudo systemctl daemon-reload
sudo systemctl restart valheim.service
sudo systemctl status valheim.service --no-pager
如果服务配置回滚后仍无法启动,停止服务并查看日志,不要删除存档目录:
sudo systemctl stop valheim.service
sudo journalctl -u valheim.service -n 200 --no-pager
恢复会覆盖当前数据,属于高风险操作。必须先停止服务,并把现有目录改名保留,以便再次回退。
sudo systemctl stop valheim.service

sudo mv /opt/valheim-data \
  /opt/valheim-data.failed-$(date +%F-%H%M%S)

sudo install -d -o valheim -g valheim -m 0750 /opt/valheim-data
列出备份:
ls -lh /var/backups/valheim-data-*.tar.gz
选择确认过的备份恢复:
sudo tar -C /opt -xzf /var/backups/valheim-data-YYYY-MM-DD-HHMMSS.tar.gz
sudo chown -R valheim:valheim /opt/valheim-data
sudo chmod 0750 /opt/valheim-data
sudo systemctl start valheim.service
恢复后检查:
sudo systemctl is-active valheim.service
sudo journalctl -u valheim.service -n 100 --no-pager
如果恢复后世界仍无法加载,停止服务并保留当前恢复目录,不要连续覆盖多个备份。可将原目录和恢复目录分别保存,按备份时间逐个验证。
如果需要撤销整个部署,先停止并禁用服务:
sudo systemctl disable --now valheim.service
sudo rm -f /etc/systemd/system/valheim.service
sudo systemctl daemon-reload
然后根据实际情况删除程序和用户。删除操作不可逆,必须确认存档已经备份并转移:
sudo tar -C /opt -czf \
  /var/backups/valheim-final-$(date +%F-%H%M%S).tar.gz \
  valheim-data

sudo rm -rf /opt/valheim
sudo rm -rf /opt/valheim-data
sudo rm -rf /var/log/valheim
sudo userdel valheim
rm -rf 会递归永久删除目录,执行前必须再次确认路径和备份文件。最后清理 UFW、云安全组中不再使用的 UDP 规则,并保留必要的 SSH 管理规则。
部署验收的最低标准是:服务以专用用户稳定运行,2456-2458/UDP 在云端和系统防火墙均按需放行,外部客户端能够通过公网 IPv4 加入并完成基本操作,重启后世界数据仍可加载。回滚验收则包括:防火墙规则可恢复、systemd 配置有备份、存档备份可读取、恢复后的服务能够重新启动。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3674.html