香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


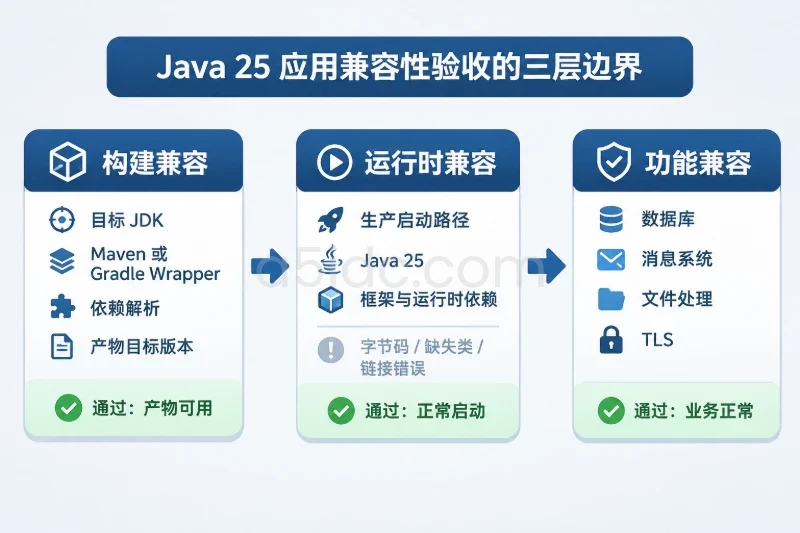
美国服务器部署 Spring Boot 4.1 应用,不能只检查“服务器上有没有 Java”。上线前要确认目标 Spring Boot 版本确实可解析、JDK 与构建工具兼容、应用依赖和外部服务可用,并验证生产配置、端口、证书、日志、健康检查和回滚包。下面以 Ubuntu 24.04 LTS、systemd、独立 JAR、Nginx 负责 HTTPS 入口为例;如果使用其他 Linux 发行版或容器部署,软件包管理和服务编排步骤需要相应调整。
特别注意:Spring Boot、Spring Framework、JDK 和构建插件之间存在版本约束。不要因为项目名称写着“4.1”就直接把版本号填入生产构建。先确认项目所用的 Spring Boot 版本已发布、仓库可解析,并以该版本的兼容性说明和项目构建文件为准。若版本无法解析,应先解决版本来源或项目配置问题,不要通过强行替换依赖版本绕过。
面向 Spring Boot 网站、业务后台和接口服务,A5数据提供美国物理服务器,涵盖常规 Xeon 与 AMD EPYC 等平台,并有搭配大内存、NVMe 存储的配置,以及 CN2 GIA 线路方案。不同资源组合可承载应用运行、数据库和多任务处理等部署需求,为面向美国用户或开展跨境业务的生产服务提供服务器与网络资源选择。
本流程适用于把已构建的 Spring Boot 应用部署到一台美国机房的 Linux 服务器,面向公网提供 HTTPS 服务。示例假定:
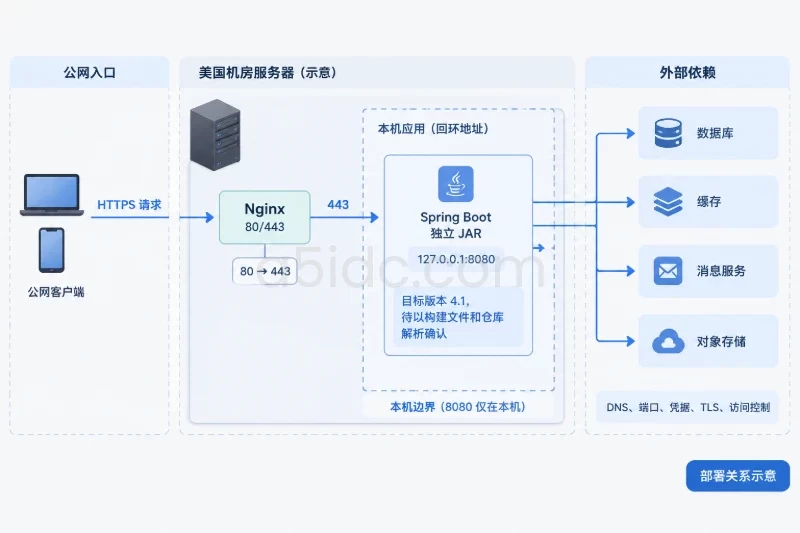
sudo 权限。127.0.0.1:8080,由 Nginx 接收公网 80/443 端口流量。Java 21 是本例的运行时选择,不代表所有 Spring Boot 4.1 项目都必须使用这一版本。应先检查目标 Spring Boot 版本的 Java 要求、项目代码和第三方库的兼容范围;若项目明确要求其他受支持版本,安装和服务配置都应统一调整。
| 依赖类别 | 上线前核对内容 | 验证方式 |
|---|---|---|
| Spring Boot 与构建插件 | 版本是否可解析;父 POM、BOM、插件版本是否一致;是否有不兼容的覆盖版本 | ./mvnw help:effective-pom、构建日志 |
| JDK 与构建工具 | JDK 版本、Maven Wrapper 版本、编译目标与服务器运行时是否匹配 | java -version、./mvnw -version |
| 应用运行依赖 | 数据库驱动、连接池、日志组件、序列化组件等是否打入 JAR 或明确作为外部依赖 | jar tf、启动日志、依赖树 |
| 外部服务 | 数据库、缓存、消息队列、对象存储等地址、端口、凭据、TLS 与访问控制 | DNS 查询、端口连接、应用健康检查 |
| 操作系统与网络 | 时区、系统证书、DNS、出站访问、入站防火墙与服务端口 | timedatectl、getent、ss |
| 运维与安全 | 配置文件权限、运行用户、日志留存、监控、备份和回滚包 | systemctl、journalctl、权限检查 |
美国服务器不意味着应用应一律使用美国时区。若业务记录以 UTC 为准,应明确 JVM、数据库和业务代码的时区策略;若需要显示当地时间,应由业务层按用户或业务地区转换,避免操作系统时区、数据库时区和应用时区各自不一致。
通过 SSH 登录后,先检查发行版、系统时间、磁盘和网络地址。以下命令适用于 Ubuntu;只读检查不会改变服务器配置。
cat /etc/os-release
timedatectl
df -h
free -h
ip -brief address
确认系统为预期的 Ubuntu 版本,根分区有足够空间容纳应用包、日志和临时文件,系统时间同步状态正常。磁盘容量不要只按 JAR 大小估算,还要为日志、包更新、临时文件和回滚版本留余量。
检查 DNS 解析和对外访问能力:
getent hosts repo.maven.apache.org
getent hosts your-database.example.com
将 your-database.example.com 替换为实际依赖服务的主机名。若应用运行时需要访问外部服务,但 DNS 无法解析,应先检查主机名、DNS 配置和网络策略;不要用固定 IP 长期替代域名,除非服务方明确要求并提供地址维护机制。
在项目代码仓库或构建机执行,不要求在生产服务器上安装编译工具。检查项目声明的 Spring Boot 版本、Java 版本、Maven Wrapper 和依赖来源:
grep -nE 'spring-boot-starter-parent|spring-boot-dependencies|<java.version>|<maven.compiler.release>' pom.xml
cat .mvn/wrapper/maven-wrapper.properties
./mvnw -version
如果项目使用 Gradle,应检查 gradlew、Gradle Wrapper 配置及 build.gradle 或 build.gradle.kts,不要同时用一套未经验证的本机构建工具替代项目 Wrapper。
执行依赖解析和有效 POM 检查:
./mvnw -U -DskipTests help:effective-pom
./mvnw -DskipTests dependency:tree
重点确认:
SNAPSHOT、本地文件仓库或不可访问的私有仓库,除非发布流程确实需要并已配置凭据。随后运行项目测试并打包:
./mvnw clean verify
如果测试依赖真实数据库或其他服务,应在受控的测试环境中运行,不要让构建流程意外连接生产数据库。构建成功后检查产物:
ls -lh target/*.jar
jar tf target/*.jar | head -n 20
可执行 JAR 通常能看到 BOOT-INF 目录。若没有,应确认项目是否配置为可执行包,避免把普通库 JAR 当成应用启动包。
在 Ubuntu 24.04 上安装 OpenJDK 21 的示例命令如下。安装会修改系统软件包状态,需要确认维护窗口和软件源符合服务器管理要求。
sudo apt update
sudo apt install -y openjdk-21-jre-headless
若服务器还要本地构建项目,可安装 JDK 开发包;生产机只运行已构建 JAR 时,通常只需运行时环境。验证 Java:
java -version
readlink -f "$(command -v java)"
输出应显示预期的 Java 主版本。若系统上有多个 JDK,检查 JAVA_HOME、服务环境和 PATH 是否指向同一版本;不要只凭 SSH 交互终端的 java -version 判断 systemd 服务会使用哪一个 Java。
检查系统 CA 证书包是否存在:
dpkg -l ca-certificates
应用访问 HTTPS 数据库、接口或对象存储时,证书校验依赖系统信任链或应用自带信任配置。遇到证书错误时,应确认证书链、主机名和系统时间,不能通过关闭 TLS 校验来掩盖问题。
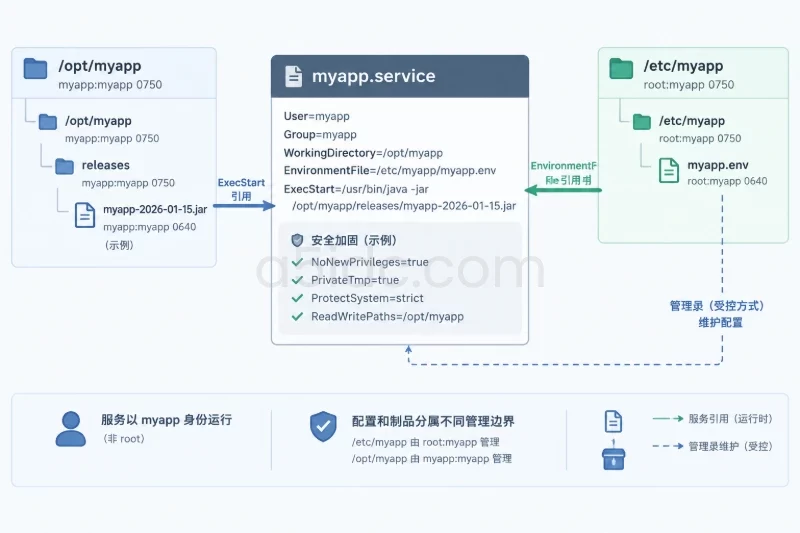
应用不应以 root 身份运行。下面命令会创建系统用户和目录;执行前确认名称没有与现有服务冲突。
sudo useradd --system --home /opt/myapp --shell /usr/sbin/nologin myapp
sudo install -d -o myapp -g myapp -m 0750 /opt/myapp
sudo install -d -o myapp -g myapp -m 0750 /opt/myapp/releases
sudo install -d -o root -g myapp -m 0750 /etc/myapp
/opt/myapp 用于应用文件,/etc/myapp 用于生产配置。配置目录不应向普通用户开放读取权限。若用户或目录已存在,先检查其归属和用途,再决定是否复用,不要直接删除或覆盖现有目录。
将构建好的 JAR 上传到服务器的临时位置,例如 /tmp/myapp-2026-01-15.jar。文件名只是示例,实际发布应使用唯一版本号或构建编号,避免不同版本互相覆盖。
sudo install -o myapp -g myapp -m 0640 \
  /tmp/myapp-2026-01-15.jar \
  /opt/myapp/releases/myapp-2026-01-15.jar

sudo sha256sum /tmp/myapp-2026-01-15.jar
sudo sha256sum /opt/myapp/releases/myapp-2026-01-15.jar
两处 SHA-256 值应一致。正式发布流程应在构建端记录制品校验值,并通过受控渠道传递;不要仅凭文件名判断包是否完整。
外部依赖应在应用启动前逐项核查。以数据库端口为例:
getent hosts db.example.com
nc -vz db.example.com 5432
将主机名和端口替换成项目实际值。端口连通只说明 TCP 层可达,不代表数据库账号、权限、TLS、库名或 SQL 迁移均正确。数据库认证和业务查询仍应由应用启动检查或受控的连接测试确认。
生产凭据不要写进 JAR、公开仓库、命令行参数或 shell 历史。可通过权限受限的环境文件或受控密钥管理系统注入。示例配置文件:
sudo install -o root -g myapp -m 0640 /dev/null /etc/myapp/myapp.env
sudoedit /etc/myapp/myapp.env
文件内容按应用配置要求填写,例如:
SPRING_PROFILES_ACTIVE=prod
SERVER_ADDRESS=127.0.0.1
SERVER_PORT=8080
SPRING_DATASOURCE_URL=jdbc:postgresql://db.example.com:5432/appdb
SPRING_DATASOURCE_USERNAME=appuser
SPRING_DATASOURCE_PASSWORD=替换为受控密钥
这里的变量名和数据库 URL 只是示例,须与项目实际配置键和驱动匹配。保存后检查权限,不要把输出内容贴入工单或公开日志:
sudo stat -c '%U %G %a %n' /etc/myapp/myapp.env
预期所有者为 root、所属组为 myapp,权限为 640。若配置包含密码,避免使用 cat 等命令将其直接输出到共享终端记录中。
创建服务单元。此配置适用于 Ubuntu systemd,不适用于容器编排或不使用 systemd 的系统:
sudoedit /etc/systemd/system/myapp.service
写入以下内容,并确认 JAR 路径与实际发布文件一致:
[Unit]
Description=My Spring Boot Application
After=network-online.target
Wants=network-online.target

[Service]
Type=simple
User=myapp
Group=myapp
WorkingDirectory=/opt/myapp
EnvironmentFile=/etc/myapp/myapp.env
ExecStart=/usr/bin/java -XX:MaxRAMPercentage=70 -jar /opt/myapp/releases/myapp-2026-01-15.jar
Restart=on-failure
RestartSec=5
SuccessExitStatus=143
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=strict
ProtectHome=true
ReadWritePaths=/opt/myapp

[Install]
WantedBy=multi-user.target
MaxRAMPercentage 是 JVM 内存上限的参考配置,不是容量保证。需结合服务器内存、应用峰值、原生内存和是否运行其他服务调整;若项目有明确的 JVM 参数规范,应以项目验证结果为准。应用若必须写入其他目录,应仅为所需路径增加写权限,不要因此移除全部系统保护项。
重新载入 systemd 并启动:
sudo systemctl daemon-reload
sudo systemctl enable --now myapp
sudo systemctl status myapp --no-pager
正常时服务状态应为 active (running)。若显示失败,先看日志,不要连续重启掩盖首次错误:
sudo journalctl -u myapp -n 100 --no-pager
检查监听端口:
sudo ss -lntp | grep ':8080'
预期应用监听 127.0.0.1:8080 或项目配置的本机地址。若监听在 0.0.0.0,需确认这是有意配置,并由防火墙、云端安全规则和服务访问控制共同限制暴露面。
如果项目使用 Spring Boot Actuator,应确认对应依赖已纳入构建,健康端点已按最小暴露原则配置。只开放必要的健康信息,不要把环境变量、内部地址、数据库细节或应用配置无保护地暴露到公网。
从服务器本机验证应用:
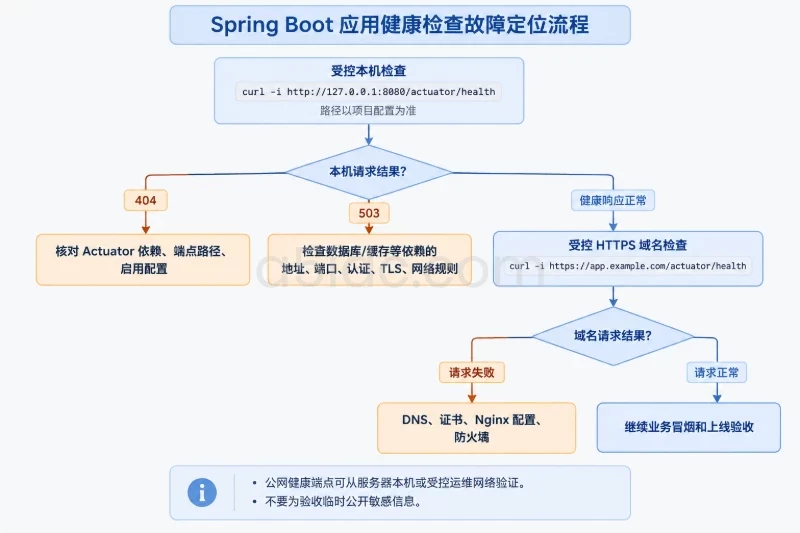
curl -i http://127.0.0.1:8080/actuator/health
端点路径可能因项目配置而异。成功响应通常包含 HTTP 200 和健康状态字段;若返回 404,可能是未引入 Actuator、端点路径不同或未启用;若返回 503,应根据组件状态检查数据库、缓存等依赖,而不是把它当作网络故障。
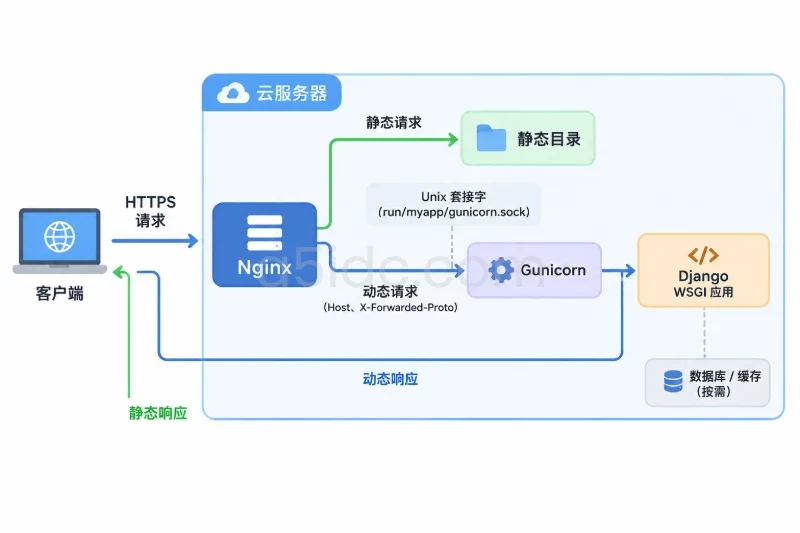
Nginx 可以作为 HTTPS 入口,将请求转发到本机应用。安装前确认服务器软件源和运维策略:
sudo apt install -y nginx
站点配置示例,域名与证书路径需替换为实际值:
server {
    listen 80;
    server_name app.example.com;

    location / {
        return 301 https://$host$request_uri;
    }
}

server {
    listen 443 ssl;
    server_name app.example.com;

    ssl_certificate /etc/letsencrypt/live/app.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/app.example.com/privkey.pem;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Nginx 配置会影响公网流量。上线前备份现有站点配置,并先做语法检查,再加载:
sudo nginx -t
sudo systemctl reload nginx
只有 nginx -t 返回配置测试成功后才执行重载。防火墙应仅开放业务必需端口,通常为 SSH 管理端口和 80/443;不要将应用的 8080 端口直接开放公网,除非架构明确需要且已设置访问控制。云平台安全组与操作系统防火墙需分别核对,变更前保留当前规则和远程管理通道,避免把自己锁在服务器外。
如果 Maven 报告找不到 Spring Boot 版本或依赖,优先检查版本号、仓库配置、代理环境和私有仓库凭据。-U 只能促使 Maven 更新缓存信息,不能让不存在的版本变得可用。若版本可以解析但编译失败,应检查 Java 编译目标、插件版本、第三方库兼容性和代码迁移要求。
先读取完整启动日志:
sudo journalctl -u myapp -b -n 200 --no-pager
常见原因包括 JAR 路径错误、配置变量缺失、数据库连接失败、端口已占用、Java 主版本不匹配或文件权限不足。根据日志分支处理:找不到主类或 JAR 通常是制品路径问题;Permission denied 应检查文件和目录权限;连接超时应检查 DNS、路由和安全规则;认证失败则检查凭据与授权,不要通过放宽数据库权限解决。
进程存活不代表业务可用。若健康端点提示数据库或其他组件异常,按组件名称检查地址、端口、认证、TLS 和网络访问规则。若只在 Nginx 后方失败,则分别请求本机应用和 HTTPS 域名:本机正常而域名失败,问题更可能在 DNS、证书、Nginx 配置或防火墙;本机也失败,则先检查应用自身和依赖服务。
检查系统时间、证书有效期、证书链和访问域名是否一致。应用连接外部 HTTPS 服务时,应修正信任链或服务端证书,不应关闭证书校验。若 JVM 使用自定义信任库,需核对其路径、权限和更新流程,并在更换证书后执行受控重启验证。
上线后至少完成以下检查,不能只以 systemctl active 作为验收依据:
systemctl status myapp 显示运行中,重启后能按预期自动启动。可以用以下命令复核:
sudo systemctl is-active myapp
sudo systemctl is-enabled myapp
sudo ss -lntp
curl -i https://app.example.com/actuator/health
sudo journalctl -u myapp --since "15 minutes ago" --no-pager
执行公网 HTTPS 检查前,确认域名、证书和站点配置已完成。健康端点若不对公网开放,可从服务器本机或受控运维网络检查,不要为方便验收临时开放敏感端点。
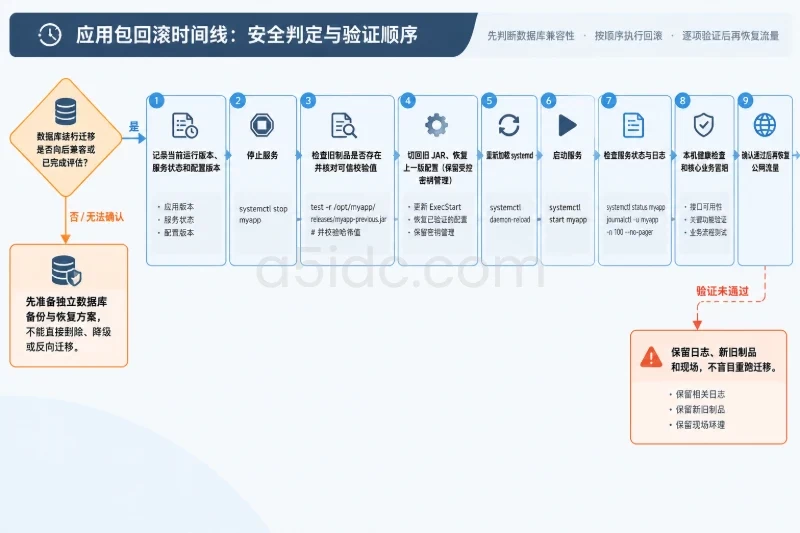
回滚前先记录当前运行版本、服务状态和配置文件版本。若新版本执行过数据库结构迁移,应用包回滚不一定能恢复数据库兼容性;应先确认迁移是否向后兼容,并准备独立的数据库备份与恢复方案。不要未经评估直接对生产数据库执行删除、降级或反向迁移。
应用包回滚可采用停服务、切回旧 JAR、重启并复测的方式。以下示例会改变当前服务使用的制品路径,执行前确认旧版本文件存在且校验值可信:
sudo systemctl stop myapp
sudo test -r /opt/myapp/releases/myapp-previous.jar
编辑 /etc/systemd/system/myapp.service,将 ExecStart 中的新 JAR 路径改回旧版本;如果配置也有变更,恢复经过验证的上一版配置,但保留必要的密钥管理方式。完成后执行:
sudo systemctl daemon-reload
sudo systemctl start myapp
sudo systemctl status myapp --no-pager
sudo journalctl -u myapp -n 100 --no-pager
确认旧版本启动、健康检查通过、核心业务可用后,再决定是否恢复公网流量。回滚失败时保留日志和现场,不要删除新旧制品或盲目重跑数据库迁移。
上线验收与回滚检查项:
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3584.html